
Ein belastbares AML-Programm für eine Kryptobörse beruht auf vier Ebenen: risikobasierter Bewertung, Adress- und Transaktions-Screening, Alarmprüfung und auditfesten Aufzeichnungen. Identitätsprüfungen erkennen keine Risiken auf Wallet-Ebene. Eine einzelne Adresse kann Gelder binnen Minuten blockchainübergreifend oder durch einen Mixer bewegen. Die vier Ebenen müssen vor der ersten abgewickelten Einzahlung und nach jeder Auszahlung zusammenarbeiten. Dieser Leitfaden baut sie nacheinander auf. Den übergeordneten Workflow erläutert Phalcon Compliance. Diese Seite ist Teil des AML-Compliance-Wissensportals.
Warum Kryptobörsen ein eigenes Onchain-AML-Programm brauchen
Ein traditionelles AML-Programm stellt die Identität des Kunden in den Mittelpunkt. Es weiß, wer der Kunde ist, woher das Geld stammt und zwischen welchen Bankkonten es bewegt wird. Einer Börse mit Onchain-Abwicklung fehlen diese Anker. Eine Wallet-Adresse entsteht in Sekunden, enthält keine verifizierte Identität und kann nach einer einzigen Transaktion aufgegeben werden. Gelder bewegen sich zudem schneller als jeder manuelle Prüfprozess. Chain-Hopping, Mixer-Weiterleitungen und Bridge-Übertragungen können belastete Werte durch mehrere Netzwerke bewegen, bevor ein Compliance-Verantwortlicher die morgendliche Warteschlange abgearbeitet hat.
Die regulatorische Mindestanforderung hat sich dieser Realität angepasst. Der risikobasierte Ansatz der FATF für VASPs wendet Empfehlung 15 auf Anbieter jeder Größe an. Von einer Börse wird erwartet, dass sie ihre Kontrollen an den bewerteten Geldwäsche- und Terrorismusfinanzierungsrisiken statt an einem Einheitsstandard ausrichtet. FinCEN verpflichtet Money Services Businesses einschließlich in den USA tätiger Kryptobörsen zu AML-Programmen. Ein schriftliches Programm, laufende Schulungen, unabhängige Überprüfungen und Verdachtsmeldungen gehören daher zu den Grundpflichten. Die Frage ist nicht mehr, ob ein Onchain-AML-Programm aufgebaut werden sollte, sondern wie es den Anforderungen beider Stellen standhält. Das vollständige methodische Rahmenwerk ist im Wissensportal zur Krypto-AML-Compliance-Plattform dargestellt.
Die Folgen eines Verzichts sind konkret. Börsen ohne risikobasiertes Programm drohen Durchsetzungsmaßnahmen, Lizenzsperren und der Verlust von Korrespondenz- und Bankbeziehungen, ohne die ein reguliertes Geschäft nicht bestehen kann. Es geht nicht um abstraktes regulatorisches Risiko, sondern um die Unfähigkeit, die bei einer Prüfung angeforderten Kontrollen nachzuweisen. Ein strukturiertes Programm vermeidet diese Kosten. Die FinCEN-Programmanforderungen nach dem Bank Secrecy Act bilden den US-Prüfmaßstab. Die Kontrollen einer Börse müssen deshalb unmittelbar diesen Pflichten zugeordnet werden.
Schritt 1: Risikobasierte Bewertung für eine Börse
Die risikobasierte Bewertung ist das Fundament des Programms und das Erste, was die Aufsicht sehen möchte. Nach dem FATF-Ansatz soll eine Börse ihre konkreten Geldwäsche- und Terrorismusfinanzierungsexpositionen benennen und die Kontrollen daran ausrichten. Das Programm muss nicht perfekt, sondern belastbar sein: Die Compliance-Leitung muss erklären können, warum jede Kontrolle existiert und welches bewertete Risiko sie adressiert.
Die Expositionen einer Börse unterscheiden sich von denen einer Bank oder eines Zahlungsunternehmens. Die Bewertung sollte eine strukturierte, für Prüfer lesbare Liste erzeugen. Die folgende Übersicht zeigt die Risikobereiche, deren Absicherung ein Börsen-Compliance-Team typischerweise begründen muss.
| Börsenspezifischer Risikobereich | Sichtbare Exposition |
|---|---|
| Ein- und Auszahlungs-Screening | Gegenparteiadressen mit Sanktions-, Geldwäsche- oder Betrugsbezug beim Eintritt in oder Austritt aus der Plattform |
| Mixer- und Sanktionsexposition | Über Mixer, Tumbler oder sanktionierte Adressen geleitete Gelder, die die empfangende Wallet belasten |
| Hochfrequente Kleintransaktionen | Auf viele kleine Transfers verteilte Stückelungs- oder Smurfing-Muster zur Schwellenwertumgehung |
| Cross-Chain-Bridge-Flüsse | Zur Herkunftsverschleierung über Bridges bewegte Gelder, die Cross-Chain-Nachverfolgung erfordern |
| Interaktionen mit Wallets ohne Drittverwahrung | Auszahlungen an nicht verwahrte Wallets, bei denen keine Identitätsdaten der Gegenpartei erhoben werden |
| Exposition gegenüber sanktionierten Rechtsräumen | Nutzer oder Adressen mit Bezug zu FATF-Hochrisikojurisdiktionen oder Rechtsräumen auf der grauen Liste |
Jede Zeile liefert eine nachvollziehbar begründbare Grundlage für die Risikobewertung. Eine Börse, die diese Expositionen in ihrer Bewertung benennt, kann ihnen auf der nächsten Ebene konkrete Kontrollen zuordnen. Genau das erwartet ein Prüfer. Wer die Bewertung auslässt, kann einzelne Screening-Entscheidungen später nur schwer begründen, weil das zugrunde liegende Risiko nie dokumentiert wurde.
Schritt 2: Screening, Überwachung und laufende Neuanalyse einführen
Die Onchain-Werkzeugebene, die das Programm verbindet, ist das Zusammenspiel von KYA, KYT und Monitor in Phalcon Compliance. Monitor hält dabei eine laufend geprüfte Wallet-Liste aufrecht, ohne das Screening-Kontingent zu verbrauchen. Die drei Module teilen die Arbeit nach Auslösern: KYA bewertet Adressen, KYT überwacht Transaktionen, und Monitor analysiert den Wallet-Bestand im Zeitverlauf erneut. Eine gestern unauffällige und morgen riskante Adresse wird ohne manuelle erneute Prüfung erkannt.
Phalcon Compliance KYA bewertet jede Gegenparteiadresse anhand von mehr als 600 Millionen gekennzeichneten Adressen und liefert eine Risikostufe mit den nachverfolgbaren Risikoindikatoren dahinter. Phalcon Compliance KYT überwacht eingehende Transaktionen in Echtzeit. Es erzeugt Alarme bei Verhaltensrisikomustern und Risikointeraktionen, damit die Börse eingreifen oder den Fall eskalieren kann, bevor die Abwicklung die Exposition verstärkt. Phalcon Compliance Monitor analysiert bereits geprüfte Adressen nach einem dynamischen Plan fortlaufend auf Risikoänderungen und löst Änderungsalarme aus, ohne das Screening-Kontingent zu verbrauchen. Das Scoring der Plattform beruht auf über 200 Signaltypen in 17 Risikoindikator-Kategorien. Jeder ist unabhängig nachverfolgbar, sodass jeder Alarm den zugrunde liegenden Indikator und die auslösende Adressinteraktion enthält. Die 17 Kategorien umfassen Sanktioniert, Terrorismusfinanzierung, Menschenhandel, Drogenhandel, Angriff, Betrug, Ransomware und Darstellungen von Kindesmissbrauch. Hinzu kommen Geldwäsche, Mixing, Darknet-Marktplatz, Darkweb-Geschäft, Gesperrt, Glücksspiel, Börse ohne KYC, FATF-Hochrisikojurisdiktion und Jurisdiktion auf der grauen Liste der FATF.
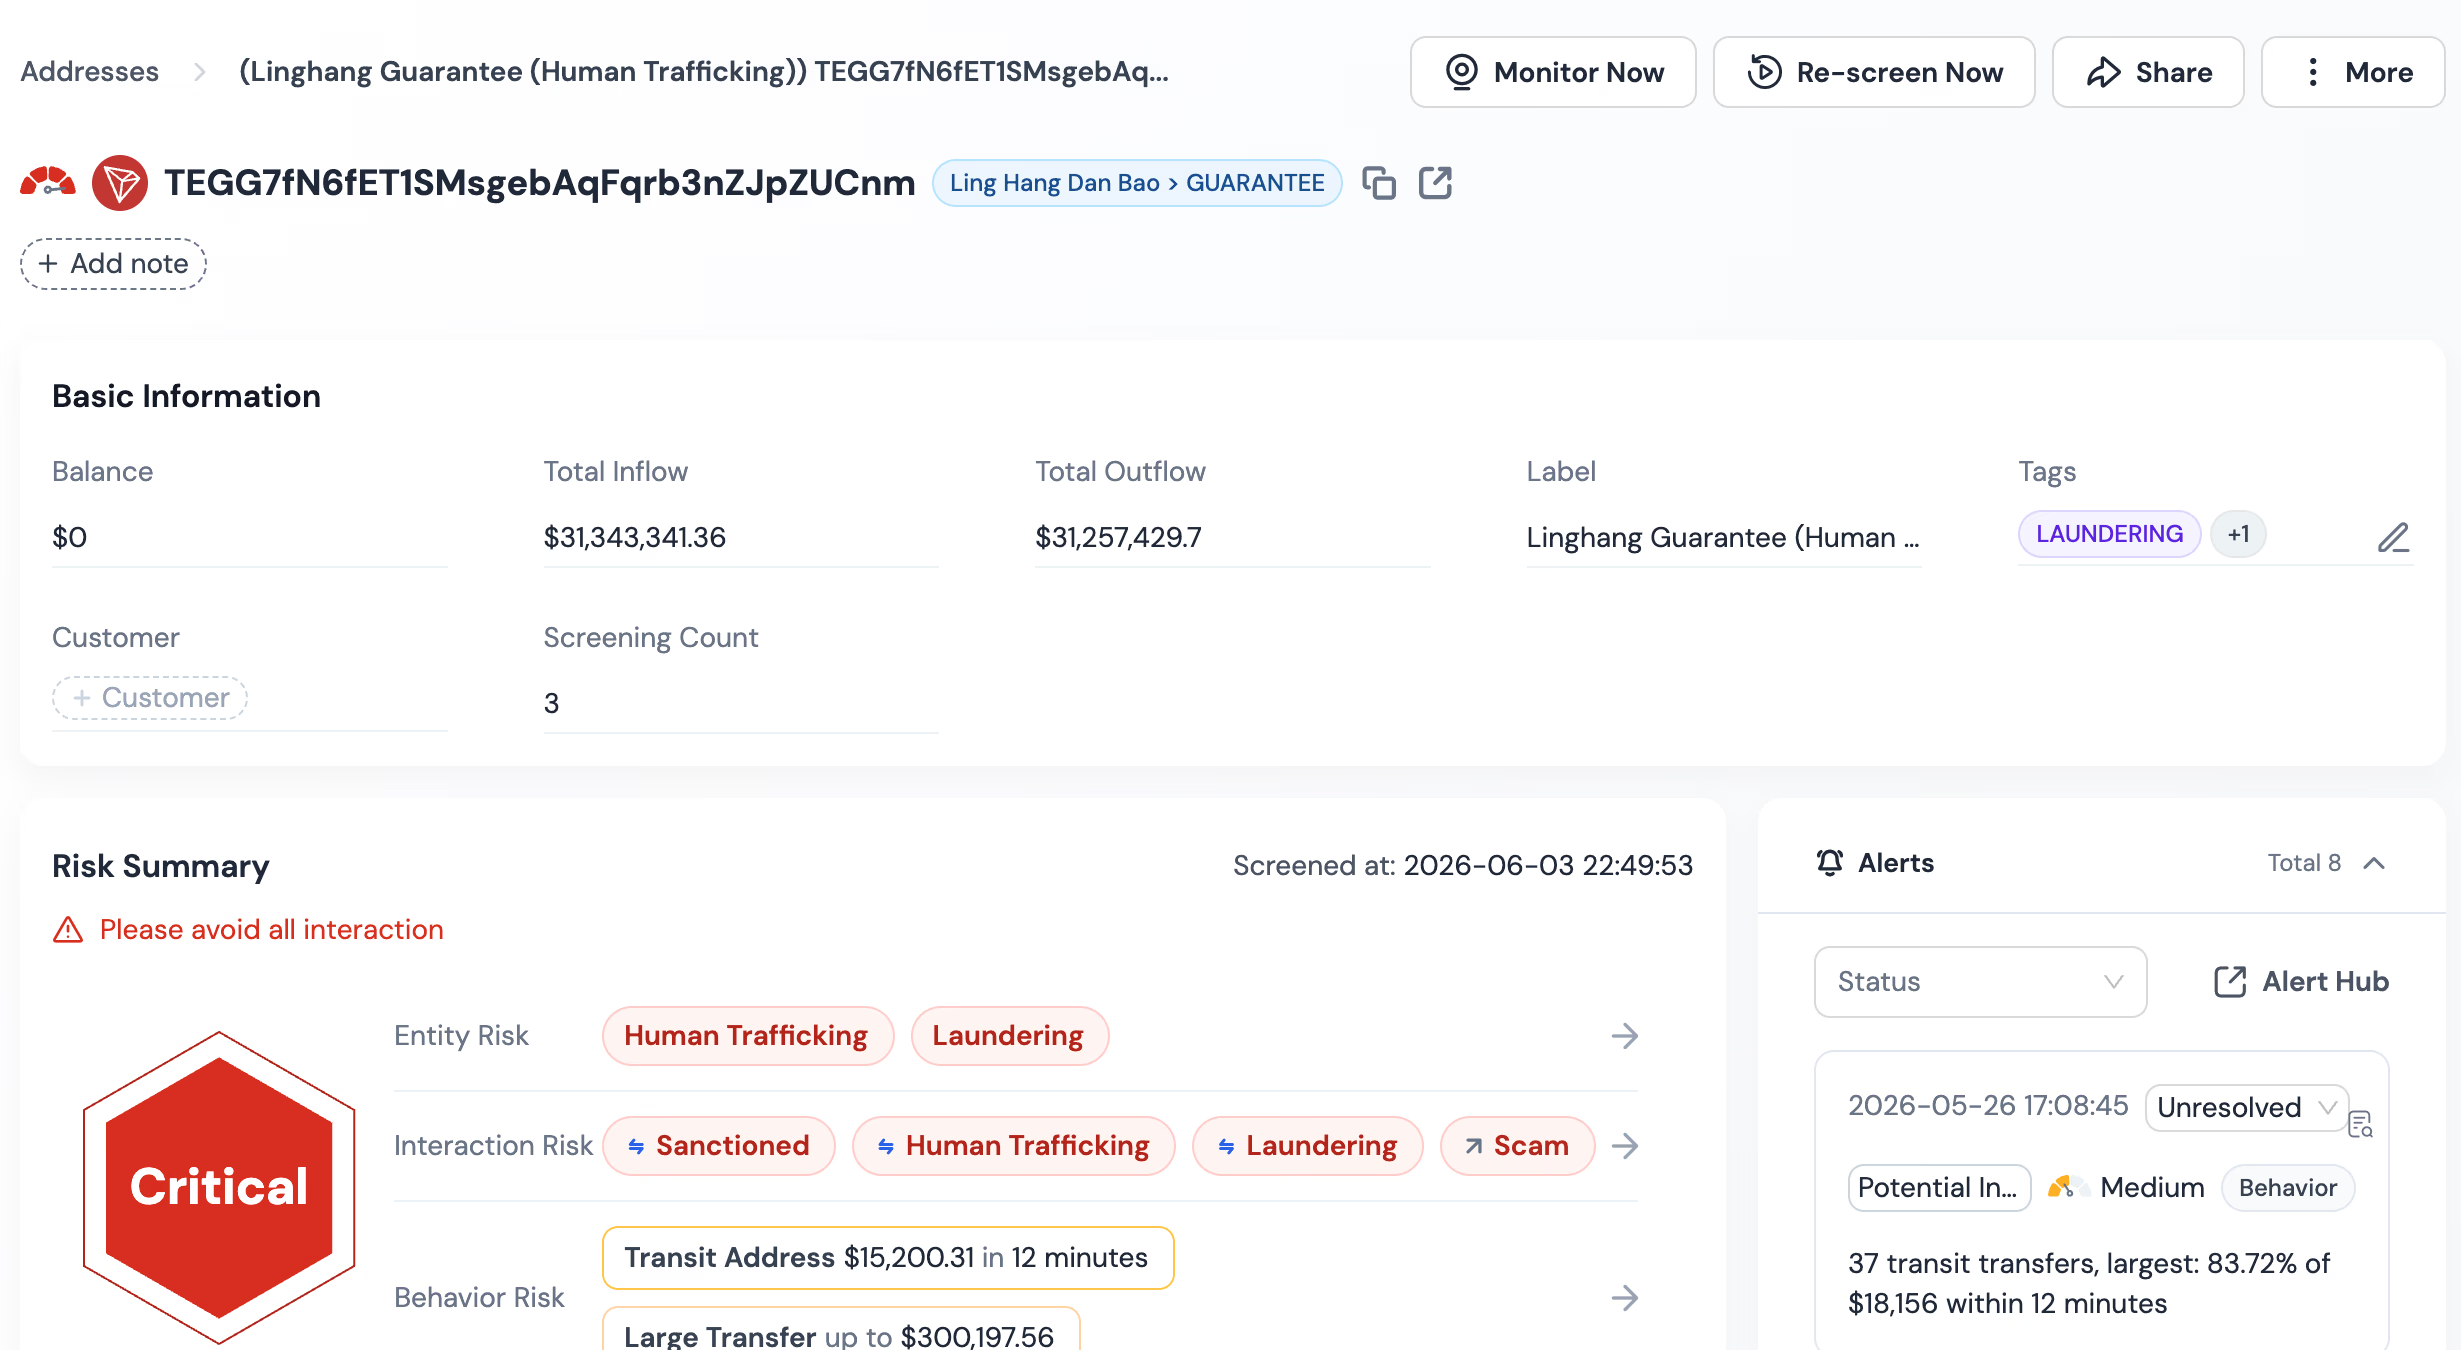 Die Arbeitsteilung der drei Module entspricht direkt den in Schritt 1 identifizierten Risikobereichen. KYA läuft bei Ein- und Auszahlungen, wenn eine Gegenparteiadresse vor Annahme der Gelder bewertet werden muss. KYT läuft auf Transaktionsebene, wo schnelle Durchleitung oder hochfrequente Kleintransaktionen erst durch Bewegung sichtbar werden. Monitor läuft über den bereits aufgenommenen Wallet-Bestand. Eine beim Onboarding unauffällige Adresse kann später mit einer sanktionierten Entität oder einem Mixer interagieren und damit zu einem weiterhin von der Börse zu verantwortenden Risiko werden. Die folgende Tabelle verdeutlicht die Zuordnung, damit die Compliance-Leitung begründen kann, welches Modul welche Pflicht abdeckt.
| Modul | Auslöser | Häufigkeit | Rolle im Programm |
|---|---|---|---|
| KYA-Screening | Adressebene | Je Einzahlung, Auszahlung oder Batch | Gegenparteirisiko vor Annahme oder Freigabe der Gelder bewerten |
| KYT-Überwachung | Transaktionsebene | Echtzeit | Bei eingehenden Transaktionen Verhaltensrisikomuster und Risikointeraktionen melden |
| Monitor-Neuanalyse | Wallet-Bestand | Dynamischer Plan | Geprüfte Adressen ohne Verbrauch des Screening-Kontingents auf Risikoänderungen analysieren |
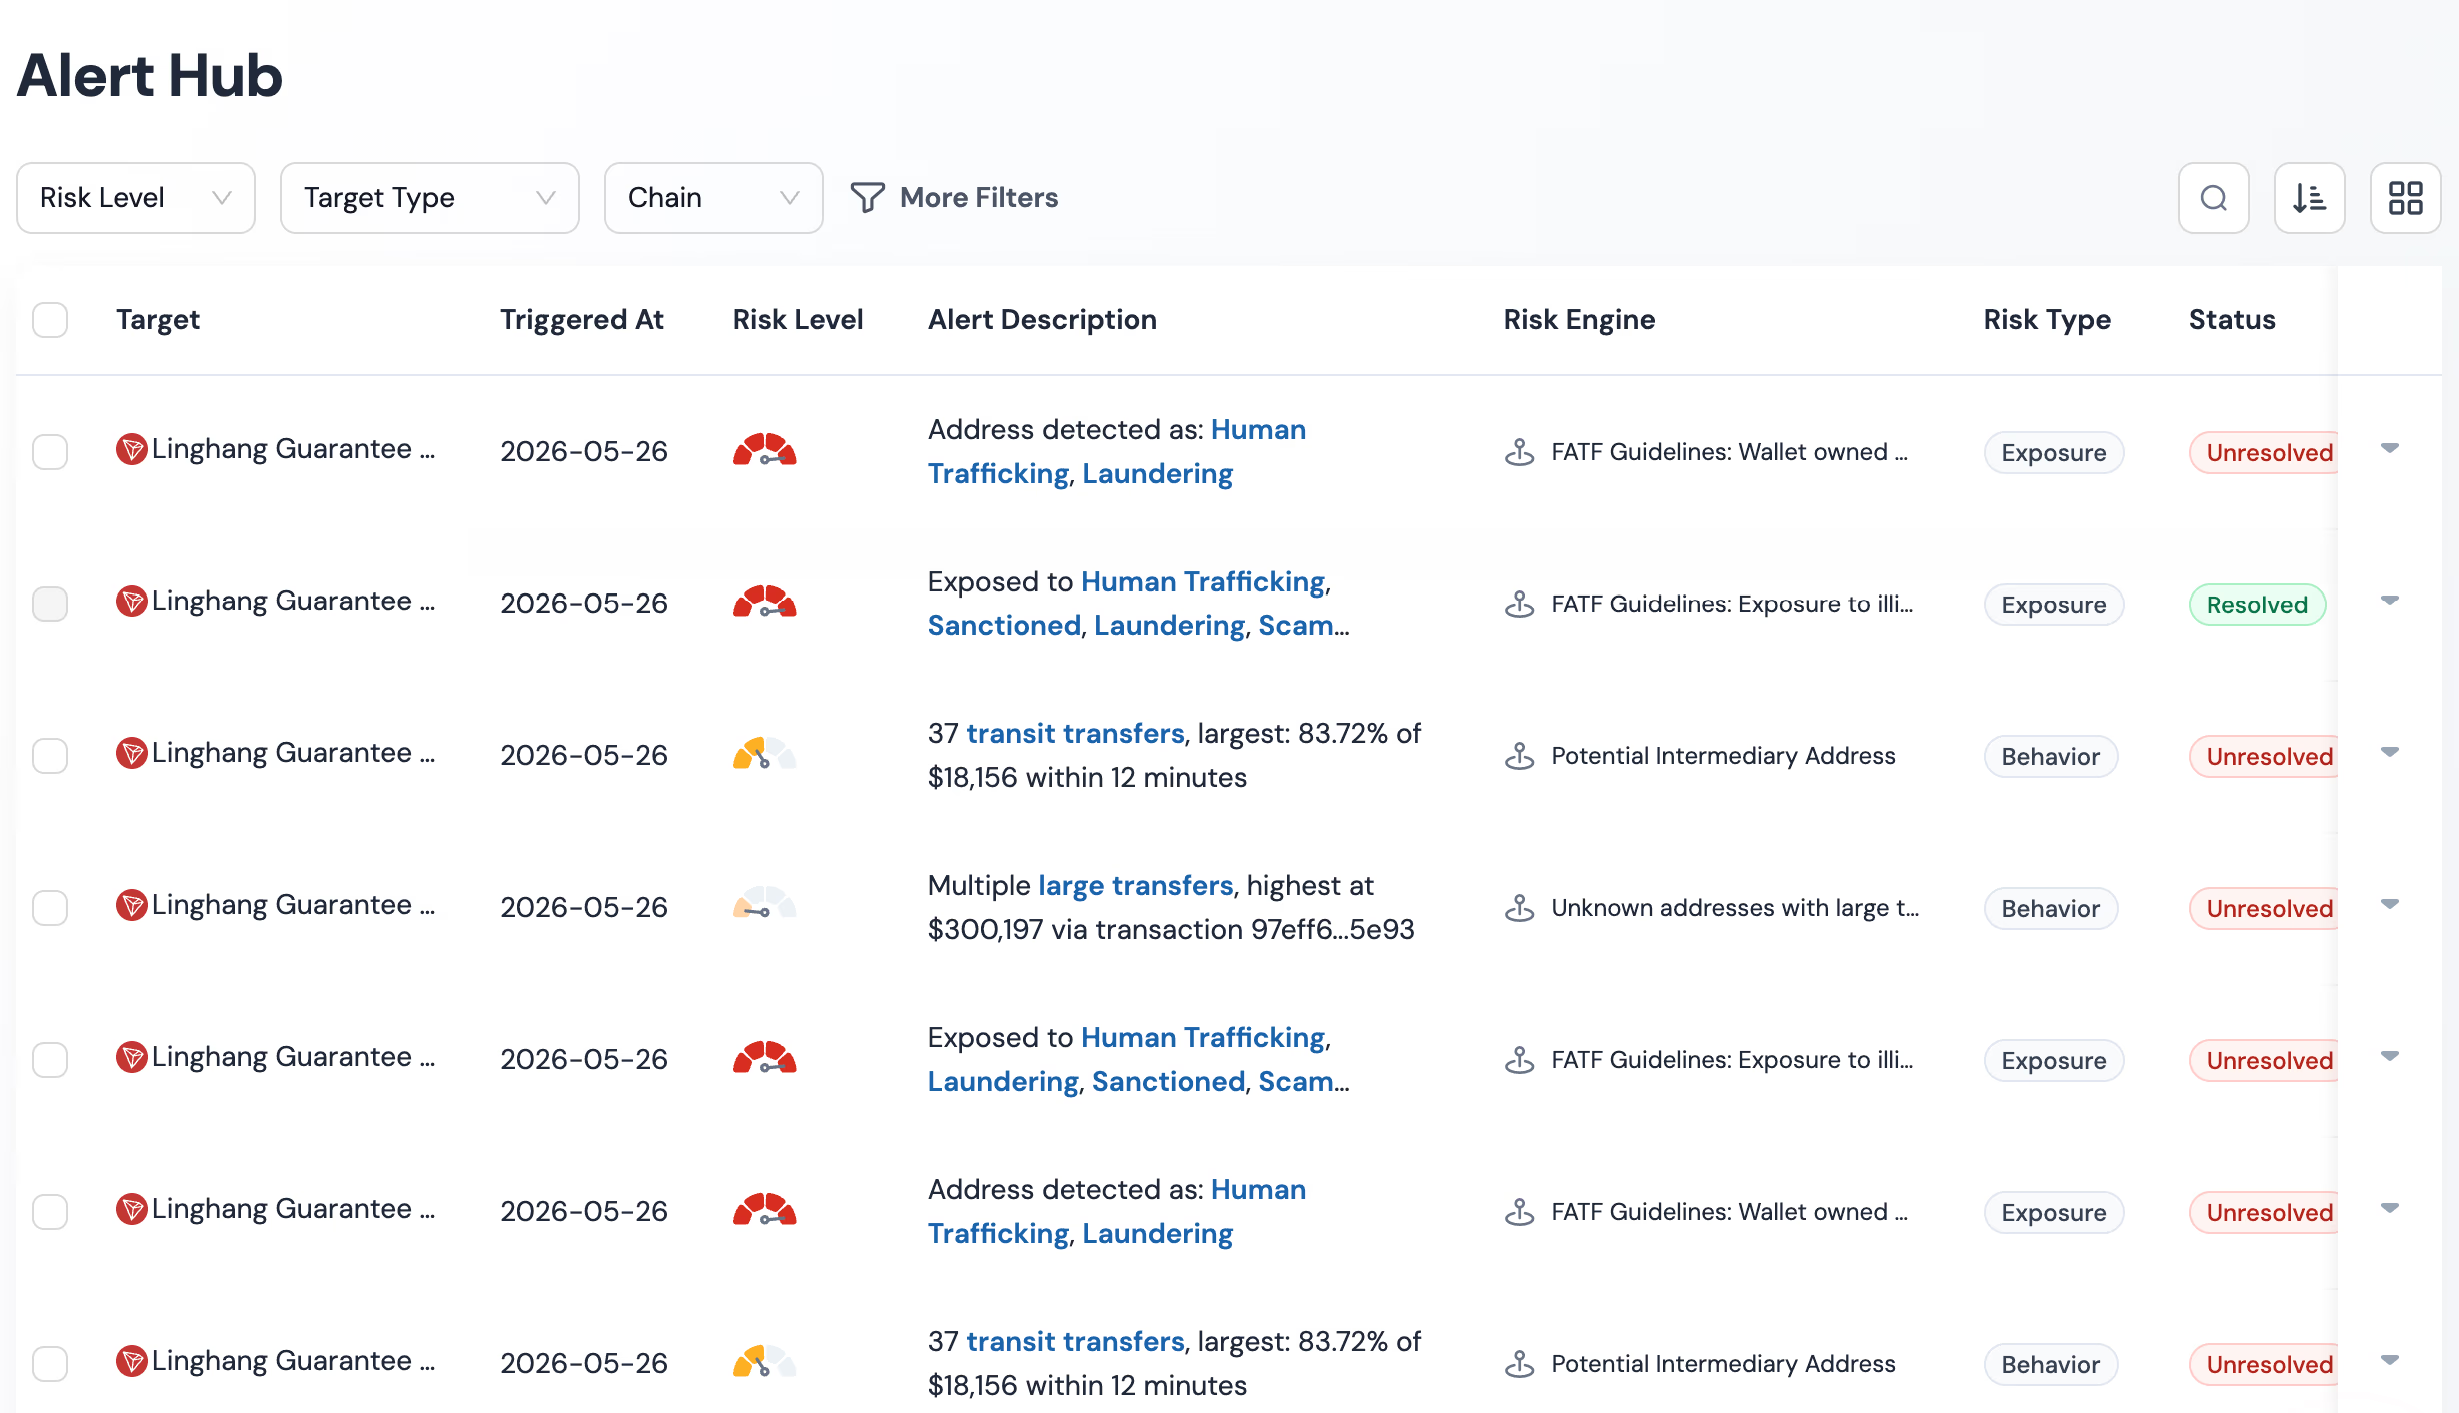 Das Zusammenspiel liefert kontinuierliche Abdeckung. Ein einmaliges Onboarding-Screening erkennt die damals vorhandenen Risiken. Onchain-Risiken sind jedoch nicht statisch. Eine Wallet, die nächste Woche mit einem Mixer interagiert, weist ein anderes Risikoprofil auf als beim Onboarding. Ein belastbares Programm muss diese Veränderung erkennen. Monitor schließt diese Lücke. Da es kein Screening-Kontingent verbraucht, muss die Börse bei der Größe des laufend beobachteten Wallet-Bestands nicht zwischen Budget und Abdeckung wählen.
Schritt 3: Arbeitsanweisung zur Alarmtriage und prüfbare Aufzeichnungen
Screening und Überwachung erzeugen Alarme. Ein Programm wird daran gemessen, was mit ihnen geschieht. Eine Warteschlange ohne Arbeitsanweisung zur Triage ist eine Belastung: Jeder offene Alarm ist eine undokumentierte Entscheidung und damit ein möglicher Audit-Befund. Die Triage macht aus Alarmen Bearbeitungsentscheidungen, die Prüfer nachvollziehen können.
Eine belastbare Triage-Arbeitsanweisung umfasst vier Stufen. Zuerst wird ein Alarm anhand seiner Risikoindikatoren und Expositionswerte nach Schwere eingestuft. Anschließend leiten automatische Triage-Regeln aus den beigefügten Belegen eine empfohlene Bearbeitungsentscheidung ab. Nachvollziehbares Scoring macht dies möglich, Black-Box-Scoring nicht. Ein menschlicher Analyst prüft danach jeden Alarm oberhalb einer Schwelle oder jeden Fall, den die Regeln nicht sicher schließen können. Abschließend werden nach der Prüfung weiterzuverfolgende Alarme in einem Suspicious Activity Report oder Suspicious Transaction Report an die zuständige Stelle gemeldet.
| Triage-Stufe | Eingabe | Ergebnis |
|---|---|---|
| Schweregradeinstufung | Risikoindikatoren, Expositionswert und -anteil | Hohe, mittlere oder niedrige Stufe |
| Automatische Triage | Dem Alarm beigefügte nachverfolgbare Belege | Empfohlene Bearbeitungsentscheidung mit dokumentierter Grundlage |
| Menschliche Prüfung | Alarme oberhalb der Schwelle oder nicht durch Regeln lösbar | Bestätigte Entscheidung, Eskalation oder Abschluss |
| Aufsichtsrechtliche Meldung | Bestätigte Bearbeitungsentscheidungen zu Hochrisikofällen | SAR- oder STR-Meldepaket |
Prüfbare Aufzeichnungen verbinden das gesamte Programm. Jede Bearbeitungsentscheidung sollte ihre Beurteilungsgrundlage und die verwendeten Daten enthalten, damit ein Prüfer Monate später denselben Weg wie der Analyst nachvollziehen kann. Der auslösende Risikoindikator, die zugehörige Adressinteraktion sowie Expositionswert und -anteil stehen im selben Datensatz. Hinzu kommen die angewandte Triage-Regel oder der menschliche Prüfer und die abschließende Entscheidung. Die Aufbewahrung richtet sich nach dem Rechtsraum der Börsenlizenz. Die Compliance-Leitung muss die geltende Frist bestätigen, statt sich auf einen Standard zu verlassen. Die Optimierung der Triage zur Fehlalarmreduzierung behandelt der eigene Leitfaden Fehlalarme in der Krypto-AML-Überwachung reduzieren. Diese Ebene beschreibt die belastbare Struktur, nicht die Optimierung selbst.
Phalcon Compliance für Börsen-Compliance bewerten
Ein Onchain-AML-Programm für eine Kryptobörse entsteht in fester Reihenfolge. Zuerst die risikobasierte Bewertung. Danach Screening und Überwachung, die jedem bewerteten Risiko eine Kontrolle zuordnen. Anschließend eine Triage-Arbeitsanweisung, die Alarme in Bearbeitungsentscheidungen überführt. Zuletzt prüfbare Aufzeichnungen, die einer Prüfung standhalten. Die Plattform stellt Teams KYA, KYT und Monitor bereit, um dieses Programm auf Grundlage von mehr als 600 Millionen gekennzeichneten Adressen aufzubauen. Die Datenbank enthält über 200 Signaltypen in 17 Risikoindikator-Kategorien. Bewerten Sie die Plattform für Börsen-Compliance und ordnen Sie vor dem nächsten Prüfzyklus die bewerteten Risiken Ihrer Börse belastbaren Kontrollen zu.