
Fehlalarmquoten bei Krypto-AML sind häufig so hoch, dass echte Risiken im Rauschen untergehen. Ihre Reduzierung ist der größte Hebel, mit dem ein Compliance-Team seine Überwachung skalierbar machen kann. Das Kernproblem ist strukturell. Listen- und regelbasiertes Screening übersieht Verhaltensauffälligkeiten. Black-Box-Scoring markiert Risiken ohne Begründung, sodass Analysten risikoarme Alarme nicht mit ausreichender Sicherheit automatisch schließen können. Wer Fehlalarme reduzieren will, muss beide Probleme lösen: erkennen, was Regeln übersehen, und jede Bewertung so nachvollziehbar machen, dass daraus Maßnahmen abgeleitet werden können. Genau das wird von Plattformen für Krypto-AML-Compliance verlangt. Diese Seite ist Teil des AML-Compliance-Wissensportals.
Warum die Fehlalarmquoten bei Krypto-AML so hoch sind
Wie Branchenberichte und Fachforen übereinstimmend beschreiben, überlasten Fehlalarmquoten bei Krypto-AML regelmäßig die Compliance-Teams. Das Volumen ist nicht allein ein Zeichen schlechter Tools. Statisches, regelbasiertes Screening kann mit der raschen Entwicklung von Onchain-Geldwäschetaktiken schlicht nicht Schritt halten. Zwei Kräfte verstärken das Problem: Verhaltensrisiken, die keine statische Liste erfasst, und Scoring-Ergebnisse, die Compliance-Verantwortlichen keine Grundlage zum automatischen Schließen unauffälliger Alarme geben.
Der erste Faktor: Regel- und sanktionslistenbasiertes Screening reagiert nachträglich. Statische Listen markieren bekannte problematische Adressen, doch Chain-Hopping, Mixer-Weiterleitungen und improvisierte Verschleierungsschritte entwickeln sich schneller als die Listen. Eine heute laut Liste unauffällige Wallet kann noch heute Abend mit einem Mixer interagieren, ohne dass die Liste dies je abbildet. Das Risiko liegt im Verhalten – und genau das kann eine statische Regel nicht erfassen. Bei dieser Weitergabe entstehen zugleich die meisten Fehlalarme. Deshalb bestimmt die Frage, wie Risiken durch direkte und indirekte Kontakte weitergegeben werden, wo die Optimierung ansetzen muss.
Der zweite Faktor liegt in der Scoring-Ebene. Liefert ein Modell nur eine Risikostufe ohne die Belege dahinter, fehlt dem prüfenden Compliance-Verantwortlichen eine belastbare Grundlage zum Schließen des Alarms. Einen unerklärten Alarm zu schließen ist selbst ein Compliance-Risiko. Daher erscheint es sicherer, zu eskalieren und manuell zu prüfen. Für den Analysten ist das rational, für das Programm nicht dauerhaft tragfähig. FinCENs Vorschrift zu AML-Programmen (31 CFR 1022.210) und Vorschrift zur Meldung verdächtiger Aktivitäten (31 CFR 1022.320) machen zusammen eine kontinuierliche Überwachung erforderlich. Money Services Businesses müssen dadurch mehr erkennen, während sie weniger Alarme abschließen können.
Zwei Ursachen: Übersehene Verhaltensauffälligkeiten und nicht abschließbare Black-Box-Alarme
Woher kommt das Rauschen? Zwei getrennte Fehler treiben es an. Auf der Seite übersehener Alarme erkennen Regeln und Listen keine Muster wie Smurfing, schnelle Verschleierungsschritte oder plötzliches Auftauchen, sodass riskante Wallets ungeprüft passieren. Beim Alarmrauschen markiert Black-Box-Scoring Risiken, ohne die Gründe offenzulegen. Analysten müssen jeden Alarm manuell prüfen, weil unbegründetes Schließen im Audit problematisch wäre. Beide Fehler wirken in entgegengesetzte Richtungen und vergrößern die Warteschlange.
Übersehene Alarme sind eine Erkennungslücke. Ein reiner Listenabgleich erfasst Adressen, die bereits auf einer Sanktions- oder Risikoliste stehen. Er erkennt keine Wallet, die Einzahlungen in viele kleine Überweisungen zur Umgehung von Schwellenwerten aufteilt oder Gelder binnen Minuten weiterleitet. Das sind Verhaltenssignale, keine Identitätssignale. Ein ausschließlich regelbasiertes Programm erkennt gerade die Muster unzureichend, deren Abdeckung Prüfer inzwischen erwarten.
Beim Alarmrauschen besteht eine Lücke beim Schließen von Alarmen. Ein Black-Box-Score „hohes Risiko“ zeigt Analysten, dass etwas nicht stimmt, aber nicht was. Zum Schließen brauchen sie einen auditfesten Grund: Welcher Indikator wurde ausgelöst, welche Interaktion war der Auslöser und wie hoch ist die Exposition? Ohne diese Angaben bleibt der Alarm offen, wird eskaliert und bindet Prüfzeit, selbst wenn die Aktivität unbedenklich ist. Alarmmüdigkeit, Überlastung der Analysten und eine nie abgearbeitete Warteschlange sind die Folgen.
| Dimension | Nur Regeln / Listen | Black-Box-KI-Score | Nachvollziehbarer Score |
|---|---|---|---|
| Erkennung von Verhaltensauffälligkeiten | Nicht möglich | Möglich | Möglich |
| Nachverfolgbare Bewertungsgrundlage | Keine | Black Box | Jeder Treffer mit einem Risikoindikator verknüpft |
| Quantifizierung der Exposition | Keine | Nur Risikostufe | Exposure Value und Exposure Percentage |
| Prüfbares automatisches Schließen | Nein | Nein, Analyst kann es nicht begründen | Ja, die Erklärung ermöglicht automatische Bearbeitungsentscheidungen |
Nachvollziehbares Scoring: Nachverfolgbare Bewertungen und quantifizierte Exposition
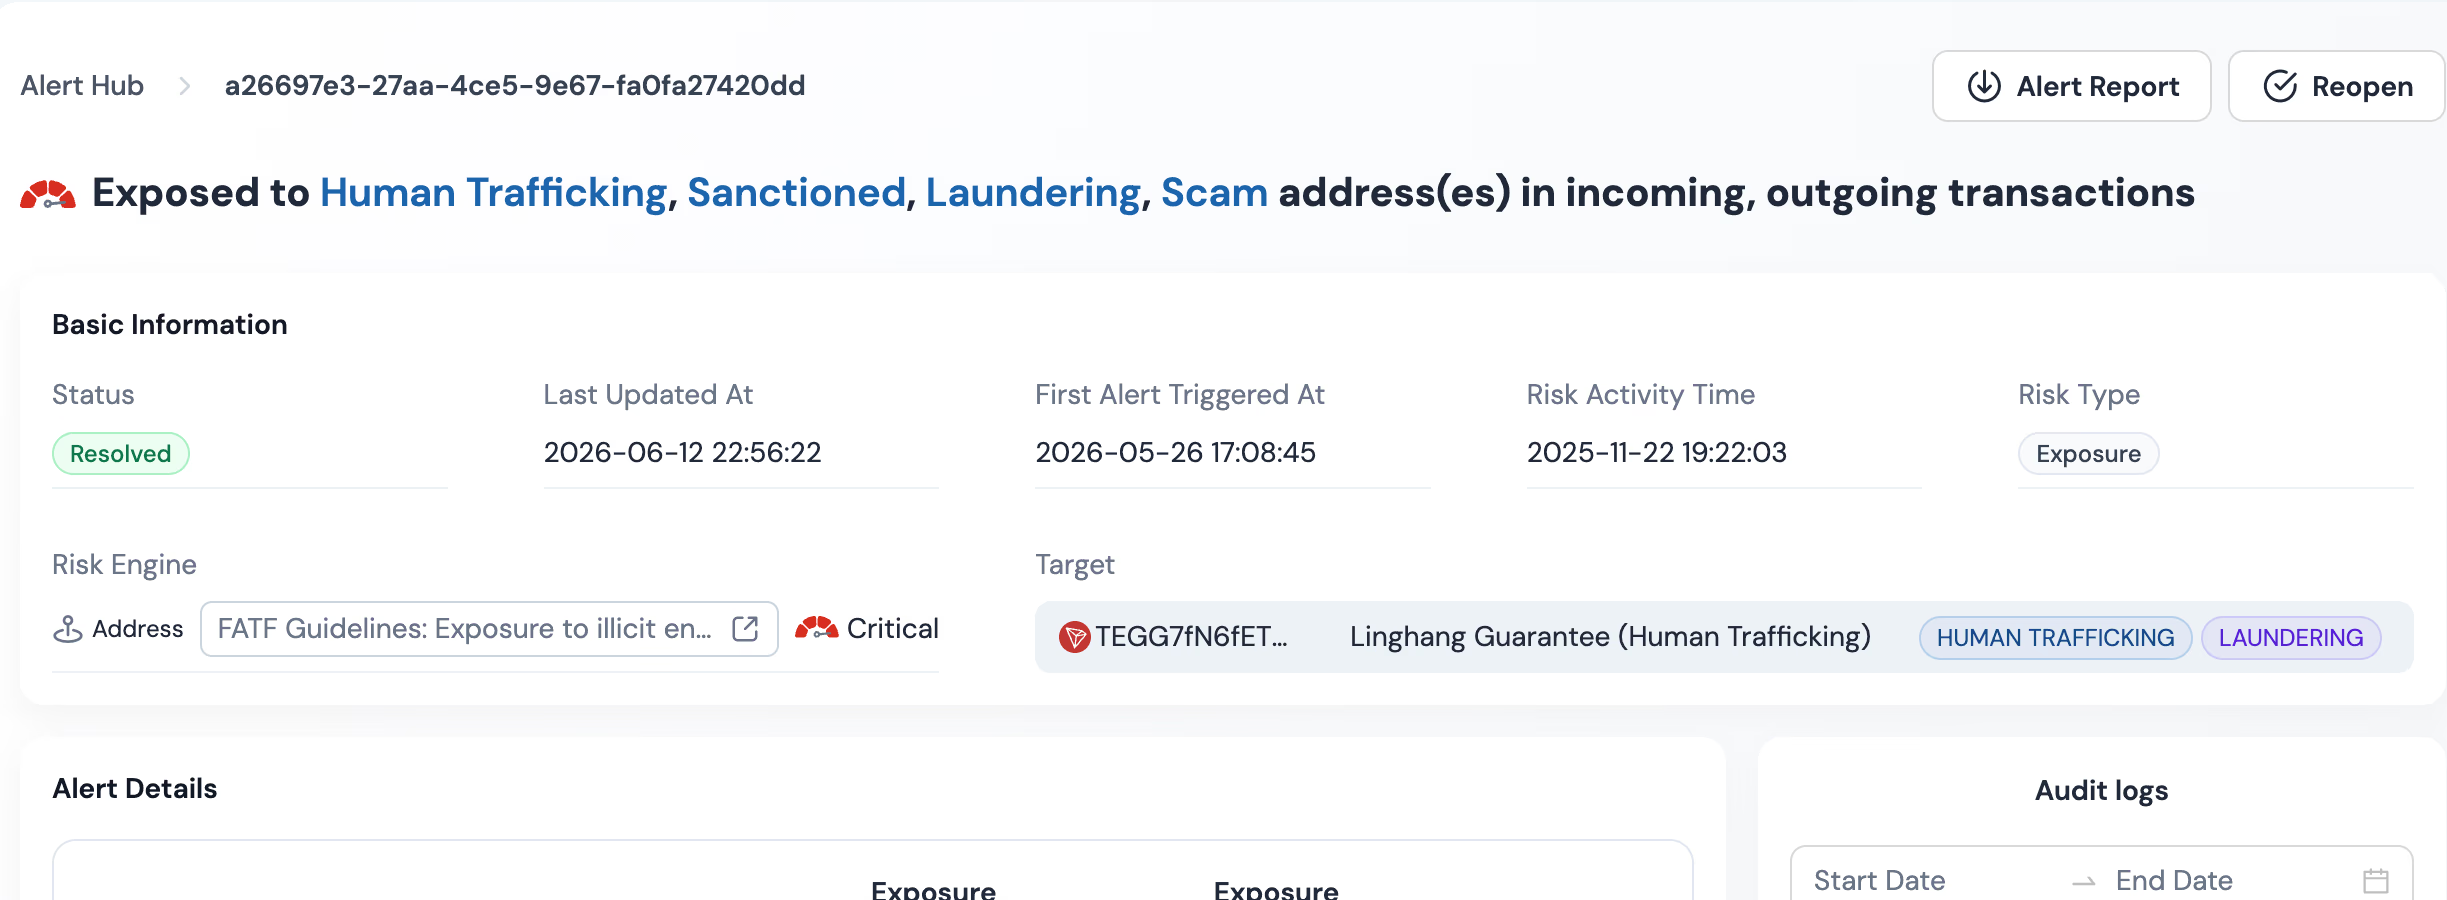
Weniger Fehlalarme erfordern ein Scoring, das Analysten begründen können, ohne jeden Alarm neu zu untersuchen. Phalcon Compliance macht jede Bewertung über 17 Risikoindikator-Kategorien nachverfolgbar. Die Risk Exposure Engine quantifiziert den belasteten Anteil der Wallet-Geldflüsse, während die Behavioral Risk Engine die von Regeln übersehenen Verhaltensmuster erkennt. Jeder Alarm bringt seine Belege mit. Risikoarme Alarme können so auf dokumentierter Grundlage eingeordnet oder automatisch geschlossen werden, während Hochrisiko-Alarme eskaliert werden.
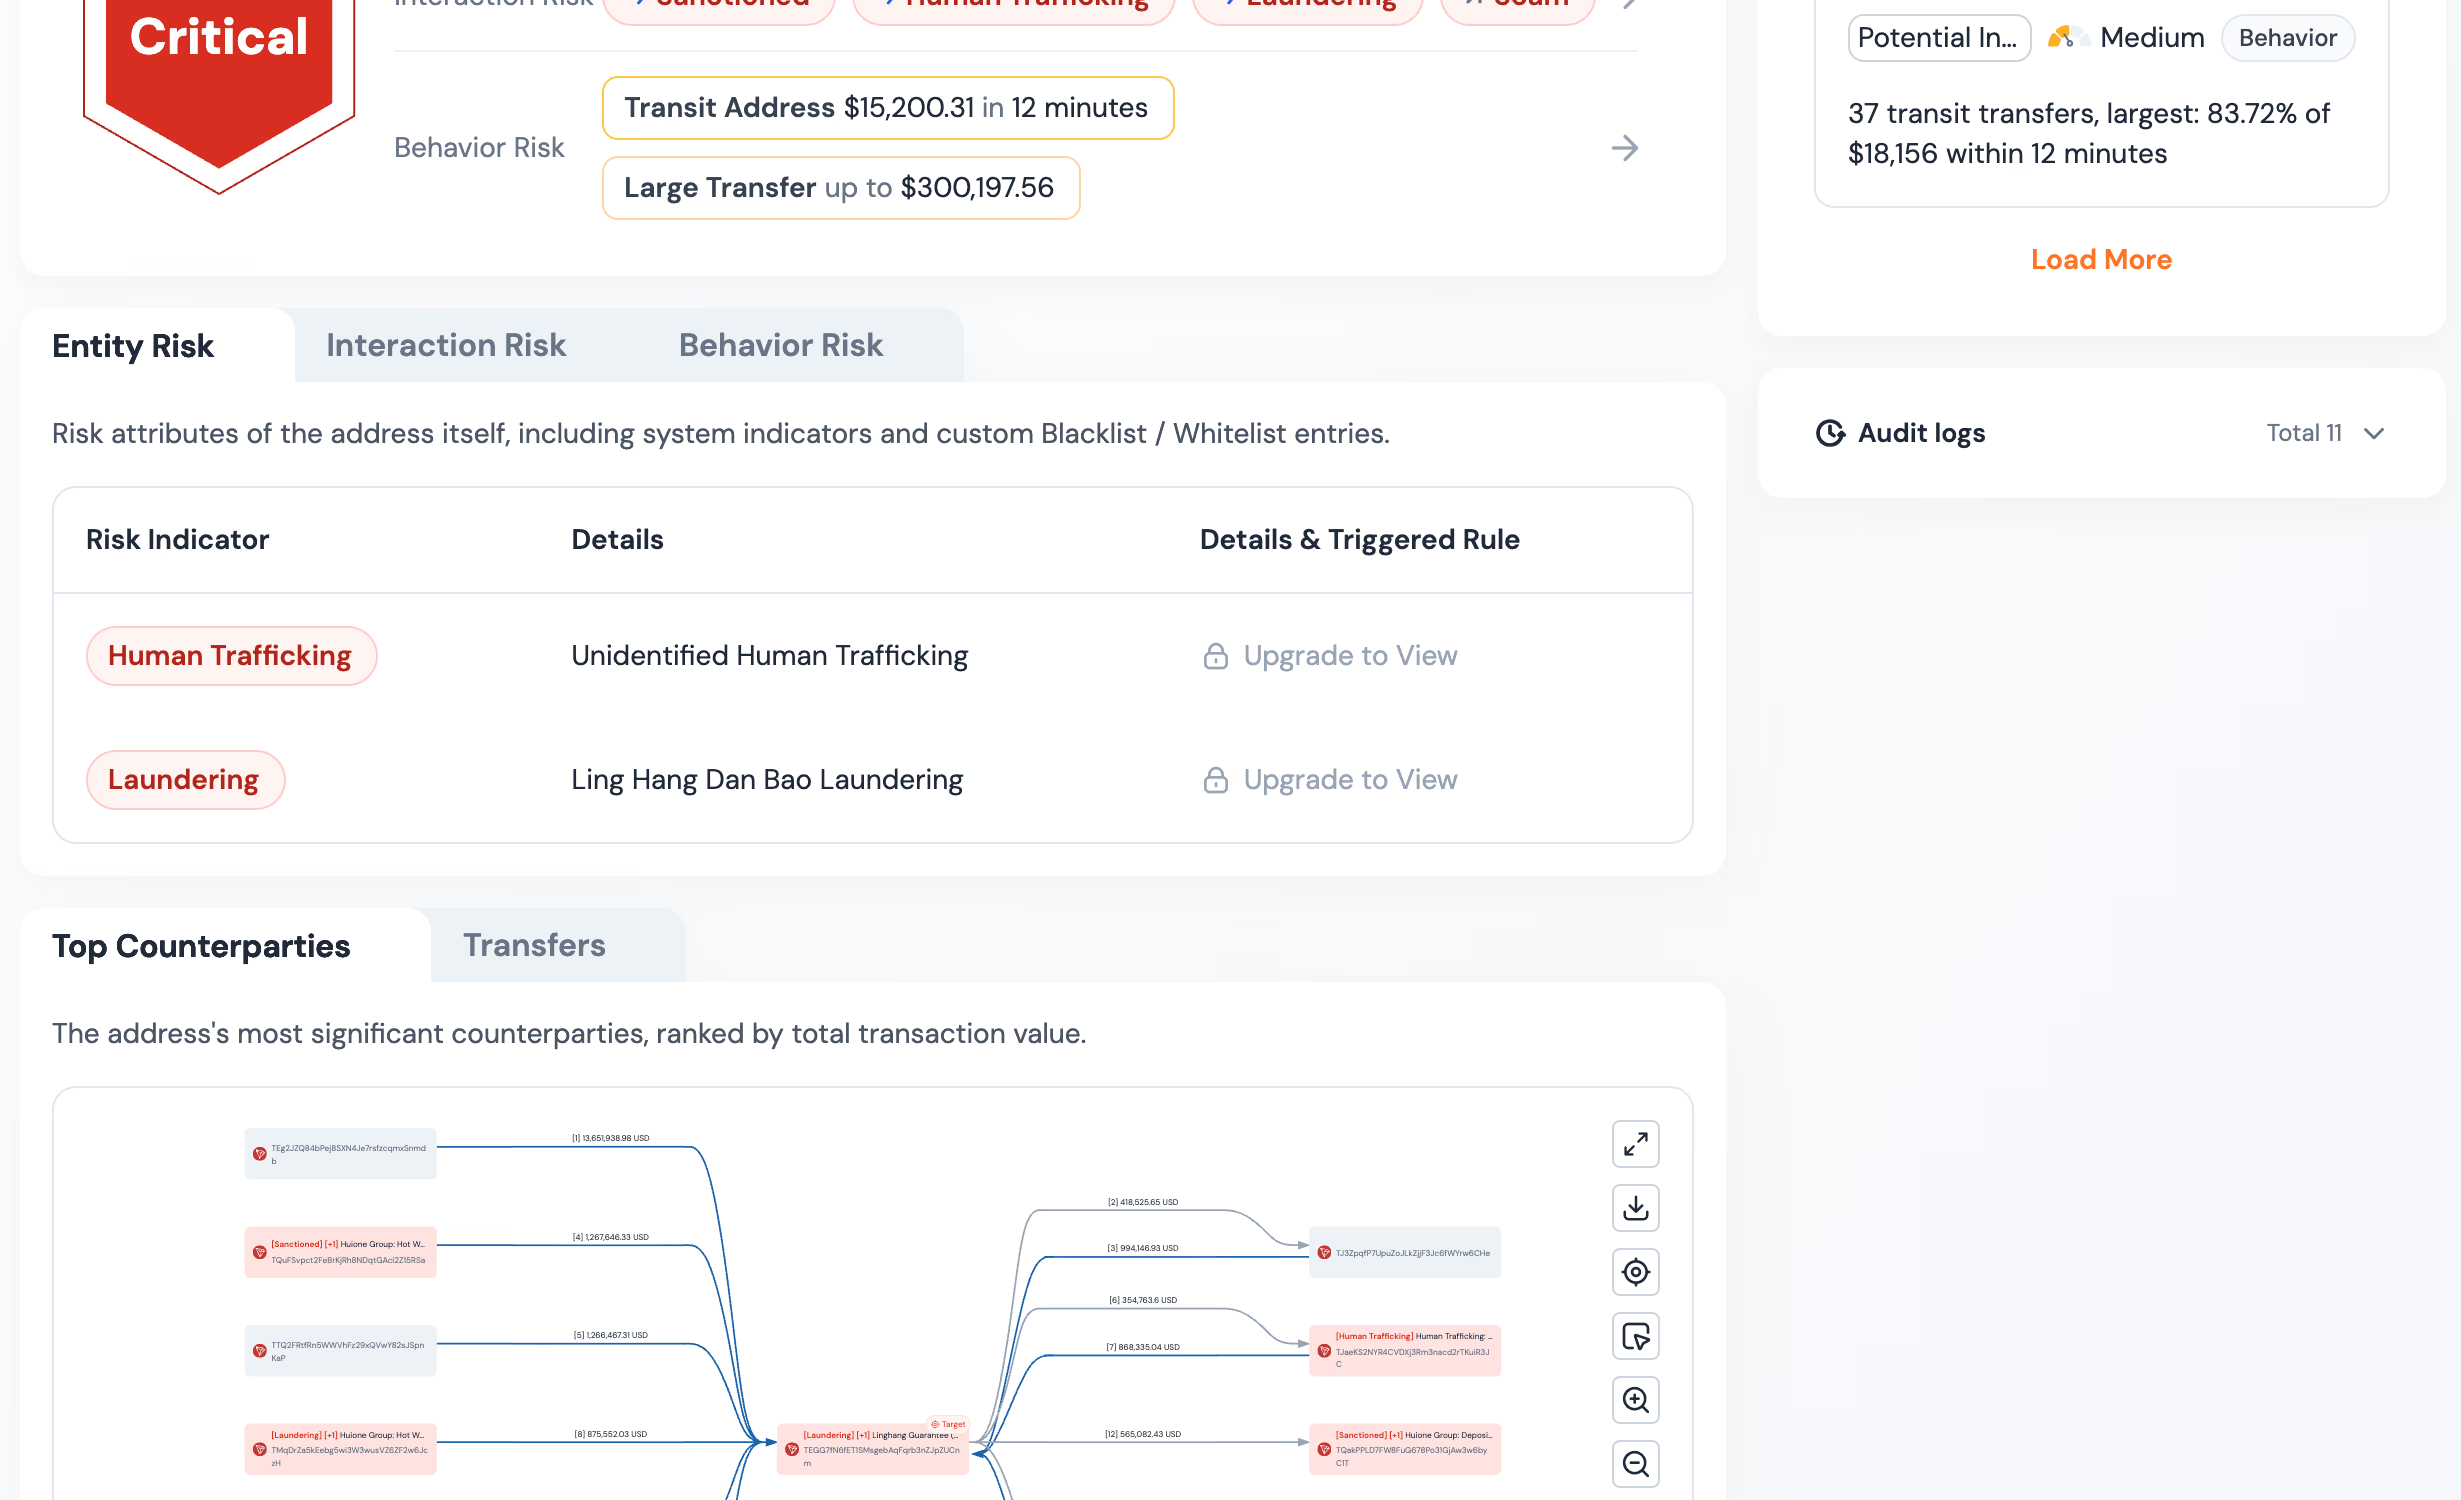
Die 17 Risikoindikator-Kategorien bilden die Taxonomie hinter jeder Bewertung: Sanktioniert, Terrorismusfinanzierung, Menschenhandel, Drogenhandel, Angriff, Betrug, Ransomware und Darstellungen von Kindesmissbrauch. Hinzu kommen Geldwäsche, Mixing, Darknet-Marktplatz, Darkweb-Geschäft, Gesperrt, Glücksspiel, Börse ohne KYC, FATF-Hochrisikojurisdiktion und Jurisdiktion auf der grauen Liste der FATF. Jeder Indikator ist unabhängig nachverfolgbar. Bei einem Alarm sehen Compliance-Verantwortliche den auslösenden Indikator und die zugrunde liegenden Adressinteraktionen. Genau das unterscheidet einen nachvollziehbaren Score von einer Black-Box-Risikostufe: Die Begründung ist dem Alarm beigefügt, nicht dahinter verborgen.
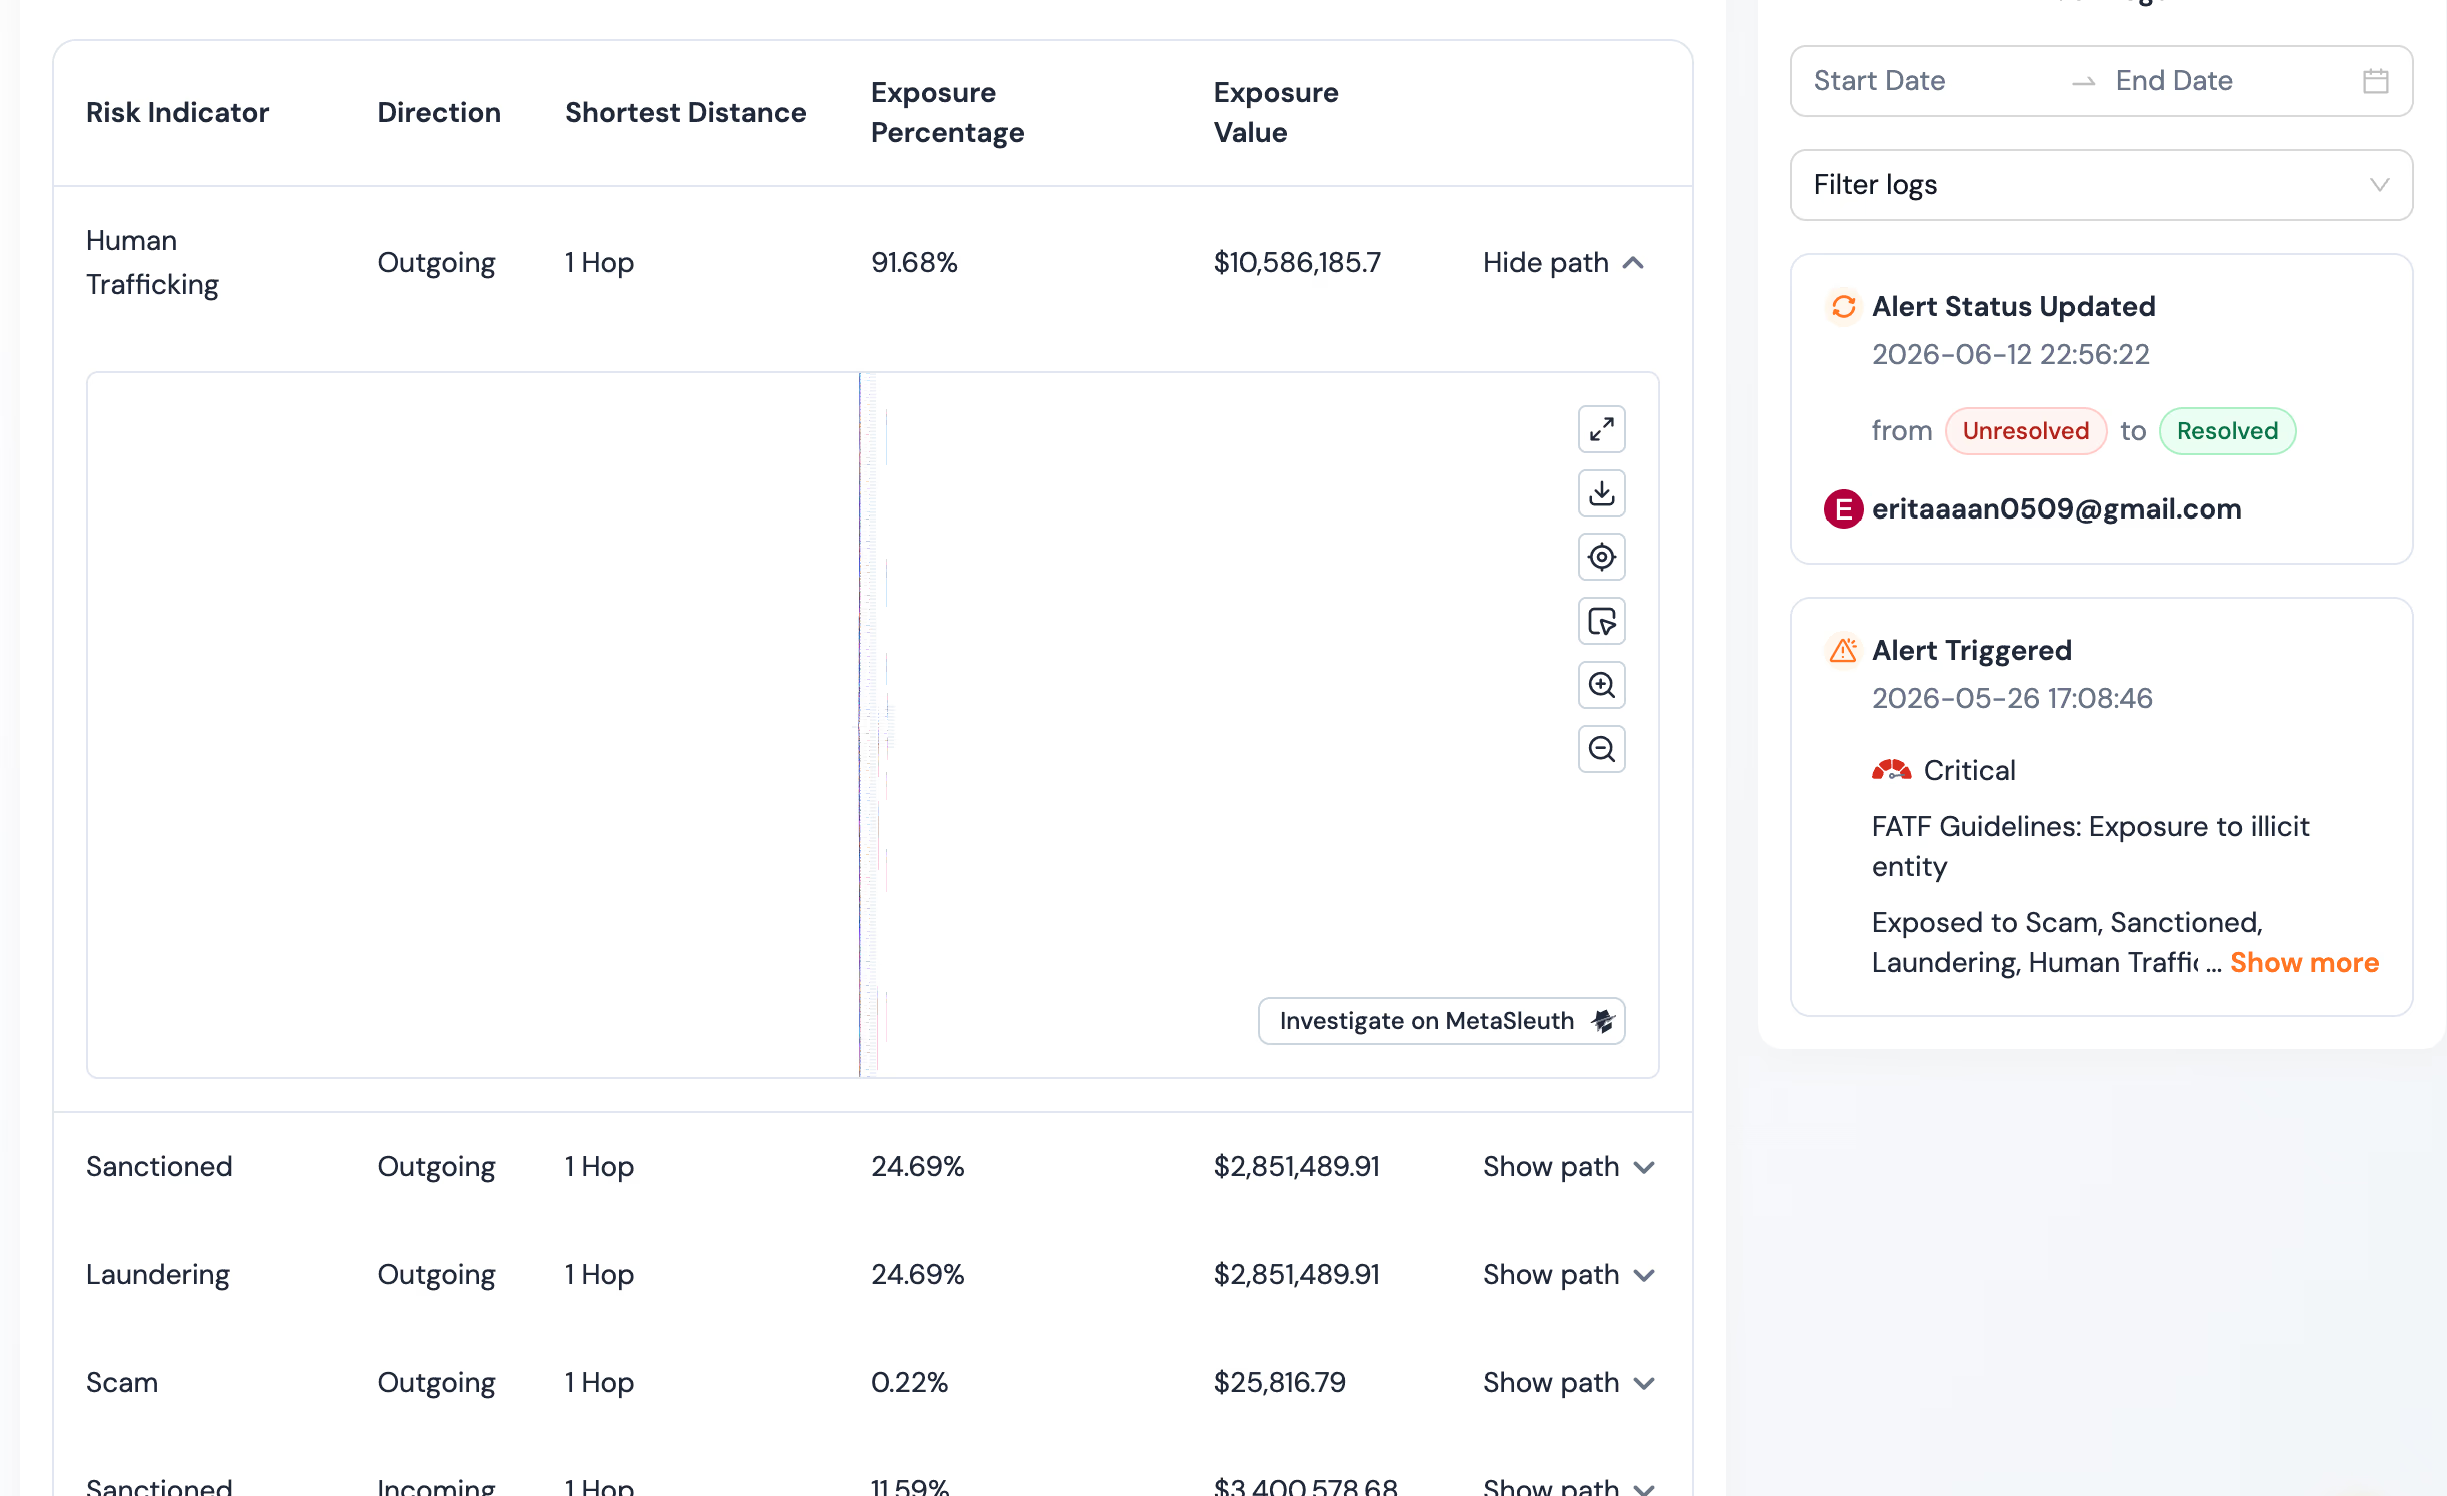
Die Risk Exposure Engine macht aus einer qualitativen Risikoeinschätzung eine prüfbare Zahl. Exposure Value quantifiziert den gesamten USD-Wert der Vermögenswerte, die aus einer Risikoquelle stammen oder mit ihr interagiert haben. Exposure Percentage bezeichnet den belasteten Anteil an den gesamten Zu- oder Abflüssen. Eine wegen Mixer-Exposition markierte Wallet ist nicht mehr bloß „hochriskant“. Sie weist einen dokumentierten Wert auf, den Analysten prüfen, die Aufsicht lesen und Bearbeitungsregeln verarbeiten können. So wird Exposition zu einer quantifizierten Grundlage der Triage statt zu einer bloßen Kennzeichnung.
Die Behavioral Risk Engine erkennt Muster, die statische Listen nicht erfassen können. Auf Adressebene markieren drei Vorlagen Wallets, die hohe Werte oberhalb eines Schwellenwerts bewegen, kleine Beträge nach einem Smurfing-Muster transferieren oder Gelder rasch durchleiten. Auf Transaktionsebene markieren zwei Vorlagen Übertragungen oberhalb einer Wertgrenze oder die Weiterleitung kurz nach Eingang. Zusammen decken diese fünf Vorlagen Verschleierungs- und Stückelungsverhalten ab, das Regeln übersehen. Das erkannte Muster wird dem Alarm beigefügt, sodass der Abschluss dokumentiert ist.
Jeder Alarm trifft mit seinen Belegen ein. Der Risikoindikator sagt, was festgestellt wurde, Risk Exposure quantifiziert den Umfang, und der Verhaltensabgleich benennt das auslösende Muster. Analysten können die Grundlage bestätigen, eine Bearbeitungsentscheidung treffen und fortfahren. Die Prüfung wird schneller, der Audit-Trail bleibt erhalten, und risikoarme Alarme verbrauchen nicht länger die Zeit für echte Untersuchungen. Das ist die operative Grundidee von Phalcon Compliance: Jeder Alarm enthält die Indikator-, Expositions- und Verhaltensgrundlage, um ihn dokumentiert einzuordnen oder automatisch zu schließen.
Die rechtliche Grenze des automatischen Schließens: Nachvollziehbarkeit als Voraussetzung
Darf ein Compliance-Team Alarme automatisch schließen? Ja, aber nur, wenn jeder geschlossene Alarm eine nachverfolgbare Erklärung enthält. Ein risikobasierter Ansatz verlangt nicht, jeden Alarm manuell zu prüfen. Er verlangt, jede Entscheidung – auch das Schließen – in einer Prüfung erklären zu können. Nachvollziehbares Scoring ermöglicht das. Risikoarme Alarme mit dokumentierten Belegen können automatisch bearbeitet werden, während Hochrisiko-Alarme mit vollständigem Audit-Trail eskaliert werden. Die Arbeitslast sinkt, ohne die Begründbarkeit zu beeinträchtigen.
Ob automatisches Schließen rechtmäßig ist, wird unter Compliance-Fachleuten fortlaufend diskutiert. Die regulatorische Grundlage lautet nicht, dass jeder Alarm manuell geprüft werden muss, sondern dass jede Bearbeitungsentscheidung begründbar sein muss. Ein Programm, das Alarme ohne Begründungsaufzeichnung automatisch schließt, kann dem Prüfer keinen Audit-Trail vorlegen. Ein Programm, das Indikator, Exposition und erkanntes Muster hinter jedem Abschluss dokumentiert, kann dies.
Der risikobasierte Ansatz der FATF für Anbieter von Dienstleistungen für virtuelle Vermögenswerte macht dieses Prinzip deutlich. Die Aufsicht erwartet keine Perfektion. Sie erwartet nachvollziehbare, dem erkannten Risiko angemessene und dokumentierte Entscheidungen. Automatische Bearbeitung ist damit vereinbar, wenn die Scoring-Ebene ihre Begründung offenlegt. Ein risikoarmer Alarm, der anhand eines nachverfolgbaren Indikators und eines niedrigen Expositionsanteils geschlossen wird, ist eine dokumentierte Entscheidung. Ein Abschluss allein aufgrund einer undurchsichtigen Risikostufe ist es nicht.
So sinkt das Fehlalarmvolumen, ohne die Compliance-Grenze zu überschreiten. Nachvollziehbarkeit ermöglicht prüfbares automatisches Schließen. Dieses entfernt risikoarme Alarme aus der manuellen Warteschlange. Übrig bleiben die Alarme, die tatsächlich menschliche Prüfung benötigen – jeweils bereits mit den Belegen. Die Entlastung ist eine Folge der Erklärung, keine Umgehung.
Haftungsausschluss: Dieser Abschnitt behandelt die Debatte um automatisches Schließen allgemein und stellt keine Rechtsberatung dar. Regeln für automatische Bearbeitungsentscheidungen und ihre Zulässigkeit hängen vom Rechtsraum, der zugrunde liegenden Pflicht und den konkreten Umständen eines Programms ab. Lassen Sie sich vor Einführung oder Aufhebung einer Richtlinie zum automatischen Schließen von qualifizierten Compliance- und Rechtsberatern beraten.
Alarmrauschen mit nachvollziehbarem Scoring reduzieren
Der Weg zu weniger Fehlalarmen führt über Nachvollziehbarkeit. Regeln und Listen übersehen Verhaltensrisiken. Black-Box-Scores erzeugen Alarme, die Analysten nicht mit ausreichender Sicherheit schließen können. Nachvollziehbares Scoring schließt beide Lücken: Jeder Alarm enthält den auslösenden Risikoindikator, die quantifizierte Exposition und das erkannte Verhaltensmuster. Risikoarme Alarme können auf dokumentierter Grundlage eingeordnet oder automatisch geschlossen werden. Hochrisiko-Alarme werden mit vollständigem Audit-Trail eskaliert.
Erfahren Sie, wie das nachvollziehbare Risikoscoring von Phalcon Compliance das Alarmrauschen reduziert, und bewerten Sie es anhand Ihrer eigenen Transaktionsflüsse.