
Las tasas de falsos positivos en AML cripto son habitualmente tan altas que el riesgo real queda enterrado bajo el ruido. Reducirlas es la mayor palanca de la que dispone un equipo de cumplimiento para que la monitorización escale. El problema de fondo es estructural: el screening basado en listas y reglas se pierde las anomalías de comportamiento, y la puntuación de caja negra marca riesgo sin explicar por qué, de modo que quienes analizan no pueden cerrar con confianza las alertas de bajo riesgo. Reducir los falsos positivos exige resolver los dos lados: detectar lo que las reglas no ven y hacer que cada juicio sea lo bastante trazable como para actuar sobre él. Eso es lo que se les pide hoy a las plataformas de cumplimiento AML para cripto. Esta página pertenece al Centro de cumplimiento AML.
Por qué son tan altas las tasas de falsos positivos en AML cripto
Las tasas de falsos positivos en AML cripto desbordan habitualmente a los equipos de cumplimiento, como describen de forma consistente los informes del sector y los foros profesionales. El volumen no es solo señal de unas herramientas pobres: un screening estático, basado en reglas, sencillamente no puede seguir el ritmo al que evolucionan las tácticas de blanqueo on-chain. Dos fuerzas agravan el problema: el riesgo de comportamiento que ninguna lista estática puede detectar, y unas puntuaciones que no dan a los responsables de cumplimiento ningún fundamento con el que cerrar automáticamente el ruido.
La primera fuerza es que el screening por reglas y por listas de sanciones es reactivo. Las listas estáticas marcan direcciones ya conocidas como maliciosas, pero el salto entre cadenas, el enrutado por mezcladores y la estratificación improvisada se mueven más rápido que las actualizaciones de las listas. Un monedero que hoy está limpio en una lista puede operar con un mezclador esta noche, y la lista nunca lo mostrará. El riesgo está en el comportamiento, y el comportamiento es justo lo que una regla estática no puede ver. Esa propagación es además el origen de la mayoría de los falsos positivos, y por eso cómo se propaga el riesgo desde el contacto directo e indirecto determina dónde hay que concentrar el ajuste.
La segunda fuerza está dentro de la capa de puntuación. Cuando un modelo devuelve solo un nivel de riesgo, sin las evidencias que hay detrás, quien revisa la alerta no tiene un fundamento defendible para cerrarla. Cerrar una alerta sin explicación es en sí mismo un riesgo de cumplimiento, así que lo prudente es escalar y revisar a mano. Esa elección es racional para quien analiza e insostenible para el programa. La norma de programa AML de FinCEN (31 CFR 1022.210) y la norma de comunicación de actividades sospechosas (31 CFR 1022.320), tomadas en conjunto, son las que hacen necesaria la monitorización continua, lo que coloca a las empresas de servicios monetarios en el aprieto de detectar más pudiendo cerrar menos.
Dos causas raíz: anomalías de comportamiento no detectadas frente a alertas de caja negra imposibles de cerrar
¿De dónde sale el ruido? Lo impulsan dos fallos distintos. Del lado de las alertas que no saltan, las reglas y las listas no pueden detectar patrones de comportamiento como el pitufeo, la estratificación rápida o la aparición repentina, así que monederos de riesgo pasan sin screening. Del lado del ruido, la puntuación de caja negra marca riesgo sin exponer el motivo, y quien analiza tiene entonces que revisar cada alerta a mano, porque cerrar una sin justificación es una responsabilidad ante la auditoría. Los dos fallos empujan en direcciones opuestas y los dos inflan la cola.
El lado de las alertas que no saltan es una brecha de detección. La coincidencia pura con listas atrapa direcciones que ya figuran en una lista de sanciones o de riesgo. No puede atrapar un monedero que fragmenta depósitos en muchas transferencias pequeñas para esquivar umbrales, ni uno que recibe fondos y los mueve en cuestión de minutos. Son señales de comportamiento, no de identidad. Un programa que se apoya solo en reglas infradetectará precisamente los patrones que los supervisores esperan hoy ver cubiertos.
El lado del ruido es una brecha de cierre. Una puntuación de caja negra que dice «riesgo alto» le dice a quien analiza que algo va mal, pero no qué. Para cerrar esa alerta necesita un motivo que sobreviva a una auditoría: qué indicador saltó, qué interacción lo disparó y cuánta exposición hay en juego. Sin eso, la alerta se queda abierta, se escala y consume tiempo de revisión aunque la actividad de fondo sea inocua. La fatiga por alertas, el desgaste de quienes analizan y una cola que nunca se vacía son los síntomas aguas abajo.
| Dimensión | Solo reglas / listas | Puntuación de IA de caja negra | Puntuación explicable |
|---|---|---|---|
| Detección de anomalías de comportamiento | No puede detectarlas | Las detecta | Las detecta |
| Fundamento trazable del juicio | Ninguno | Caja negra | Cada coincidencia ligada a un Indicador de Riesgo |
| Cuantificación de la exposición | Ninguna | Solo el nivel | Valor y porcentaje de exposición |
| Cierre automático auditable | No | No, quien analiza no puede justificarlo | Sí, la explicación permite la resolución automática |
Puntuación explicable: juicios trazables y exposición cuantificada
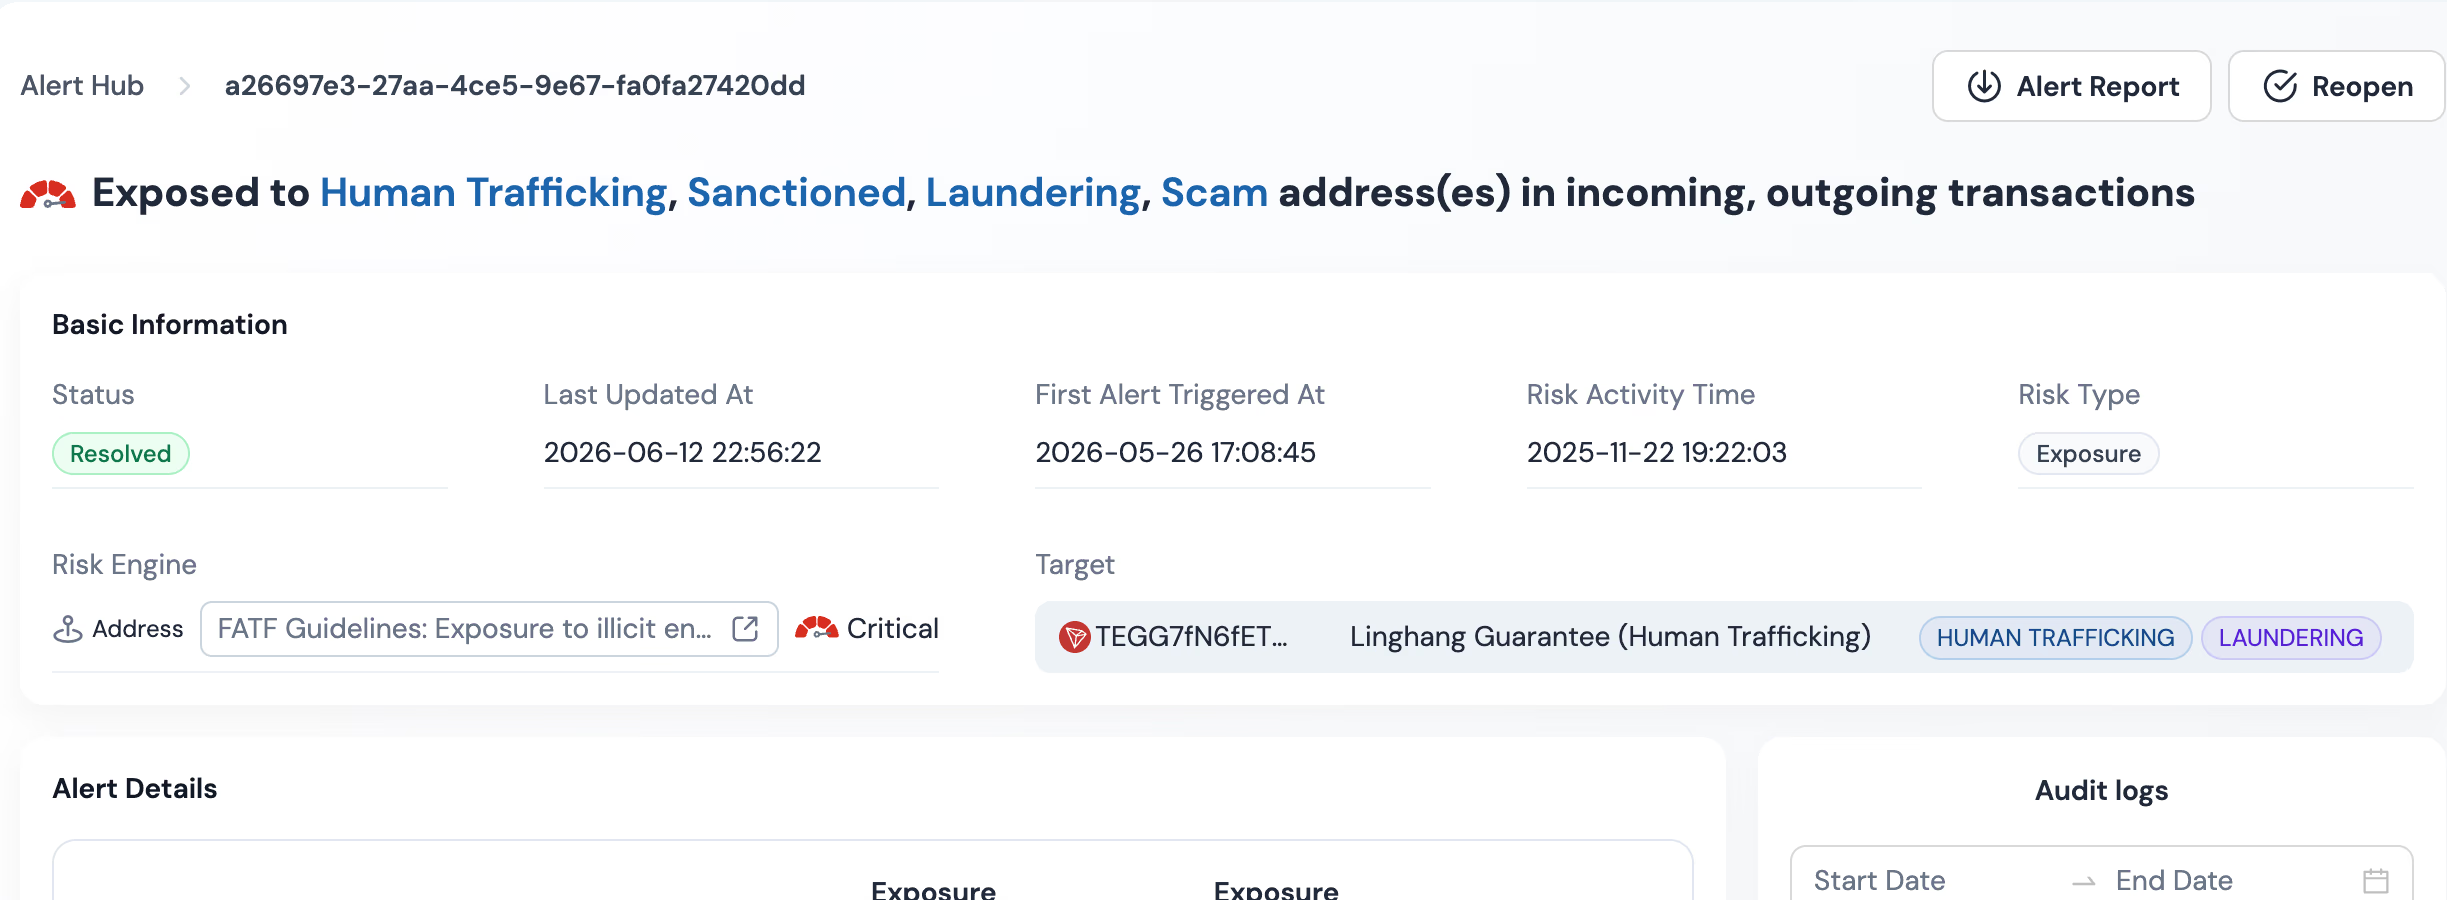
Reducir los falsos positivos exige una puntuación que quien analiza pueda defender sin reinvestigar cada alerta. Phalcon Compliance hace trazable cada juicio a través de 17 categorías de Indicadores de Riesgo. Cuantifica qué parte del flujo de un monedero está contaminada mediante un motor de exposición al riesgo, y detecta los patrones de comportamiento que las reglas se pierden mediante un motor de riesgo de comportamiento. Cada alerta lleva consigo sus evidencias, de modo que las de bajo riesgo se pueden triar o cerrar automáticamente sobre una base documentada mientras las de alto riesgo se escalan.
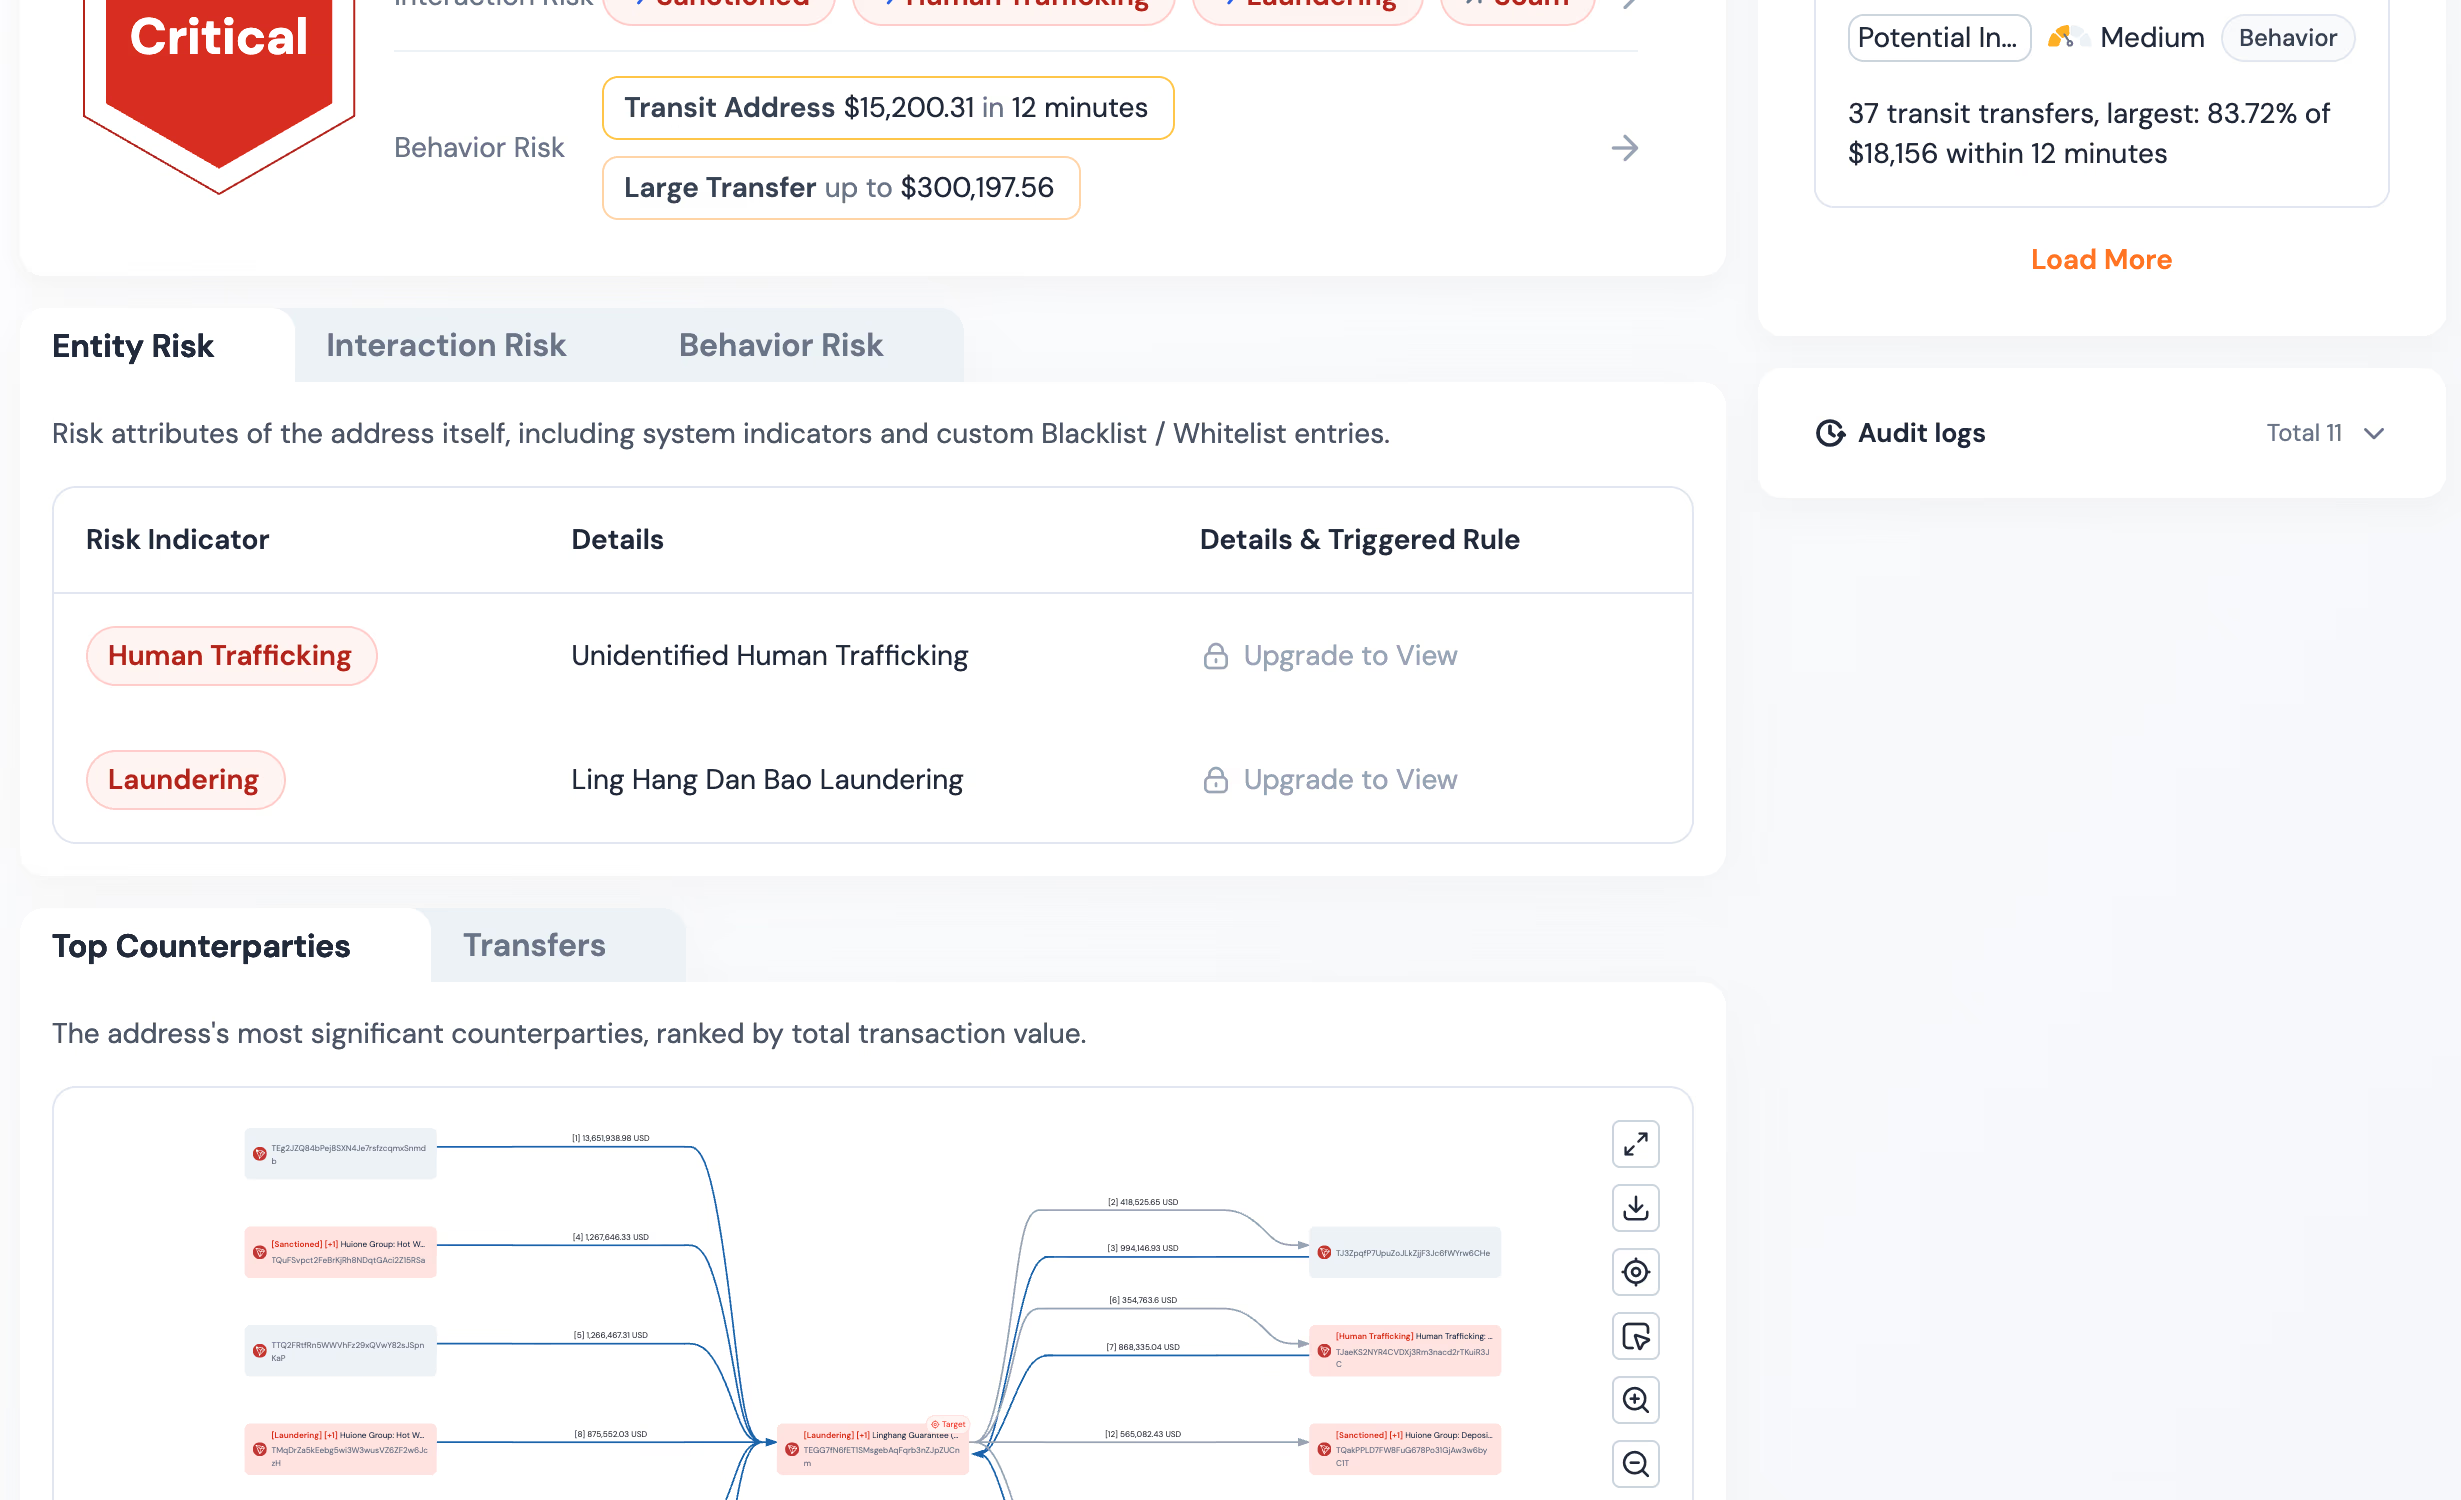
Las 17 categorías de Indicadores de Riesgo son la taxonomía que hay detrás de cada juicio: sanciones, financiación del terrorismo, trata de personas, narcotráfico, ataque, estafa, ransomware y material de abuso infantil. Las demás son blanqueo, mezcla, mercado negro, negocios en la darkweb, bloqueo, juego, exchange sin KYC, jurisdicción de alto riesgo del GAFI y jurisdicción en la lista gris del GAFI. Cada indicador es trazable de forma independiente, así que cuando salta una alerta el responsable de cumplimiento ve qué indicador se disparó y las interacciones de direcciones que hay detrás. Eso es lo que separa una puntuación explicable de un nivel de caja negra: el motivo va adjunto a la alerta, no escondido detrás de ella.
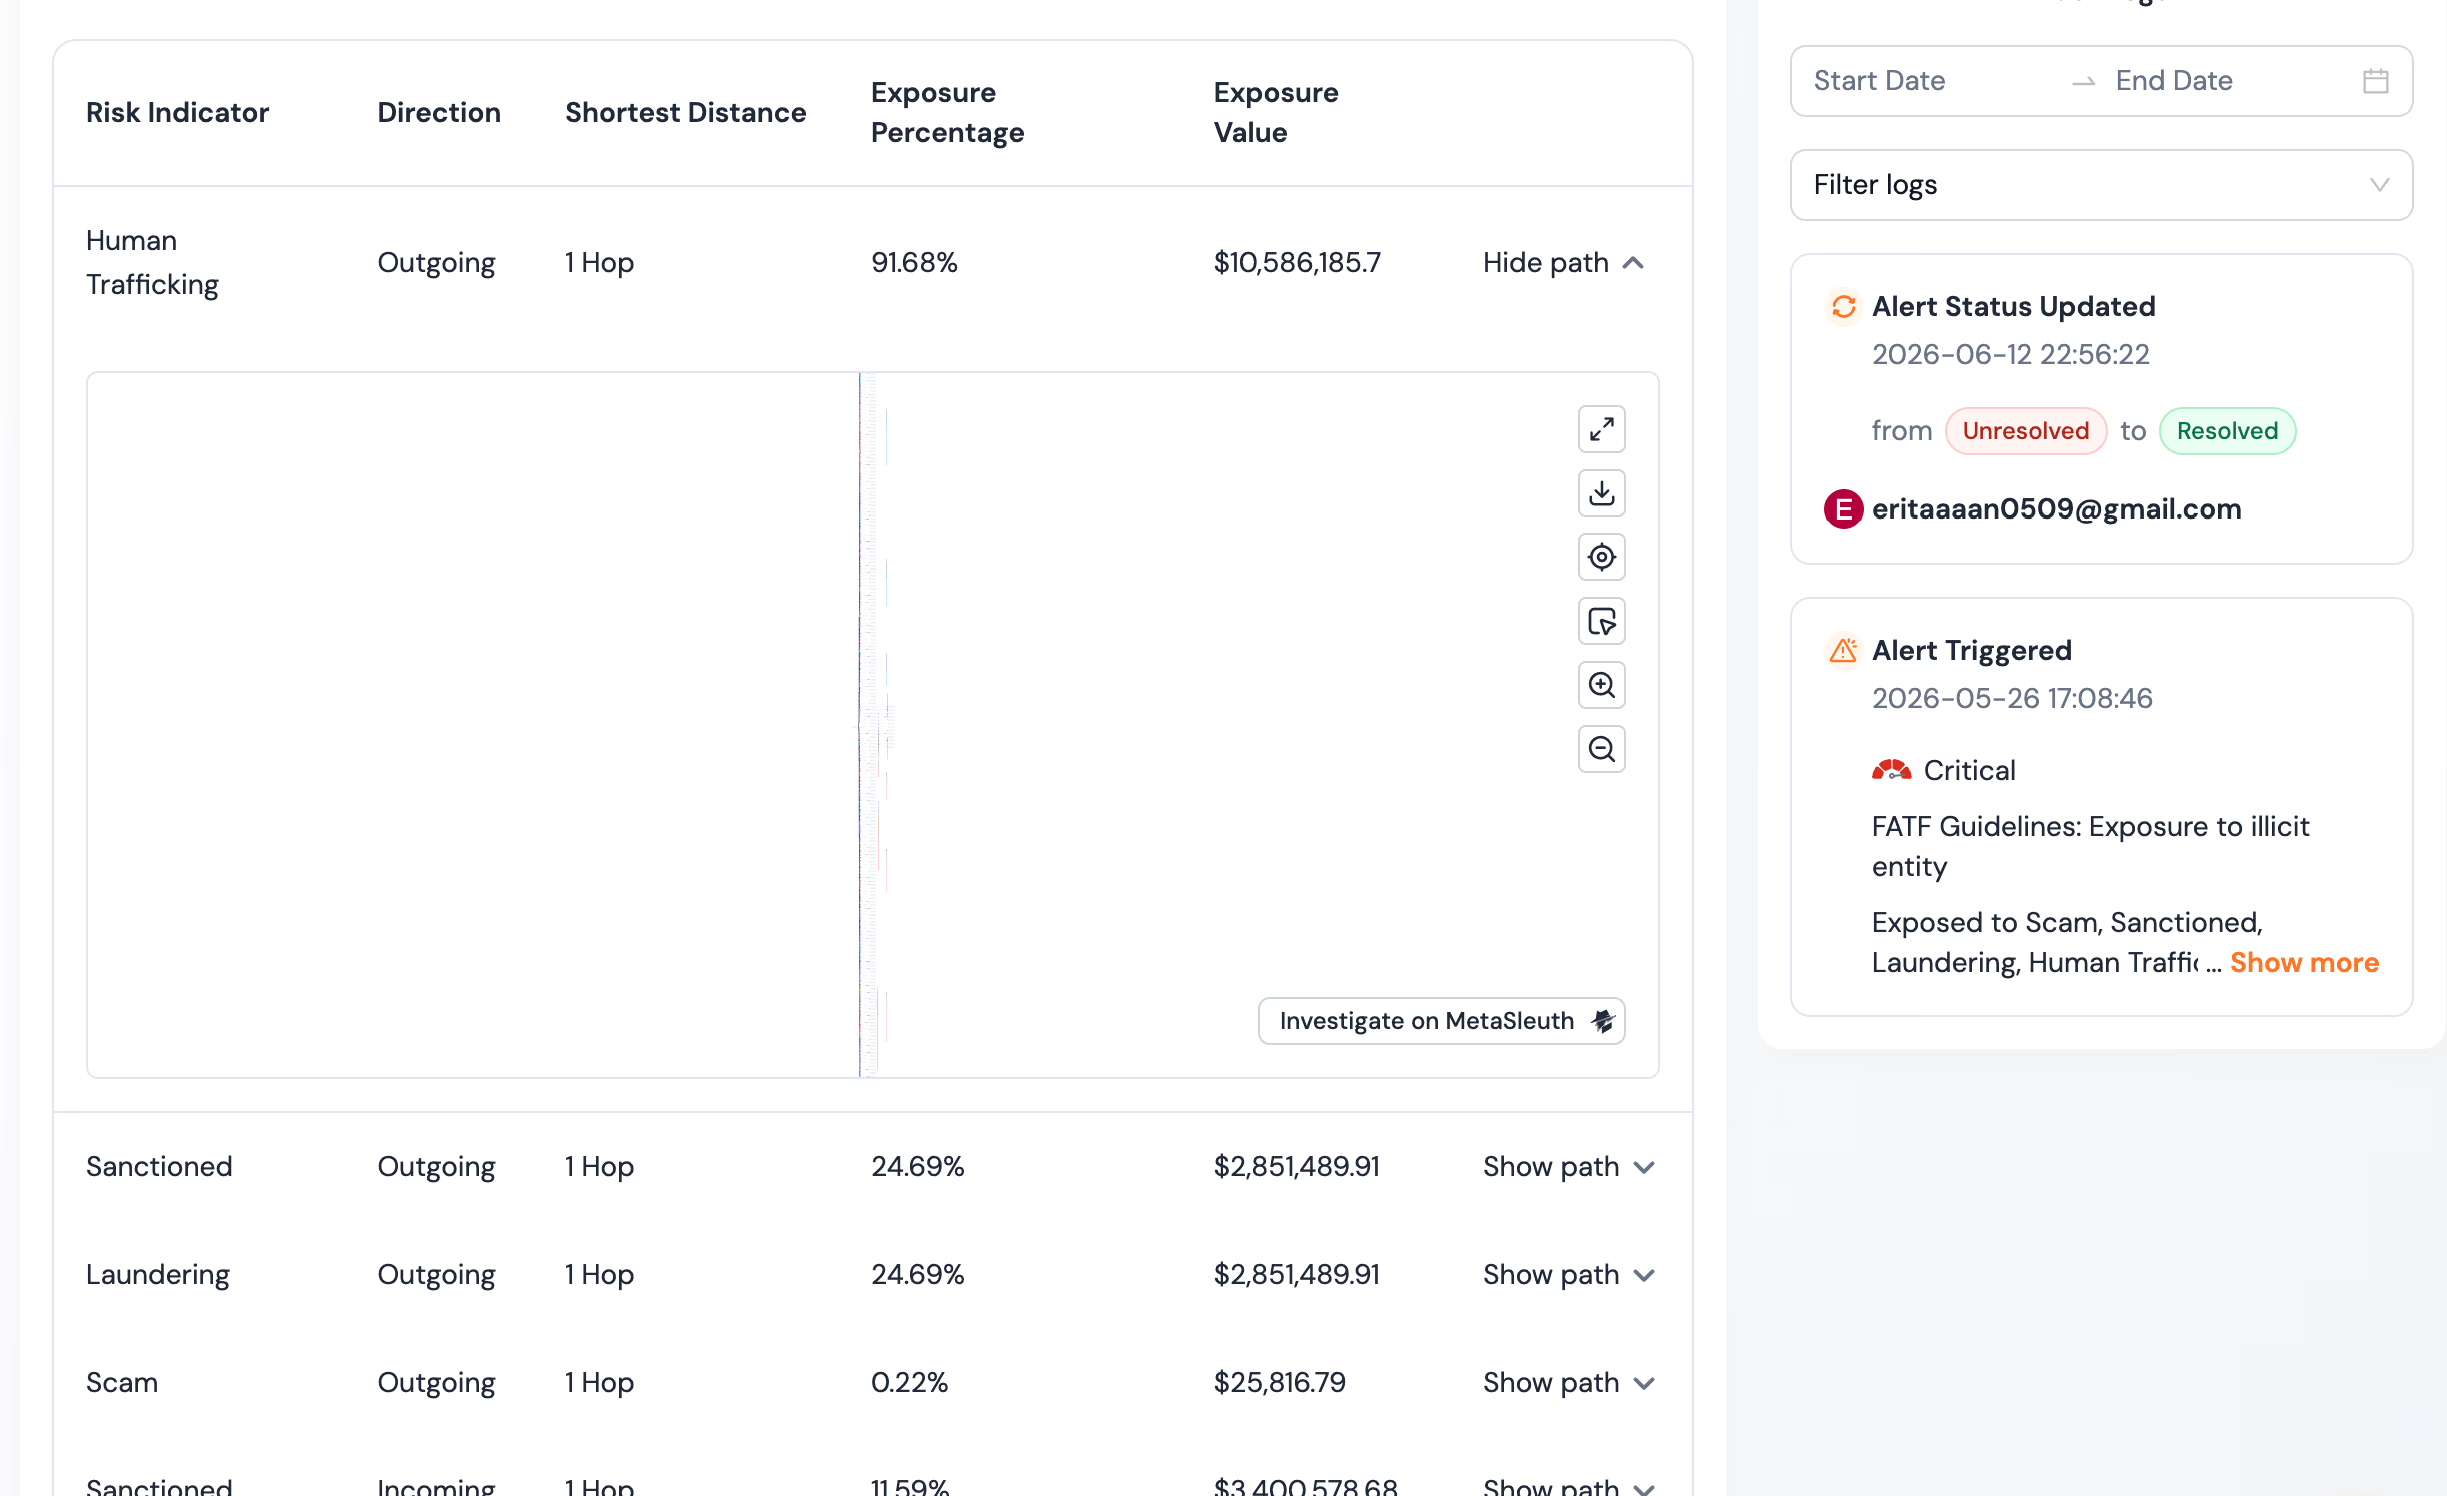
El motor de exposición al riesgo convierte una lectura cualitativa del riesgo en una cifra auditable. El valor de exposición cuantifica el valor total en dólares de los activos que provienen de una fuente de riesgo o han interactuado con ella, y el porcentaje de exposición expresa la parte contaminada del total de entradas o salidas. Un monedero marcado por exposición a un mezclador deja de ser solo «riesgo alto»: lleva una cifra documentada que quien analiza puede revisar, un regulador puede leer y una regla de resolución puede aplicar. Eso es lo que convierte la exposición en una entrada cuantificada del triaje y no en una etiqueta.
El motor de riesgo de comportamiento detecta los patrones que las listas estáticas no ven. Del lado de las direcciones, tres plantillas marcan monederos que mueven valores altos por encima de un umbral, que operan con importes pequeños compatibles con el pitufeo, o que hacen pasar los fondos con rapidez. Del lado de las transacciones, dos plantillas marcan las transferencias que superan un umbral de valor o que salen en una ventana corta tras su llegada. Juntas, estas cinco plantillas cubren los comportamientos de estratificación y estructuración que las reglas se pierden, y adjuntan el patrón coincidente a la alerta, de modo que el cierre queda documentado.
Cada alerta llega con sus evidencias adjuntas. El Indicador de Riesgo dice qué se encontró, la exposición al riesgo cuantifica cuánto hay en juego y la coincidencia de comportamiento dice qué patrón se disparó. Quien revisa la alerta puede confirmar el fundamento, aplicar una resolución y seguir adelante. La revisión es más rápida, el rastro de auditoría queda intacto y las alertas de bajo riesgo dejan de consumir el tiempo reservado a las investigaciones de verdad. Esa es la premisa de funcionamiento de la plataforma Phalcon Compliance: cada alerta lleva el indicador, la exposición y el fundamento de comportamiento necesarios para triarla o cerrarla automáticamente sobre una base documentada.
El límite legal del cierre automático de alertas: la explicabilidad como requisito
¿Puede un equipo de cumplimiento cerrar alertas de forma automática dentro de la ley? Sí, pero solo cuando cada alerta cerrada lleva una explicación trazable. Un enfoque basado en el riesgo no exige que el equipo revise manualmente todas las alertas: exige que toda decisión, incluida la de cerrar, sea explicable ante una inspección. La puntuación explicable lo hace posible. Las alertas de bajo riesgo con evidencias documentadas se pueden resolver de forma automática, mientras que las de alto riesgo se escalan con su rastro de auditoría intacto. La carga de trabajo baja sin romper la defendibilidad.
Si el cierre automático de alertas es lícito o no es un debate vivo entre profesionales del cumplimiento. La referencia regulatoria no es que haya que revisar manualmente todas las alertas, sino que toda resolución sea defendible. Un programa que cierra alertas de forma automática sin registrar por qué no tiene rastro de auditoría que enseñar a un inspector. Uno que registra el indicador, la exposición y el patrón coincidente detrás de cada cierre, sí.
El enfoque basado en el riesgo del GAFI para los proveedores de servicios de activos virtuales explicita el principio. Los reguladores no esperan perfección: esperan que cada decisión sea explicable, proporcionada al riesgo identificado y documentada. La resolución automática es compatible con ese estándar cuando la capa de puntuación expone su razonamiento. Una alerta de bajo riesgo cerrada sobre la base de un indicador trazable y un porcentaje de exposición bajo es una decisión documentada. Una alerta de bajo riesgo cerrada sobre la base de un nivel opaco, no.
Así es como baja el volumen de falsos positivos sin cruzar la línea del cumplimiento. La explicabilidad permite un cierre automático auditable. El cierre automático auditable saca las alertas de bajo riesgo de la cola manual. La cola manual se reduce a las alertas que de verdad necesitan a una persona, y cada una de ellas llega con sus evidencias ya adjuntas. La reducción de carga es una consecuencia de la explicación, no un atajo.
Aviso: Esta sección aborda el debate sobre el cierre automático en términos generales y no constituye asesoramiento jurídico. Las reglas de resolución automática y su aceptabilidad varían según la jurisdicción, según la obligación de fondo y según los hechos concretos de cada programa. Consulta con asesoría legal y de cumplimiento cualificada antes de adoptar o retirar cualquier política de cierre automático.
Reduce el ruido de alertas con puntuación explicable
El camino hacia menos falsos positivos pasa por la explicabilidad. Las reglas y las listas se pierden el riesgo de comportamiento. Las puntuaciones de caja negra generan alertas que quien analiza no puede cerrar con seguridad. La puntuación explicable cierra las dos brechas: cada alerta lleva el Indicador de Riesgo que saltó, la exposición cuantificada que hay detrás y el patrón de comportamiento que la disparó. Las alertas de bajo riesgo se pueden triar o cerrar automáticamente sobre una base documentada. Las de alto riesgo se escalan con su rastro de auditoría intacto.
Descubre cómo la puntuación de riesgo explicable de Phalcon Compliance reduce el ruido de alertas y evalúala contra tu propio flujo de transacciones.