
Un programa AML defendible para un exchange de cripto se apoya en cuatro capas: una evaluación basada en el riesgo, el screening de direcciones y transacciones, la revisión de alertas y unos registros listos para auditoría. Las verificaciones de identidad no ven el riesgo a nivel de monedero. Una sola dirección puede mover fondos entre cadenas o a través de un mezclador en cuestión de minutos. Esas cuatro capas tienen que funcionar juntas antes de que se acepte el primer depósito y después de cada retirada. Esta guía construye cada capa en orden. Para el flujo de trabajo completo, consulta Phalcon Compliance. Esta página pertenece al Centro de cumplimiento AML.
Por qué los exchanges de cripto necesitan un programa AML on-chain propio
Un programa AML tradicional se construye alrededor de la identidad. Sabe quién es el cliente, de dónde vino el dinero y entre qué cuentas bancarias se mueve. Un exchange que liquida on-chain no tiene esos anclajes. Una dirección de monedero se genera en segundos, no lleva ninguna identidad verificada y se puede desechar tras una única transacción. Los fondos se mueven además más rápido que cualquier ciclo de revisión manual: el salto entre cadenas, el enrutado por mezcladores y los cruces de puentes pueden llevar valor contaminado de una red a otra antes de que un responsable de cumplimiento termine la cola de la mañana.
El suelo regulatorio se ha movido para ajustarse a esa realidad. El enfoque basado en el riesgo del GAFI para los VASP aplica la Recomendación 15 a los proveedores de servicios de activos virtuales de cualquier tamaño. De un exchange se espera que calibre sus controles según el riesgo de blanqueo y de financiación del terrorismo que se ha evaluado, y no según un estándar único para todos. FinCEN impone obligaciones de programa AML a las empresas de servicios monetarios, exchanges de cripto que operan en Estados Unidos incluidos, de modo que un programa escrito, formación continua, revisión independiente y comunicación de operaciones sospechosas son deberes de partida. La pregunta para un responsable de cumplimiento ya no es si montar un programa AML on-chain, sino cómo montar uno que aguante ante las dos autoridades. El marco completo a nivel de disciplina está mapeado en el centro de la plataforma de cumplimiento AML para cripto.
El coste de no montarlo es concreto. Los exchanges que se saltan un programa basado en el riesgo se enfrentan a expedientes sancionadores, suspensiones de licencia y la pérdida de las relaciones de corresponsalía y bancarias sin las que un negocio regulado no puede operar. El coste no es un riesgo regulatorio abstracto: es el coste de no poder evidenciar los controles por los que un regulador preguntará durante una inspección, y es evitable con un programa estructurado. Los requisitos de programa de la Ley de Secreto Bancario de FinCEN son la referencia con la que un supervisor estadounidense mide ese programa, así que los controles que monte un exchange tienen que corresponderse directamente con esas obligaciones.
Paso 1: evaluación basada en el riesgo para un exchange
Una evaluación basada en el riesgo es el cimiento del programa y lo primero que pedirá ver un regulador. El enfoque basado en el riesgo del GAFI espera que un exchange nombre sus exposiciones concretas al blanqueo y a la financiación del terrorismo y calibre los controles en consecuencia. El programa no tiene que ser perfecto: tiene que ser defendible, es decir, el responsable de cumplimiento tiene que poder explicar por qué existe cada control y a qué riesgo evaluado responde.
Para un exchange, esas exposiciones no se parecen a las de un banco o una empresa de pagos. La evaluación debería producir una lista estructurada que un supervisor pueda leer. La de abajo cubre las superficies de riesgo que un equipo de cumplimiento de un exchange suele tener que defender.
| Superficie de riesgo propia de un exchange | Qué expone |
|---|---|
| Screening de depósitos y retiradas | Direcciones de contraparte con exposición a sanciones, blanqueo o estafas que entran o salen de la plataforma |
| Exposición a mezcladores y sanciones | Fondos enrutados por mezcladores, tumblers o direcciones sancionadas que contaminan el monedero receptor |
| Microtransacciones de alta frecuencia | Patrones de estructuración o pitufeo repartidos en muchas transferencias pequeñas para esquivar umbrales |
| Flujos por puentes entre cadenas | Fondos que pasan por puentes para ocultar su origen y exigen rastreo entre cadenas para seguirlos |
| Interacciones con monederos no custodiados | Retiradas a monederos sin custodia, donde no se recoge la identidad de la contraparte |
| Exposición a jurisdicciones sancionadas | Usuarios o direcciones ligados a jurisdicciones de alto riesgo o de la lista gris del GAFI |
Cada fila de la tabla es una entrada defendible. Un exchange que nombra estas exposiciones en su evaluación puede asociar cada una a un control concreto en la capa siguiente. Eso es exactamente lo que quiere ver un supervisor. Un exchange que se salta la evaluación tendrá dificultades para justificar después cualquier decisión concreta de screening, porque nunca documentó el riesgo al que esa decisión pretendía responder.
Paso 2: desplegar screening, monitorización y reanálisis continuo
La capa de herramientas on-chain que cose el programa es el trío KYA, KYT y Monitor dentro de Phalcon Compliance, y Monitor es la pieza que mantiene una lista de monederos bajo vigilancia continua sin consumir cuota de screening. Los tres módulos se reparten la carga por tipo de disparador: KYA puntúa direcciones, KYT vigila transacciones y Monitor vuelve a analizar la población de monederos con el tiempo. Una dirección que ayer estaba limpia y mañana se vuelve de riesgo queda detectada sin un reescaneo manual.
KYA de Phalcon Compliance puntúa cada dirección de contraparte contra una base de datos de más de 600 millones de direcciones etiquetadas, y devuelve un nivel de riesgo junto con los Indicadores de Riesgo trazables que lo sustentan. KYT de Phalcon Compliance vigila las transacciones en tiempo real a medida que llegan y saca a la luz alertas por patrones de riesgo de comportamiento e interacciones de riesgo, de modo que el exchange pueda interceptar o escalar antes de que la liquidación agrave la exposición. Monitor de Phalcon Compliance ejecuta un plan dinámico que reanaliza de forma continua las direcciones ya analizadas en busca de cambios de riesgo y levanta alertas de cambio, y no consume cuota de screening. La puntuación de la plataforma se apoya en más de 200 tipos de señal organizados en 17 categorías de Indicadores de Riesgo. Cada una es trazable de forma independiente, así que toda alerta lleva el indicador de fondo y la interacción de direcciones que la disparó. Las 17 categorías incluyen sanciones, financiación del terrorismo, trata de personas, narcotráfico, ataque, estafa, ransomware y material de abuso infantil. Las demás son blanqueo, mezcla, mercado negro, negocios en la darkweb, bloqueo, juego, exchange sin KYC, jurisdicción de alto riesgo del GAFI y jurisdicción en la lista gris del GAFI.
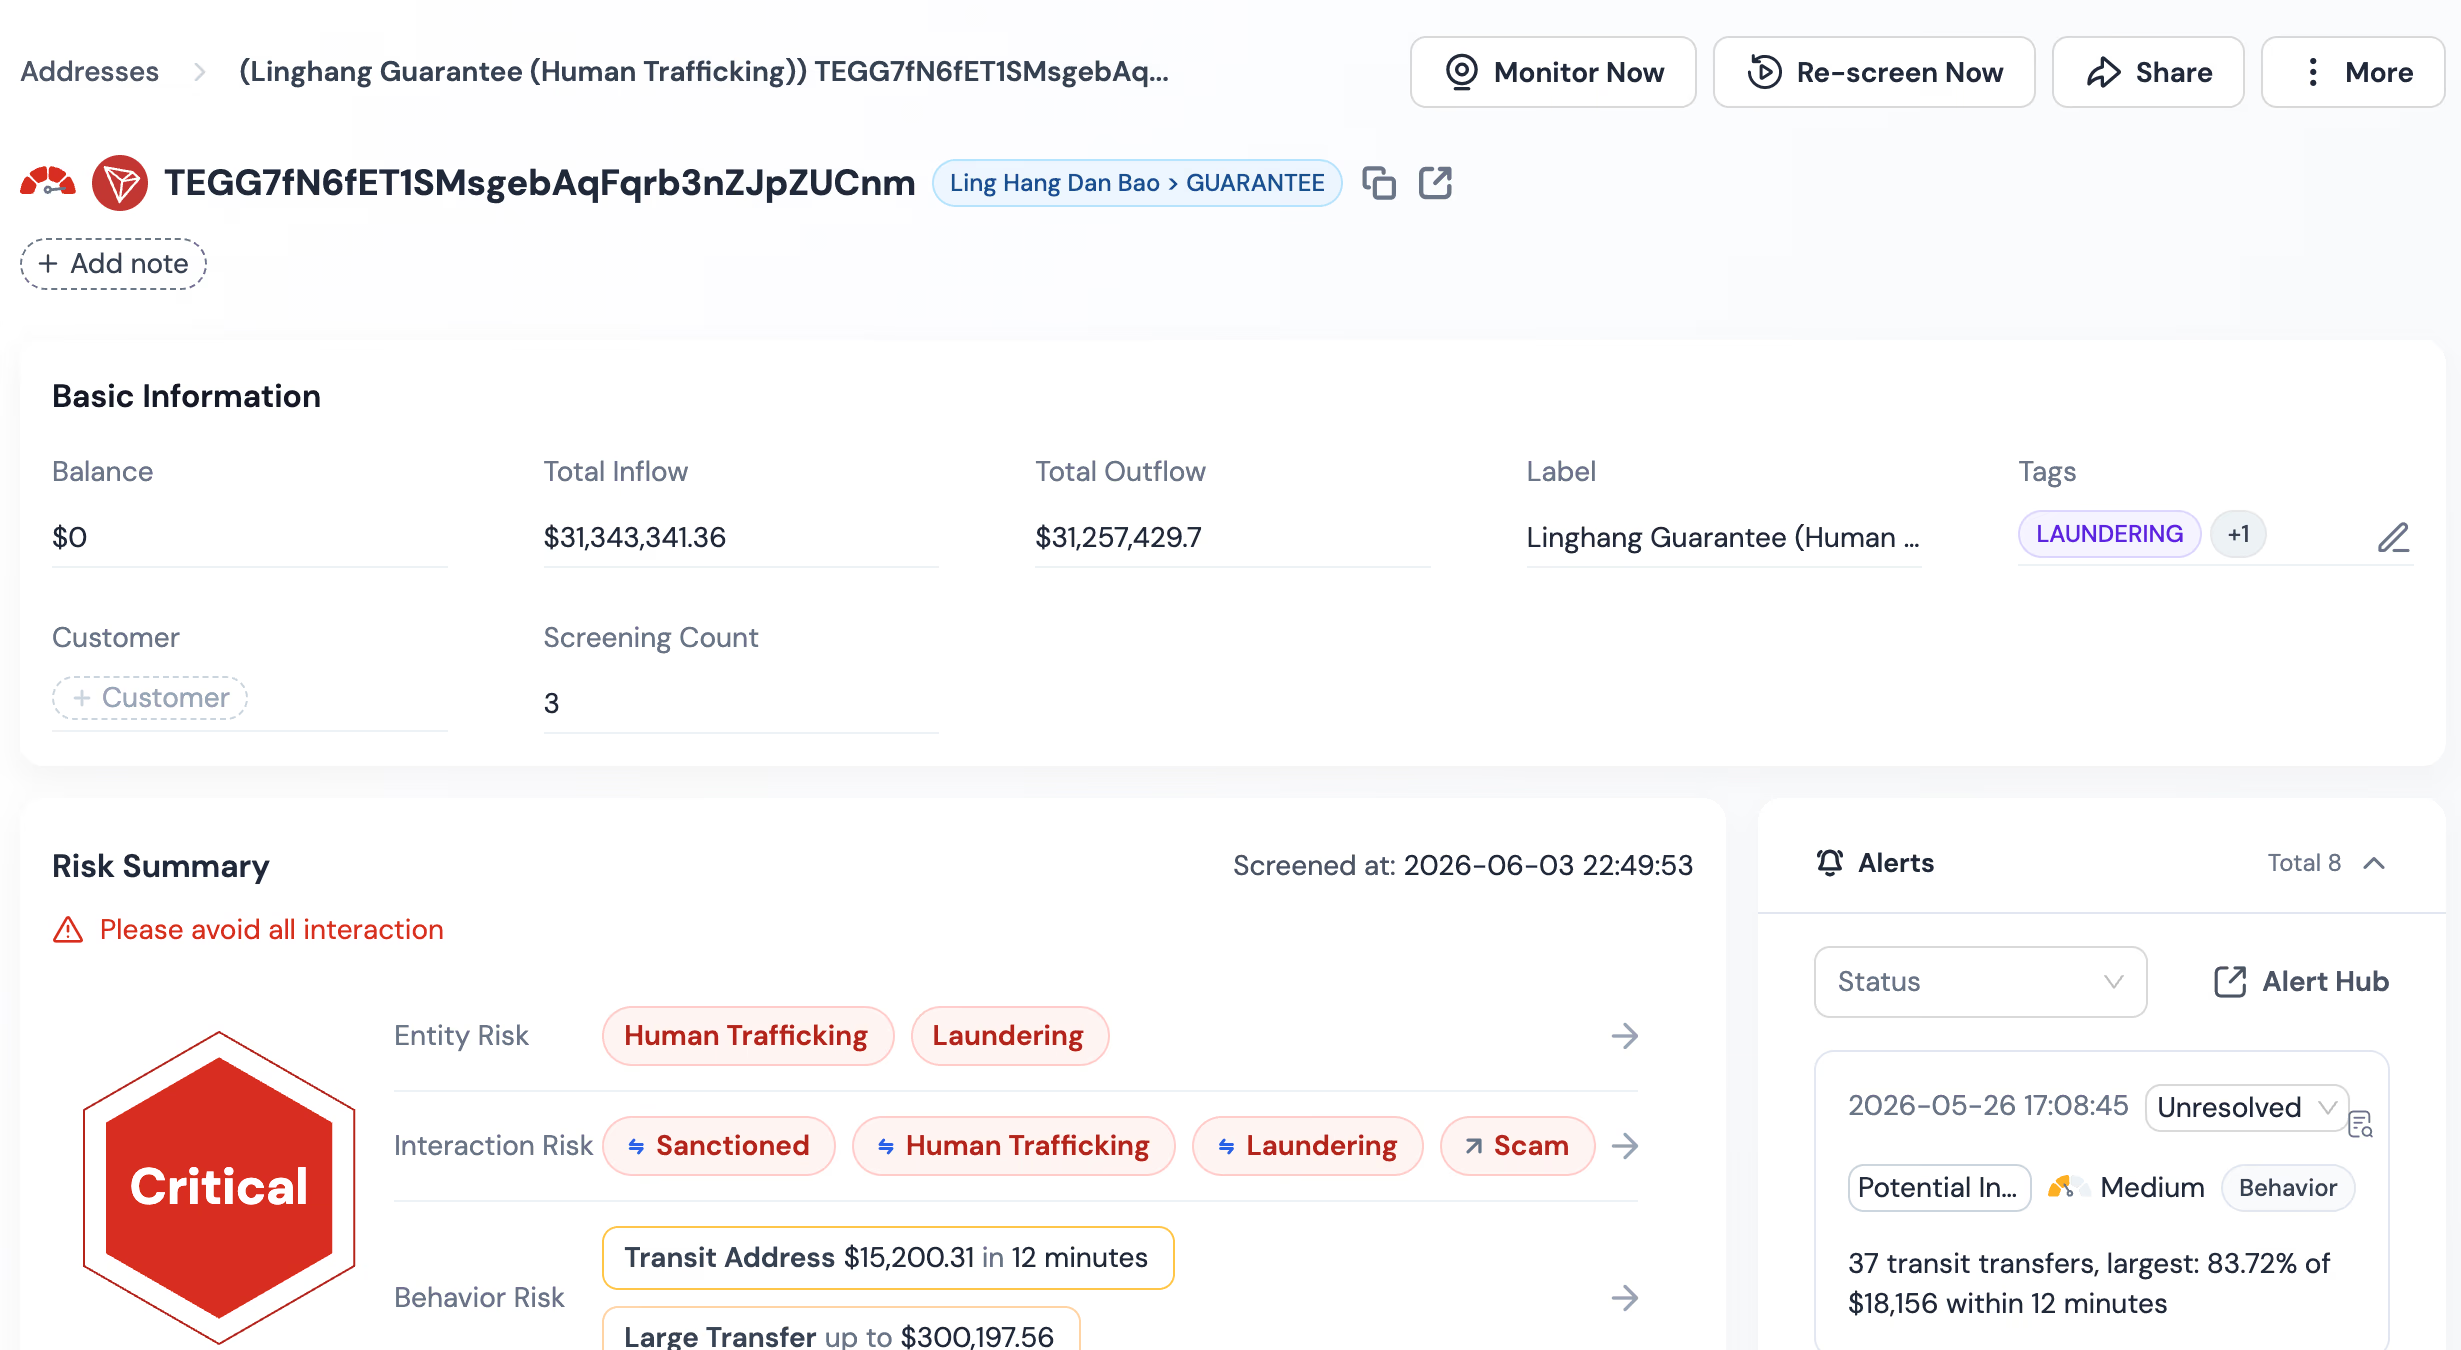 El reparto de trabajo entre los tres módulos se corresponde directamente con las superficies de riesgo identificadas en el paso 1. KYA actúa en el depósito y la retirada, donde hay que puntuar la dirección de contraparte antes de aceptar los fondos. KYT actúa en la capa de transacciones, donde patrones de comportamiento como el tránsito rápido o las microtransacciones de alta frecuencia solo se hacen visibles como movimiento. Monitor actúa sobre la población de monederos ya dada de alta, donde una dirección que estaba limpia en el alta puede después tocar una entidad sancionada o un mezclador y convertirse en un riesgo que el exchange sigue asumiendo. La tabla de abajo explicita el reparto para que el responsable de cumplimiento pueda defender qué módulo cubre qué obligación.
| Módulo | Disparador | Frecuencia | Papel en el programa |
|---|---|---|---|
| Screening KYA | A nivel de dirección | En cada depósito, retirada o lote | Puntuar el riesgo de la contraparte antes de aceptar o liberar los fondos |
| Monitorización KYT | A nivel de transacción | Tiempo real | Alertar sobre patrones de riesgo de comportamiento e interacciones de riesgo según llegan las transacciones |
| Reanálisis de Monitor | Población de monederos | Plan dinámico | Reanalizar las direcciones analizadas en busca de cambios de riesgo sin consumir cuota de screening |
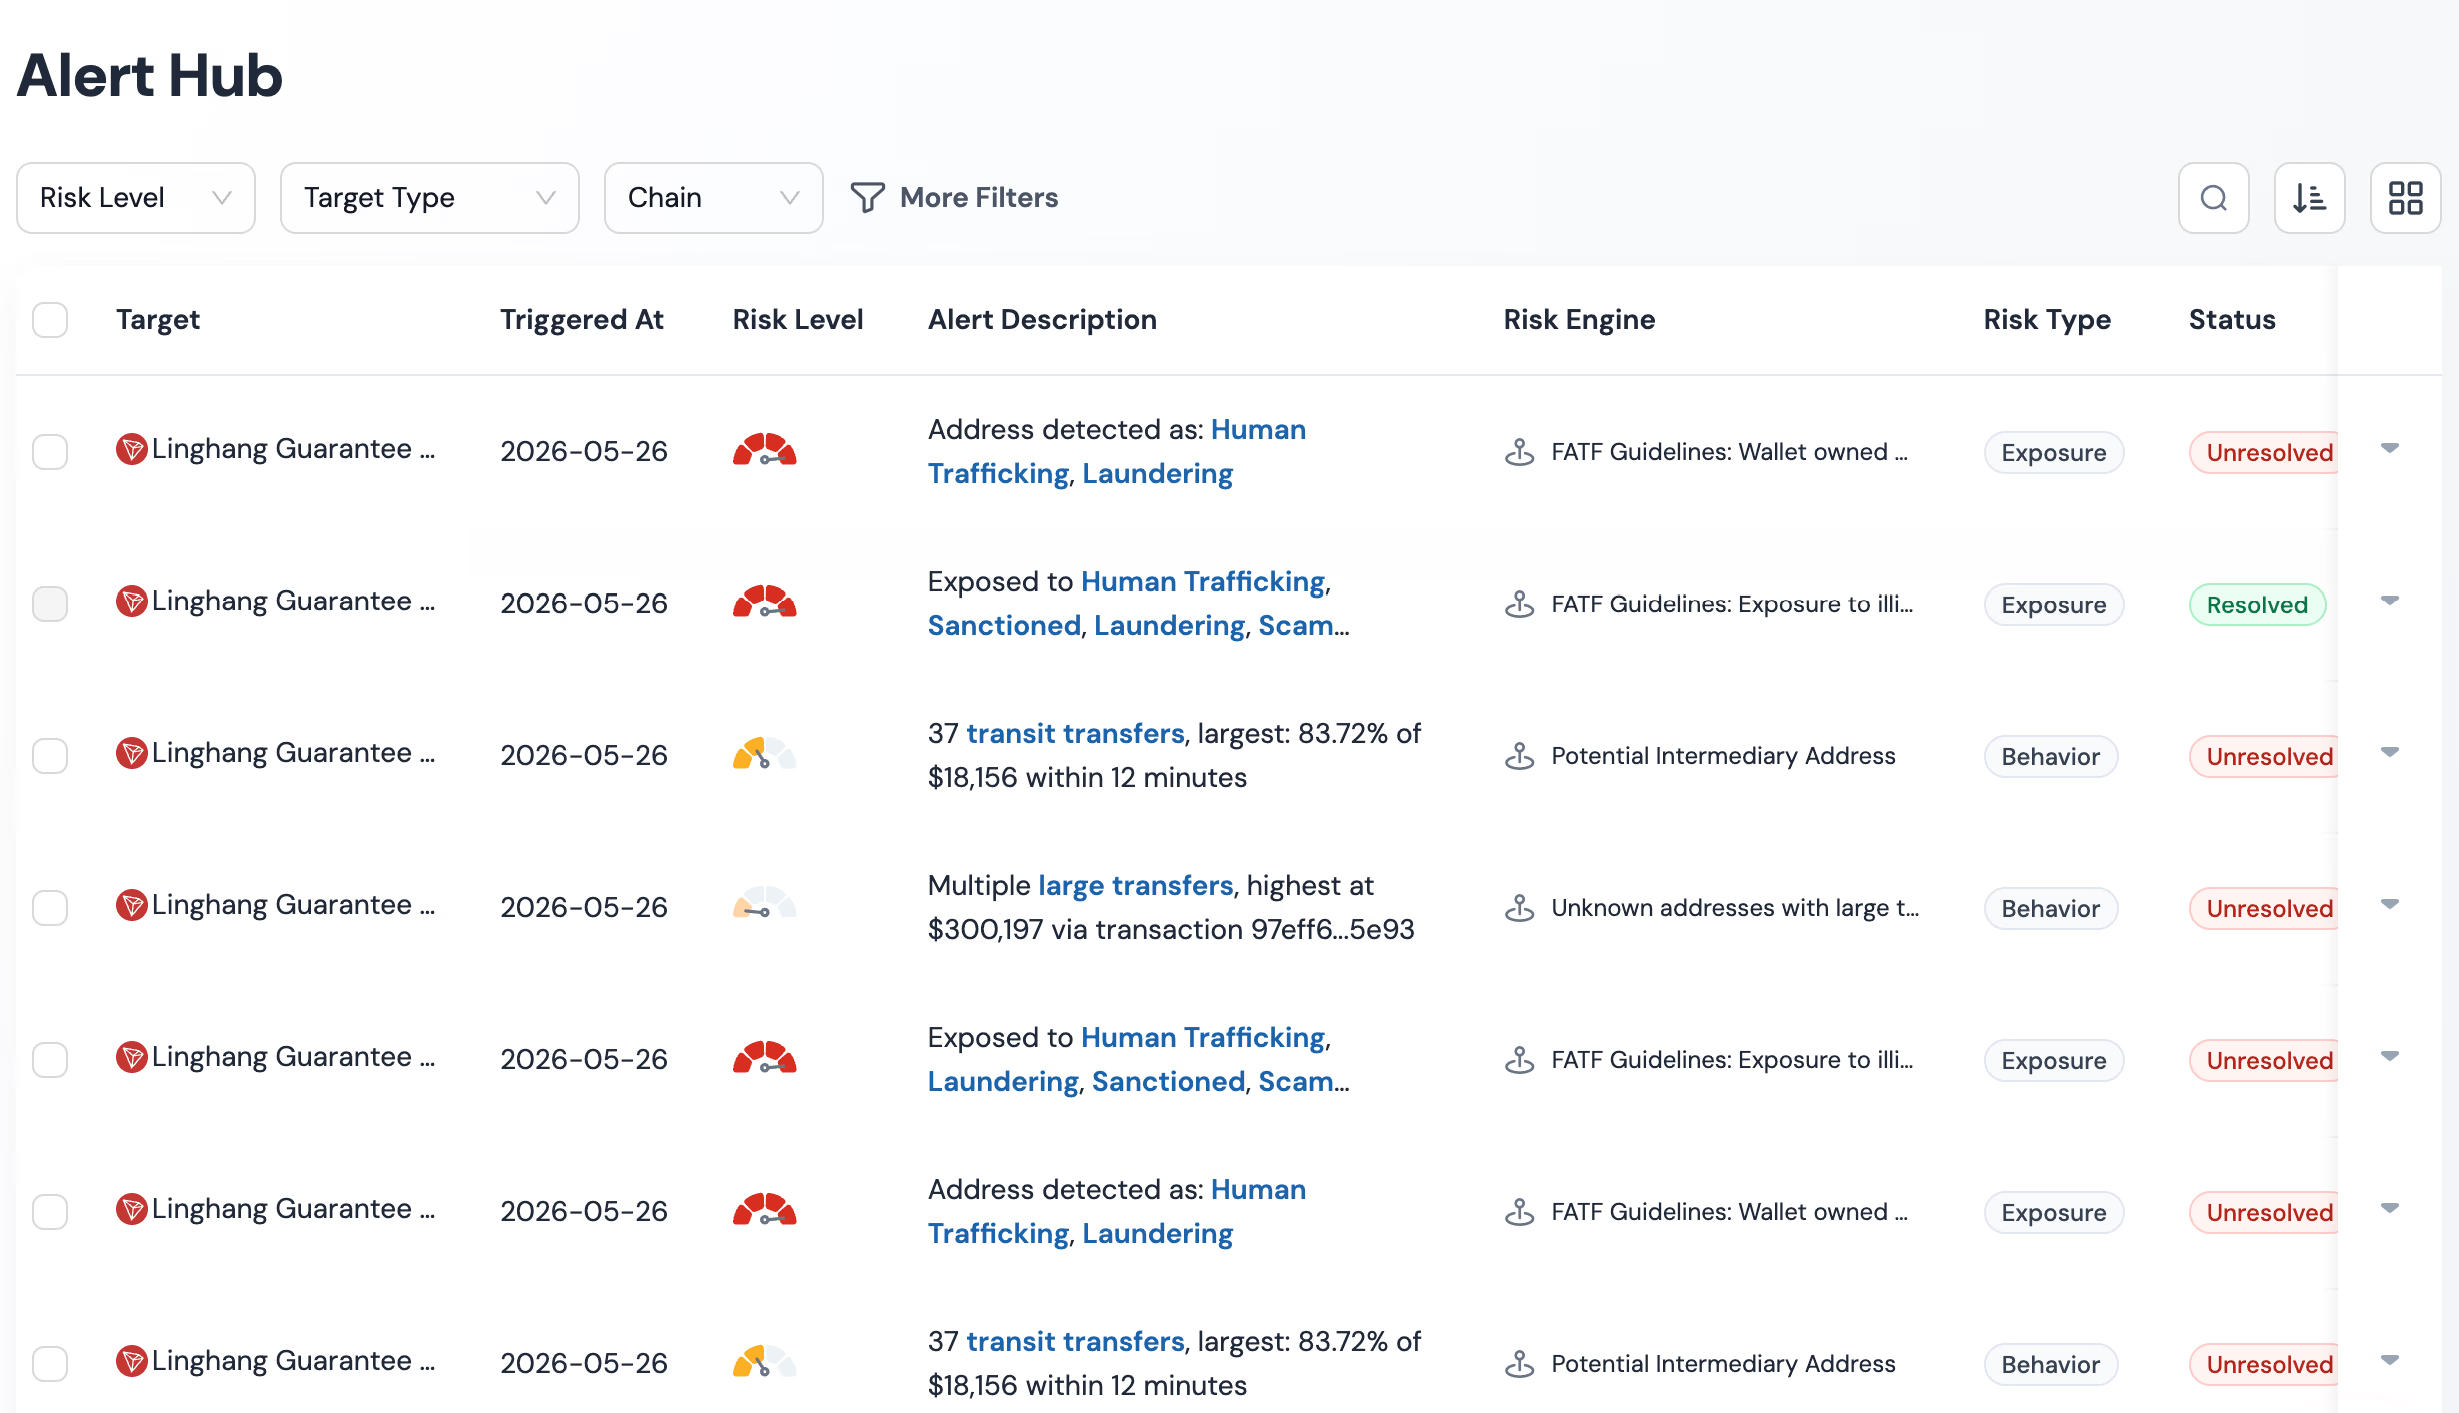 Lo que aporta el trío es cobertura continua. Un screening único en el alta detecta los riesgos que existen en ese momento, pero el riesgo on-chain no es estático. Un monedero que la semana que viene interactúa con un mezclador es una exposición distinta del mismo monedero en el alta. El programa tiene que detectar esa deriva para ser defendible, y Monitor existe para cubrir ese hueco. Como no consume cuota de screening, el exchange no tiene que elegir entre presupuesto y cobertura al decidir qué tamaño de población de monederos mantiene bajo vigilancia continua.
Paso 3: procedimiento de triaje de alertas y registros auditables
El screening y la monitorización generan alertas. A un programa se le juzga por lo que pasa con ellas. Una cola de alertas sin procedimiento de triaje es un lastre, porque cada alerta abierta es una decisión sin documentar y cada decisión sin documentar es un hallazgo de auditoría esperando su turno. La capa de triaje es la que convierte las alertas en resoluciones que un supervisor puede leer.
Un procedimiento de triaje defendible tiene cuatro fases. Primero la alerta se clasifica por los niveles de riesgo que lleva adjuntos, a partir de los Indicadores de Riesgo y las cifras de exposición. Después pasa por reglas de triaje automático que usan esas evidencias adjuntas para recomendar una resolución; eso es lo que hace posible una puntuación explicable y no permite una de caja negra. A continuación la revisa una persona, para toda alerta por encima de un umbral o que las reglas no puedan cerrar con confianza. Por último, las alertas que sobreviven a la revisión se escalan a una comunicación de operación sospechosa o de transacción sospechosa ante el regulador correspondiente.
| Fase del triaje | Entrada | Salida |
|---|---|---|
| Clasificación por gravedad | Indicadores de Riesgo, valor y porcentaje de exposición | Nivel alto, medio o bajo |
| Triaje automático | Evidencias trazables adjuntas a la alerta | Resolución recomendada con un fundamento documentado |
| Revisión humana | Alertas por encima del umbral o irresolubles por reglas | Resolución confirmada, escalado o cierre |
| Comunicación al regulador | Resoluciones confirmadas de alto riesgo | Expediente de comunicación SAR o STR |
Los registros auditables son la salida que cose todo el programa. Cada resolución debería llevar su fundamento y los datos sobre los que se tomó, para que un supervisor que lea el registro meses después pueda recorrer el mismo camino que recorrió quien analizó. El Indicador de Riesgo que saltó, la interacción de direcciones que lo disparó y el valor y porcentaje de exposición viven en ese mismo registro. También la regla de triaje o la persona que actuó y la resolución final. La conservación de registros sigue las obligaciones de la jurisdicción en la que el exchange está licenciado, y es responsabilidad del responsable de cumplimiento confirmar el plazo aplicable en lugar de fiarse de un valor por defecto. Cómo afinar el triaje para reducir los falsos positivos se trata a fondo en la página dedicada a reducir los falsos positivos en la monitorización AML cripto. Esta capa cubre la estructura que hace defendible el triaje, no el ajuste en sí.
Evalúa Phalcon Compliance para el cumplimiento de un exchange
Montar un programa AML on-chain para un exchange de cripto es un trabajo secuenciado. Primero la evaluación basada en el riesgo. Después un despliegue de screening y monitorización que asocie cada riesgo evaluado a un control. Después un procedimiento de triaje que convierta las alertas en resoluciones. Por último, unos registros auditables que aguanten una inspección. La plataforma da a un equipo de cumplimiento el trío KYA, KYT y Monitor para levantar ese programa contra una base de datos de más de 600 millones de direcciones etiquetadas. Esa base incorpora más de 200 tipos de señal organizados en 17 categorías de Indicadores de Riesgo. Evalúa la plataforma para el cumplimiento de tu exchange y asocia los riesgos evaluados del exchange a un conjunto de controles defendible antes del próximo ciclo de inspección.