
Протокол DeFi выполняет AML-обязанность проверкой риска в точках, где пользователи вносят, заимствуют, обменивают или выводят активы. Централизованное комплаенс-подразделение не требуется. Модель интеграции — проверки API реального времени на входах и выходах плюс наблюдение адресов после первого взаимодействия. Сочетание закрывает разрыв между DeFi и биржевым комплаенсом. Руководство показывает места проверок и отличие от CEX. Общий процесс см. в Phalcon Compliance. Эта страница — часть центра знаний об AML-комплаенсе.
Новое давление требований на DeFi
Регуляторный периметр DeFi больше не теоретичен. Рамка FATF для виртуальных активов распространяет AML-обязанности на субъектов с фактическим контролем финансовых услуг. Формулировка охватывает протоколы, контролирующие средства пользователей, приостанавливаемые пулы или административные ключи. Всё больше юрисдикций превращает Рекомендацию 15 в закон, поэтому обязанность проверки достигает команд независимо от наличия должности комплаенса. Правило FinCEN Customer Due Diligence задаёт аналогичное ожидание в США, рассматривая постоянный мониторинг как условие программ охваченных организаций. Отдельно в ЕС проверка и сообщения по криптопереводам находятся в Регламенте о противодействии отмыванию денег (AMLR) и Регламенте о переводах средств (TFR), тогда как MiCA ограничена лицензированием и рыночным поведением. Обе рамки сходятся на практическом требовании: доказать проверку риска контрагента до движения средств и доказывать её непрерывно.
Картина ончейн-преступности усиливает давление. FATF и национальные регуляторы неоднократно отмечали существенную долю незаконных средств, проходящих DeFi. Игнорирующие проверку протоколы не только не соответствуют требованиям, но и рискуют быть названы каналом. Регуляторам не нужно, чтобы протокол был регулируемым субъектом в классическом смысле; нужно поведение такого субъекта на уровне транзакций — именно там, где встроенных инструментов у команды меньше всего.
Ограничения команды — вторая половина. Обычно нет выделенных специалистов, бюджет мал, а контроль нужен в реальном времени в точках движения средств. Комплаенс ложится на разработчиков или инженеров безопасности, уже занятых обновлениями, риском оракулов и инцидентами. Программа с предположением штатного комплаенс-офицера рассчитана на отсутствующую оргструктуру. Реалистичный путь — встроить проверку в поток контракта, чтобы она работала по умолчанию, а не за счёт штата.
Чем комплаенс DeFi отличается от CEX
Большинство публичных руководств написано для централизованных бирж и предполагает неподходящий DeFi профиль покупателя. CEX имеют выделенные подразделения, полную бэкенд-интеграцию и оправдывают объёмом шестизначные годовые подписки. DeFi находится на противоположном краю каждого измерения. Полное копирование подхода CEX создаёт программу, которую нельзя обеспечить людьми, оплатить и закончить интегрировать.
| Параметр | Централизованная биржа (CEX) | Протокол DeFi |
|---|---|---|
| Штат комплаенса | Выделенная команда | Обычно нет; задача разработчиков или безопасности |
| Поверхность интеграции | Полный бэкенд, пакеты и реальное время | API в точках пополнения, заимствования и обмена контрактов |
| Бюджет | Поддерживает шестизначную годовую подписку | Ограничен; нужна оплата по использованию |
| Периодичность | Полное реальное время всех потоков | Реальное время высокорисковых точек, постоянный Monitor остального |
 Следствие: DeFi не стоит проверять всё повсюду. Нужно проверять точки контрактов, где риск реально входит: пополнение, заимствование и обмен связывают адрес контрагента с риском протокола и дают минимально жизнеспособное покрытие. Остальное покрывают постоянное наблюдение уже взаимодействовавших адресов и проверки пограничных случаев по запросу. Разделение делает задачу выполнимой малой командой и бюджетом.
Именно бюджет делает CEX-руководства особенно обманчивыми для DeFi. Жёсткая годовая подписка предполагает стабильный предсказуемый объём — противоположность протокольной практике. Активность колеблется с рынком, новыми пулами и стимулами, поэтому фиксированная мощность либо тратит деньги в тишине, либо вызывает доплаты в пике. Подходит модель, где расходы следуют объёму, а не объём предсказывается за год.
Интеграция DeFi: API в точках пополнения, заимствования и обмена
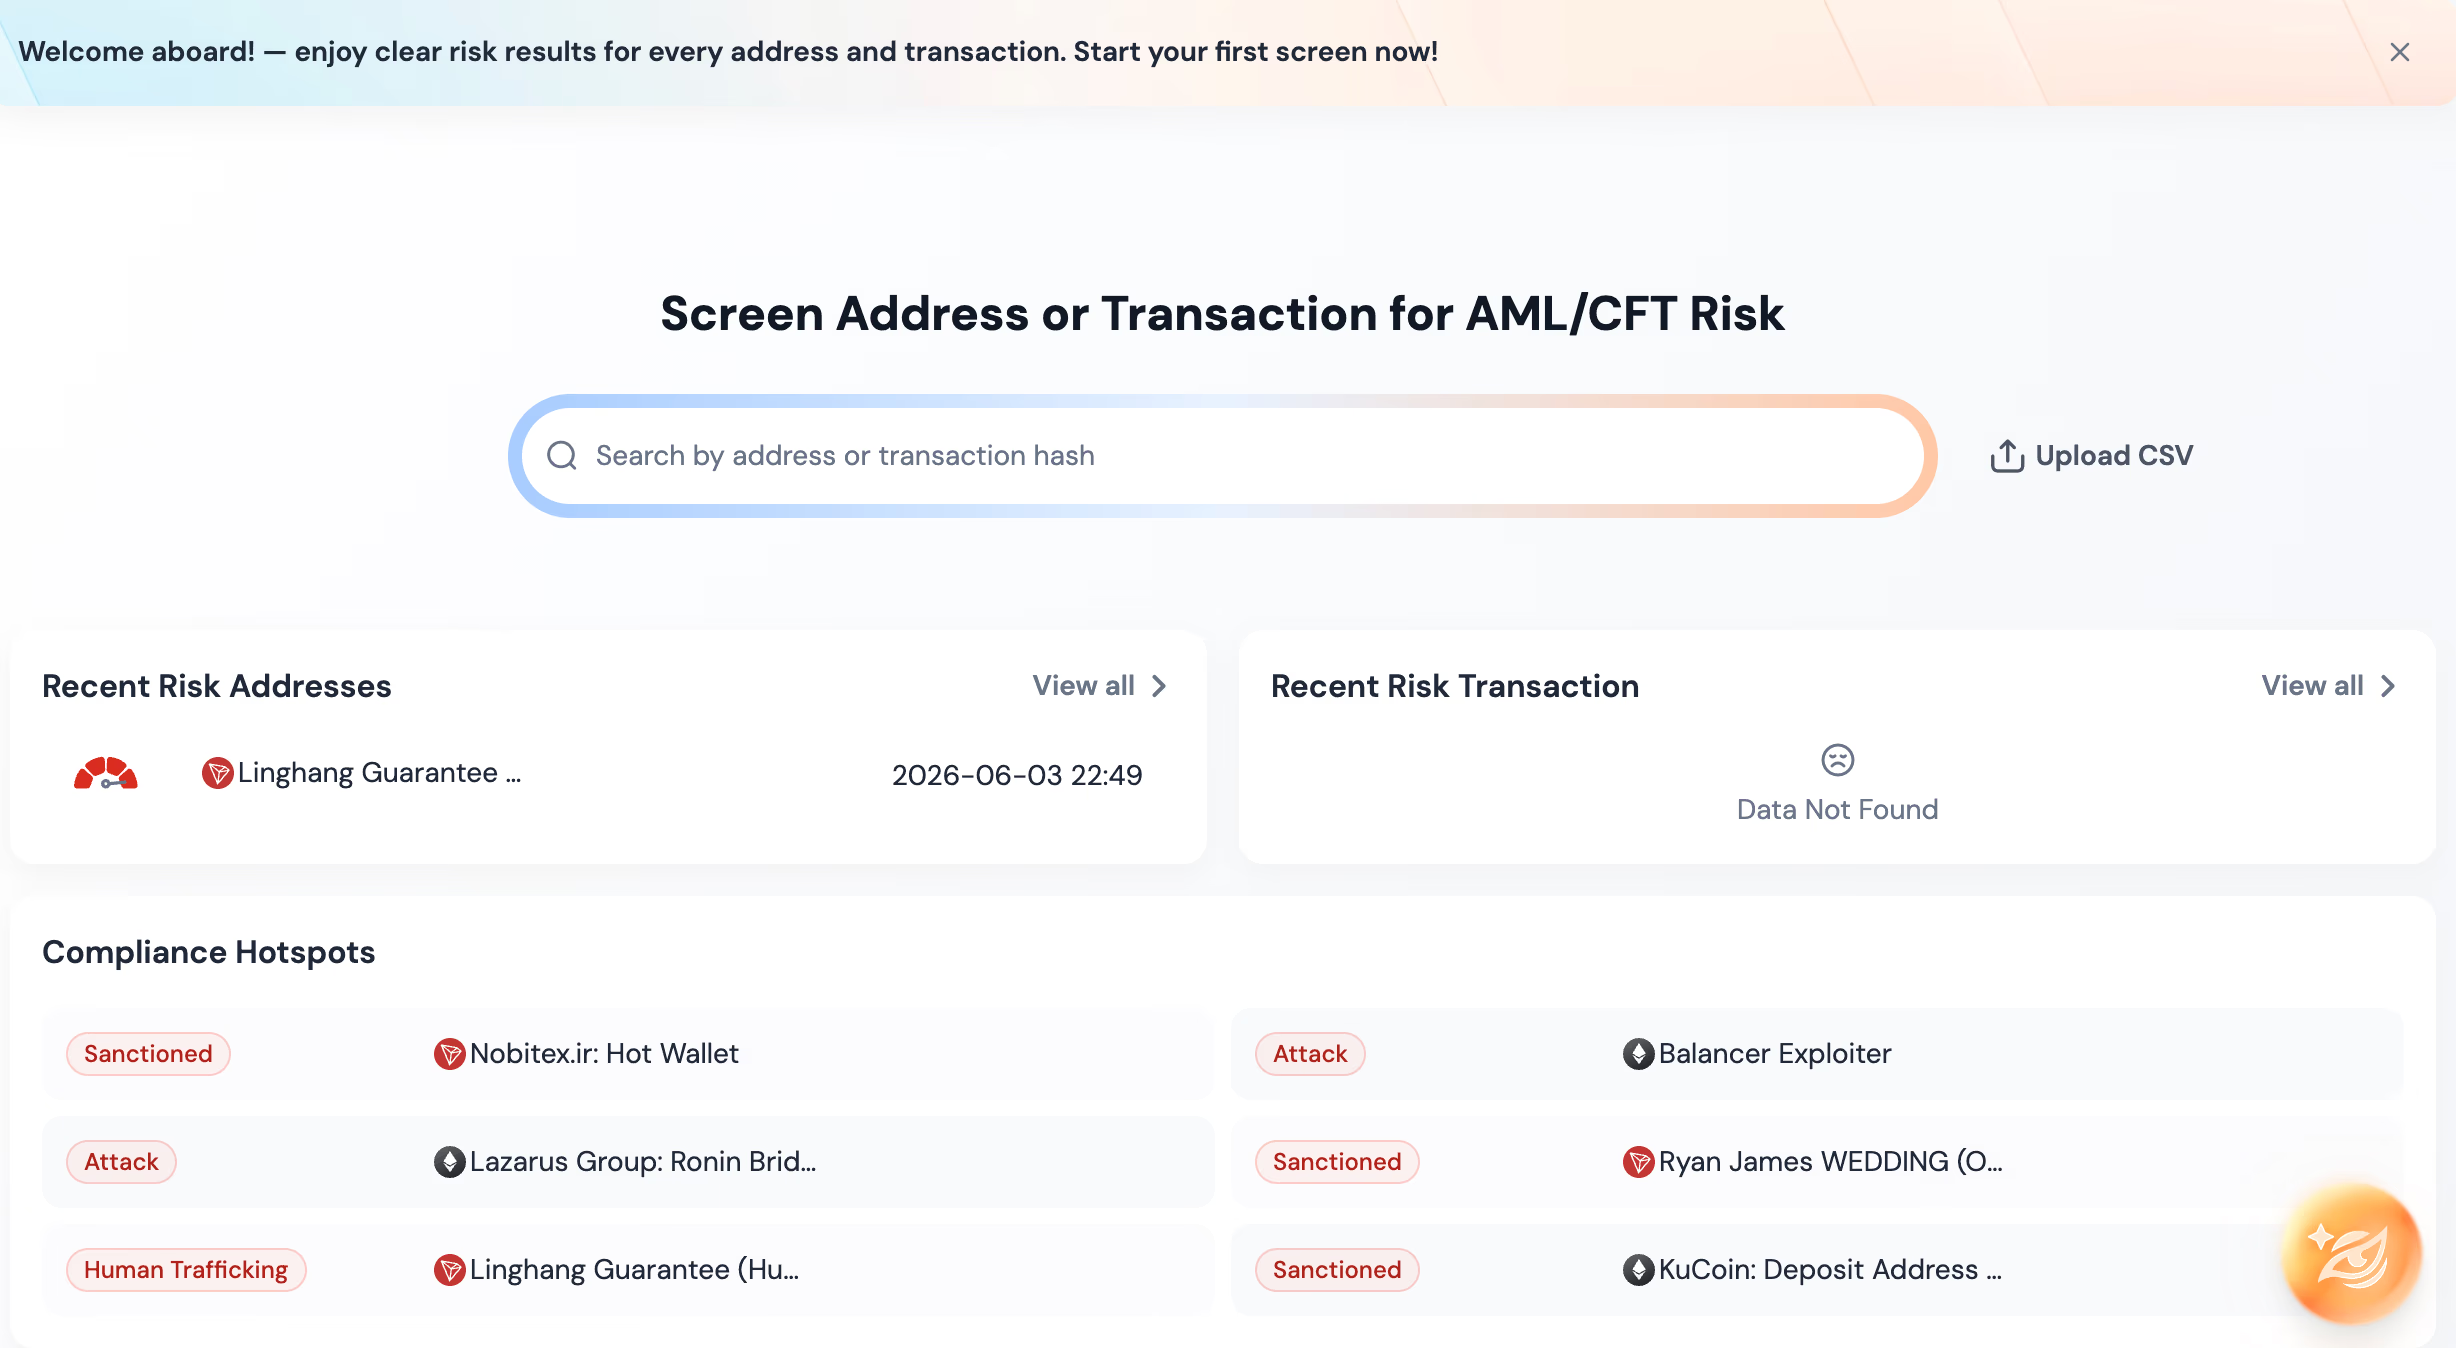
Команды DeFi могут применять KYA и KYT API Phalcon Compliance для проверки адресов в точках пополнения, заимствования и обмена. Приложение проверяет возвращённый риск до разрешения или приостановки транзакции. Monitor затем следит за последующими изменениями риска адреса.
Точка интеграции — узел процесса контракта, не панель. При внесении в пул, займе под залог или обмене через агрегатор протокол может вызвать KYT и KYA API до разрешения. Конечные точки возвращают оценку адреса и индикаторы в реальном времени в этих точках. Оценка позволяет разрешить, приостановить или заблокировать взаимодействие, индикаторы прикладывают прослеживаемые доказательства для будущего аудита. Тот же API, который CEX подключает к шлюзу пополнений и выводов, применяется в точках контрактов вместо книги ордеров. Биржевая интеграция описана в схеме KYT API для криптобирж.
 Соответствие затрат делает интеграцию реалистичной. Кредиты Screening Packages PAYG начинаются от $95, пакеты от 50 до 2000 кредитов действуют 12 месяцев. Протокол с объёмом по циклам стимулов покупает при пике и оставляет баланс в тишине. Нет договорной привязки; после стабилизации можно перейти на подписку. API доступен только на Scale от $699 в месяц и Enterprise. Команда, встраивающая вызовы в точки контрактов, должна подтвердить тариф до кода. Несколько пользователей и реферальные награды рассмотрены в FAQ.
Для неготовых встраивать API есть облегчённая альтернатива. Интерфейсная проверка адреса по запросу не требует интеграции и подходит лёгким и аудиторским сценариям. Инженер, вручную разбирающий отмеченный адрес, или подписант казначейского мультисиг-кошелька перед крупным переводом может использовать путь без интеграции.
Модели внедрения: проверки точек, Monitor и самостоятельная верификация
Полная модель имеет три слоя со своим вопросом. Ни один не факультативен для программы, выдерживающей проверку, но инженерная стоимость и квоты различаются.
Первый — проверка точек контрактов движения средств. До разрешения пополнения, займа или обмена протокол вызывает KYT и KYA с адресом контрагента и читает оценку. Пороговая маршрутизация определена в контракте или офчейн-кипере, которому он доверяет: низкий риск разрешается, средний приостанавливается для человека, высокий блокируется. Это закрывает окно отмывания реального времени и является единственным слоем с расходом квоты на проверку.
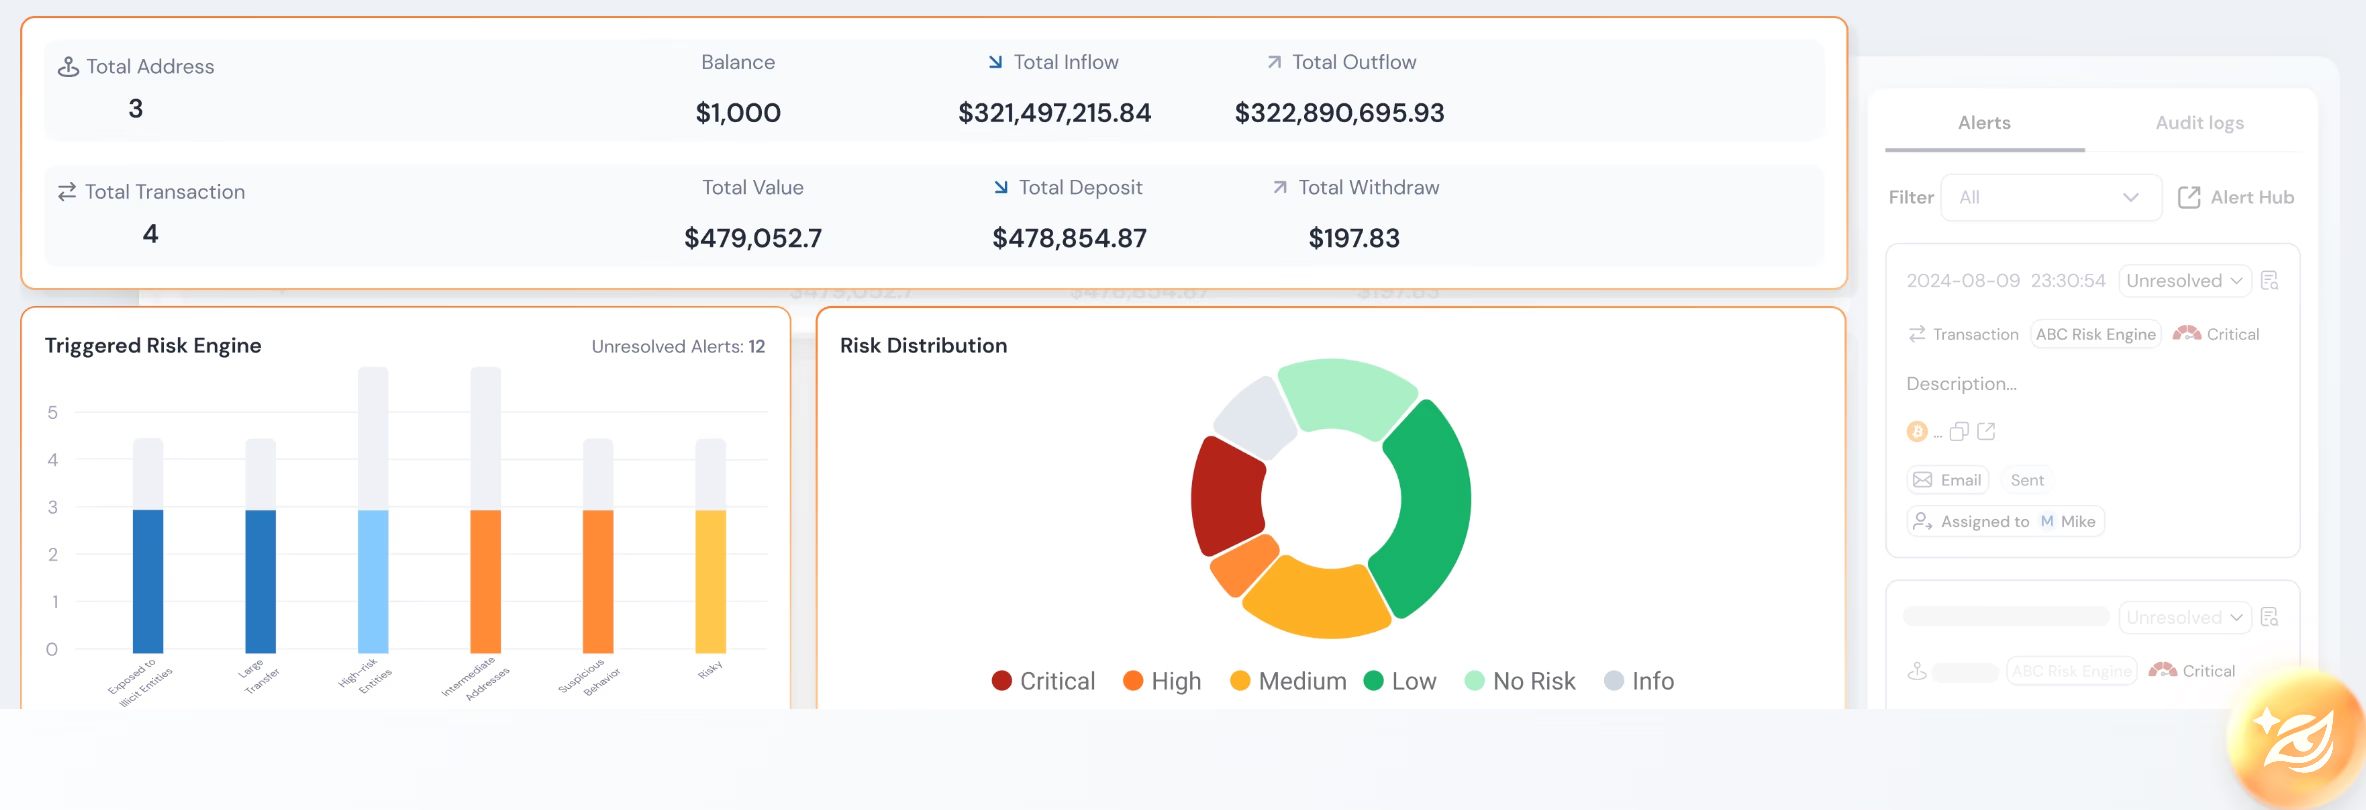
Второй — постоянное наблюдение уже взаимодействовавших адресов. Monitor повторно анализирует их по динамическому расписанию при изменении риска без расхода Screening. Он выявляет адрес, чистый при первом пополнении, но позже взаимодействующий с подсанкционным или известным незаконным субъектом. Без расхода квоты протокол может наблюдать полный исторический набор без линейного роста бюджета отдельных проверок.
Третий — самостоятельная проверка по запросу через интерфейс. Её использует инженер при инциденте, ручном разборе или проверке нового оракула либо партнёрского контракта перед внедрением. API не нужен, поэтому покрывается множество разовых случаев, не оправдывающих встраивание. Вместе слои дают реальное время в важных точках, бесплатное непрерывное наблюдение остального и ручной выход для пограничных случаев.
Начните работу с Phalcon Compliance для DeFi
Для AML-обязанности протоколу не нужно централизованное подразделение. Нужны проверки точек движения средств, наблюдение уже затронутых адресов и цена по объёму вместо фиксированного года. Phalcon Compliance даёт все три через единый KYT/KYA API, Monitor без расхода квоты и PAYG от $95. Начните работу с Phalcon Compliance для DeFi и сопоставьте проверки с пополнением, заимствованием и обменом до следующего обновления протокола.