
Un protocolo DeFi cumple su obligación AML analizando el riesgo justo en los puntos donde los usuarios depositan, piden prestado, hacen swap o retiran activos. No necesita montar una mesa de cumplimiento centralizada. El patrón de integración es un conjunto de comprobaciones por API en tiempo real en esos puntos de entrada y salida, más una monitorización continua de las direcciones después de la primera interacción. Esa combinación cierra la distancia entre el cumplimiento de DeFi y el de un exchange. Esta guía expone dónde van esas comprobaciones y en qué se diferencia el flujo de trabajo del de un exchange centralizado. Para el flujo completo, consulta Phalcon Compliance. Esta página pertenece al Centro de cumplimiento AML.
La nueva presión de cumplimiento sobre los protocolos DeFi
El perímetro regulatorio alrededor de DeFi ya no es teórico. El marco del GAFI para activos virtuales extiende las obligaciones de prevención del blanqueo a cualquier entidad que ejerza un control efectivo sobre servicios financieros. Ese lenguaje alcanza a los protocolos DeFi que controlan fondos de usuarios, pools pausables o claves de administración. Un número creciente de jurisdicciones ha convertido la Recomendación 15 en derecho nacional, así que la obligación de hacer screening alcanza a los protocolos DeFi tengan o no esos equipos a alguien con el cargo de cumplimiento. La norma de diligencia debida del cliente de FinCEN fija la misma expectativa en Estados Unidos, al plantear la monitorización continua como condición de los programas de cumplimiento de las instituciones sujetas. Por su parte, en la UE los deberes de screening y comunicación para las transferencias de criptoactivos están en el Reglamento de Prevención del Blanqueo (AMLR) y en el Reglamento de Transferencias de Fondos (TFR), mientras que MiCA se limita a las normas de licencia y de conducta de mercado. Los dos marcos convergen en la misma exigencia práctica: demostrar que el protocolo analiza el riesgo de la contraparte antes de que se muevan los fondos, y demostrarlo de forma continua.
El panorama del delito on-chain agudiza la presión. El GAFI y los reguladores nacionales han señalado repetidamente que una parte nada desdeñable de los fondos cripto ilícitos circula hoy por plataformas DeFi. Eso significa que los protocolos que ignoran el screening no solo incumplen, sino que se exponen a que se les señale como vía de paso. Los reguladores no necesitan que un protocolo DeFi sea una entidad regulada en el sentido clásico: necesitan que se comporte como tal en la capa de transacciones, que es justo donde un equipo DeFi tiene menos herramientas de serie.
La restricción de equipo es la otra mitad del problema. El equipo de un protocolo DeFi no suele tener personal de cumplimiento dedicado, va justo de presupuesto y necesita control de riesgo en tiempo real en los nodos de transacción que de verdad mueven fondos. El trabajo de cumplimiento recae en desarrolladores o ingenieros de seguridad que ya están sacando mejoras del protocolo, gestionando el riesgo de los oráculos y atendiendo incidentes. Un programa de cumplimiento que presupone un responsable de cumplimiento a tiempo completo es, por tanto, un programa diseñado para un organigrama que el protocolo no tiene. El camino realista es empujar el screening al propio flujo de los contratos, de modo que el protocolo analice por defecto y no por plantilla.
En qué se diferencia el cumplimiento DeFi del de un CEX
Casi toda la orientación pública sobre cumplimiento cripto está escrita para exchanges centralizados, y presupone un perfil de comprador que los equipos DeFi no encajan. Los exchanges centralizados tienen mesas de cumplimiento dedicadas, hacen integraciones completas de backend con los proveedores de screening y pueden justificar suscripciones anuales de seis cifras contra su volumen. Los protocolos DeFi están en la esquina opuesta en cada una de esas dimensiones. Copiar el manual del CEX al pie de la letra produce un programa que el protocolo no puede dotar de personal, no puede pagar y no puede terminar de integrar.
| Dimensión | Exchange centralizado (CEX) | Protocolo DeFi |
|---|---|---|
| Personal de cumplimiento | Equipo de cumplimiento dedicado | Normalmente ninguno; lo llevan desarrolladores o ingenieros de seguridad |
| Superficie de integración | Backend completo, por lotes y en tiempo real | API en los nodos de contrato de depósito, préstamo y swap |
| Posición presupuestaria | Puede sostener una suscripción anual de seis cifras | Ajustada; necesita alinearse con el pago por uso |
| Cadencia de screening | Tiempo real completo en todos los flujos | Tiempo real en los nodos de alto riesgo, Monitor continuo en el resto |
 La consecuencia es que un protocolo DeFi no debería intentar analizarlo todo en todas partes. Debería analizar los nodos de contrato por donde la exposición entra de verdad en el protocolo. Depósito, préstamo y swap son los tres puntos en los que una dirección de contraparte ata riesgo al protocolo, así que hacer screening en esos nodos es la cobertura mínima viable. Todo lo demás se puede cubrir con monitorización continua sobre las direcciones con las que el protocolo ya ha interactuado, más verificación bajo demanda para los casos límite. Ese reparto es lo que hace manejable el cumplimiento DeFi con un equipo pequeño y un presupuesto fino.
La dimensión presupuestaria es donde más engaña a un equipo DeFi la orientación pensada para CEX. Una suscripción anual rígida presupone un volumen de screening estable y predecible, que es justo lo contrario de lo que ve un protocolo DeFi. La actividad on-chain oscila con los ciclos de mercado, los lanzamientos de pools nuevos y los programas de incentivos, así que un contrato de capacidad fija o desperdicia gasto en los periodos tranquilos o se come comisiones por exceso en los agitados. El modelo de coste que encaja con DeFi es aquel en el que el gasto sigue al volumen, no uno en el que hay que predecir el volumen con un año de antelación.
Integración DeFi: screening por API en los nodos de depósito, préstamo y swap
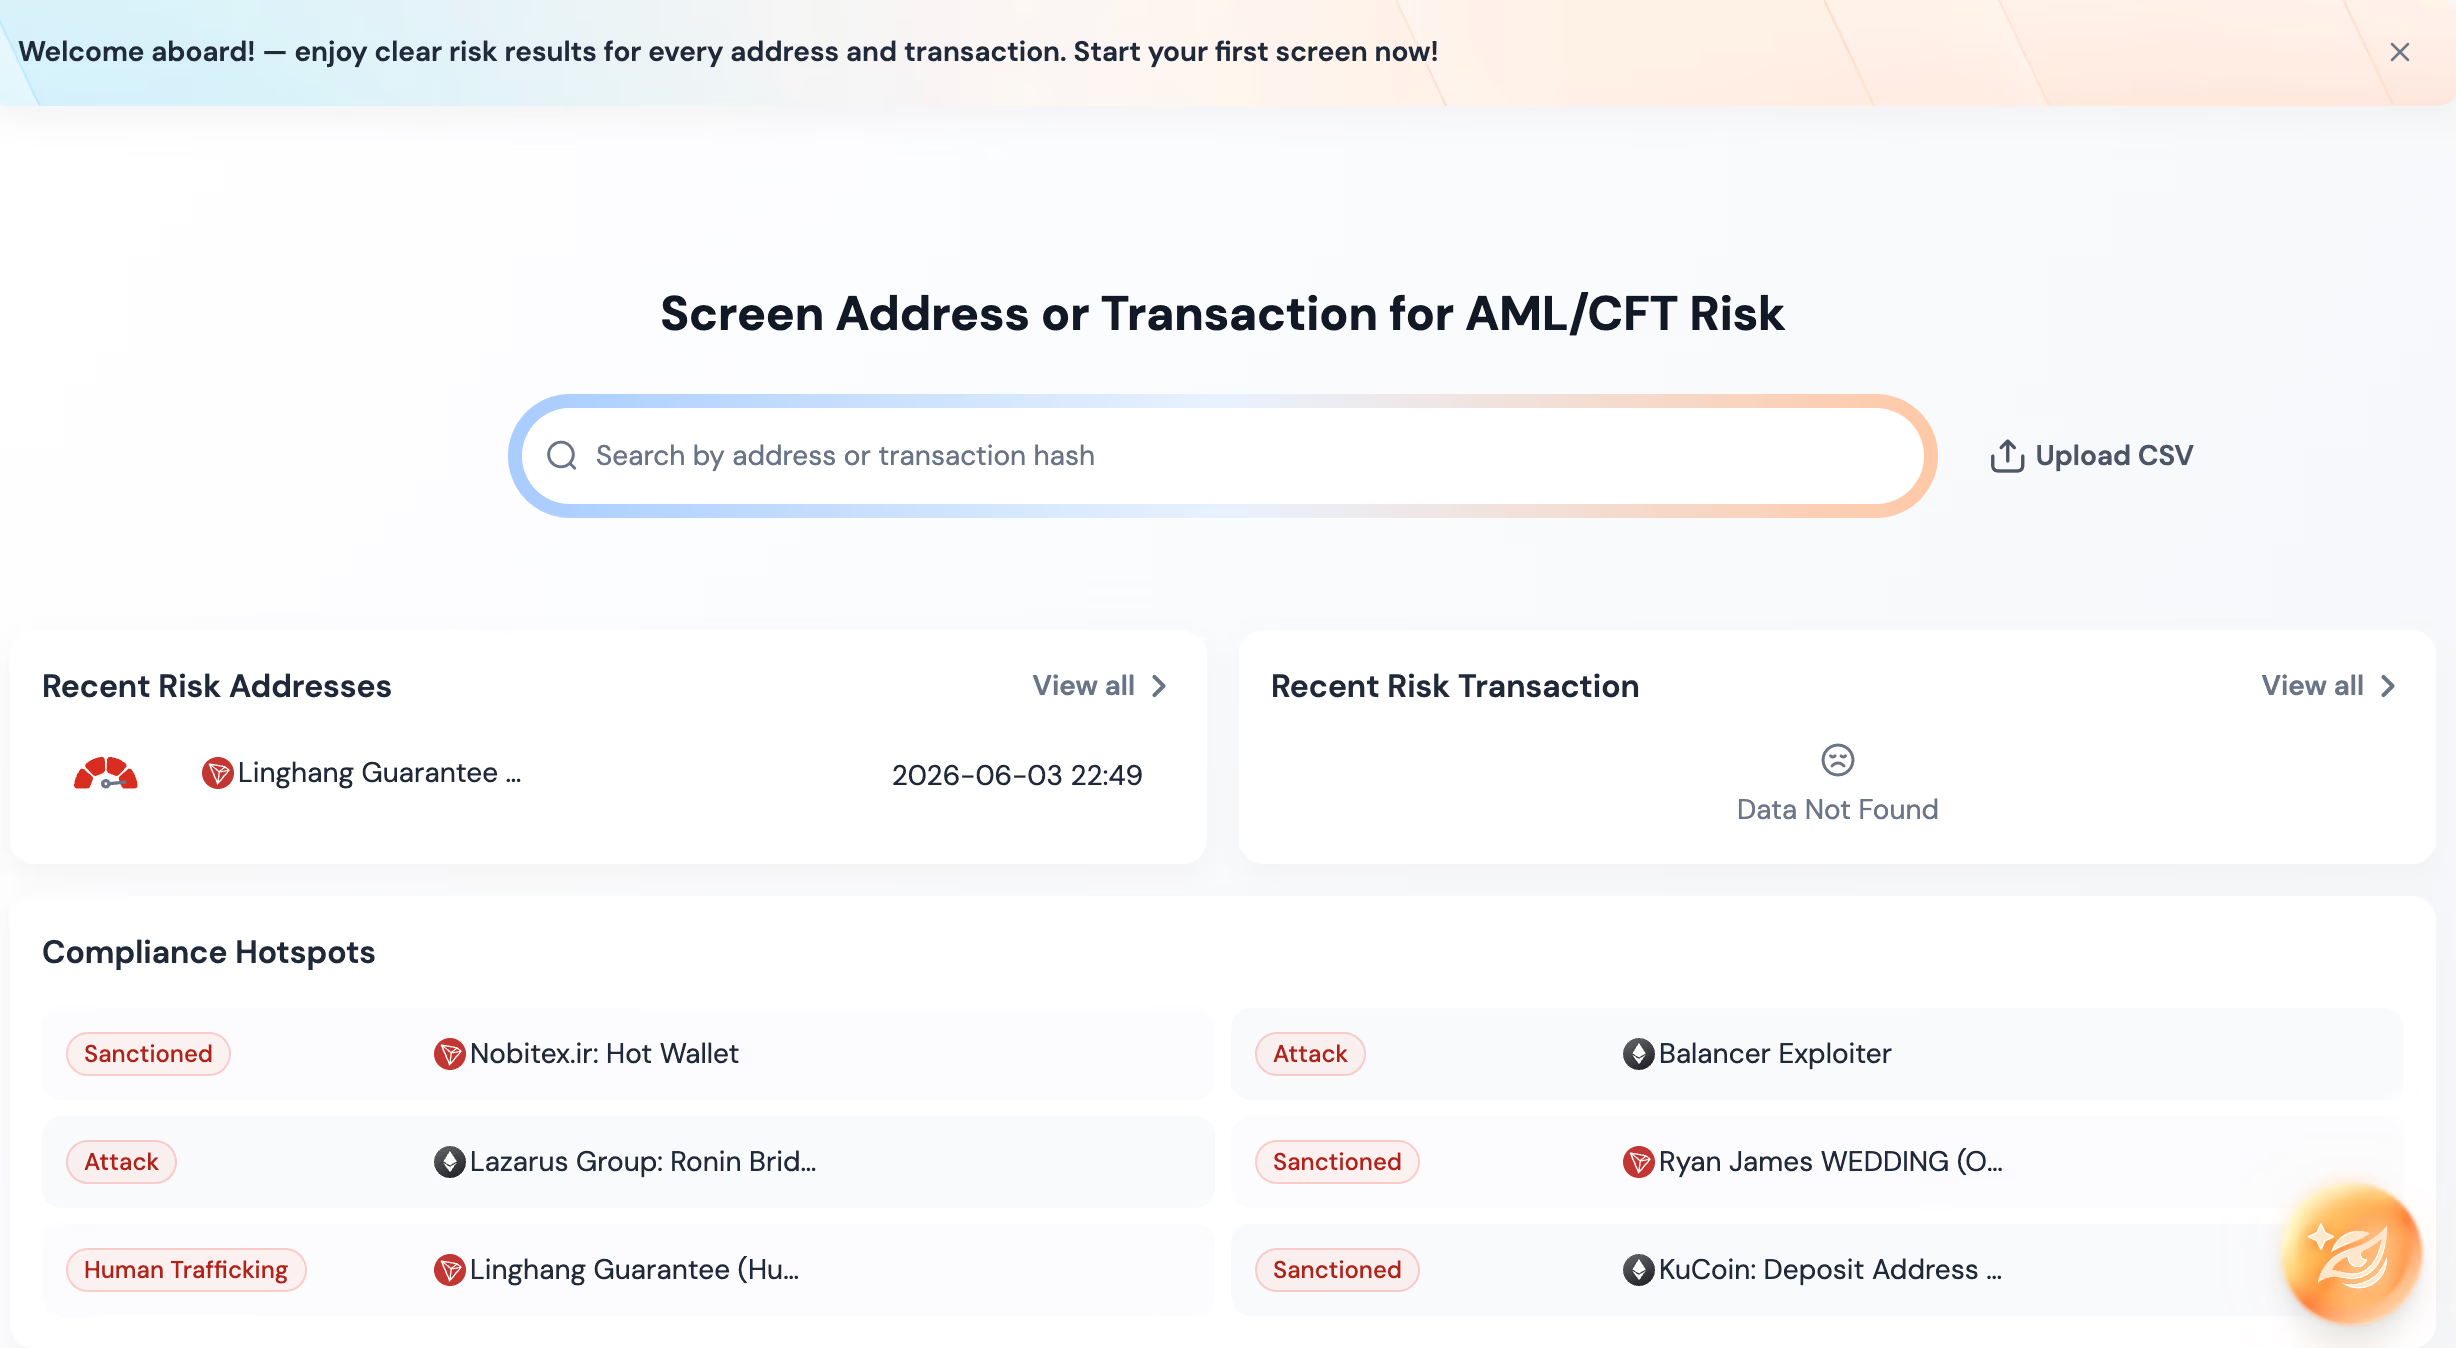
Los equipos DeFi pueden usar la API de KYA y KYT de Phalcon Compliance para analizar direcciones en los puntos de depósito, préstamo y swap. La aplicación comprueba el resultado de riesgo devuelto antes de permitir o retener la transacción. Monitor vigila después esa dirección por si su riesgo cambia más adelante.
El punto de integración es el nodo de contrato, no el panel. Cuando un usuario deposita en un pool, pide prestado contra una garantía o hace un swap por una ruta de agregador, el protocolo puede llamar a los endpoints de la API de KYT y KYA de Phalcon Compliance antes de liberar la transacción. Phalcon Compliance expone endpoints de KYT y KYA que devuelven una puntuación de riesgo de dirección en tiempo real y sus indicadores de riesgo en los nodos de contrato de depósito, préstamo y swap. La puntuación devuelta permite al protocolo decidir si libera, retiene o bloquea la interacción, y los indicadores de riesgo adjuntan evidencias trazables a esa decisión para que sobreviva a una auditoría posterior. La misma superficie de API que un exchange centralizado cablea en su puerta de depósitos y retiradas se aplica aquí en los nodos de contrato en lugar de en un libro de órdenes. Esa integración para exchanges está documentada en el plano de integración de la API de KYT para exchanges de cripto.
 Lo que hace realista esa integración para un presupuesto DeFi es la alineación de costes. El crédito de pago por uso de los Screening Packages arranca en 95 dólares para entre 50 y 2000 créditos, válidos 12 meses. Un protocolo cuyo volumen de screening oscila con los ciclos de incentivos puede comprar créditos cuando el volumen es alto y dejar el saldo quieto cuando baja. No hay permanencia, y el protocolo puede graduarse a un nivel de suscripción cuando el volumen se estabilice. La integración por API solo está disponible en el nivel Scale, desde 699 dólares al mes, y en el nivel Enterprise. Un equipo que planee incrustar llamadas de API en los nodos de contrato necesita confirmar ese nivel antes de escribir código. La colaboración con varios asientos y las recompensas por referidos se tratan en las preguntas frecuentes de más abajo.
La alternativa ligera existe para los protocolos que aún no están listos para incrustar una API. El screening interactivo a través de la interfaz de la plataforma permite a un equipo DeFi verificar una dirección de contraparte bajo demanda sin integración por API, lo que encaja en escenarios ligeros o de auditoría. Un ingeniero de seguridad que hace una revisión manual sobre una dirección marcada, o quien firma en un multifirma de tesorería y comprueba una contraparte antes de una transferencia grande, puede usarlo como la vía de cero integración.
Patrones de despliegue: screening a nivel de nodo, Monitor y verificación de autoservicio
El patrón de despliegue completo para un protocolo DeFi tiene tres capas, y cada una responde a una pregunta de screening distinta. Ninguna de las tres es opcional si el protocolo quiere un programa que aguante una inspección, pero cada una tiene un coste distinto en ingeniería y en cuota.
La primera capa es el screening a nivel de nodo en los nodos de contrato que mueven fondos. Antes de liberar una llamada de depósito, préstamo o swap, el protocolo llama a la API de KYT y KYA con la dirección de la contraparte y lee la puntuación de riesgo devuelta. El enrutado por umbrales se define en el contrato o en un keeper fuera de cadena al que el contrato delega, de modo que el protocolo libera las direcciones de riesgo bajo, retiene las de riesgo medio para revisión manual y bloquea de plano las de riesgo alto. Esta es la capa que cierra la ventana de blanqueo en tiempo real, y es la única que consume cuota por comprobación.
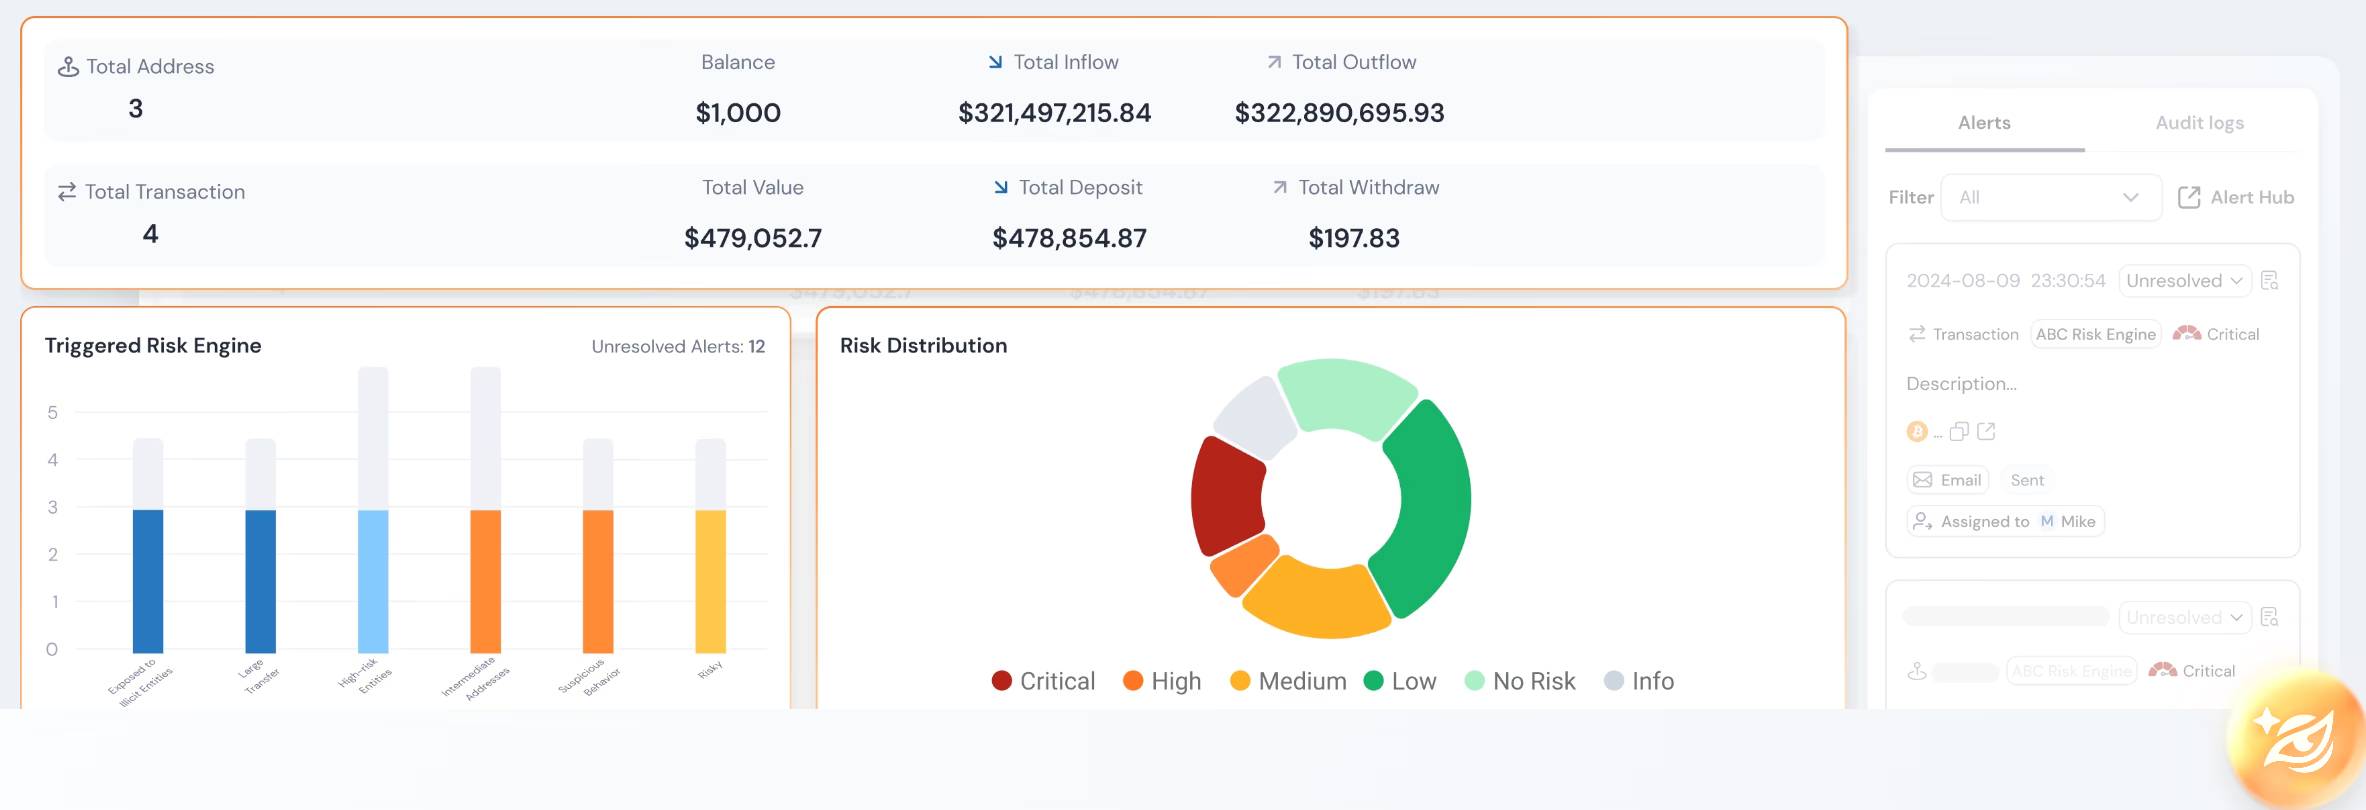
La segunda capa es la monitorización continua sobre las direcciones con las que el protocolo ya ha interactuado. El modo Monitor reanaliza las direcciones ya analizadas con una periodicidad dinámica cuando su riesgo cambia, y no consume cuota de screening. Para un protocolo DeFi esta es la capa que detecta la dirección que estaba limpia en el primer depósito pero que después opera con una entidad sancionada o un actor conocido como malicioso. Como no consume cuota de screening, el protocolo puede dejarla activa sobre todo el conjunto de direcciones con las que ha interactuado históricamente sin que el presupuesto por comprobación crezca linealmente.
La tercera capa es la verificación de autoservicio bajo demanda a través de la interfaz de la plataforma. Es la vía que usa un ingeniero de seguridad durante un incidente, en una revisión manual o en una comprobación de contraparte previa al despliegue de un oráculo o un contrato socio nuevo. No necesita integración por API, así que cubre la larga cola de comprobaciones puntuales que no justifican incrustarlas a nivel de contrato. Las tres capas juntas producen un programa que analiza en tiempo real los nodos que importan, vigila el resto de forma continua sin coste y le da al equipo una salida manual para los casos límite.
Empieza con Phalcon Compliance para protocolos DeFi
Un protocolo DeFi no necesita una mesa de cumplimiento centralizada para cumplir su obligación AML. Necesita screening en los nodos de contrato que mueven fondos, monitorización continua sobre las direcciones que ya ha tocado y un modelo de coste que siga al volumen en lugar de un contrato anual fijo. Phalcon Compliance entrega las tres cosas a través de una única superficie de API de KYT y KYA, un modo Monitor que no consume cuota de screening y un punto de entrada de créditos de pago por uso que arranca en 95 dólares. Empieza con Phalcon Compliance para protocolos DeFi y lleva el patrón de screening a los nodos de depósito, préstamo y swap antes de la próxima mejora del protocolo.