

Em 5 de novembro, o protocolo bZX foi reportado como hackeado. O atacante drenou tokens dos contratos inteligentes afetados. Após a análise inicial das transações do ataque, suspeitamos que se deve à chave privada comprometida do desenvolvedor.
Processo do ataque
O processo é relativamente simples. A função privilegiada transferOwnership é invocada para transferir a propriedade do contrato inteligente afetado para um novo, por exemplo, 0x0acc0e5faa09cb1976237c3a9af3d3d4b2f35fa5. Em seguida, o novo proprietário do contrato pode transferir todos os tokens que foram aprovados para o contrato inteligente para endereços arbitrários.
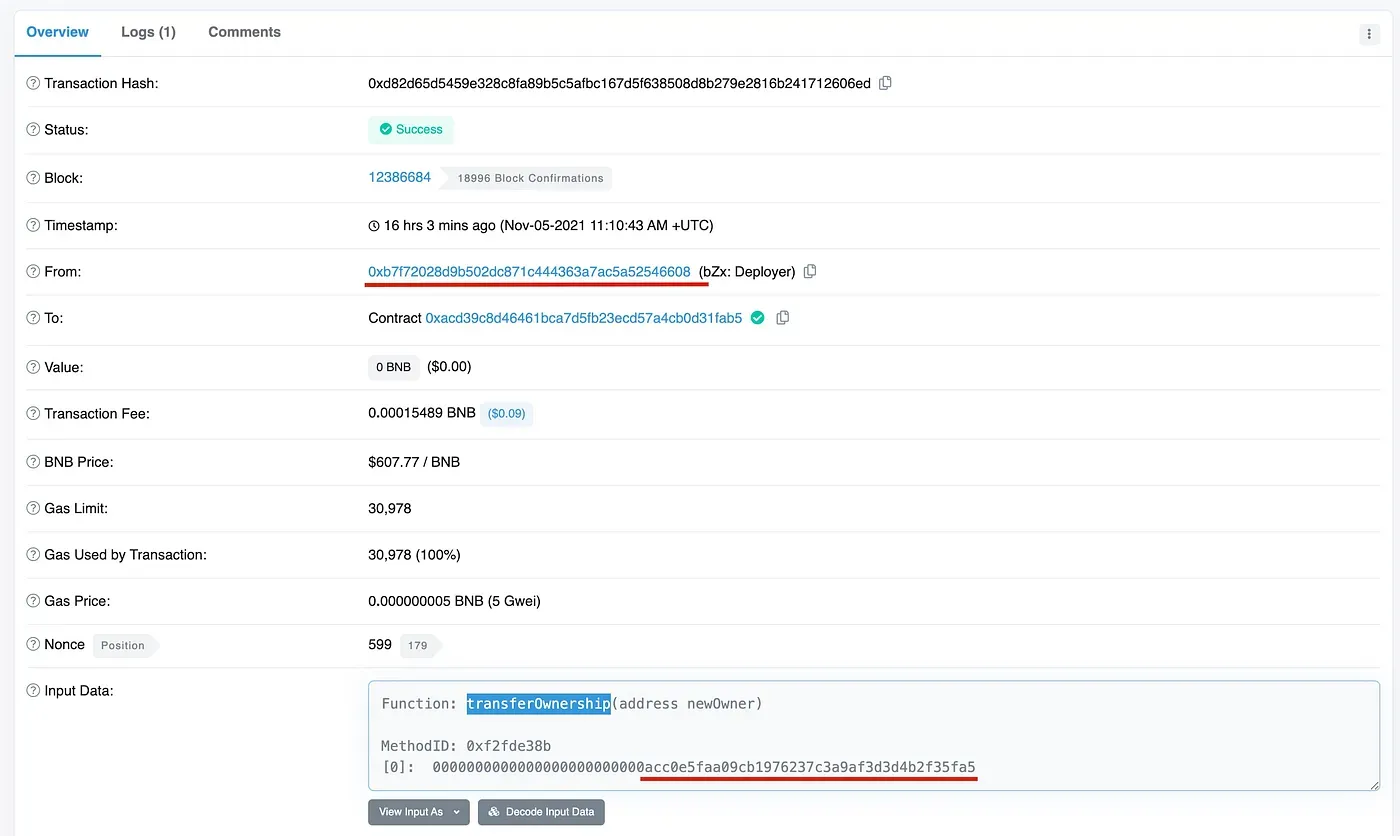
Note que a função privilegiada transferOwnership só pode ser invocada pelo proprietário atual do contrato inteligente. De fato, descobrimos que o chamador desta função é 0xb7f72028d9b502dc871c444363a7ac5a52546608, que é o criador do contrato afetado.
Não sabemos o motivo exato pelo qual o criador do contrato transferiu a propriedade para outros endereços. No entanto, suspeitamos que se deve à chave privada do desenvolvedor comprometida (ou vazada).
Conclusão
Em resumo, a segurança da chave privada de DApps é essencial para a segurança da aplicação, especialmente para aquelas que não utilizam DAO. Sugerimos que o proprietário do projeto utilize novas técnicas, como computação confidencial e MPC, para proteger a chave privada.
Sobre a BlockSec
A BlockSec é uma empresa pioneira em segurança de blockchain, fundada em 2021 por um grupo de especialistas em segurança de renome mundial. A empresa está comprometida em aprimorar a segurança e a usabilidade para o emergente mundo Web3, a fim de facilitar sua adoção em massa. Para esse fim, a BlockSec oferece serviços de auditoria de segurança de contratos inteligentes e chains EVM, a plataforma Phalcon para desenvolvimento de segurança e bloqueio proativo de ameaças, a plataforma MetaSleuth para rastreamento e investigação de fundos, e a extensão MetaSuites para construtores web3 que navegam com eficiência no mundo cripto.
Até o momento, a empresa atendeu mais de 300 clientes ilustres, como MetaMask, Uniswap Foundation, Compound, Forta e PancakeSwap, e recebeu dezenas de milhões de dólares americanos em duas rodadas de financiamento de investidores proeminentes, incluindo Matrix Partners, Vitalbridge Capital e Fenbushi Capital.
Site oficial: https://blocksec.com/
Conta oficial no Twitter: https://twitter.com/BlockSecTeam



