

Por BlockSec
Após investigar o relatório denominado Analysis of the Wintermute Hack: An Inside Job (o relatório) publicado por James Edwards (@libreshash), acreditamos que a acusação ao projeto Wintermute não é tão sólida quanto o autor afirmou.
0x1. O privilégio da conta 0x0000000fe6a514a32abdcdfcc076c85243de899b
O relatório apenas verificou o estado atual da conta na variável de mapeamento _setCommonAdmin, no entanto, isso não é razoável porque o projeto pode ter tomado medidas para revogar o privilégio de administrador após tomar conhecimento do ataque.
A chave do slot de armazenamento de _setCommonAdmin[0x0000000fe6a514a32abdcdfcc076c85243de899b] é 0x1488acaeec0884899a8f09209808003200bbe32c28e8f074961d28a1dc78daa1, e investigamos a mudança de armazenamento no histórico de acordo. O resultado mostra que o valor foi alterado duas vezes nas seguintes duas transações:
- 0x37ab1d41fe3fa405b993c72ad9812d2074d55639f31ead8db2668993f3028f2a (no bloco 15007314)
- 0x3456571463b98eb253bfd894f06ed706073942a89fb21c42fc12ea56c190b528 (no bloco 15575003)
A primeira modificação apenas alterou o valor de 0 para 1, enquanto a segunda alterou o valor de 1 para 0, conforme segue:

Observe que o ataque analisado no relatório ocorreu no bloco 15572515 (0xd2ff7c138d7a4acb78ae613a56465c90703ab839f3c8289c5c0e0d90a8b4ce16), que está entre a primeira e a segunda modificação.
Evidentemente, a segunda modificação do valor significa que o projeto simplesmente revogou o privilégio de administrador da conta.
0x2. A atividade suspeita
O relatório considerou a seguinte atividade como suspeita:
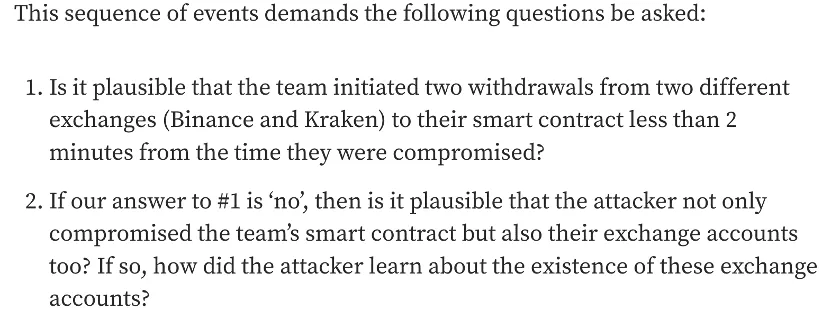
No entanto, não é tão plausível como foi afirmado. O atacante poderia monitorar a atividade das transações de transferência para atingir o objetivo. Isso não é nada estranho do ponto de vista técnico. Por exemplo, existem alguns MEV-bots on-chain que monitoram continuamente as transações para obter lucros.
0x3. Conclusão
Em resumo, este relatório não é convincente o suficiente para acusar o projeto Wintermute.
Sobre a BlockSec
A BlockSec é uma empresa pioneira em segurança blockchain estabelecida em 2021 por um grupo de especialistas em segurança mundialmente reconhecidos. A empresa está comprometida em aprimorar a segurança e a usabilidade para o emergente mundo Web3, a fim de facilitar sua adoção em massa. Para esse fim, a BlockSec oferece serviços de auditoria de segurança de contratos inteligentes e chains EVM, a plataforma Phalcon para desenvolvimento de segurança e bloqueio proativo de ameaças, a plataforma MetaSleuth para rastreamento e investigação de fundos, e a extensão MetaSuites para construtores web3 que navegam com eficiência no mundo cripto.
Até o momento, a empresa atendeu mais de 300 clientes de prestígio, como MetaMask, Uniswap Foundation, Compound, Forta e PancakeSwap, e recebeu dezenas de milhões de dólares americanos em duas rodadas de financiamento de investidores proeminentes, incluindo Matrix Partners, Vitalbridge Capital e Fenbushi Capital.
Site oficial: https://blocksec.com/
Conta oficial no Twitter: https://twitter.com/BlockSecTeam



