

Recentemente, nosso sistema de detecção de vulnerabilidades descobriu um problema crítico no rBPF da Solana (ou seja, a máquina virtual onde todos os dApps da Solana são executados: https://github.com/solana-labs/rbpf). Após uma investigação cuidadosa, descobrimos que se trata de um bug de estouro de inteiro que pode ser explorado para derrubar toda a rede Solana. Relatamos o bug à equipe de segurança da Solana, e a equipe imediatamente entrou em ação para confirmar e corrigir o bug. No momento desta publicação, quase todos os nós validadores receberam o patch e foram atualizados para a versão mais recente, o que significa que é seguro fazer uma divulgação pública.
eBPF e rBPF
O Extended Berkeley Packet Filter (eBPF[1]) foi inicialmente desenvolvido para filtrar pacotes no kernel. Devido à segurança, eficiência e escalabilidade do eBPF, ele agora é utilizado em diversas áreas como redes, rastreamento, criação de perfis, etc[2]. Considerando a rica capacidade do eBPF, a Solana o escolheu também como mecanismo de execução para contratos inteligentes. Para construir dApps na Solana, os desenvolvedores precisam desenvolver seus contratos inteligentes em Rust, que serão compilados em bytecode eBPF.
Para hospedar os dApps da Solana, é necessária uma máquina virtual precisa para eBPF. Nesse caso, a Solana utiliza o rBPF, que é uma máquina virtual para eBPF escrita em Rust. No entanto, se a máquina virtual proposta (ou seja, o rBPF) é robusta, segura e precisa, ainda é desconhecido. Caso existam problemas de segurança dentro do rBPF, todos os validadores que contêm o rBPF podem ser afetados, resultando em grandes perdas (por exemplo, ataque DDoS) para toda a rede Solana.
A causa raiz do bug
Desenvolvemos uma ferramenta para localizar bugs no rBPF. Essa ferramenta ainda está em desenvolvimento ativo. Durante esse processo, um problema sério foi identificado no rBPF (versão 0.2.16), que pode derrubar toda a rede.
Especificamente, a função "load" no arquivo "elf.rs" é usada para analisar e verificar o arquivo ELF (o contrato inteligente). Primeiro, a função "load" leria a estrutura ELF e invocaria a função "relocate" para configurar o offset do destinatário. No entanto, na função "relocate", o atributo "sym.st_value" é recuperado diretamente do arquivo ELF. Se o "st_value" for grande o suficiente, o estouro de inteiro pode ser acionado ao calcular o "addr", que é a soma de "sym.st_value" e "refd_pa".
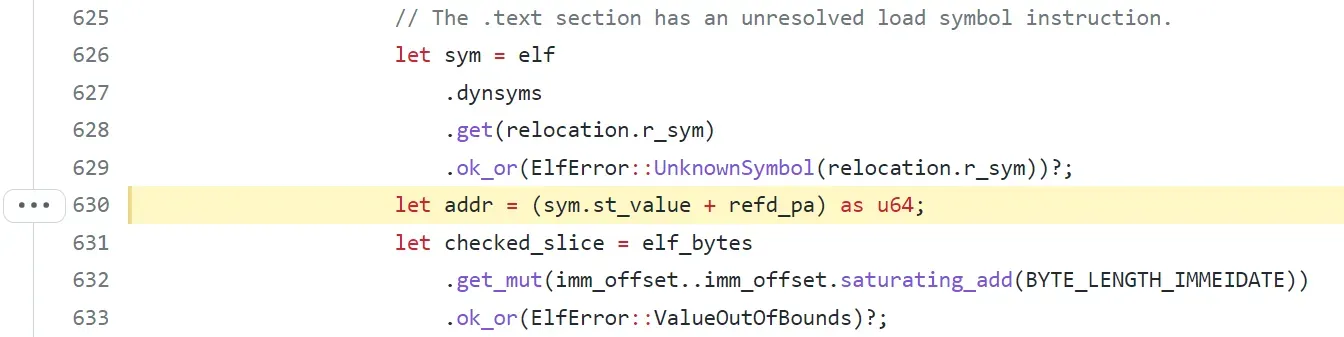
Nesse caso, um atacante pode criar um arquivo ELF malicioso como contrato inteligente, que pode acionar o estouro de inteiro. Depois disso, cada validador executaria o arquivo ELF alvo e o rBPF entraria em pânico com "add with overflow".

Nesse momento, o rBPF ficará travado e as transações seguintes não serão executadas, resultando em um ataque DoS. Podemos observar que o nó fica travado em "Finalizing transaction", conforme mostrado a seguir, devido ao estouro de inteiro durante o carregamento do arquivo ELF.

Este problema foi introduzido em https://github.com/solana-labs/rbpf/pull/200, o que significa que o rBPF é vulnerável a partir da versão 0.2.14. Identificamos o problema e o relatamos à equipe de segurança da Solana em 6 de dezembro de 2021. A Solana corrigiu o problema em poucas horas usando o mecanismo de matemática segura após nosso relatório. A correção está em https://github.com/solana-labs/rbpf/pull/236. No momento da escrita (30/12/2021), mais de 86% dos validadores foram atualizados para a versão mais recente.
[1] https://en.wikipedia.org/wiki/Berkeley_Packet_Filter
[2] https://ebpf.io/
Linha do Tempo
- 2021/12/06: o problema foi relatado à equipe de segurança da Solana
- 2021/12/06: a vulnerabilidade foi corrigida.
- 2021/12/30: as informações sobre esta vulnerabilidade foram divulgadas
- 2022/01/28: o CVE-2021–46102 foi atribuído



