Visão Geral
Recentemente, sites de phishing Web3 causaram perdas totalizando milhões de dólares para inúmeros usuários. Nesses sites de phishing, os usuários assinam transações sem saber, autorizando a transferência de seus tokens para contas controladas por golpistas. Para proteger os usuários de ataques de phishing, muitas carteiras Web3 implementaram um mecanismo de lista negra para bloquear proativamente transações envolvendo contas de phishing conhecidas.
No entanto, de acordo com nossas observações, essa estratégia se mostrou ineficaz no bloqueio de contas de phishing. Os golpistas desenvolveram vários métodos para contornar esse mecanismo de segurança. O primeiro método envolve o uso da função Create2 para prever o endereço de um contrato de phishing e, em seguida, implantar o contrato de phishing após roubar os tokens com sucesso. O segundo método é implantar novos contratos de phishing diariamente, em um ritmo que supera as atualizações da lista negra.
Mecanismo de Alerta de Segurança das Carteiras Existentes

O mecanismo de alerta de segurança dentro da carteira inclui verificações tanto de sites quanto de contas. Atualmente, todos esses sistemas mantêm listas negras de domínios de sites e contas. Quando um usuário visita um site, a carteira verifica se o domínio está na lista negra. Se estiver, o acesso ao site é negado. Da mesma forma, antes de um usuário assinar uma transação, a carteira verifica se a conta envolvida na transação está na lista negra. Se estiver, a transação é bloqueada para impedir que o usuário prossiga. Esses recursos de segurança são exemplificados por sistemas como o MetaMask.
Utilizando Create2 para Contornar Alertas de Segurança
O opcode Create2 no Ethereum permite a previsão de endereços de contratos antes de sua implantação real. Isso é realizado usando a fórmula:
address = hash(deployer address, bytecode, salt)Com o endereço do implantador, o bytecode do contrato e um valor de salt especificado, torna-se possível determinar o endereço do contrato com antecedência.
Obviamente, com o endereço do implantador, o bytecode e um valor de salt, podemos prever o endereço do contrato antes da implantação. No site de phishing, os usuários são solicitados a enviar ETH ou aprovar tokens para uma Conta de Propriedade Externa (EOA), que é antecipada por meio do Create2 e não está na lista negra. Posteriormente, após o roubo bem-sucedido dos tokens, os contratos de phishing serão implantados, e os tokens das vítimas serão transferidos para outra conta para processamento adicional. Todo o processo ocorre automaticamente.
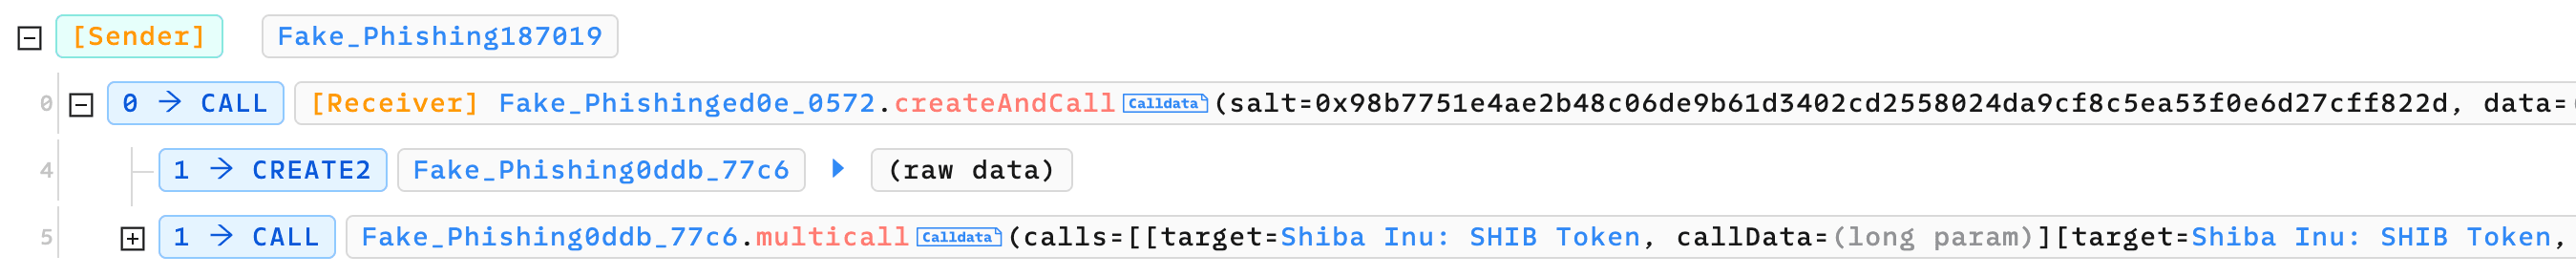
Aqui está um exemplo demonstrado pelo Phalcon Explorer:
O site de phishing inicialmente solicita que os usuários aprovem tokens para 0x0ddb. Em seguida, o golpista inicia uma transação de phishing, que consiste em duas transações internas. A primeira transação interna implanta o contrato de phishing usando o Create2. A segunda transação interna invoca o contrato de phishing para transferir os tokens das vítimas.
Implantando Contratos de Phishing Frequentemente para Contornar Alertas de Segurança
Devido ao breve período entre a implantação do contrato de phishing e as atualizações da lista negra, os golpistas podem explorar essa lacuna para contornar os alertas de segurança. Eles conseguem isso implantando novos contratos de phishing diariamente. Consequentemente, quando os usuários visitam sites de phishing, esses contratos ainda não estão na lista negra, evitando assim alertas em determinadas carteiras.
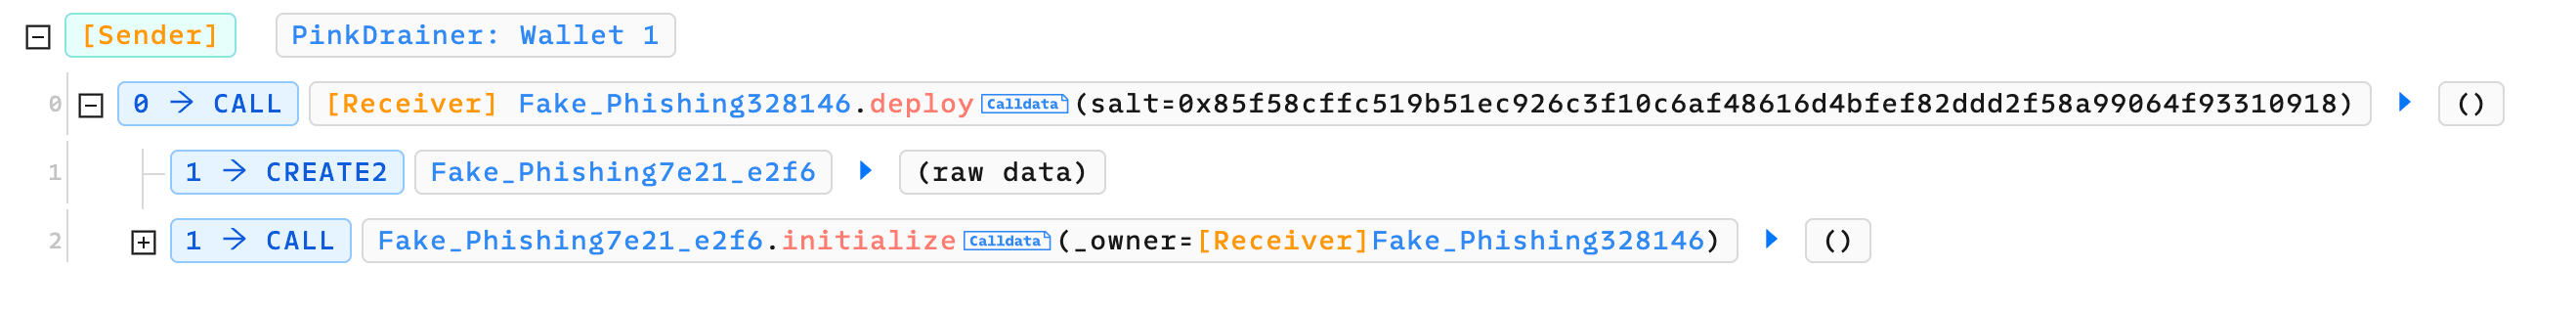
Aqui está um exemplo de caso do Pink Drainer ilustrado pelo Phalcon Explorer. A função Deploy do 0x5d77 é invocada diariamente para implantar novos contratos de phishing.
Resumo
Os desenvolvedores de sites de phishing estão constantemente criando novas estratégias para escapar dos mecanismos de detecção de segurança empregados pelas carteiras Web3. Permanecemos vigilantes, monitorando persistentemente suas táticas mais recentes. Recomendamos que os usuários exerçam cautela e revisem cuidadosamente os detalhes das transações antes de assiná-las.
Leituras Relacionadas
Sobre a BlockSec
A BlockSec é uma empresa pioneira em segurança blockchain estabelecida em 2021 por um grupo de especialistas em segurança mundialmente reconhecidos. A empresa está comprometida em aprimorar a segurança e a usabilidade para o emergente mundo Web3, a fim de facilitar sua adoção em massa. Para isso, a BlockSec oferece serviços de auditoria de segurança de contratos inteligentes e cadeias EVM, a plataforma Phalcon para desenvolvimento de segurança e bloqueio proativo de ameaças, a plataforma MetaSleuth para rastreamento e investigação de fundos, e a extensão MetaSuites para construtores web3 que navegam com eficiência no mundo cripto.
Até o momento, a empresa atendeu mais de 300 clientes estimados, como MetaMask, Uniswap Foundation, Compound, Forta e PancakeSwap, e recebeu dezenas de milhões de dólares americanos em duas rodadas de financiamento de investidores proeminentes, incluindo Matrix Partners, Vitalbridge Capital e Fenbushi Capital.
Site oficial: https://blocksec.com/
Conta oficial no Twitter: https://twitter.com/BlockSecTeam