

2026년 2월 22일, Stellar의 Blend V2에서 YieldBlox DAO가 운영하는 대출 풀이 공격을 받아 1,000만 달러 이상의 손실이 발생했습니다.
공격자는 SDEX의 USTRY/USDC 시장을 조작했습니다. 풀에 설정된 Reflector 오라클 경로가 조작된 가격을 수용하여 USTRY 담보 가치를 과대평가했고, 공격자는 풀 자산(USDC 및 XLM)을 탈취할 수 있었습니다.
이 사건은 Blend V2 핵심 컨트랙트의 문제가 아니었습니다. 풀 운영자(YieldBlox DAO)의 설정 문제였습니다.
2. 배경
Stellar에서 Blend V2는 사용자가 격리된 대출 풀을 생성할 수 있는 유동성 프로토콜입니다. 각 풀은 자체적인 대출 자산, 담보 자산, 오라클 설정을 정의합니다.
이번 사건에서 피해를 입은 풀은 사용자가 USTRY를 담보로 XLM과 USDC를 대출할 수 있도록 허용했습니다. 풀은 Reflector 오라클 [2]을 사용했으며, USTRY 가격은 SDEX [3]의 USTRY/USDC 시장에서 주기적으로 업데이트되어 제공되었습니다.
3. 취약점 분석 (근본 원인 분석)
이번 익스플로잇은 조작 가능한 시장에 의존하는 풀 측 가격 설계 문제로 인해 가능했습니다.
- SDEX의 USTRY/USDC 시장은 유동성이 매우 낮았습니다.
- 공격자는 정상 주문을 소진하고 비정상적인 주문을 배치하여 시장 표시 가격을 급격히 끌어올릴 수 있었습니다.
- Reflector는 조작된 값으로 USTRY 가격을 업데이트했습니다.
- 풀의 리스크 로직이 해당 값을 담보 평가에 수용하여 대출 한도가 부풀려졌습니다.
그 결과, 공격자는 과대평가된 USTRY 담보를 이용해 풀의 대출 가능 자산을 탈취했습니다.
4. 공격 분석
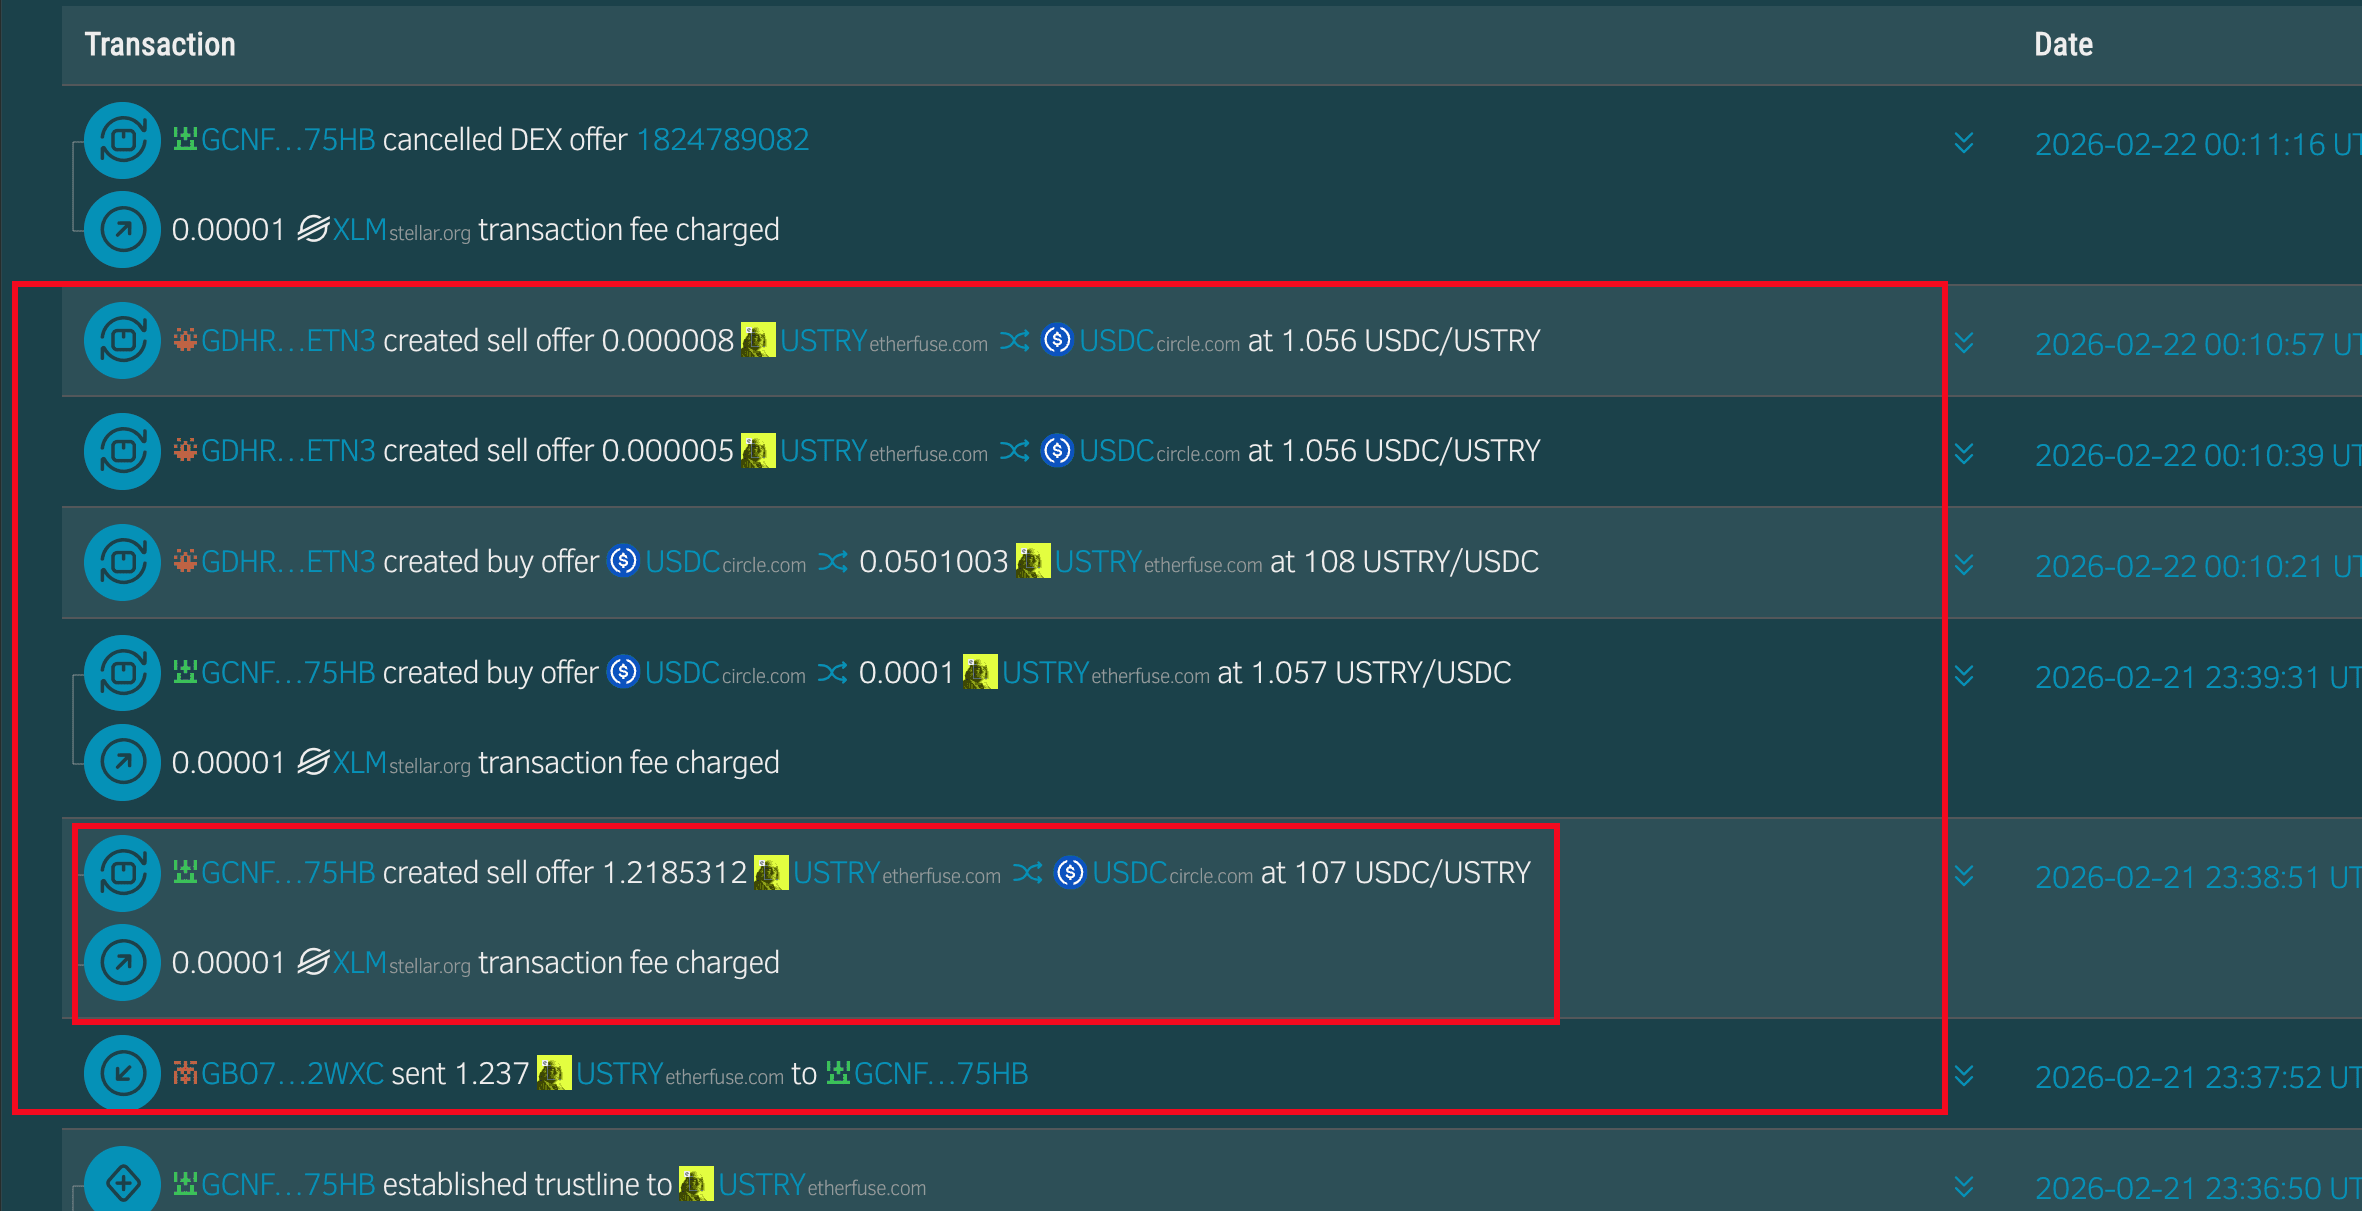
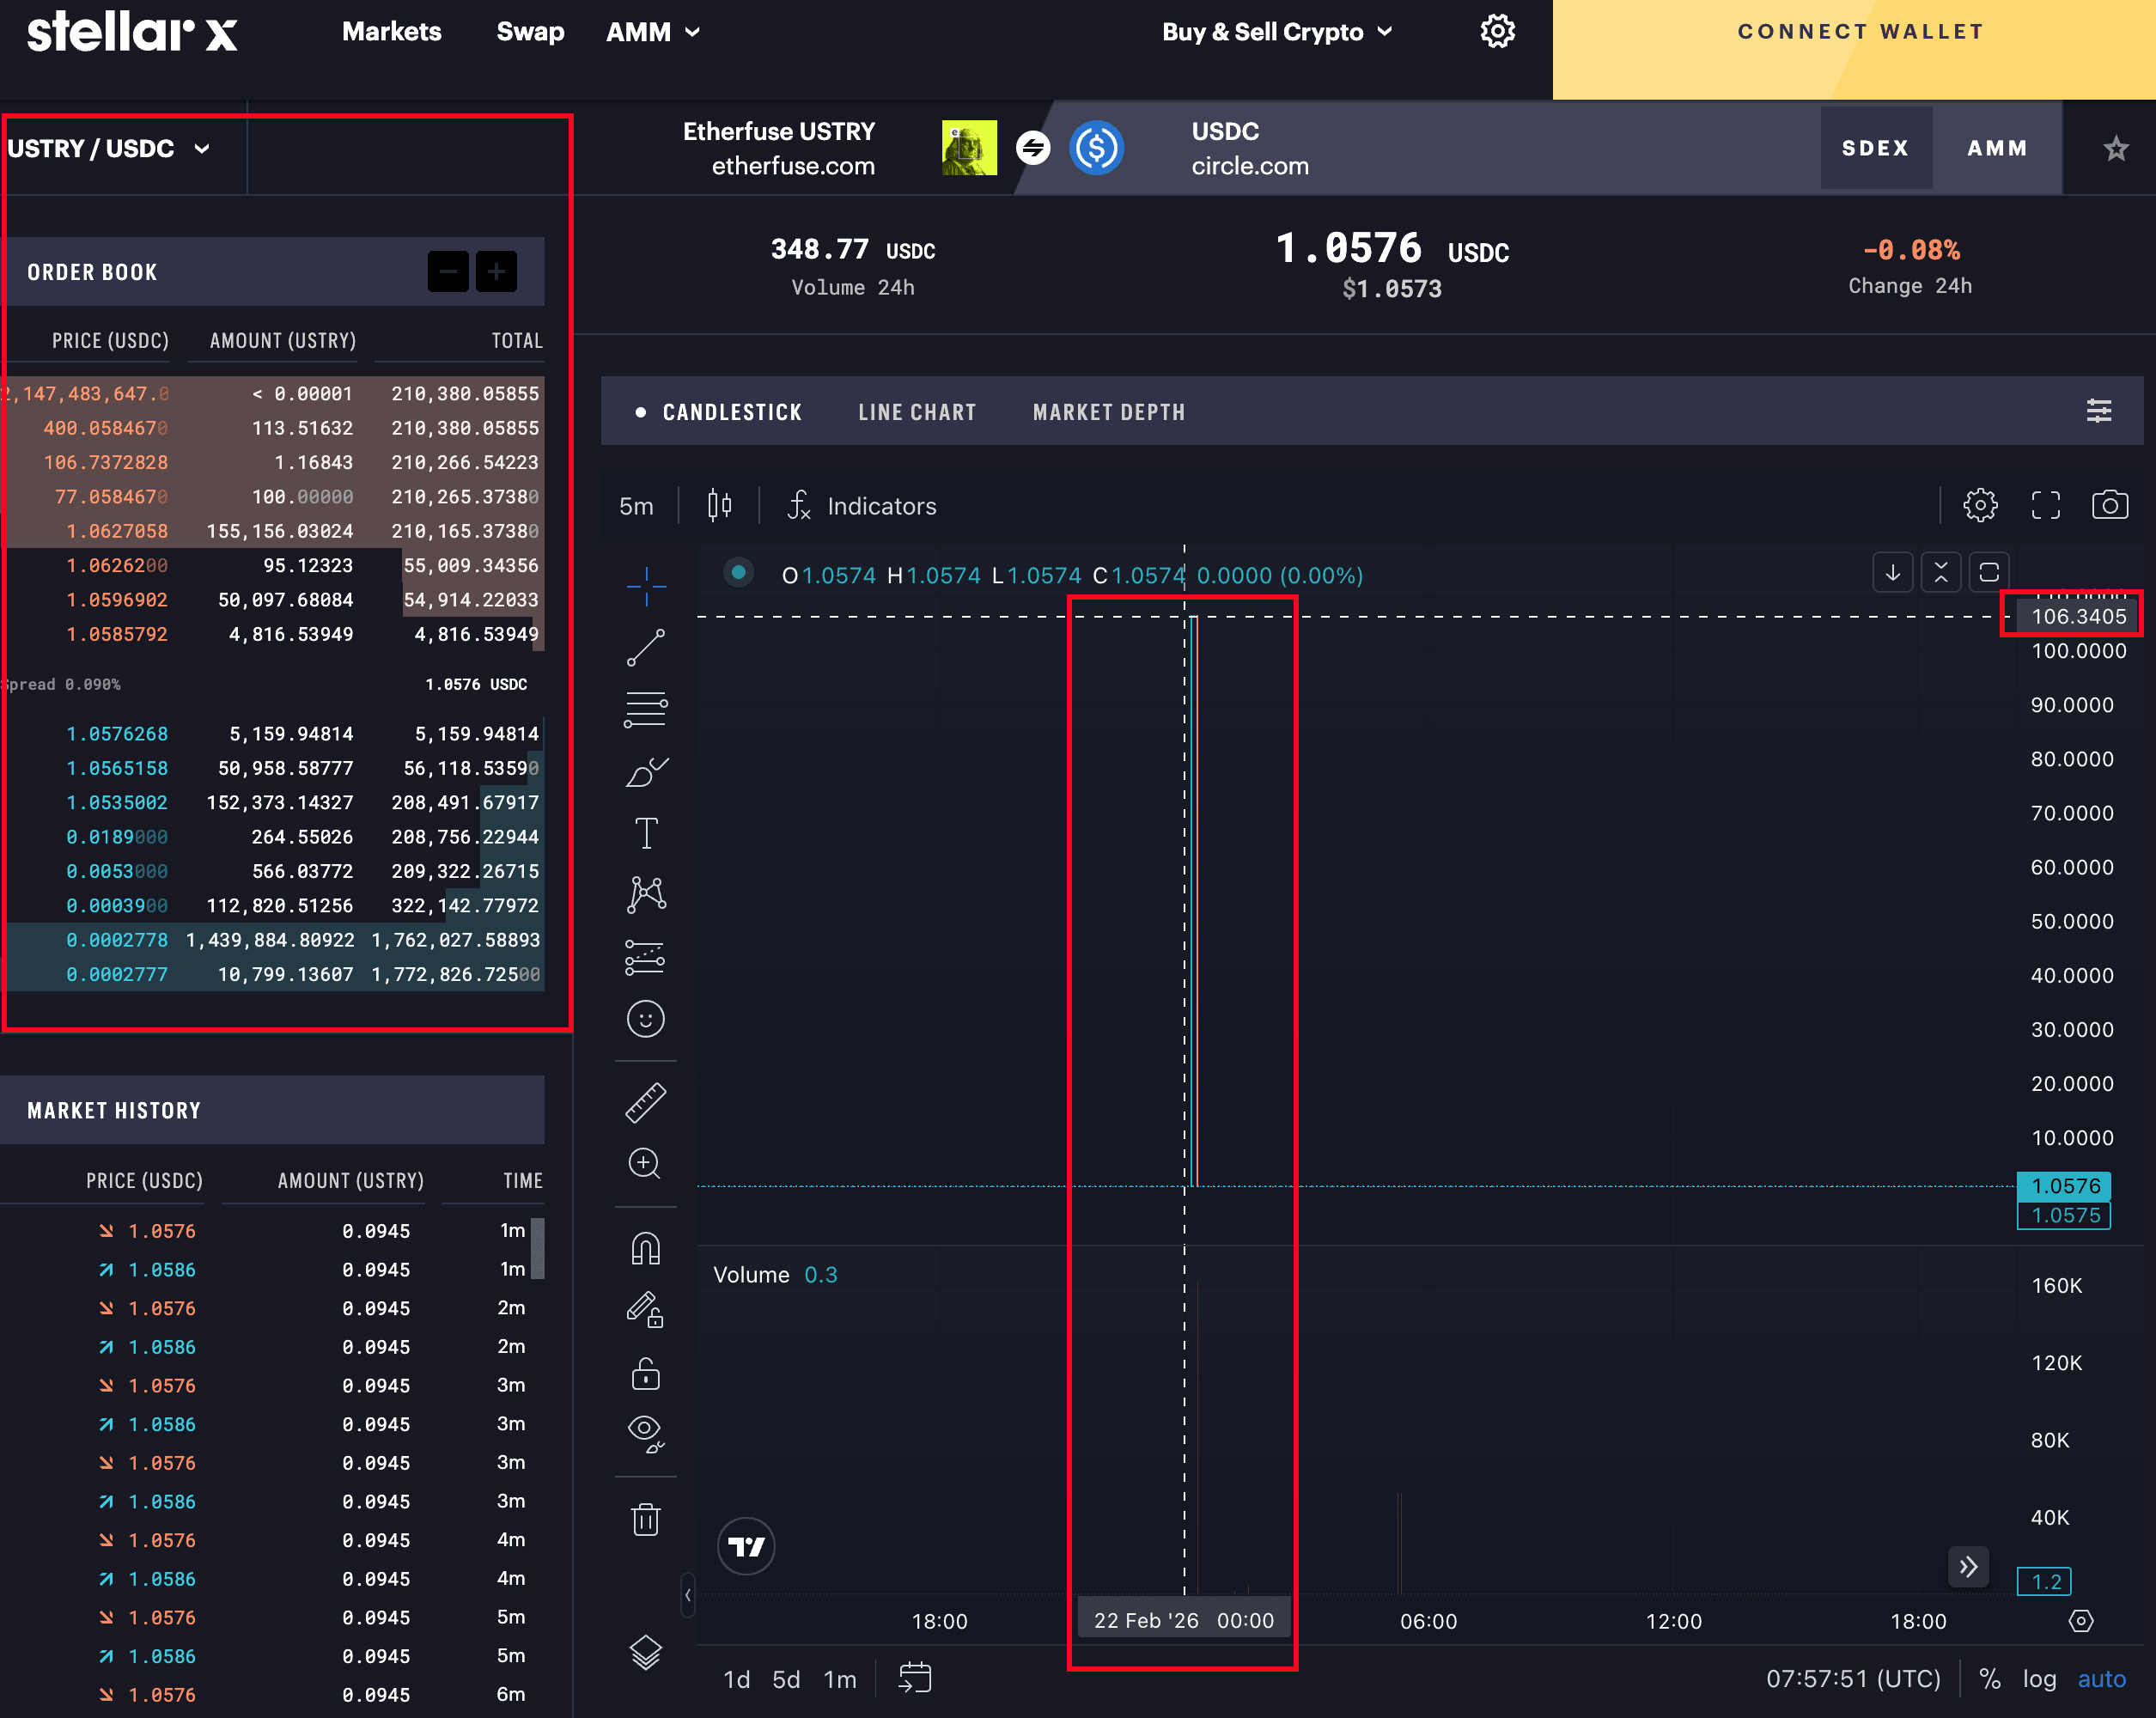
- (Tx 1, 2) 공격자는 정상 유동성을 소진하고 비정상적인 주문을 배치하여 SDEX에서 USTRY 가격을 약 $1.06에서 약 $107로 조작했습니다.
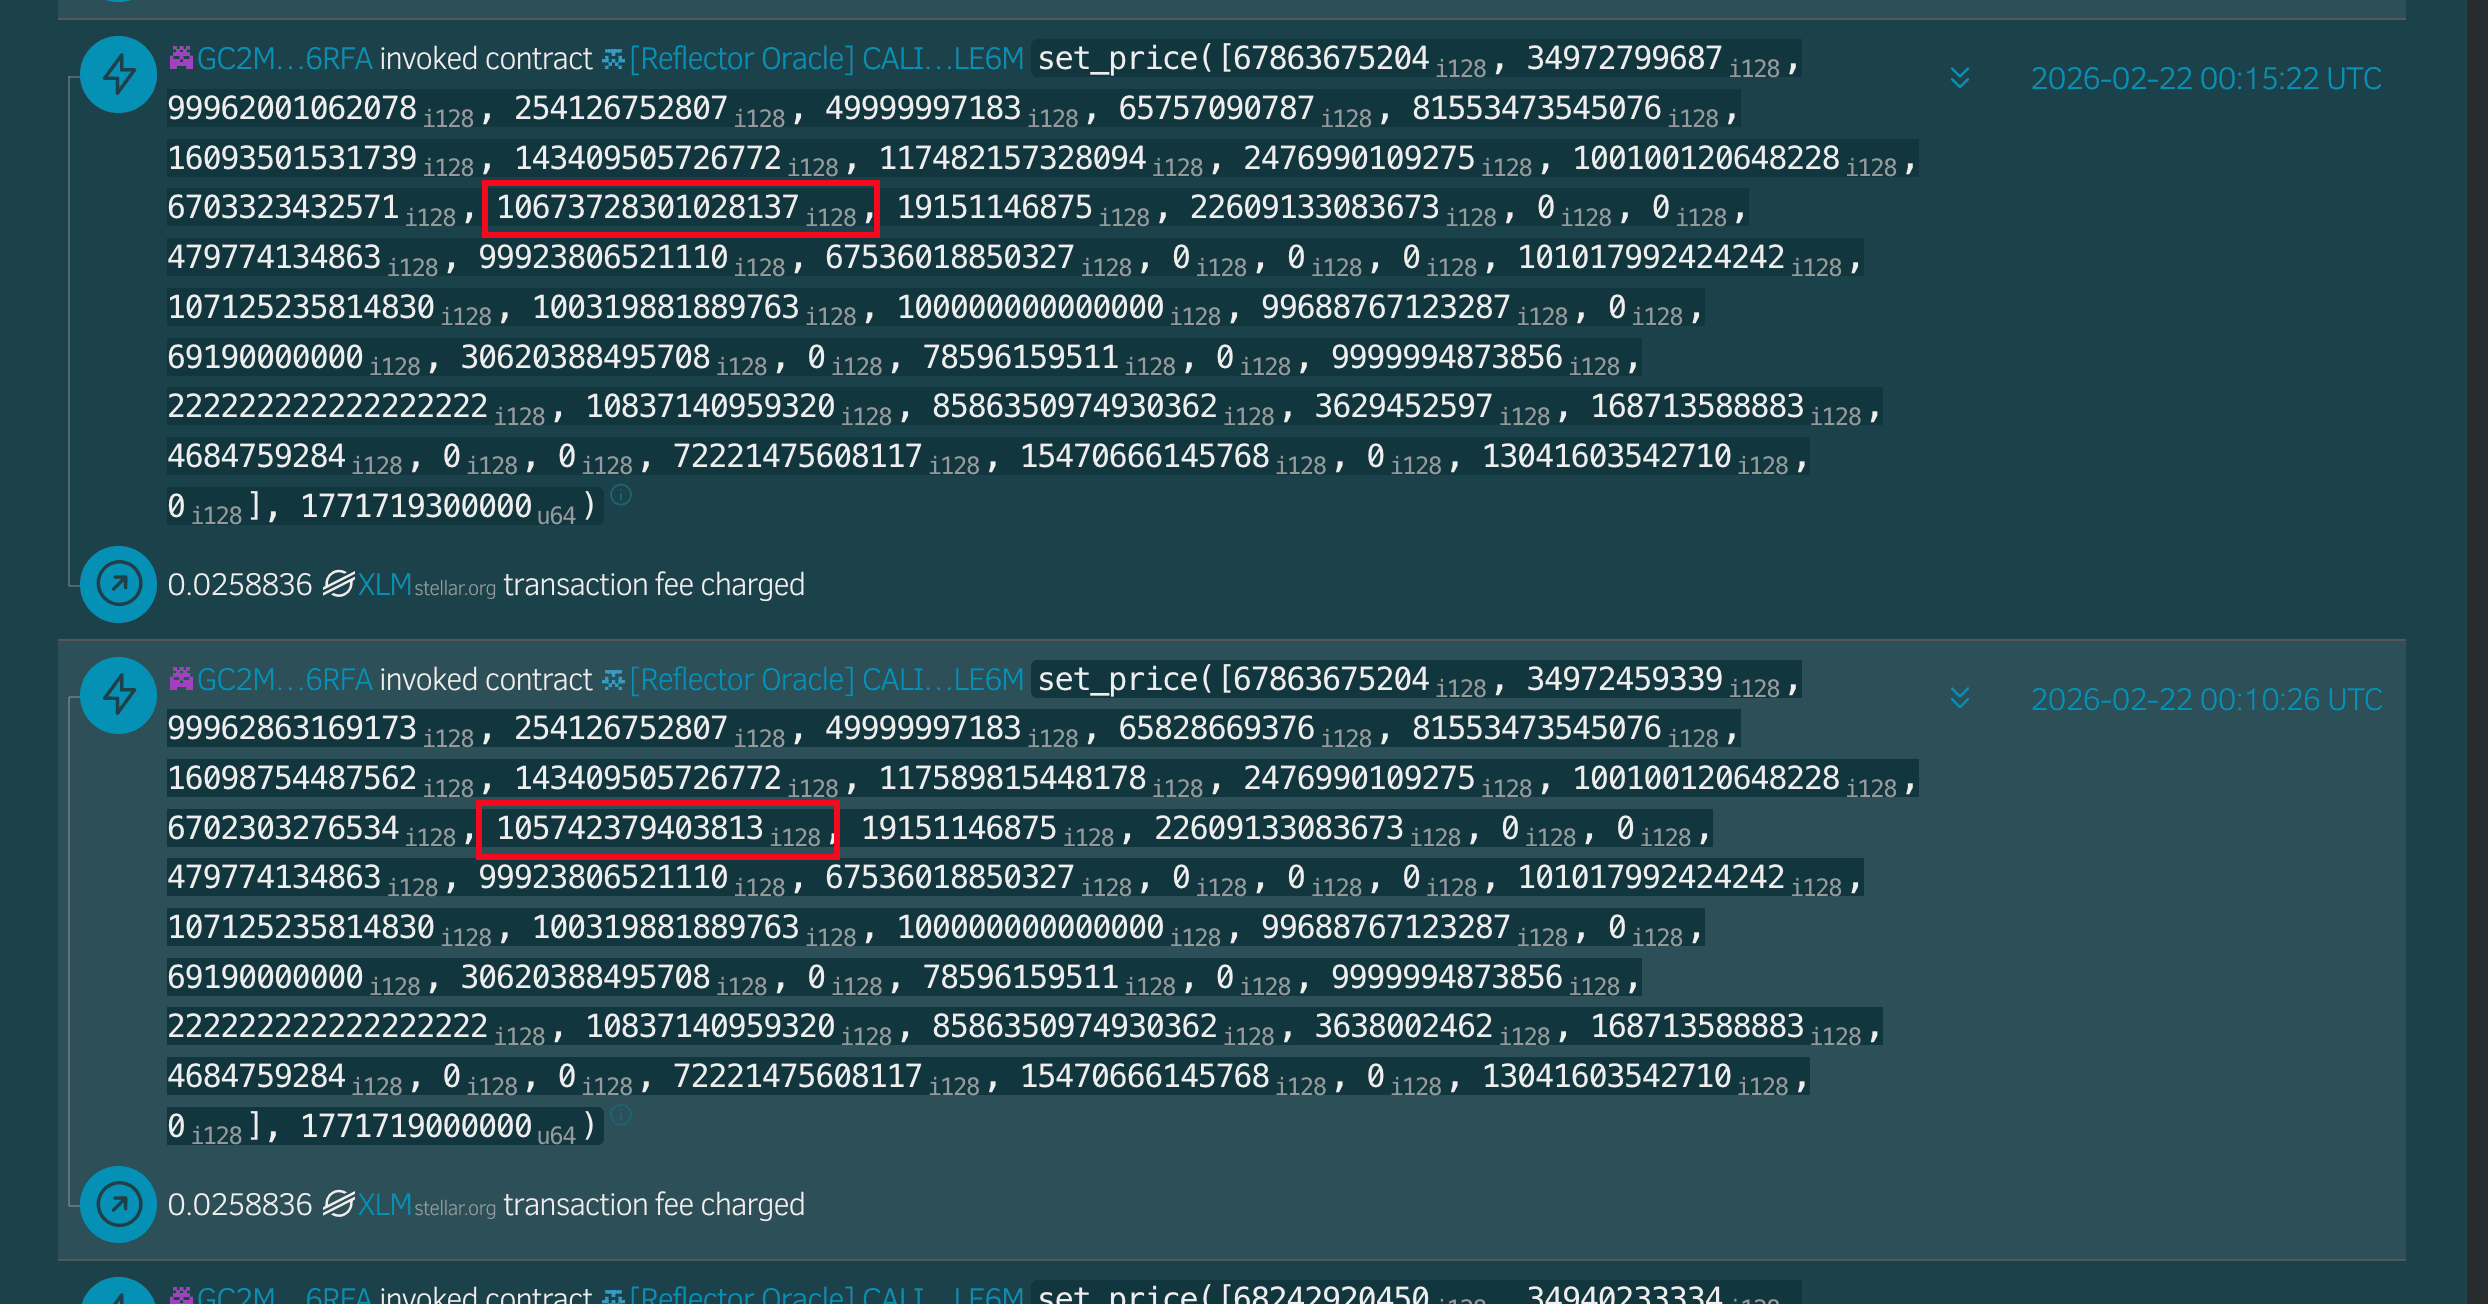
- (Tx 3) Reflector가 조작된 SDEX 가격을 가져와 피드를 업데이트했습니다.
- (Tx 4, 5) 공격자는 12,881e7 USTRY 담보로 1,000,196e7 USDC를 대출했습니다.
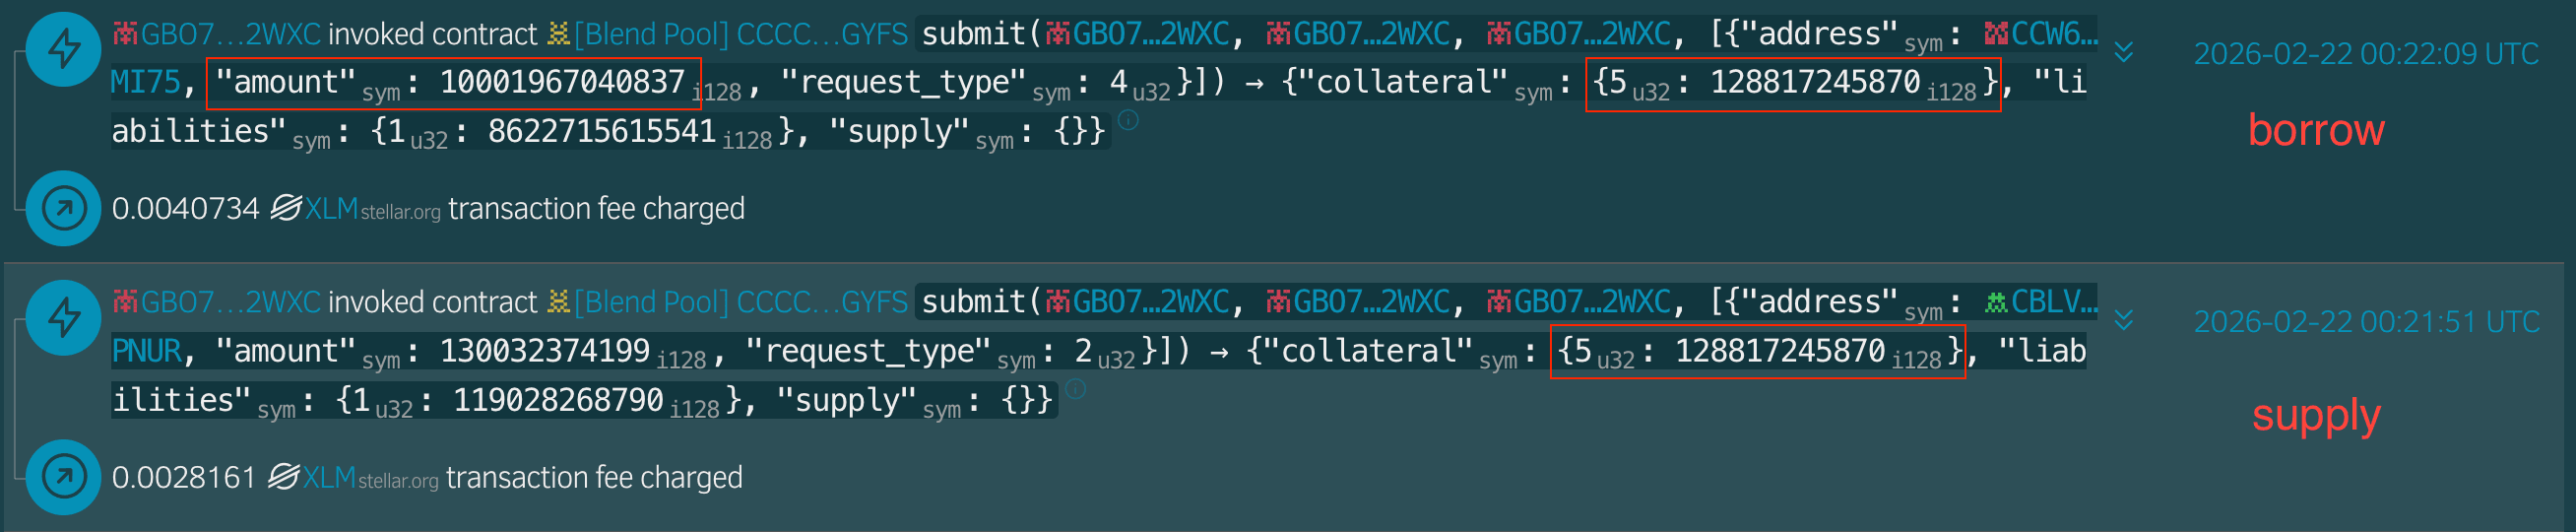
- (Tx 6, 7) 공격자는 14,987,610e7 USTRY 담보로 6,124,927,810e7 XLM을 대출했습니다.
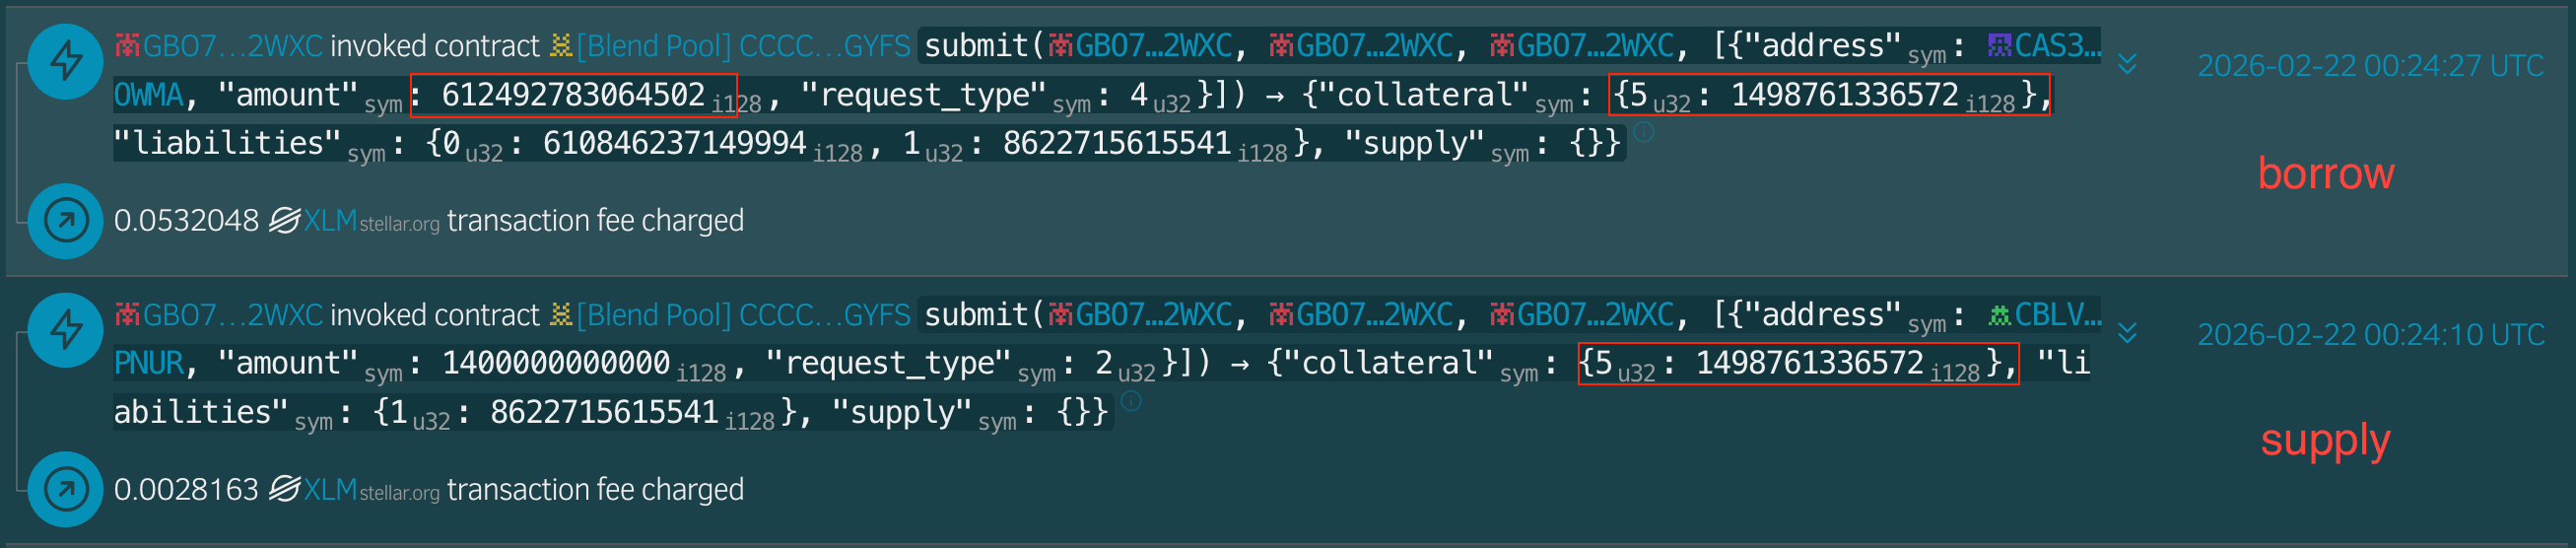
- (Tx 8, 9, 10) 공격자는 탈취한 자산을 Base, BSC, Ethereum으로 브리지했습니다.
5. 손실/수익 분석
Stellar에서 예상 총 손실액은 약 **$10M+**입니다.
| 체인 | 유형 | 주소 |
|---|---|---|
| Stellar | 공격자 | GBO7VUL2TOKPWFAWKATIW7K3QYA7WQ63VDY5CAE6AFUUX6BHZBOC2WXC |
| Stellar | 공격자 | GCNF5GNRIT6VWYZ7LXUZ33Q3SR2NUGO32F5X65VVKAEWWIQCKGYN75HB |
| Stellar | 공격자 | GDHRCQNC64UVL27EXSC6OG6I2FCT4NWM72KNHLHKEB3LK4MEEYYWETN3 |
| Stellar | 공격자 | GATDQL767ZM2JQTBEG4BQ5WKOQNGAGWZDUN4GYT2UINPEU3RT2UAMVZH |
| Stellar | Reflector 오라클 | CALI2BYU2JE6WVRUFYTS6MSBNEHGJ35P4AVCZYF3B6QOE3QKOB2PLE6M |
| Stellar | 피해 풀 | CCCCIQSDILITHMM7PBSLVDT5MISSY7R26MNZXCX4H7J5JQ5FPIYOGYFS |
| BSC, Base, Ethereum | 공격자 | 0x2d1ce29b4af15fb6e76ba9995bbe1421e8546482 |
| Ethereum | 공격자 | 0x0b2b16e1a9e2e9b15027ae46fa5ec547f5ef3ec6 |
| Ethereum | 공격자 | 0xe69f6d77db6ff493fdd15d8a0b390c36e18e5b21 |
6. 결론
핵심 문제는 명확합니다. 이 풀의 담보 평가가 조작 가능한 가격 소스에 의존했다는 것입니다. 이는 Blend V2 핵심 컨트랙트의 결함이 아닌 풀 운영자(YieldBlox DAO)의 설정 실패였습니다. 이번 사건은 대출 풀이 강력한 조작 저항성을 갖춘 가격 의존성을 선택하고 모니터링해야 한다는 것을 상기시켜 줍니다.
참고 자료
[1] YieldBlox DAO
[2] https://reflector.network/
BlockSec 소개
BlockSec은 풀스택 블록체인 보안 및 암호화폐 컴플라이언스 제공업체입니다. 저희는 고객이 코드 감사(스마트 컨트랙트, 블록체인 및 지갑 포함), 실시간 공격 차단, 사고 분석, 불법 자금 추적, AML/CFT 의무 준수 등을 프로토콜 및 플랫폼의 전체 라이프사이클에 걸쳐 수행할 수 있도록 지원하는 제품과 서비스를 구축합니다.
BlockSec은 권위 있는 학술 컨퍼런스에서 다수의 블록체인 보안 논문을 발표했으며, 여러 DeFi 애플리케이션의 제로데이 공격을 보고하고, 다수의 해킹을 차단하여 2,000만 달러 이상을 구제했으며, 수십억 달러 규모의 암호화폐를 보호했습니다.
-
공식 웹사이트: https://blocksec.com/
-
공식 트위터 계정: https://twitter.com/BlockSecTeam
-
🔗 BlockSec 감사 서비스 : 요청 제출



