Back to Blog

"SafeTransfer"가 안전하지 않을 때: QBridge 보안 사고에서 배우는 교훈

Code Auditing
2022년 1월 28일
2 min read

1월 28일, QBridge가 공격을 받아 약 8천만 달러 상당의 자산이 탈취되었습니다. 분석 결과, 코드의 근본 원인은 safeTransfer (및 safeTransferFrom) 함수의 구현 방식에 있었습니다.

근본 원인

첫째, 해당 프로젝트는 토큰 전송에 널리 사용되는 OpenZeppelin의 SafeERC20 라이브러리를 사용하지 않았습니다. 대신 SafeToken이라는 라이브러리를 자체적으로 구현했습니다.

둘째, 해당 구현은 대상이 유효한 컨트랙트인지 (또는 제로 주소인지) 확인하지 않습니다.

셋째, EVM의 저수준 호출은 대상 컨트랙트가 제로일 때 false를 반환하지 않습니다. 이는 개발자의 일반적인 상식과 상충됩니다.
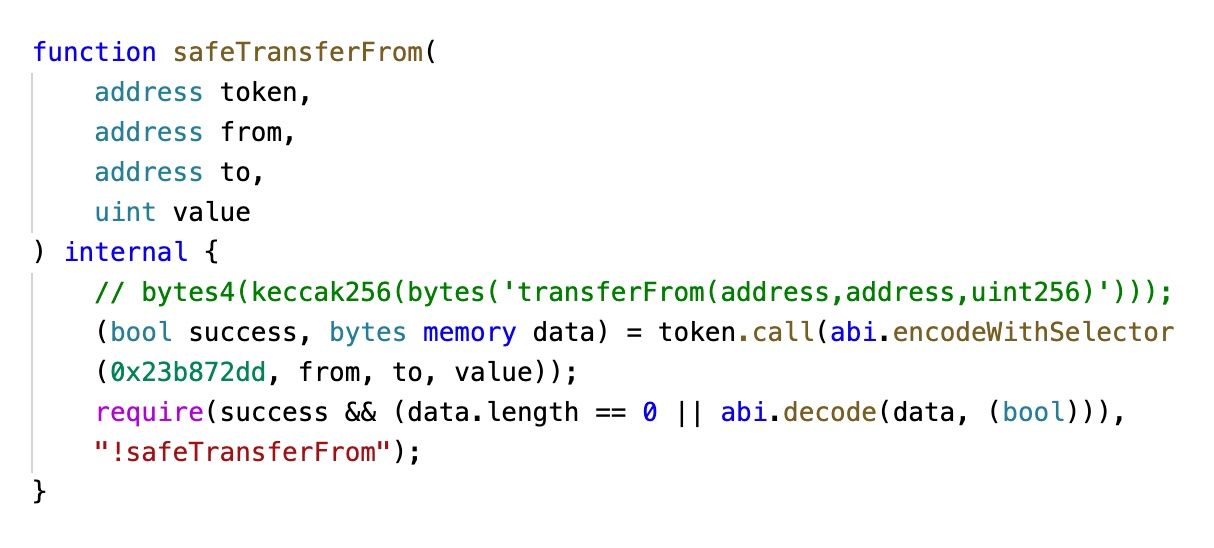
물론, 이 사건에는 다른 이유도 있습니다. 예를 들어, 제로 주소가 화이트리스트에 포함된 것입니다. 그러나 코드가 이 특수한 경우를 올바르게 처리할 수 있었다면 취약하지 않았을 것입니다.

참고로: 유사한 코드를 사용하는 다른 프로젝트들이 존재합니다. 이들은 유사한 문제에 취약할 수 있습니다.

실험

VM이 대상 컨트랙트가 제로일 때 false를 반환하지 않는다는 세 번째 이유를 확인하기 위해, 다음과 같이 테스트 컨트랙트를 개발했습니다.
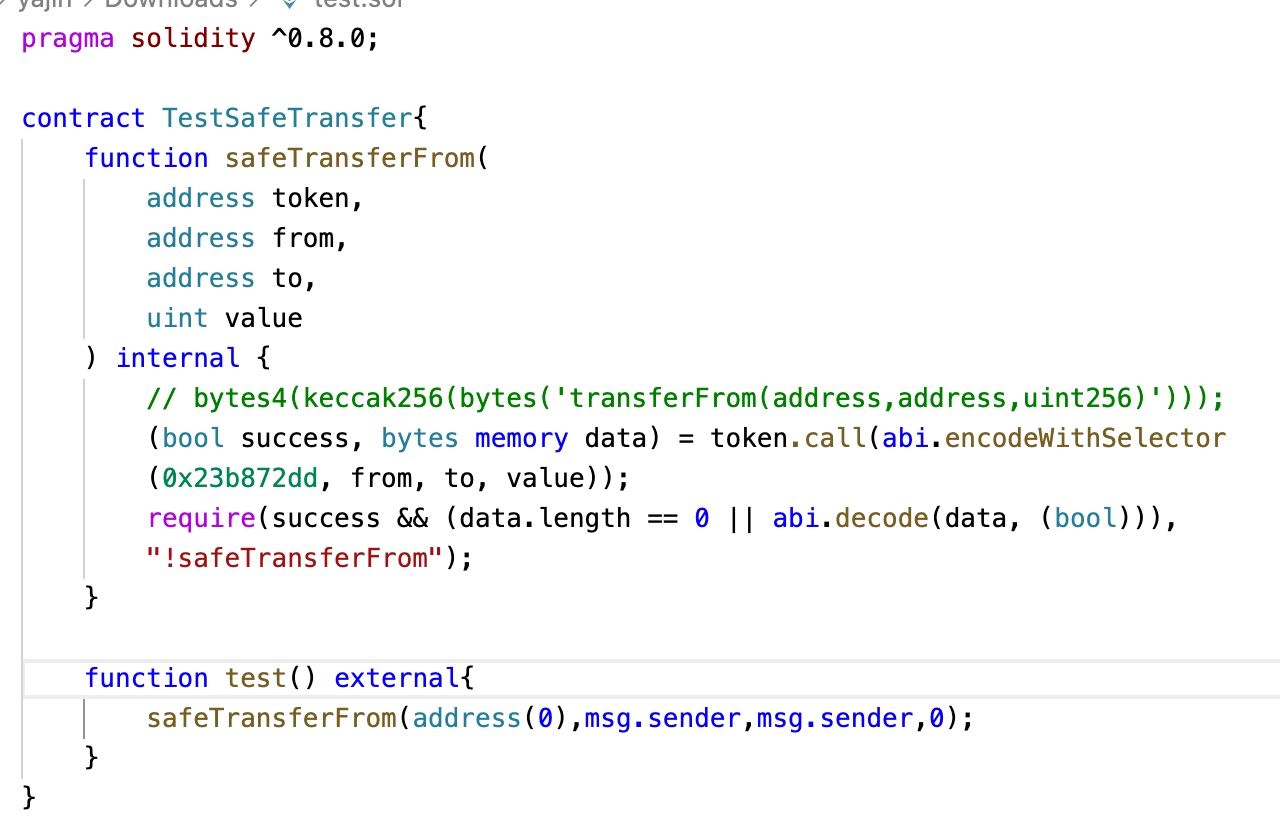
TestSafeTransfer.test()의 실행은 되돌려지지 않습니다.

교훈 및 위험 완화 방법

다음을 권장합니다:

  • 매우 타당한 이유가 없는 한, 직접 구현하는 대신 널리 사용되는 라이브러리를 사용하십시오.
  • 전송된 자산의 수량이 기대치와 일치하는지 확인하기 위해 자산 전송 전후의 잔액을 확인하십시오. 이를 통해 디플레이션 및 인플레이션 토큰 문제도 방지할 수 있습니다.

BlockSec 소개

BlockSec은 2021년 세계적으로 著名한 보안 전문가 그룹에 의해 설립된 선구적인 블록체인 보안 회사입니다. 이 회사는 대규모 도입을 촉진하기 위해 새롭게 부상하는 Web3 세계의 보안과 사용성을 향상시키는 데 전념하고 있습니다. 이를 위해 BlockSec은 스마트 컨트랙트 및 EVM 체인 보안 감사 서비스, 보안 개발 및 위협을 사전에 차단하기 위한 Phalcon 플랫폼, 자금 추적 및 조사를 위한 MetaSleuth 플랫폼, 그리고 크립토 세계에서 web3 빌더들이 효율적으로 서핑할 수 있도록 돕는 MetaDock 확장 프로그램을 제공합니다.

현재까지, 이 회사는 MetaMask, Uniswap Foundation, Compound, Forta, PancakeSwap 등 300개 이상의 저명한 고객사에 서비스를 제공했으며, Matrix Partners, Vitalbridge Capital, Fenbushi Capital을 포함한 저명한 투자자들로부터 두 차례의 파이낸싱 라운드에서 수천만 달러를 유치했습니다.

공식 웹사이트: https://blocksec.com/

공식 트위터 계정: https://twitter.com/BlockSecTeam

Sign up for the latest updates
약 557만 USD 손실: X100 Freezer·NEM 공격 | BlockSec 주간 보고서
Security Insights

약 557만 USD 손실: X100 Freezer·NEM 공격 | BlockSec 주간 보고서

이 주간 보고서는 2026년 10월 19일–2026년 10월 25일에 Ethereum과 BNB Chain에서 발생한 보안 사고 두 건을 다룹니다. 플래시론으로 자금을 조달해 X100 Freezer의 거버넌스를 장악한 사건과 BNB Chain의 NEM 토큰 유동성 풀에 영향을 미친 세금 정산 결함을 살펴봅니다. 보고서 범위에 포함된 추정 손실액은 X100의 대표 거래에서 발생한 약 475만 USD와 NEM 풀 사고에서 발생한 약 82.0만 USD를 합쳐 총 약 557만 USD입니다. 이 총액에는 별도로 보고된 후속 X100 자금 유출액은 포함되지 않습니다.

Autheo Network·UNCX 해킹으로 약 387만 USD 손실 | BlockSec 주간 소식
Security Insights

Autheo Network·UNCX 해킹으로 약 387만 USD 손실 | BlockSec 주간 소식

이 주간 보고서는 2026년 10월 12일–2026년 10월 18일 기간에 발생한 보안 사고 3건을 다루며, 총 추정 손실액은 약 387만 USD입니다. Autheo Network에서는 개인 키 침해로 약 176만 USD의 손실이 발생했고, Qubic Wallet에서는 취약한 시드 생성으로 약 130만 USD의 손실이 발생했습니다. UNCX Network의 Smart Token Vesting V2 계약에서는 Ethereum, BNB Chain, Base, Robinhood Chain에 걸쳐 약 80.7만 USD의 손실을 초래한 회계 오류가 발생했습니다. 중점적으로 다룬 UNCX 분석에서는 잘못된 지분 합산 계산이 서로 다른 토큰 대 지분 비율로 생성된 베스팅 트랜치를 혼합해 공유 풀에서 초과 인출을 가능하게 한 과정을 설명합니다.

약 54만 2천 달러 손실: MakerDaoBot 공격 | BlockSec 주간 소식
Security Insights

약 54만 2천 달러 손실: MakerDaoBot 공격 | BlockSec 주간 소식

2026/10/05~10/11 이더리움 보안 사고 1건의 추정 손실은 약 54.2만 달러입니다. 공격 컨트랙트가 악성 어댑터를 접근 제어가 없는 MakerDaoBot 함수에 전달하자 봇이 내부 MakerDAO 잔액 권한을 부여했습니다. 어댑터는 기존 ETH-A 경매 4건을 정산하고 담보 200 ETH-A를 WETH로 전환했습니다. 공격 컨트랙트는 이를 언래핑해 공격자에게 200 ETH를 보냈습니다.

Best Security Auditor for Web3

Validate design, code, and business logic before launch. Aligned with the highest industry security standards.

BlockSec Audit


