Back to Blog

"SafeMint"이 안전하지 않을 때: HypeBears 보안 사고로부터 얻는 교훈

Code Auditing
2022년 2월 3일
2 min read

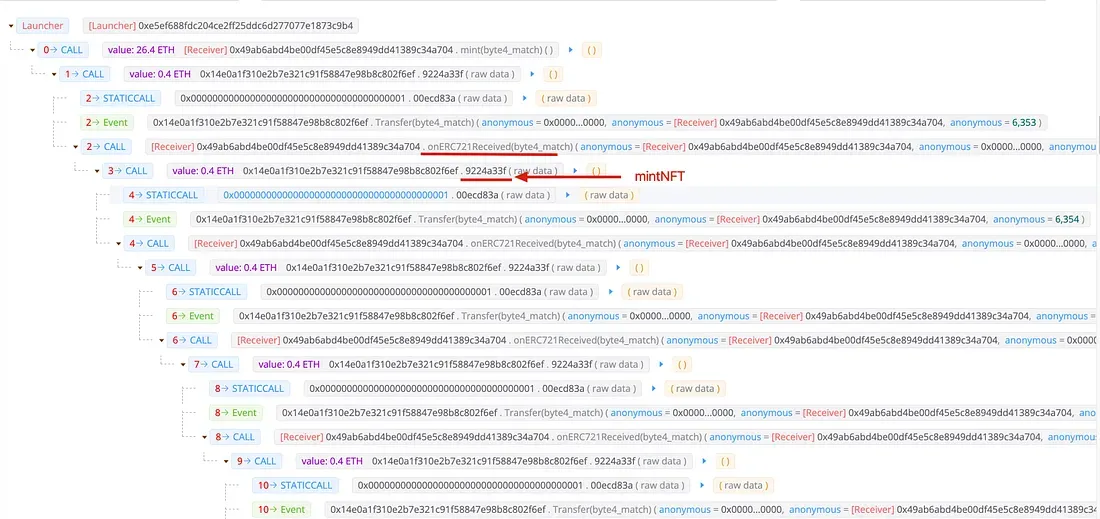
2월 3일 오전 (+8 시간대)에, 저희 시스템은 HypeBears NFT 컨트랙트를 대상으로 한 공격 트랜잭션 0xfa97c3476aa8aeac662dae0cc3f0d3da48472ff4e7c55d0e305901ec37a2f704을 감지했습니다. 조사 결과, ERC721의 _safeMint 함수로 인해 발생한 재진입(re-entrancy) 공격임을 확인했습니다.

근본 원인

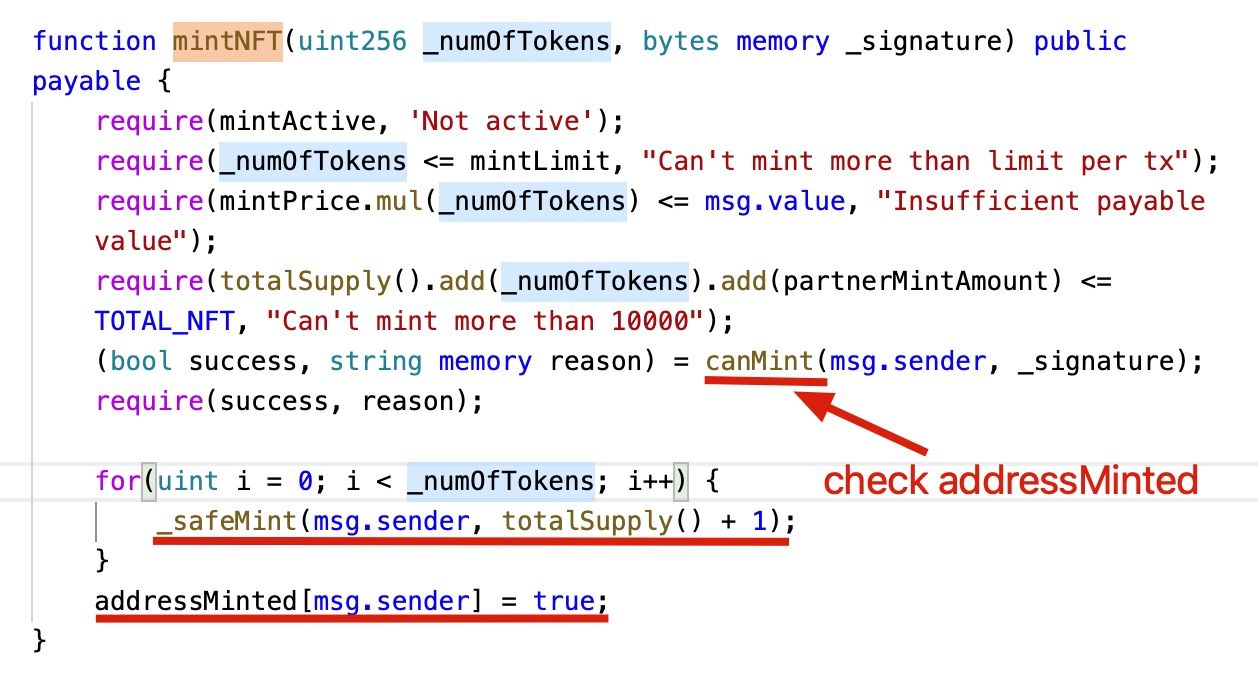
해당 프로젝트는 계정당 민팅할 수 있는 NFT 수에 제한을 두고 있습니다. 기본적으로 계정이 NFT를 민팅했는지 여부를 기록하는 addressMinted라는 맵을 가지고 있습니다.

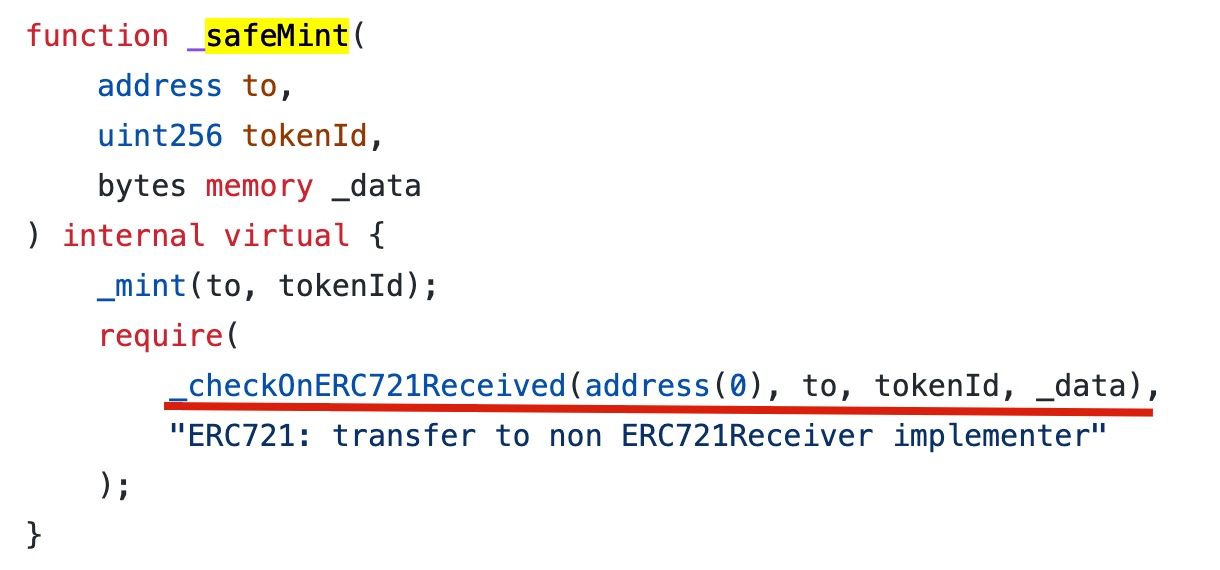
NFT를 민팅할 때, 코드는 OZ 참조 구현체의 _safeMint 함수를 사용합니다. 이 함수가 safe한 이유는 수신자가 ERC721 토큰을 받을 수 있는지 확인하기 때문입니다. 이는 ERC721 토큰을 처리할 수 없는 컨트랙트로 NFT가 민팅되는 경우를 방지할 수 있습니다. 문서에 따르면:

만약 수신자가 스마트 컨트랙트를 참조하는 경우, 안전한 전송 시 호출되는 IERC721Receiver.onERC721Received를 구현해야 합니다. 다음 코드는 _safeMint 함수의 OZ 구현체를 보여줍니다.

그러나 이 외부 함수 호출은 보안 허점을 만들어냅니다. 구체적으로, 공격자는 onERC721Received 콜백 내부에서 재진입 호출을 수행할 수 있습니다. 예를 들어, 취약한 HypeBears 컨트랙트에서, 공격자는 onERC721Received 콜백 내에서 mintNFT 함수를 다시 호출할 수 있습니다 (addressMinted가 아직 업데이트되지 않았기 때문입니다).
공격 과정

다음 스크린샷은 공격 트랜잭션을 보여줍니다.
교훈

SafeMint로 인한 위험성은 보안 연구자들에 의해 이미 논의된 바 있습니다 링크1 링크2. 그러나 여전히 취약한 코드와 실제 공격 사례를 볼 수 있습니다. QBridge 보안 사고에서의 safeTransfer에서 보여주듯이, safe 함수를 사용한다고 해서 안전한 컨트랙트가 보장되는 것은 아닙니다 😃.


Sign up for the latest updates
약 557만 USD 손실: X100 Freezer·NEM 공격 | BlockSec 주간 보고서
Security Insights

약 557만 USD 손실: X100 Freezer·NEM 공격 | BlockSec 주간 보고서

이 주간 보고서는 2026년 10월 19일–2026년 10월 25일에 Ethereum과 BNB Chain에서 발생한 보안 사고 두 건을 다룹니다. 플래시론으로 자금을 조달해 X100 Freezer의 거버넌스를 장악한 사건과 BNB Chain의 NEM 토큰 유동성 풀에 영향을 미친 세금 정산 결함을 살펴봅니다. 보고서 범위에 포함된 추정 손실액은 X100의 대표 거래에서 발생한 약 475만 USD와 NEM 풀 사고에서 발생한 약 82.0만 USD를 합쳐 총 약 557만 USD입니다. 이 총액에는 별도로 보고된 후속 X100 자금 유출액은 포함되지 않습니다.

Autheo Network·UNCX 해킹으로 약 387만 USD 손실 | BlockSec 주간 소식
Security Insights

Autheo Network·UNCX 해킹으로 약 387만 USD 손실 | BlockSec 주간 소식

이 주간 보고서는 2026년 10월 12일–2026년 10월 18일 기간에 발생한 보안 사고 3건을 다루며, 총 추정 손실액은 약 387만 USD입니다. Autheo Network에서는 개인 키 침해로 약 176만 USD의 손실이 발생했고, Qubic Wallet에서는 취약한 시드 생성으로 약 130만 USD의 손실이 발생했습니다. UNCX Network의 Smart Token Vesting V2 계약에서는 Ethereum, BNB Chain, Base, Robinhood Chain에 걸쳐 약 80.7만 USD의 손실을 초래한 회계 오류가 발생했습니다. 중점적으로 다룬 UNCX 분석에서는 잘못된 지분 합산 계산이 서로 다른 토큰 대 지분 비율로 생성된 베스팅 트랜치를 혼합해 공유 풀에서 초과 인출을 가능하게 한 과정을 설명합니다.

약 54만 2천 달러 손실: MakerDaoBot 공격 | BlockSec 주간 소식
Security Insights

약 54만 2천 달러 손실: MakerDaoBot 공격 | BlockSec 주간 소식

2026/10/05~10/11 이더리움 보안 사고 1건의 추정 손실은 약 54.2만 달러입니다. 공격 컨트랙트가 악성 어댑터를 접근 제어가 없는 MakerDaoBot 함수에 전달하자 봇이 내부 MakerDAO 잔액 권한을 부여했습니다. 어댑터는 기존 ETH-A 경매 4건을 정산하고 담보 200 ETH-A를 WETH로 전환했습니다. 공격 컨트랙트는 이를 언래핑해 공격자에게 200 ETH를 보냈습니다.

Best Security Auditor for Web3

Validate design, code, and business logic before launch. Aligned with the highest industry security standards.

BlockSec Audit