

Ronin 브리지 해킹 사건에 대하여
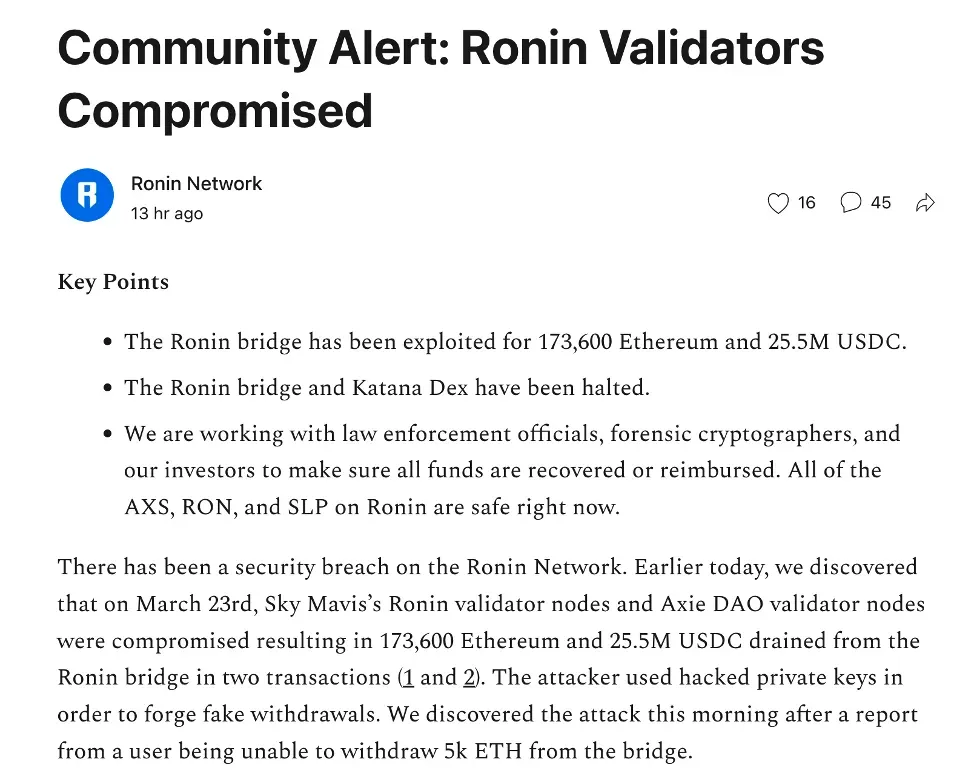
2022년 3월 29일, Ronin Network는 Ronin 브리지 보안 사고에 대해 커뮤니티에 알리는 공식 발표를 게재하였습니다. 구체적으로, 공격자는 먼저 Ronin 검증자를 침해하여 개인 키를 탈취한 후, 두 건의 공격 트랜잭션을 통해 Ronin 브리지에서 173,600 ETH와 25,500,000 USDC를 인출하였습니다.
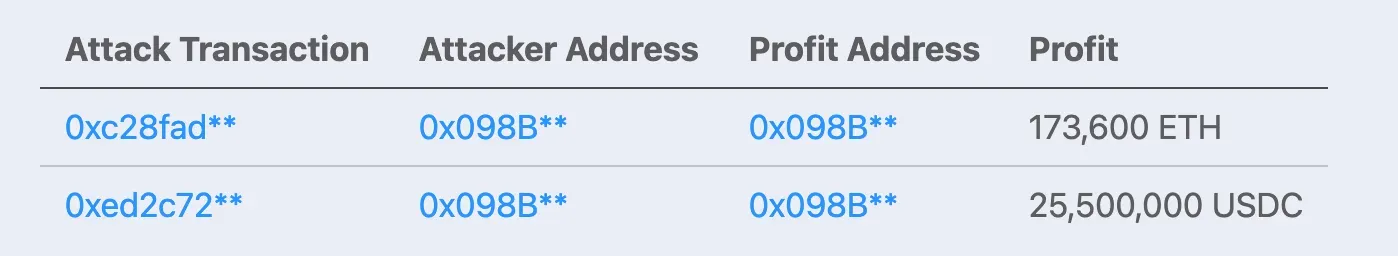
두 트랜잭션의 세부 사항은 다음과 같습니다:
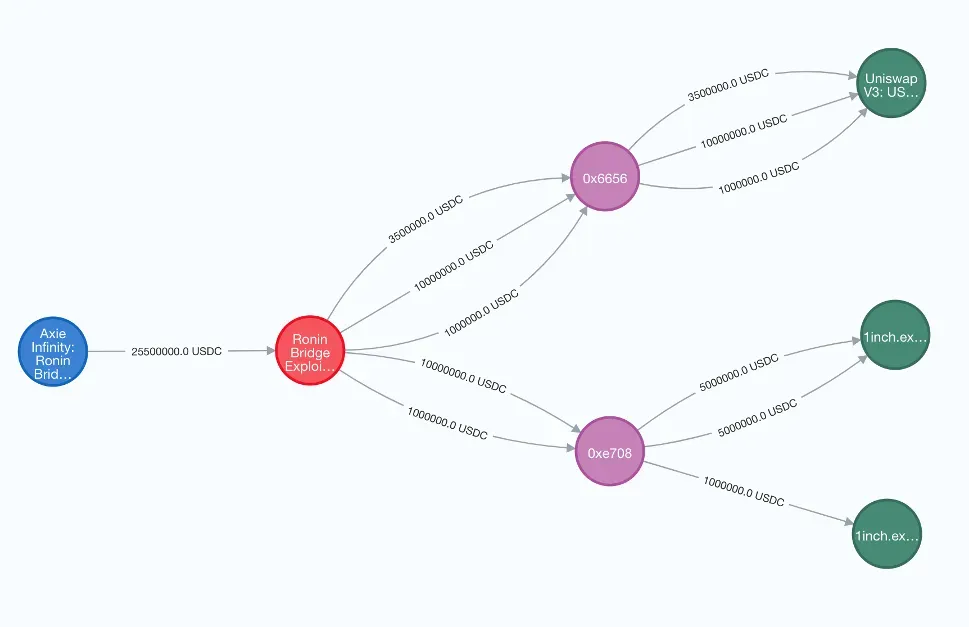
탈취 자금 추적
공격자는 수익을 취득한 직후 탈취한 USDC를 ETH로 스왑하였습니다. 구체적으로, 탈취된 USDC는 Uniswap과 1inch로 전송되었으며, 0x6656과 0xe708이라는 두 개의 중간 노드를 통해 스왑이 반복적으로 이루어졌습니다. 스왑 이후 탈취된 자금은 모두 ETH로 전환되었습니다.
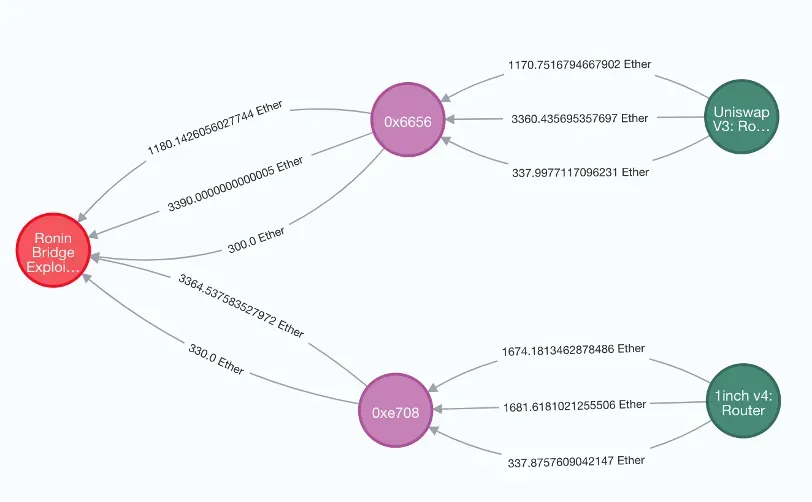
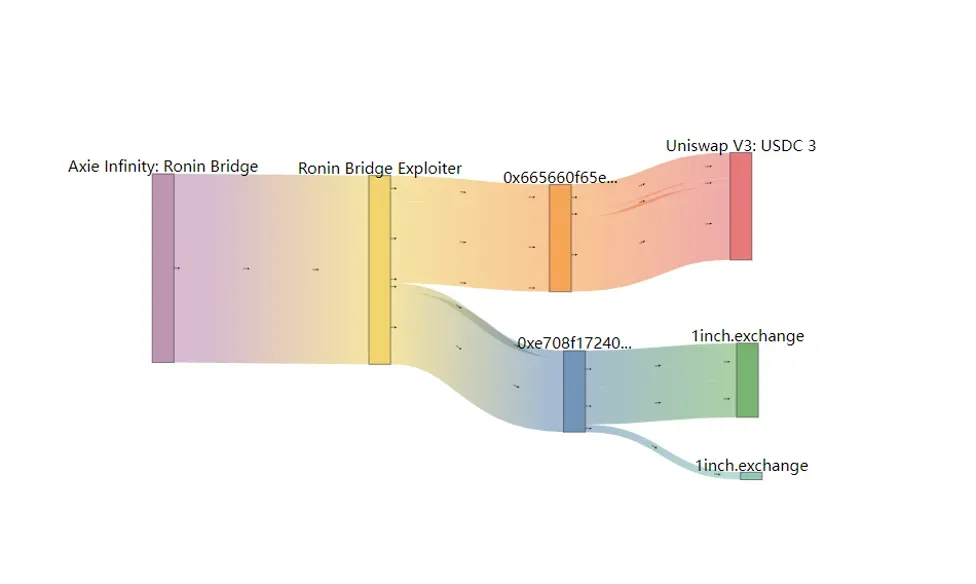
3월 28일, 공격자는 ETH를 전송하기 시작하였습니다. 3월 30일까지 공격자는 공격 주소에서 거래소로 총 6,250 ETH를 전송하였으며, 그 중 FTX에 1,220 ETH, Huobi에 3,750 ETH, Crypto.com에 1 ETH를 각각 전송하였습니다.
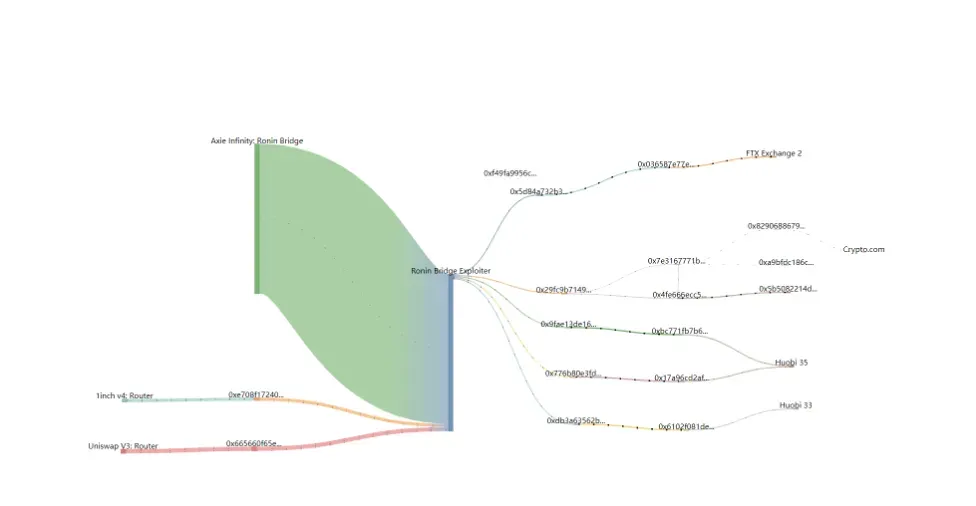
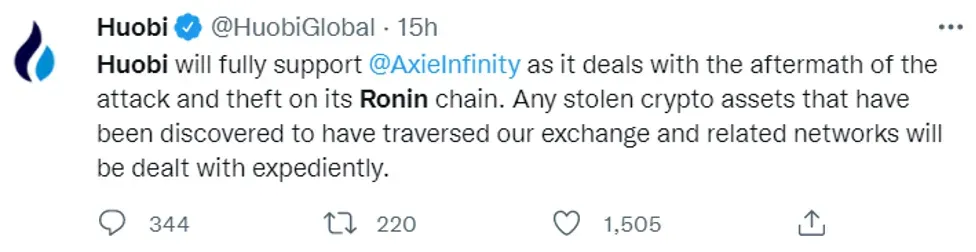
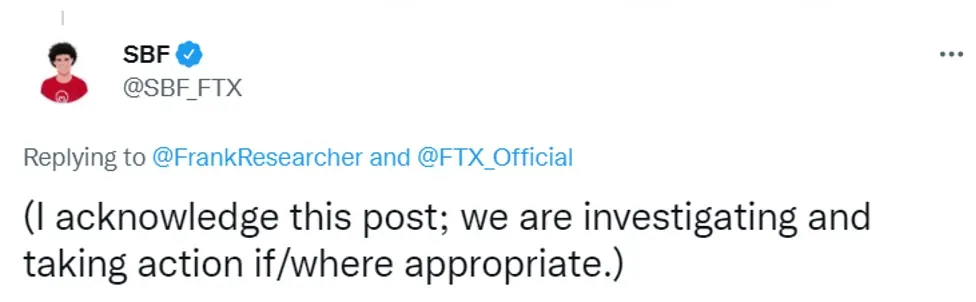
다행히도, 해당 거래소들은 프로젝트가 탈취된 자금을 회수할 수 있도록 협조할 의사를 밝혔습니다.
결론
이 글을 작성하는 시점을 기준으로, 약 175,913 ETH가 여전히 공격 주소에 보유되어 있으며, 1,279 ETH는 전송 중인 상태입니다. 저희는 탈취된 자금의 이동 경로를 지속적으로 모니터링하며, 발견된 내용을 커뮤니티와 신속하게 공유할 것입니다.
기타 데이터
공격자는 총 182,162.86 ETH를 탈취하였습니다. 이 중 173,600 ETH는 프로젝트에서 직접 탈취된 것이며, 8,562.86 ETH는 탈취된 USDC로부터 전환된 것입니다.
- 초기 자금: Binance로부터 1.0569 ETH
- 탈취된 ETH: 173,600 ETH
- 탈취된 USDC로부터 스왑된 ETH: 8,562.86 ETH (Uniswap에 4869.18508653411, 1inch에 3693.6752093176137)
- 전송 완료: 6,250 ETH
참고 자료
https://roninblockchain.substack.com/p/community-alert-ronin-validators?s=w
BlockSec 소개
BlockSec은 2021년 세계적으로 著名한 보안 전문가 그룹에 의해 설립된 선도적인 블록체인 보안 기업입니다. 본 회사는 신흥 Web3 세계의 대중적 확산을 촉진하기 위해 보안성과 사용성을 향상시키는 데 전념하고 있습니다. 이를 위해 BlockSec은 스마트 컨트랙트 및 EVM 체인 보안 감사 서비스, 보안 개발 및 능동적 위협 차단을 위한 Phalcon 플랫폼, 자금 추적 및 조사를 위한 MetaSleuth 플랫폼, 그리고 Web3 빌더들이 크립토 세계를 효율적으로 탐색할 수 있도록 지원하는 MetaSuites 확장 프로그램을 제공합니다.
현재까지 본 회사는 MetaMask, Uniswap Foundation, Compound, Forta, PancakeSwap 등 300개 이상의 저명한 고객사에 서비스를 제공하였으며, Matrix Partners, Vitalbridge Capital, Fenbushi Capital 등 著名한 투자자들로부터 두 차례의 투자 라운드를 통해 수천만 달러의 자금을 유치하였습니다.
공식 웹사이트: https://blocksec.com/
공식 트위터 계정: https://twitter.com/BlockSecTeam



