

PolyNetwork가 해킹되어 3억 달러 이상이 탈취되었습니다. 공격자는 여러 체인에 걸쳐 공격을 수행했습니다. 이 블로그에서는 이더리움 상의 공격 트랜잭션(0xd8c1f7424593ddba11a0e072b61082bf3d931583cb75f7843fc2a8685d20033a)을 사용하여 해킹의 가능한 원인을 분석합니다. 초기 분석 결과, 가능한 원인 중 하나는 크로스체인 메시지 서명에 사용된 개인 키의 유출이거나, PolyNetwork의 서명 프로세스에 조작된 메시지에 서명하도록 악용된 버그가 존재할 수 있다는 것입니다.
면책 조항: 이 블로그는 이더리움의 온체인 데이터를 기반으로 한 초기 분석 결과만을 담고 있습니다. Poly Network로부터 추가 정보 없이는 저희의 발견 사항을 검증할 수 없습니다.
업데이트 2021/08/12: 추가 정보에 따르면, 공격의 원인은 공격자에 의해 keeper가 수정되었기 때문입니다(개인 키 유출 때문이 아닙니다). keeper를 변경하는 트랜잭션이 애초에 왜 실행될 수 있었는지에 대한 추가 분석을 작성했습니다.
트랜잭션 및 호출 추적
저희의 트랜잭션 분석 시스템을 사용하여 추적을 복원했습니다.
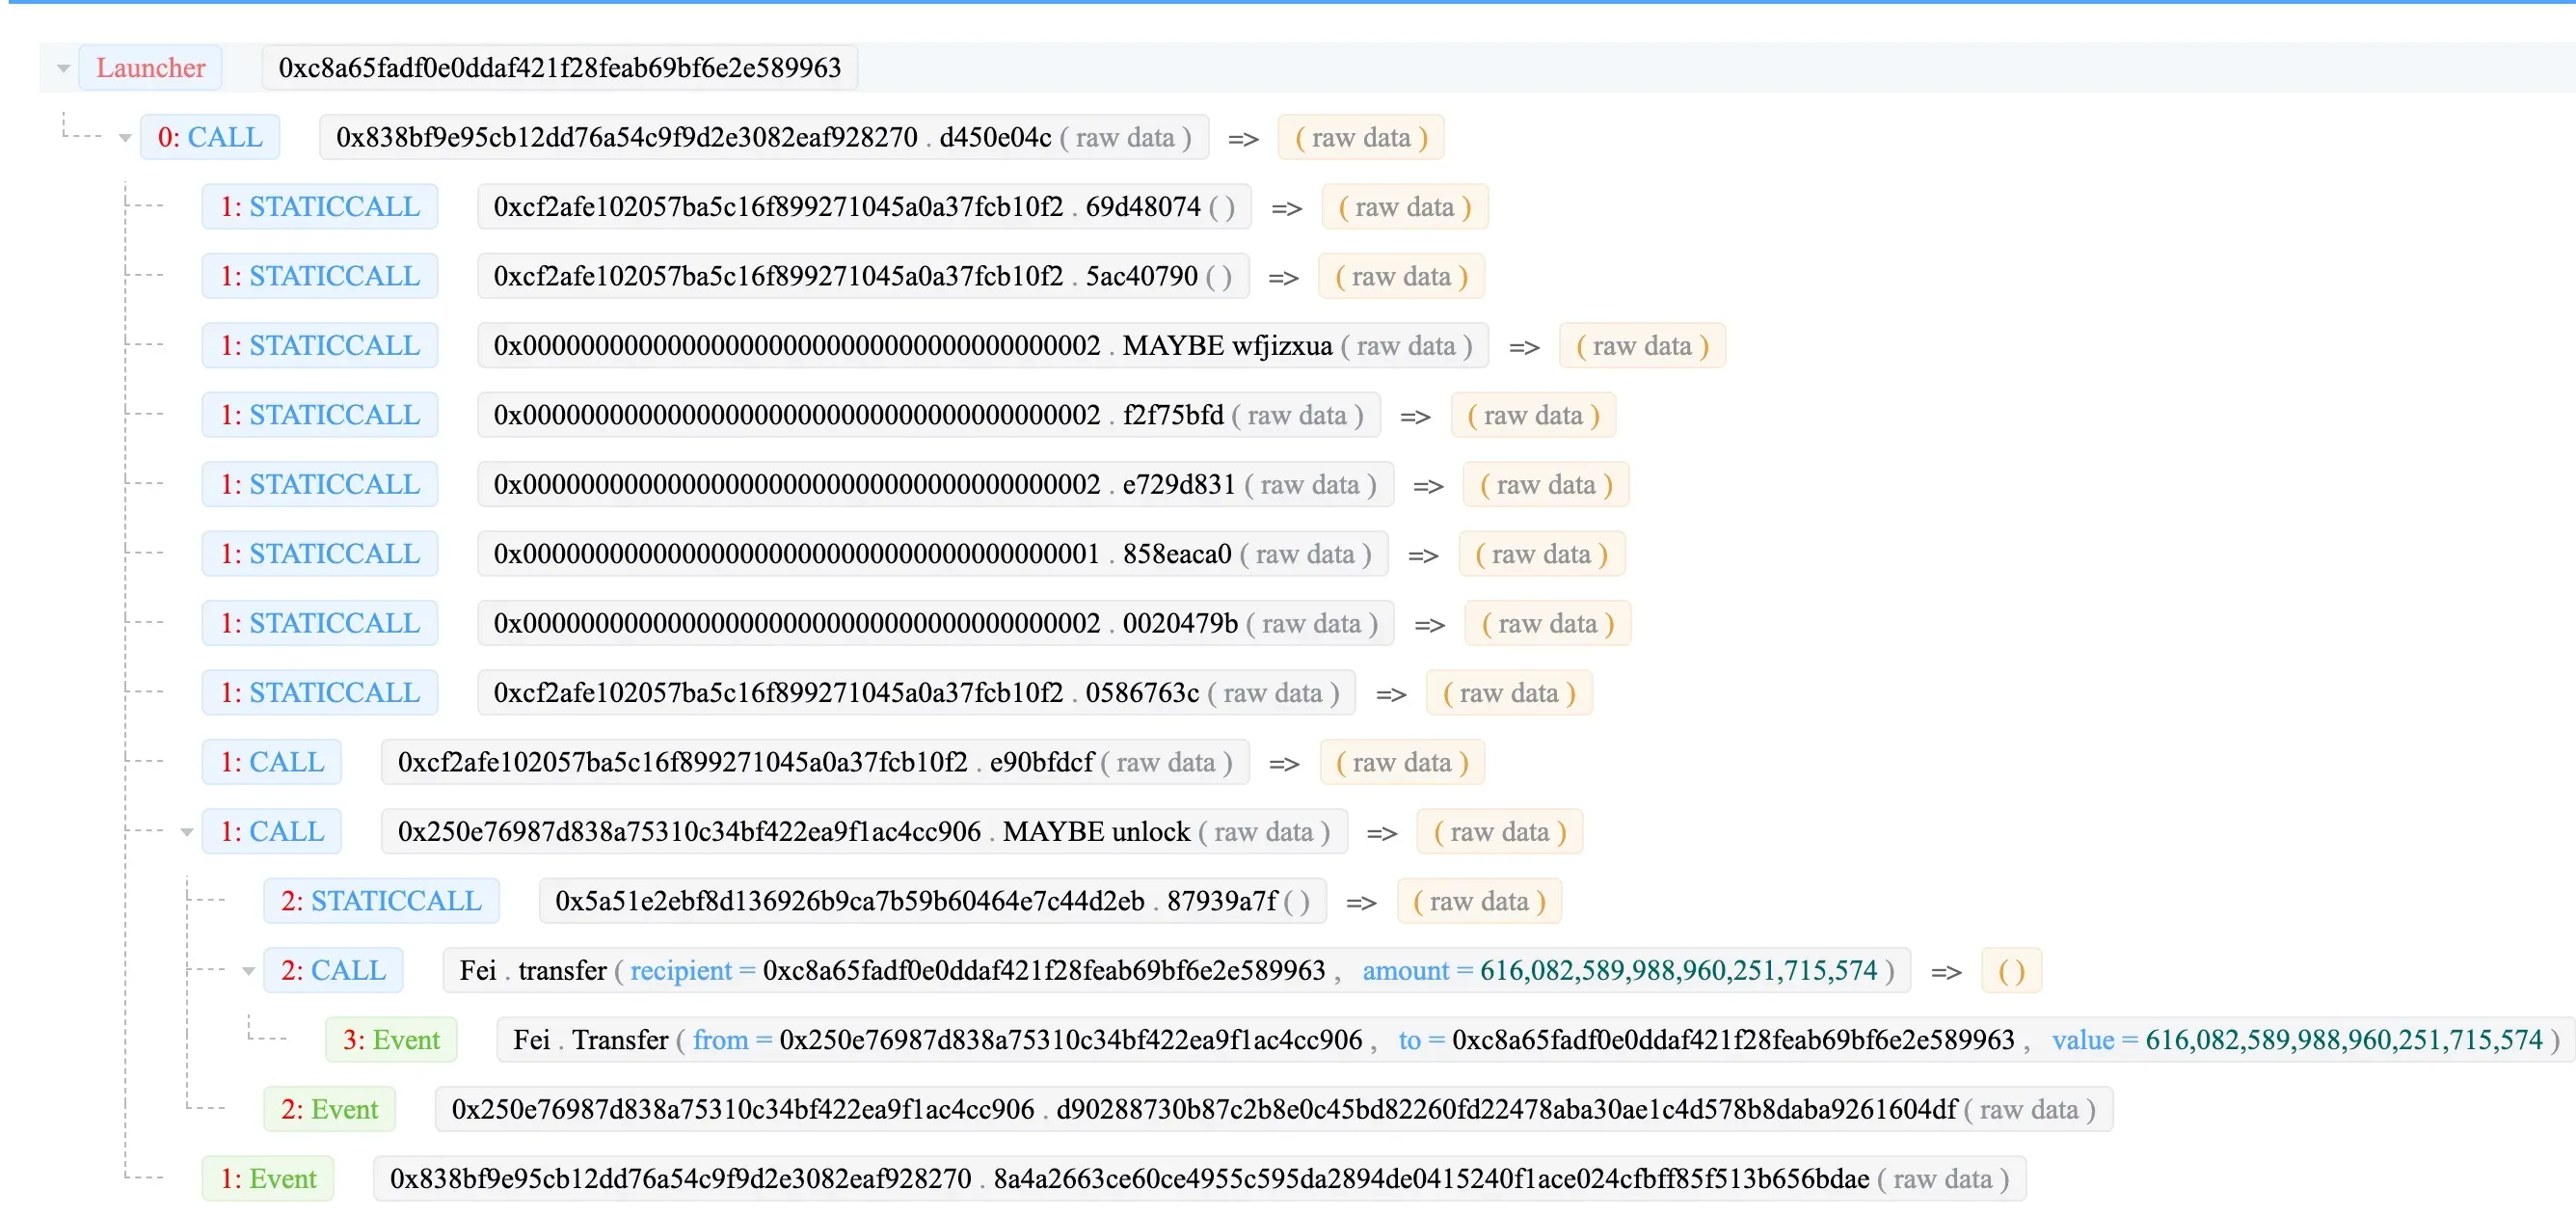
공격자 -> EthCrossChainManager -> EthCrossChainData -> LockProxy -> LockProxy용 managerProxyContract
- 0xc8a65fadf0e0ddaf421f28feab69bf6e2e589963: 공격자
- 0x838bf9e95cb12dd76a54c9f9d2e3082eaf928270: EthCrossChainManager
- 0xcf2afe102057ba5c16f899271045a0a37fcb10f2: EthCrossChainData
- 0x250e76987d838a75310c34bf422ea9f1ac4cc906: LockProxy
- 0x5a51e2ebf8d136926b9ca7b59b60464e7c44d2eb: LockProxy용 managerProxyContract
함수 시그니처:
- d450e04c (verifyHeaderAndExecuteTx)
- 69d48074 (getCurEpochConPubKeyBytes)
- 5ac40790 (getCurEpochStartHeight)
- 0586763c (checkIfFromChainTxExist)
- e90bfdcf (markFromChainTxExist(uint64,bytes32))
공격의 주요 과정
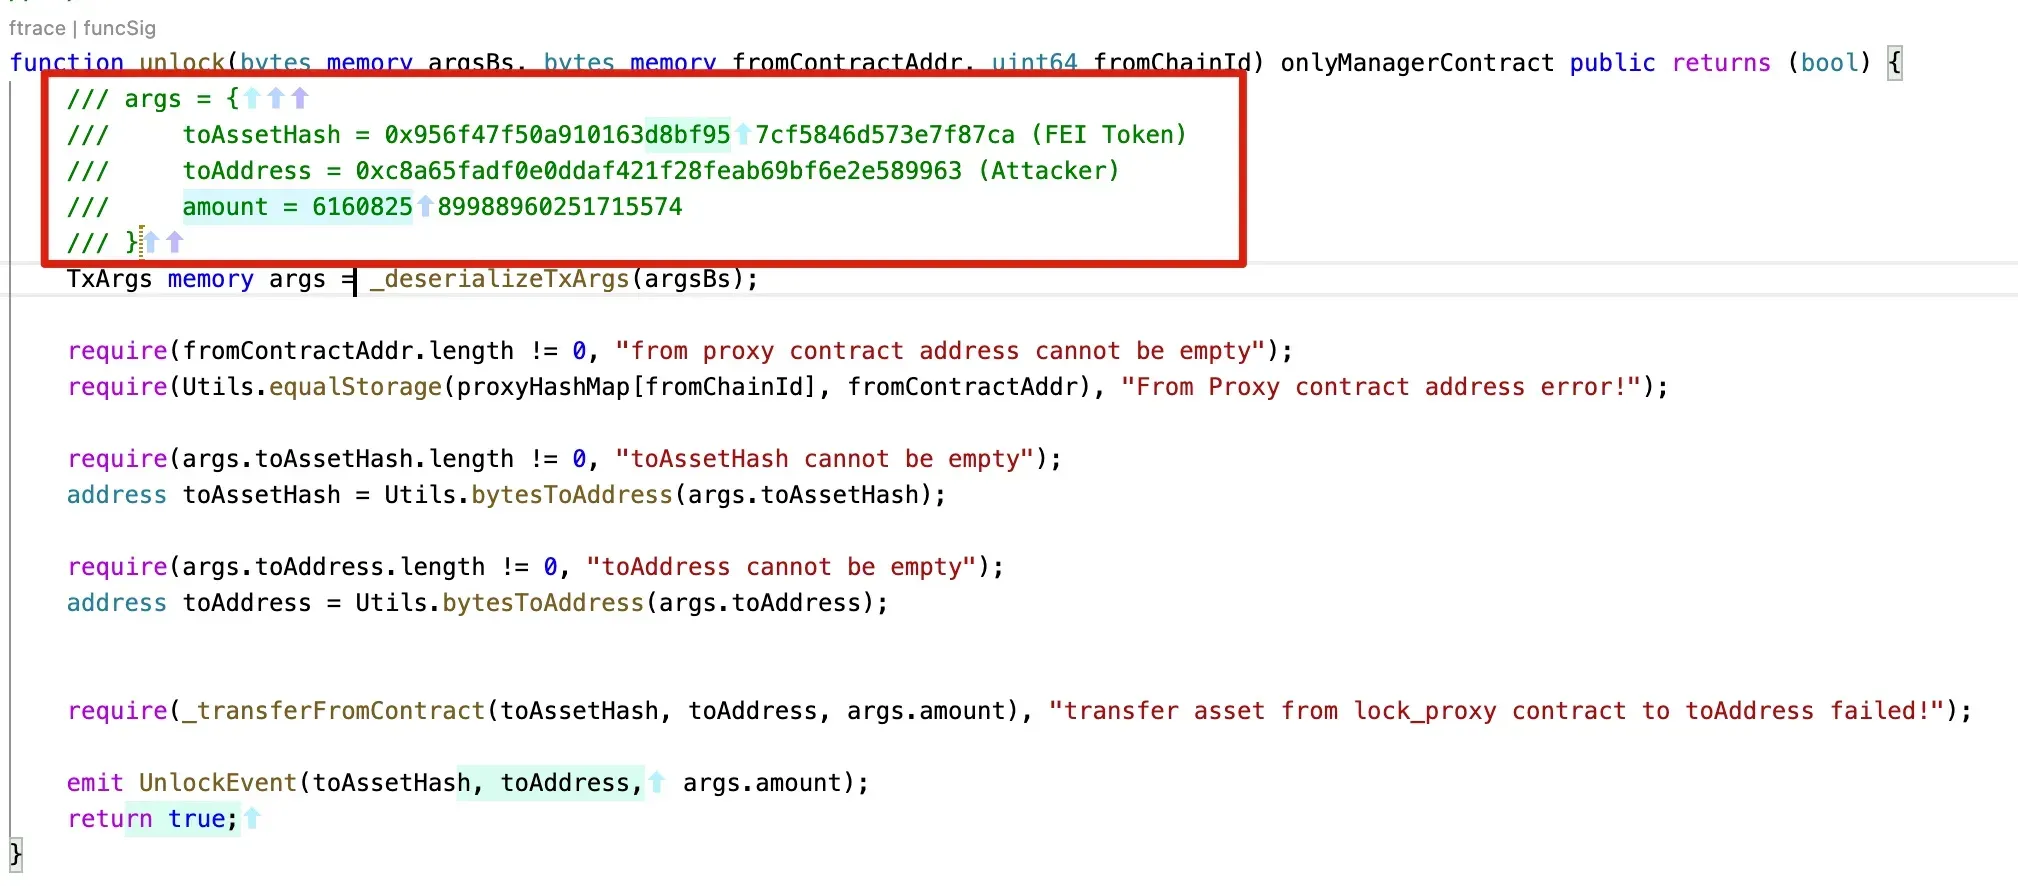
공격의 주요 과정은 공격자가 서명된 데이터를 verifyHeaderAndExecuteTx() 함수에 전달한 것입니다. 이 함수는 데이터를 디코딩하고 데이터 서명에 사용된 서명을 검증합니다. 이 과정이 통과되면, 메시지에 지정된 메서드(및 컨트랙트 주소)가 실행됩니다. 이번 공격에서는 스마트 컨트랙트 0x250e76987d838a75310c34bf422ea9f1ac4cc906의 unlock 함수가 호출되어 공격자에게 Fei를 전송했습니다.
요약하자면, 이번 공격은 verifyHeaderAndExecuteTx 함수에 유효한 파라미터가 전달되었기 때문에 발생했습니다. 해당 파라미터는 서명 검증 과정을 통과할 수 있었고, 그 후 메시지에 지정된 트랜잭션이 실행되었습니다(소프트웨어 보안에서의 임의 명령 실행과 유사합니다).
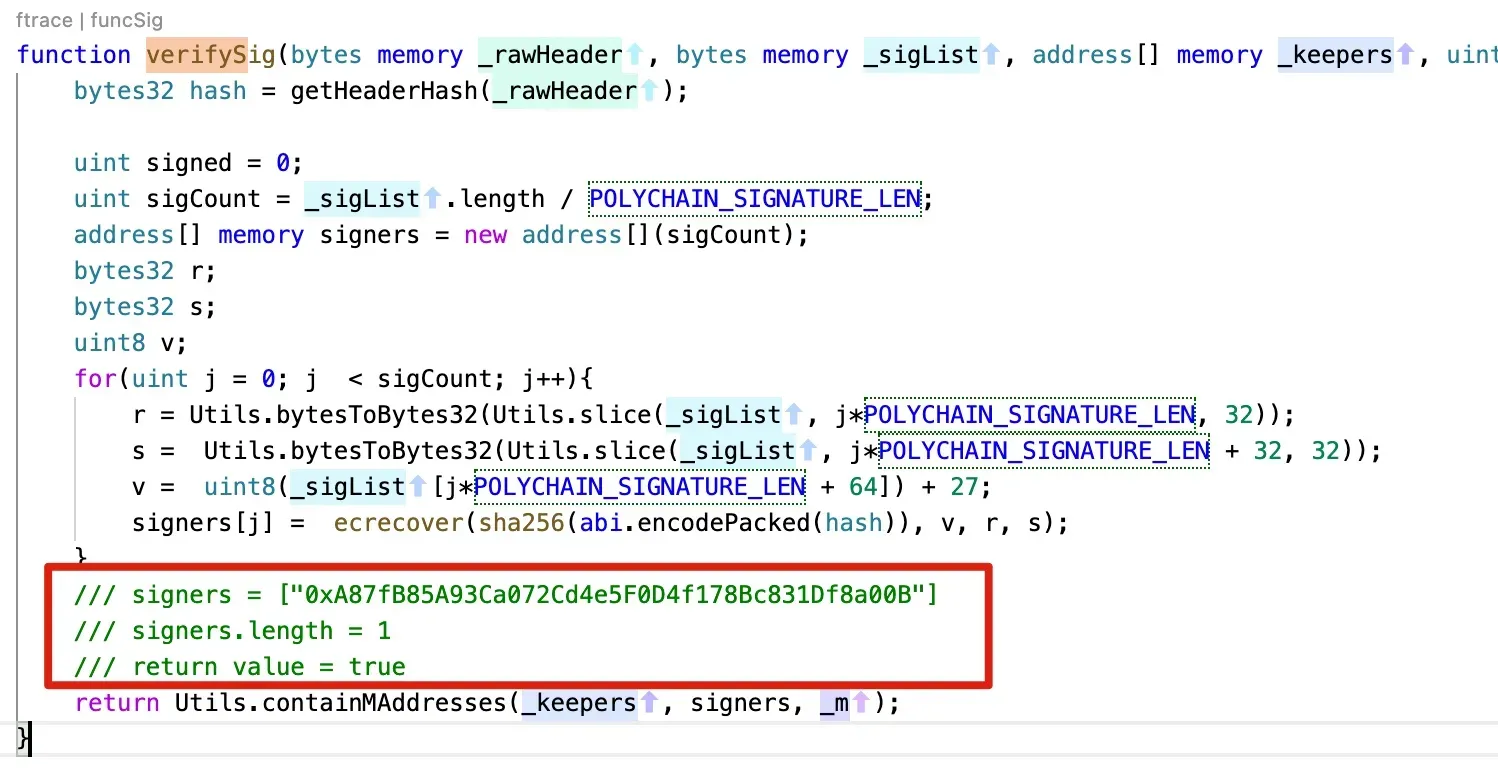
이 과정을 더 잘 이해하기 위해, 호출 추적의 핵심 값을 복원했습니다.
함수: verifyHeaderAndExecuteTx:
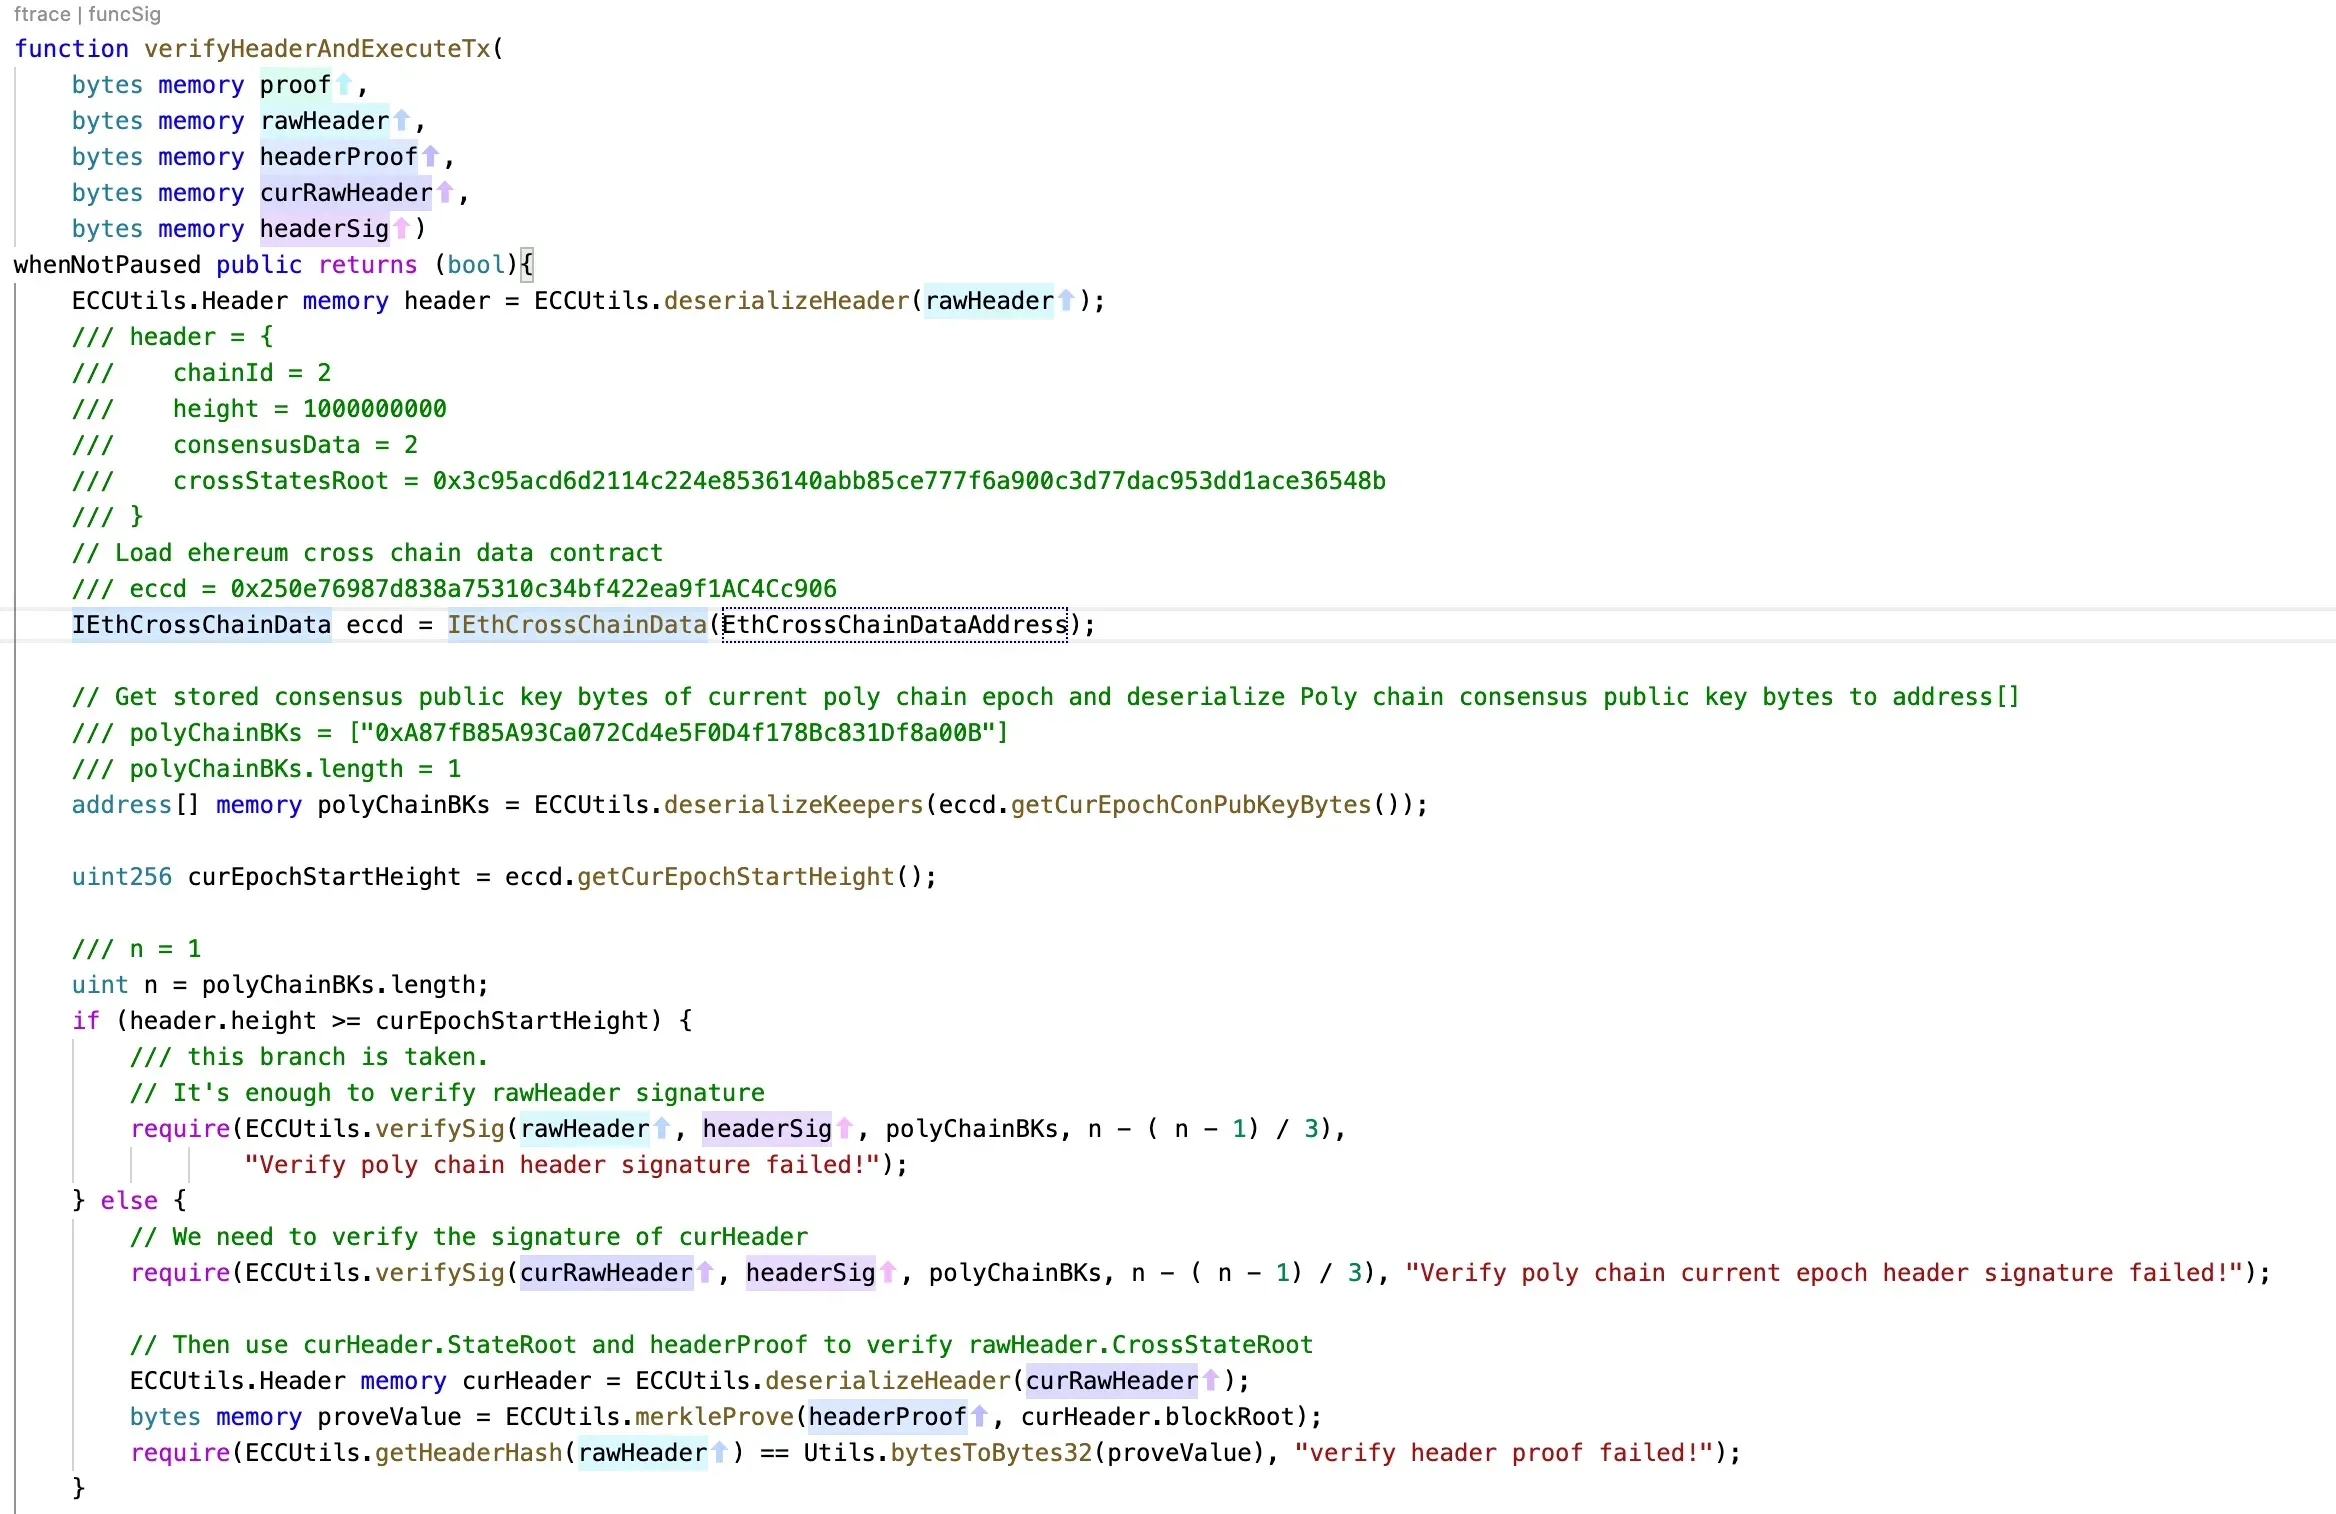
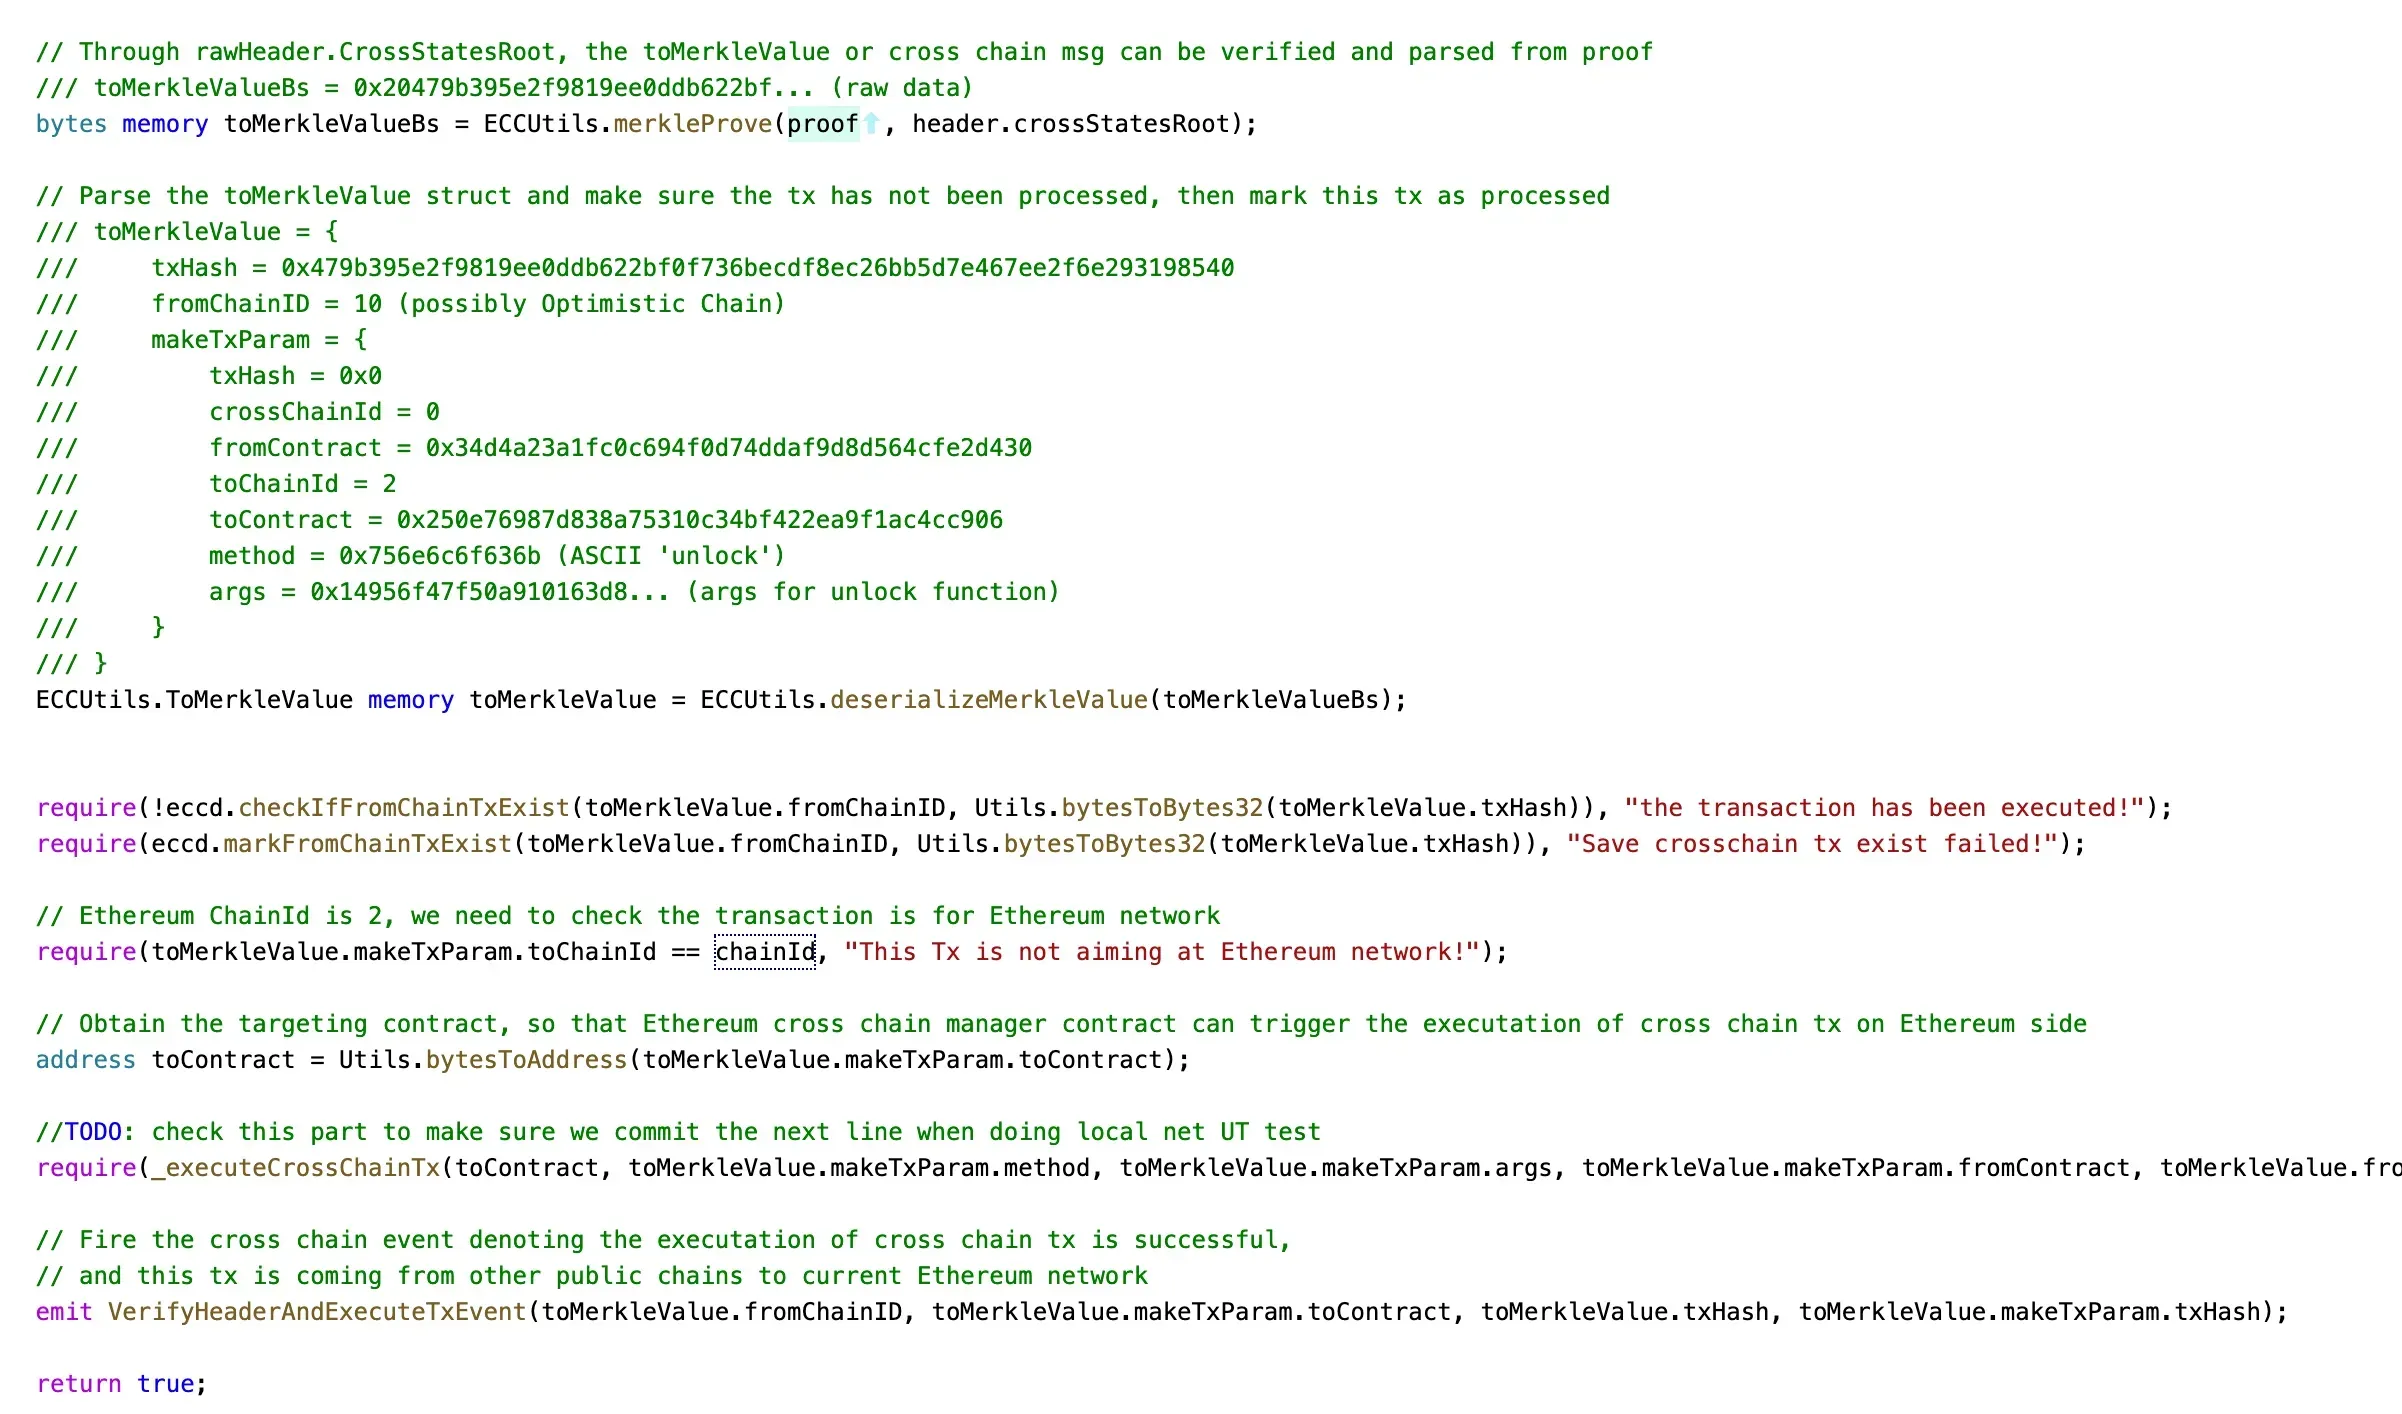
verifySig
unlock
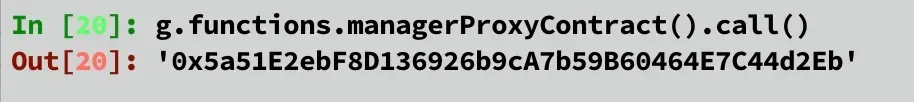
LockProxy 내 managerProxyContract 변수. unlock 함수의 호출자 주소 값과 일치합니다.
결론
복원된 값들을 통해 다음을 확인했습니다:
- 공격자는 verifyHeaderAndExecuteTx 함수에 유효한 서명 메시지를 제공했습니다.
- LockProxy 스마트 컨트랙트의
onlyManagerContract수정자는 우회되지 않았습니다.
이 두 가지 관찰을 바탕으로, 저희는 다음을 의심합니다:
- 공격자가 메시지에 서명할 수 있는 합법적인 키를 보유하고 있을 수 있으며, 이는 서명 키가 유출되었을 가능성을 시사합니다.
또는
- PolyNetwork의 서명 프로세스에 조작된 메시지에 서명하도록 악용된 버그가 존재합니다.
그러나 저희의 발견 사항을 검증할 추가적인 오프체인 데이터가 없습니다. 저희의 분석이 추가 조사에 도움이 되기를 바랍니다.
크레딧: Yufeng Hu, Siwei Wu, Lei Wu, Yajin Zhou @BlockSec



