

0x.1 서문
2021년 11월 15일, 내부 모니터링 시스템이 BSC에서 의심스러운 플래시론 트랜잭션을 포착했습니다. 조사 결과, fUSDT와 UST의 MetaPool을 포함한 Nerve Bridge를 대상으로 한 공격임을 확인했습니다.
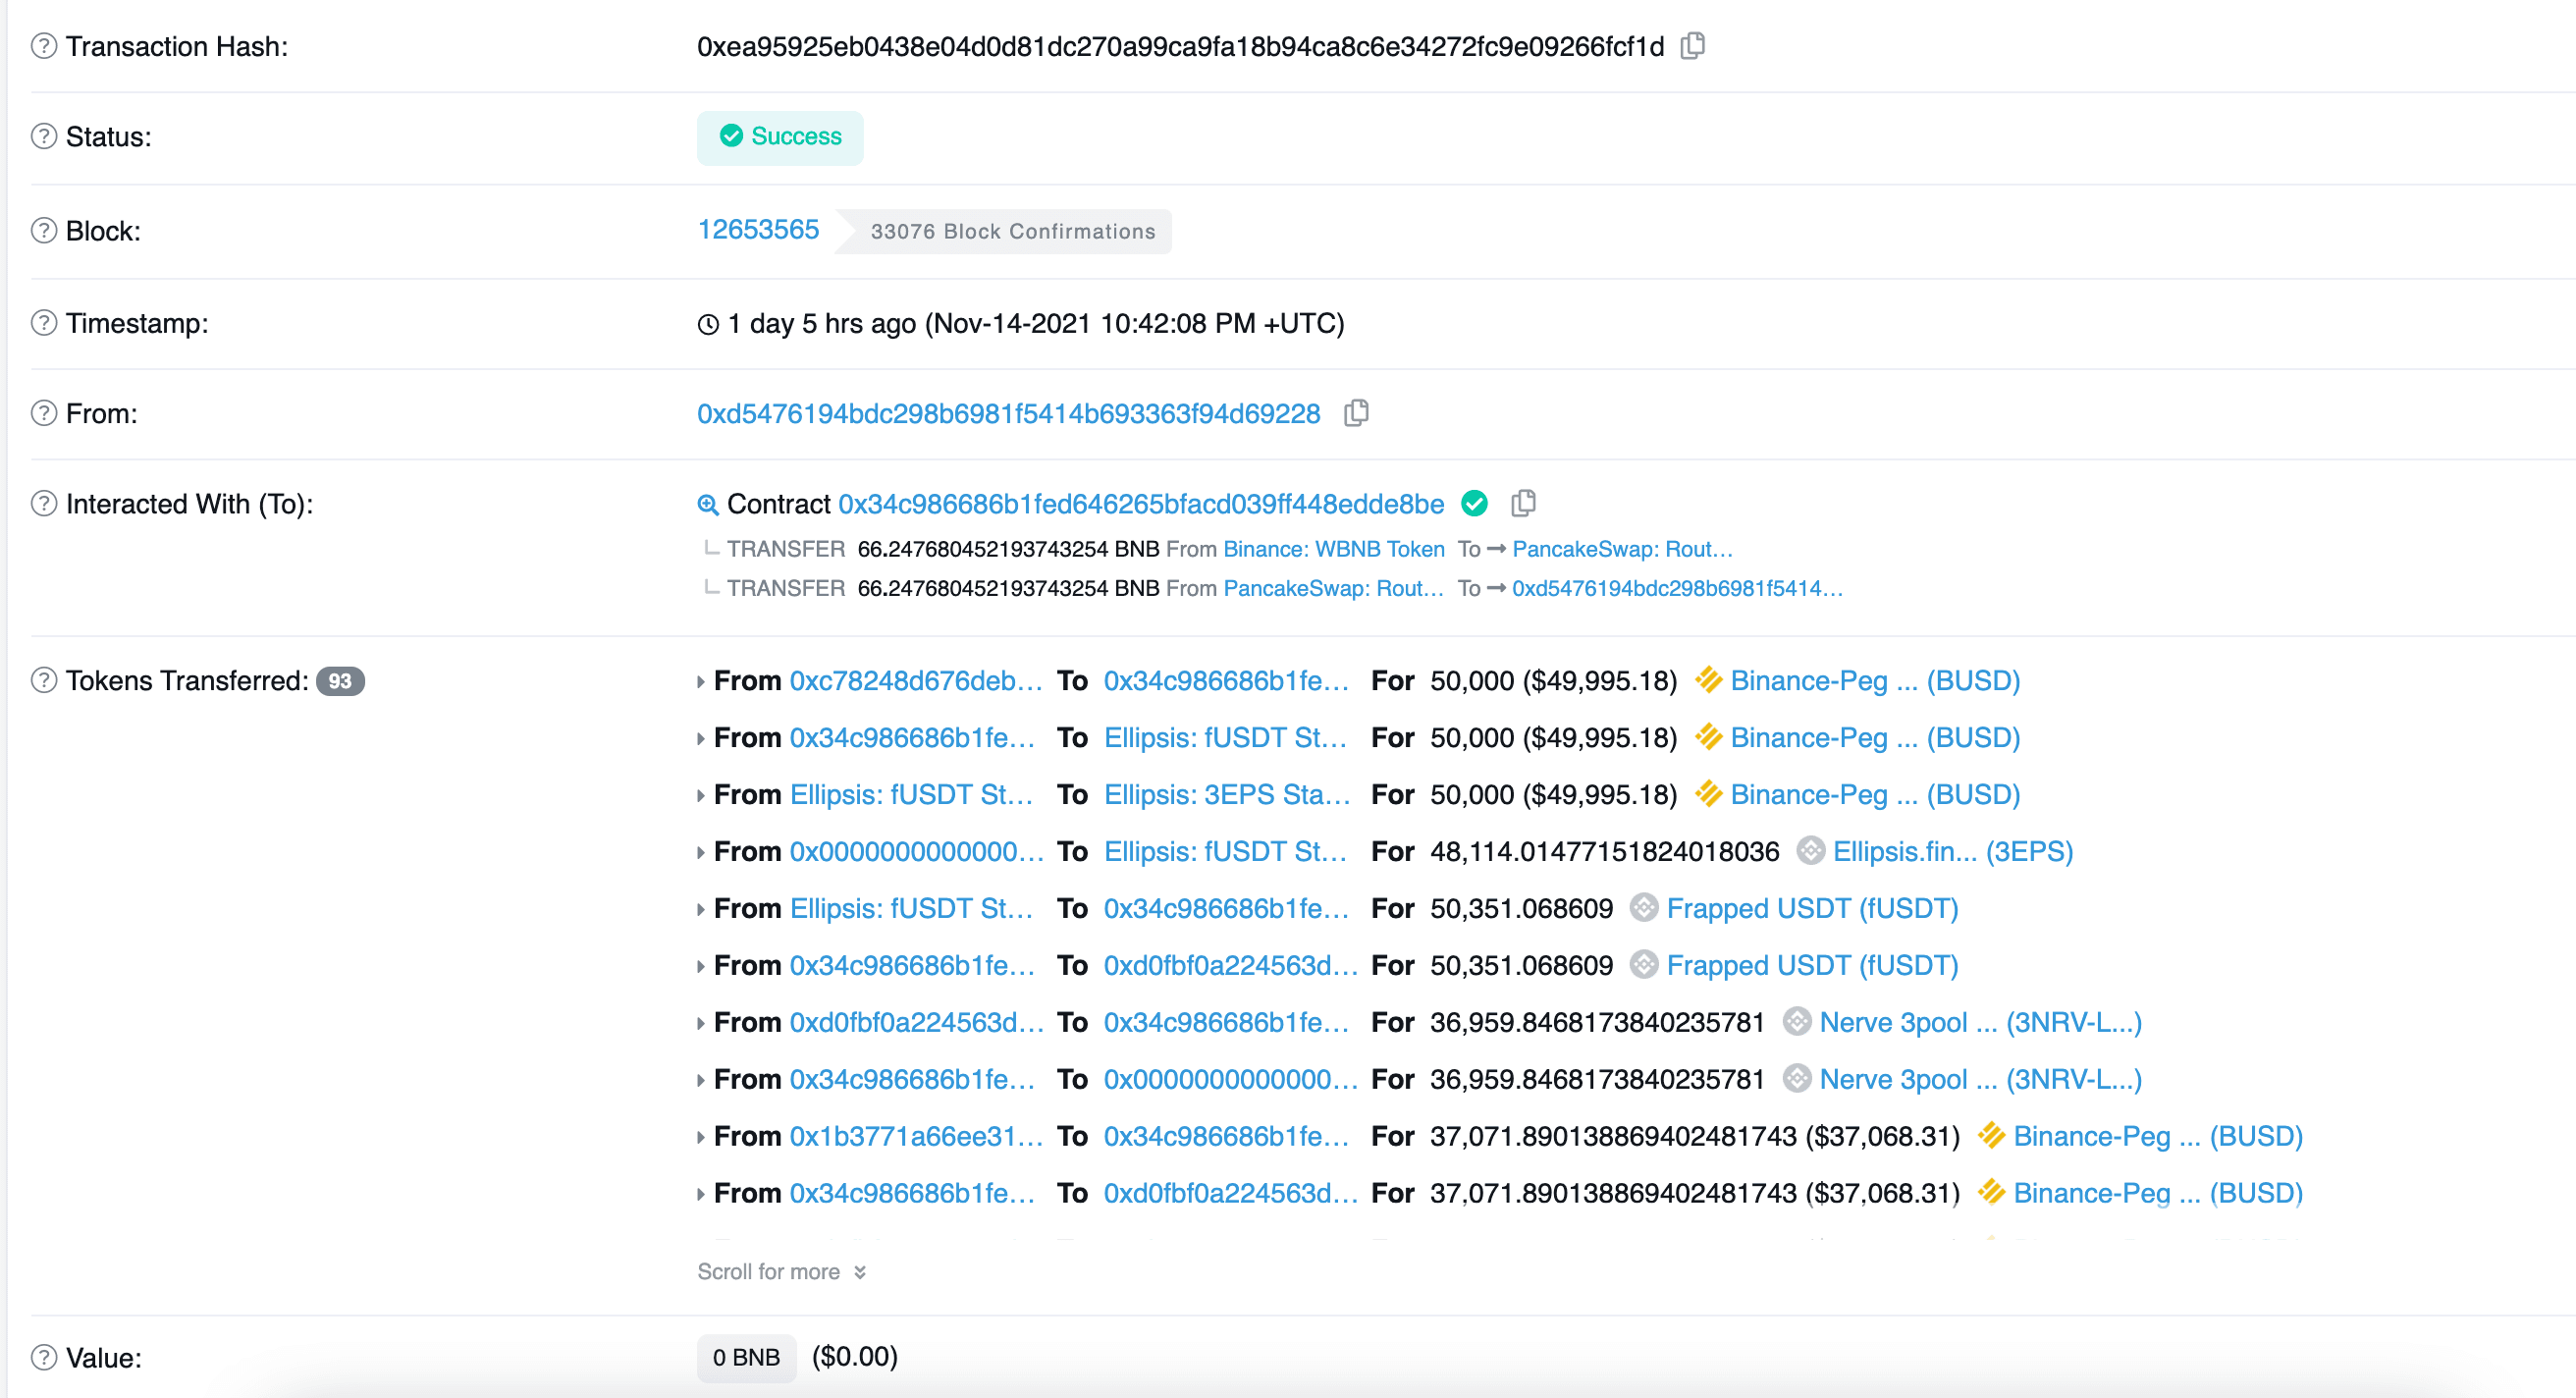
이 글을 작성하는 시점 기준으로, 공격자는 Nerve의 스테이킹 풀에서 fUSDT와 UST의 유동성을 모두 소진시키고 900 BNB의 이익을 얻었습니다.
놀랍게도, 취약한 코드는 2021년 11월 6일 Synapse Bridge에서 이미 8억 달러의 손실을 초래한 Saddle.Finance에서 포크된 것임을 발견했습니다. 구체적으로, 취약점의 근본 원인은 서로 다른 라이브러리에서 토큰 교환량을 계산하는 구현 방식의 불일치에 있습니다.
그러나 이 보안 사고를 분석한 공개 보고서는 존재하지 않습니다. 따라서 이 블로그에서는 프로젝트의 메커니즘, 취약점 및 공격에 대한 종합적인 분석을 제공하고자 합니다.
0x2. 배경
0x2.1 MetaPool이란?
기본적으로 Curve는 두 종류의 스테이블코인 스왑 풀을 제공합니다. 즉, 표준 StableSwap 풀과 MetaPool입니다. 전자는 서로 다른 스테이블코인 간의 크로스 마켓을 생성하는 완전한 AMM입니다 [1]. DAI, USDC, USDT로 구성된 Curve.3pool 등 가장 널리 사용되는 풀 유형입니다. 그러나 이 풀은 스테이블코인 간의 리스크를 격리할 수 없어 LP 공급자에게 큰 손실을 초래할 수 있습니다.
이러한 문제를 해결하기 위해 MetaPool이 제안되었습니다.
Curve [2]에 따르면, "유동성을 희석하지 않고 단일 코인을 다른 (기본) 풀의 모든 코인과 함께 풀링할 수 있습니다". 이는 본질적으로 스테이블코인과 표준 StableSwap 풀(여러 다른 스테이블코인으로 구성)의 LP 토큰 간의 스왑 풀입니다. 본 문맥에서는 이 두 가지 유형의 스테이블코인을 각각 풀 스테이블코인과 기초 스테이블코인이라고 부릅니다.
예를 들어, 이번 사고의 피해자 중 하나는 fUSDT와 Nerve.3pool의 LP 토큰(BUSD, USD, USDC 포함)의 MetaPool로, 이 풀의 구조는 본질적으로 [fUSDT, (BUSD, USD, USDC)의 LP 토큰]입니다. 따라서 fUSDT는 풀 스테이블코인이며, BUSD, USD, USDC는 기초 스테이블코인입니다.
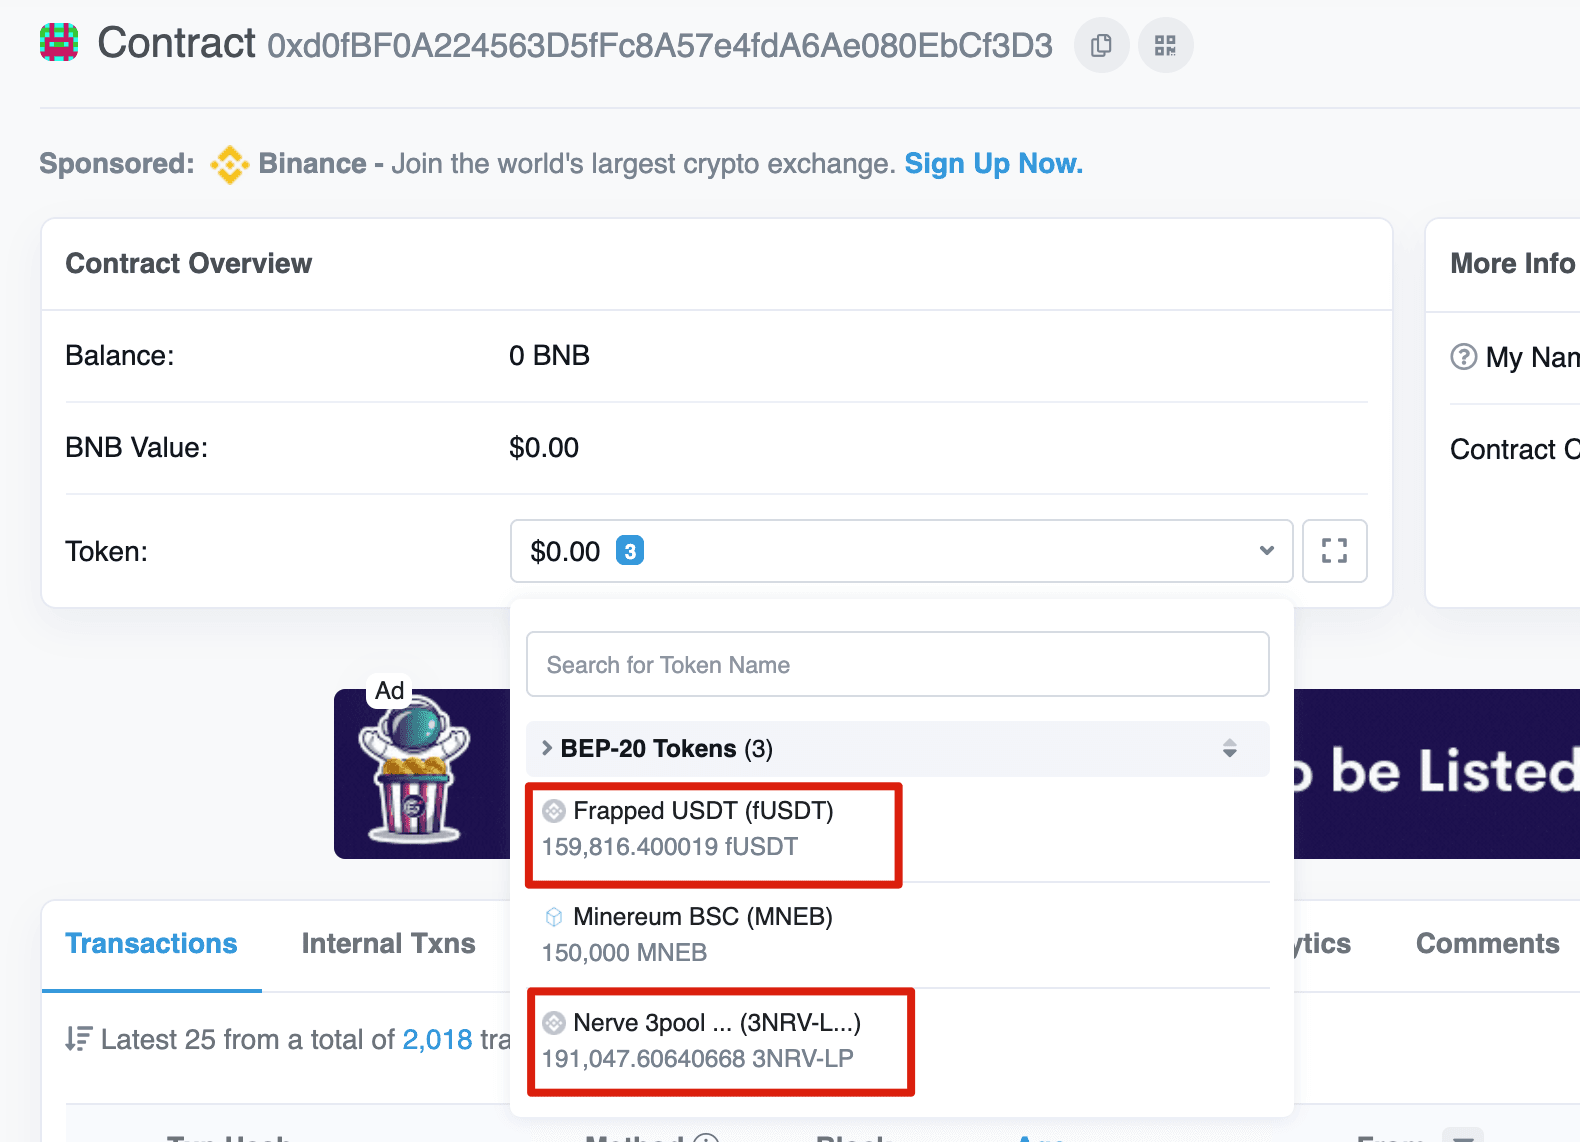
0x2.2 취약한 코드의 출처
Curve의 MetaPool은 Vyper로 구현되어 있습니다. Solidity 개발을 지원하기 위해 Saddle.Finance 개발팀이 Solidity로 코드를 재작성했습니다. 이 취약점의 시작점으로, 해당 코드는 Synapse와 Nerve에 각각 포크되어 채택되었습니다. 11월 6일, Synapse가 공격을 받았습니다.
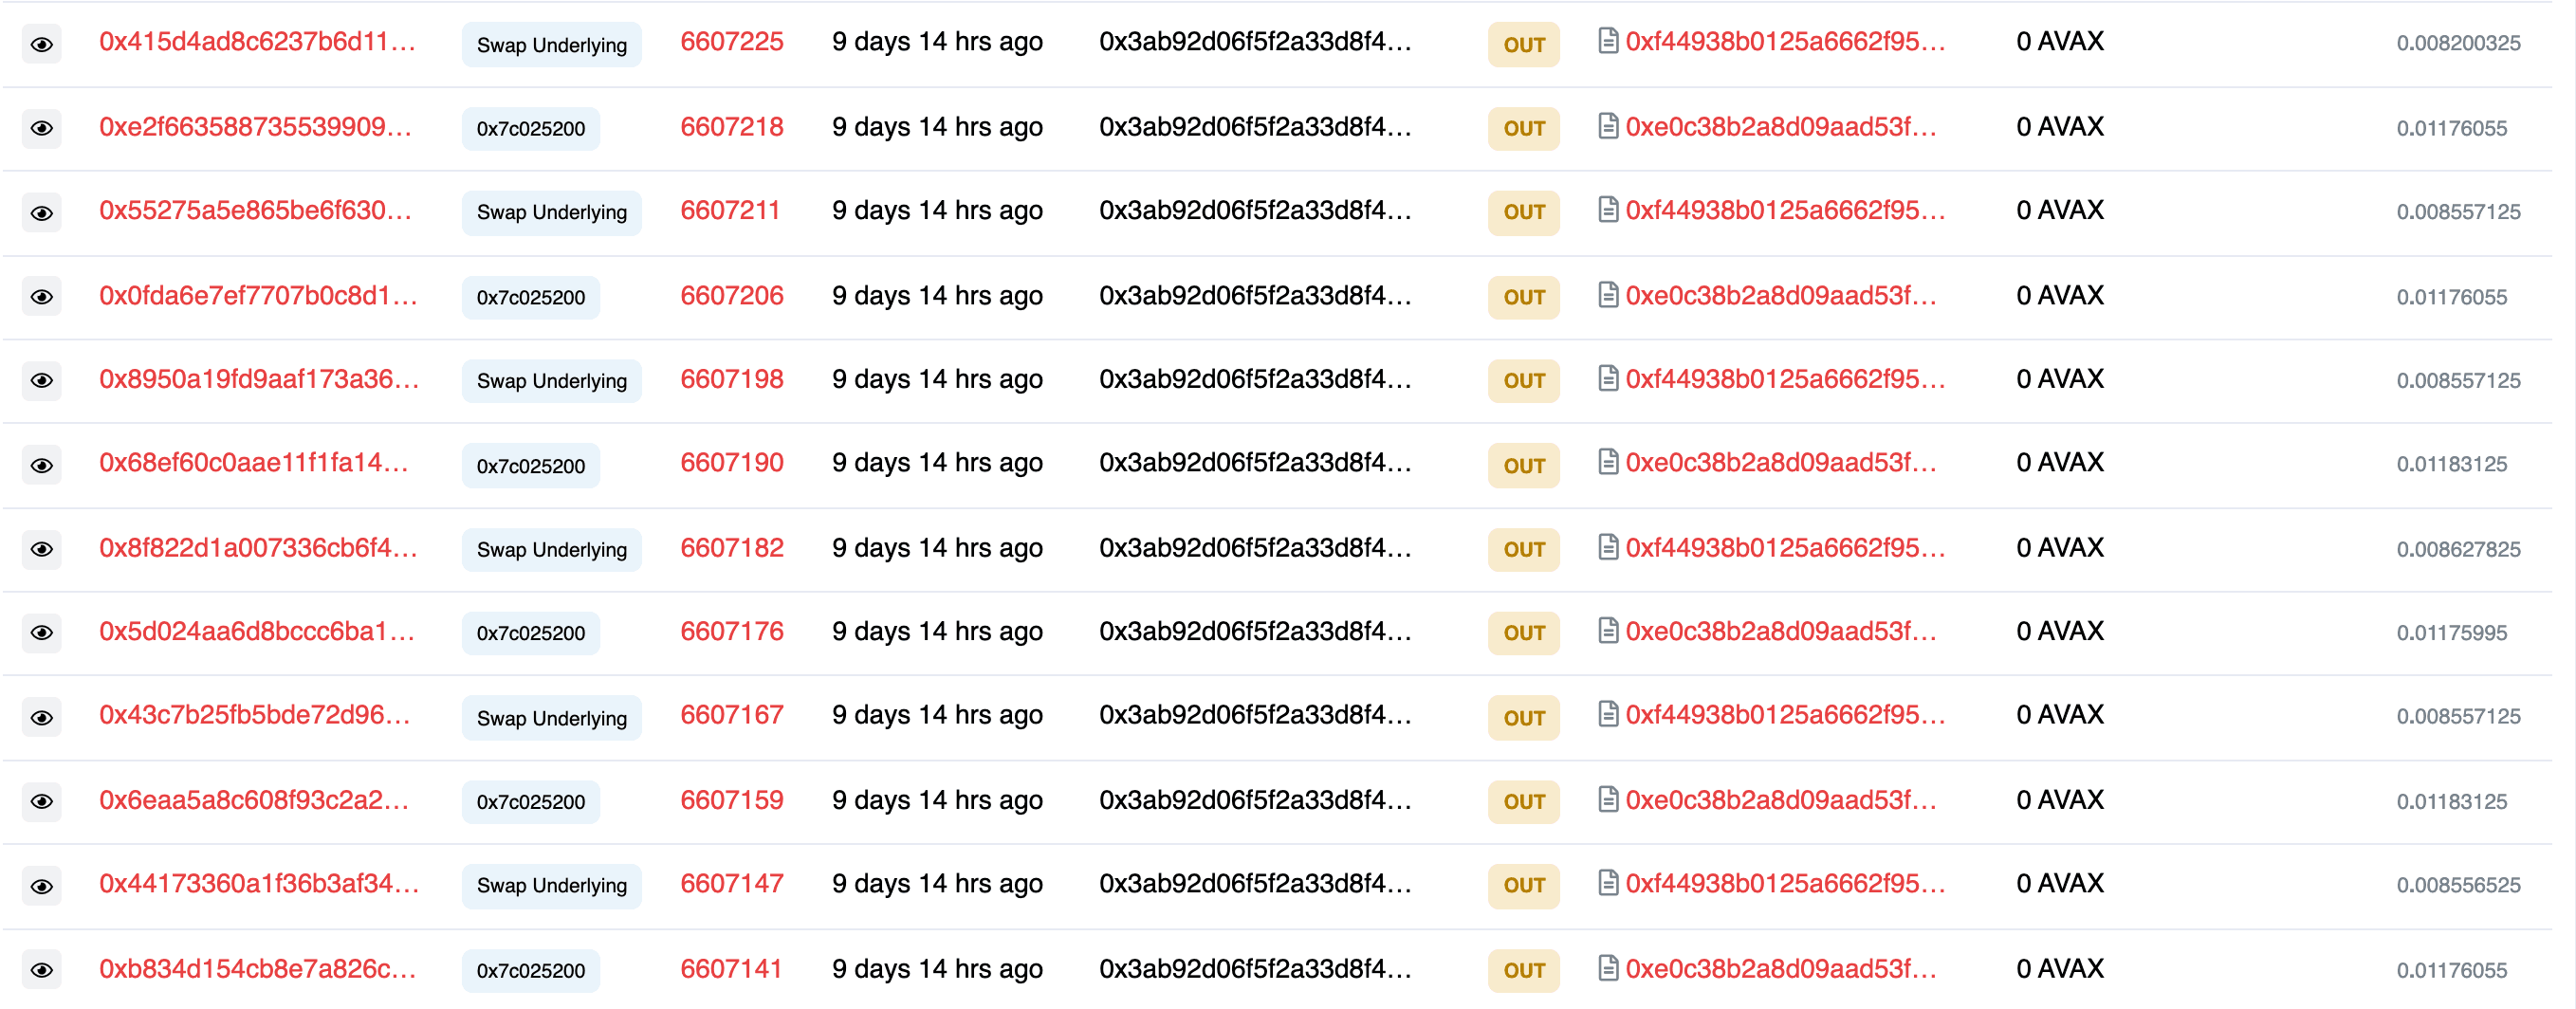
MetaPool에서 약 820만 달러의 자금이 탈취되었으나, 공격자의 "어리석은" 실수로 인해 실제로 손실된 자금은 없었습니다 [3].
이후 Saddle.Finance는 모든 MetaPool 컨트랙트를 일시 중지하여 자금 안전을 보장하는 긴급 조치를 취했습니다. 그러나 Nerve Bridge는 아무런 조치를 취하지 않아 이번 보안 사고로 이어졌습니다.
관련 컨트랙트 주소는 다음과 같습니다:
- MetaSwap: 0xd0fBF0A224563D5fFc8A57e4fdA6Ae080EbCf3D3
- SwapUtils: 0x02338Ee742ddCDe44488640F4edf1Aa947E670E7
0x3. 취약점 분석
MetaPool에는 두 가지 중요한 함수가 있습니다. 즉, swap과 swapUnderlying입니다. 구체적으로, 전자는 LP 토큰과 풀 스테이블코인을 스왑하는 데 사용되고, 후자는 풀 스테이블코인과 기초 스테이블코인을 스왑하는 데 사용됩니다.
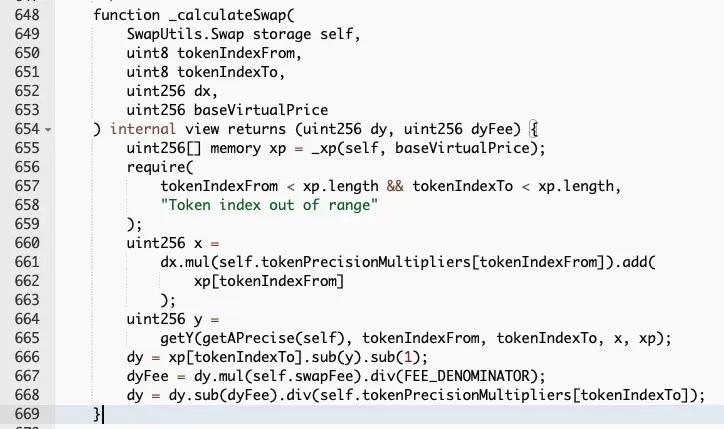
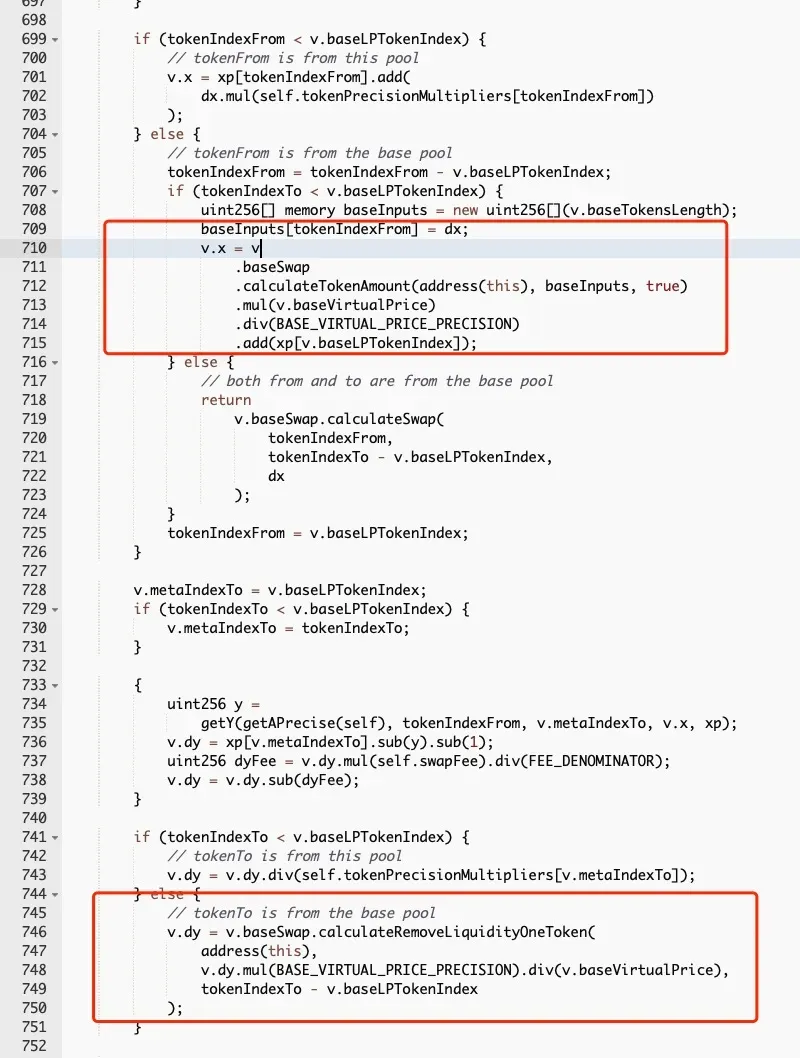
그러나 두 함수는 일관성 없이 구현되어 있습니다. 위의 두 그림에서 보이듯이, 빨간 직사각형 안의 코드 스니펫은 LP 토큰의 "가상 가격"(더 많은 수수료가 발생함에 따라 기준값 1에서 증가)을 측정하여 LP 토큰의 값을 조정하는 데 사용됩니다. 한편 swap 함수는 가상 가격의 영향을 무시하므로, LP 토큰의 가치가 과소평가됩니다. 다시 말해, 더 많은 LP 토큰이 스왑될 수 있습니다.
결과적으로, 해당 LP 토큰으로 기초 스테이블코인의 유동성을 먼저 회수한 다음 swapUnderlying 함수를 호출하여 풀 스테이블코인을 스왑함으로써 더 많은 풀 스테이블코인을 획득하는 것이 가능합니다.
0x4. 공격 분석
샘플 트랜잭션을 예시로 들어 공격을 설명하겠습니다.
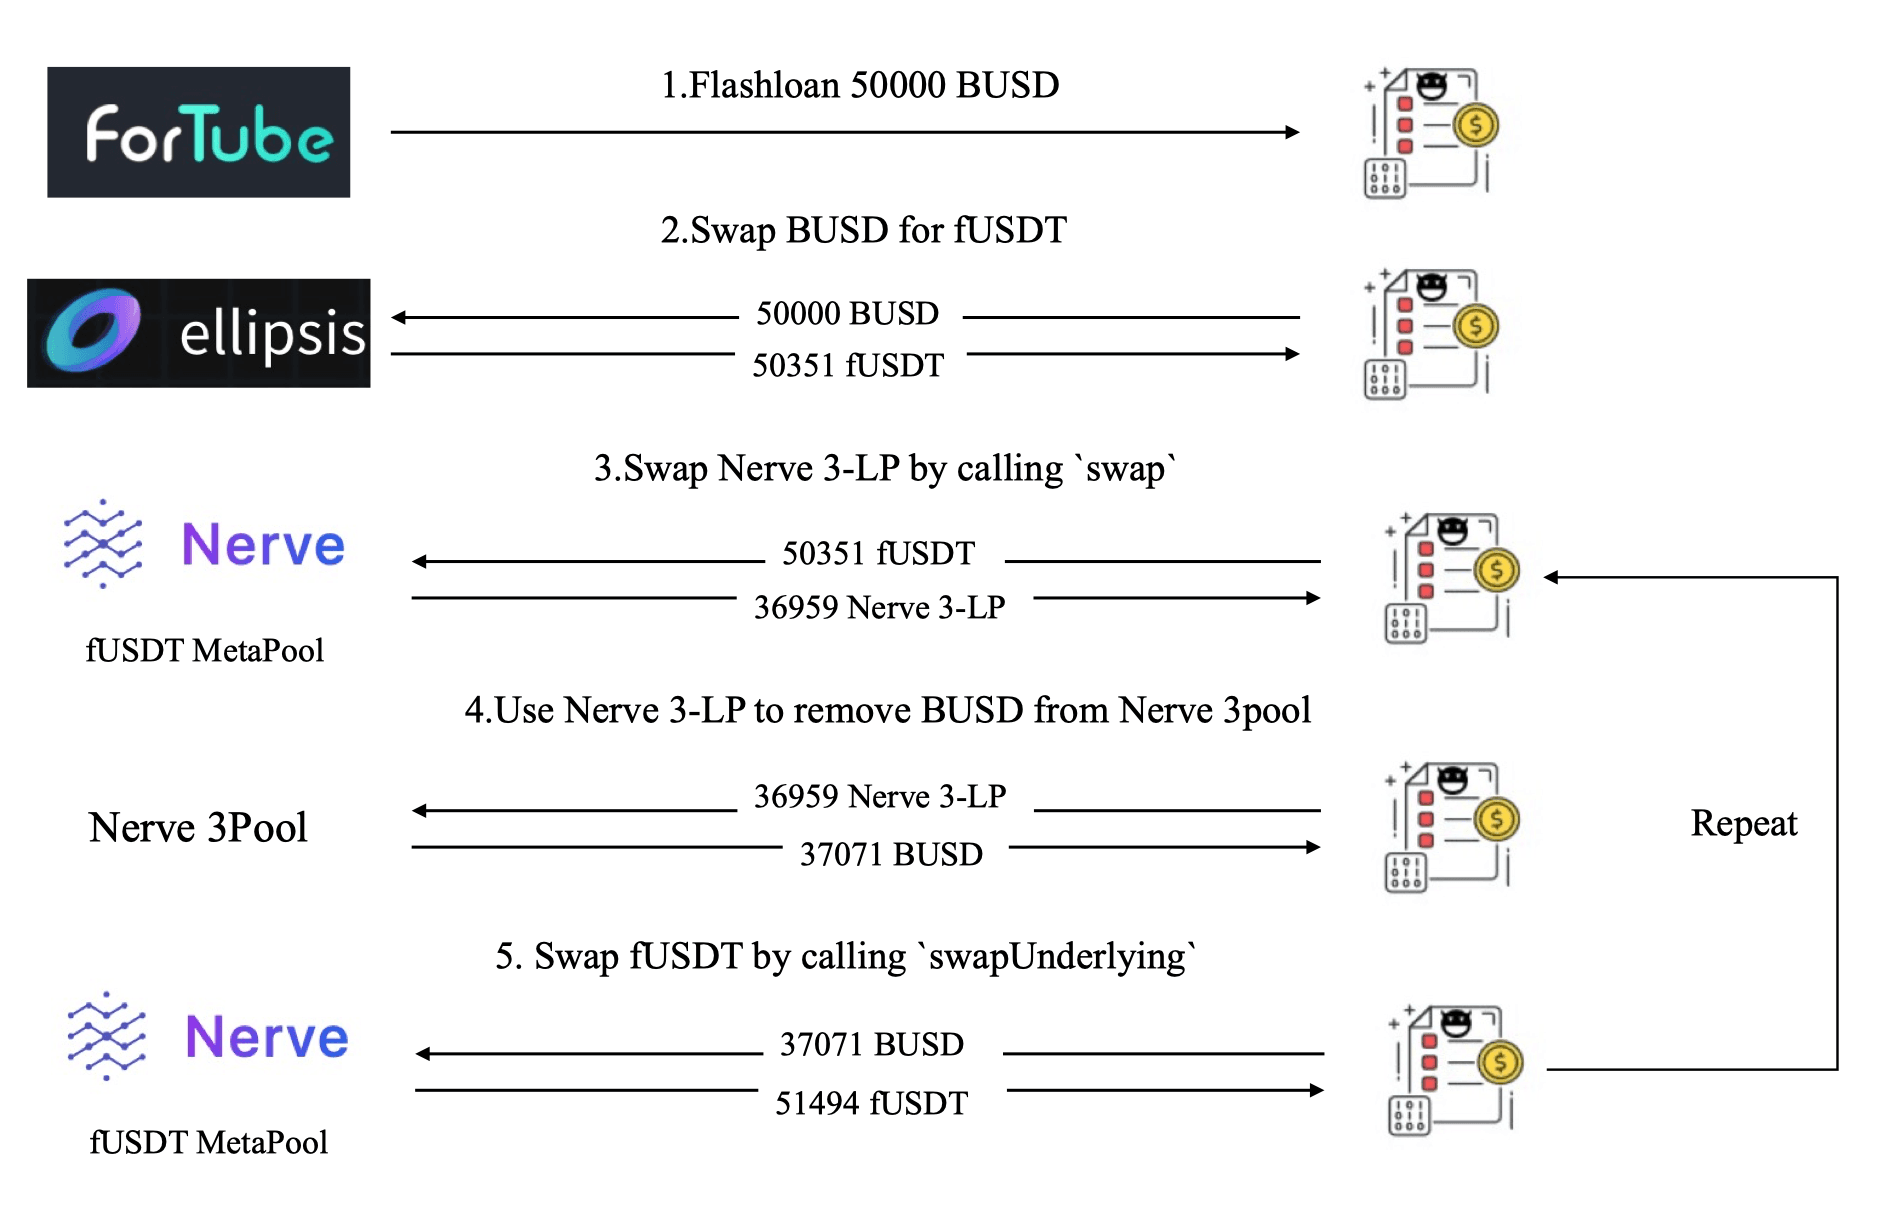
그림 6은 공격자가 다음 다섯 단계를 통해 공격을 감행했음을 보여줍니다:
- 1단계: Fortube에서 플래시론을 사용하여 50,000 BUSD 차용
- 2단계: Ellipsis에서 50,000 BUSD를 50,351 fUSDT로 스왑
- 3단계: MetaSwap의
swap함수를 호출하여 상대적으로 큰 슬리피지로 50,351 fUSDT를 36,959 Nerve 3-LP로 스왑 - 4단계: 이전 단계에서 받은 LP 토큰으로 Nerve.3pool의
removeLiquidityOneCoin함수를 호출하여 BUSD 유동성(즉, 37,071 BUSD)을 제거 - 5단계: MetaSwap의
swapUnderlying함수를 호출하여 BUSD를 fUSDT로 스왑하고 51,494 fUSDT 수령
공격자는 위의 다섯 단계를 반복적으로 실행하여(약 200회 이상의 트랜잭션) MetaPool의 유동성을 고갈시키고 최종적으로 900 BNB를 획득했습니다.
흥미롭게도, 공격자는 Synapse 사고에서 사용된 것과 동일한 방식을 채택했으며, 이는 목표를 달성하기 위한 최적화된 방법이 아닙니다. 대안적으로, 예를 들어 최적화된 매개변수를 적용하여 하나의 트랜잭션으로 유동성을 고갈시키는 등 보다 효율적으로 공격을 수행할 수 있습니다. 이 결과는 공격자가 이 취약점의 근본 원인을 완전히 이해하지 못했을 수도 있음을 시사합니다.
참고문헌
[1] https://curve.fi/files/stableswap-paper.pdf
[2] https://resources.curve.fi/lp/depositing/depositing-into-a-metapool/
[3] https://synapseprotocol.medium.com/11-06-2021-post-mortem-of-synapse-metapool-exploit-3003b4df4ef4
크레딧: Hailin Wang, Lei Wu, Yajin Zhou @BlockSec



