

1. 배경
웜홀(Wormhole)은 아인슈타인-로젠 다리(Einstein-Rosen bridge)라고도 불리며, 시공간의 서로 다른 지점을 연결하는 가상의 구조물입니다. 블록체인 세계에서 웜홀은 서로 다른 체인(예: 솔라나와 이더리움) 간의 브릿지로 사용됩니다. 사용자는 웜홀을 통해 토큰화된 자산을 블록체인 간에 전송할 수 있습니다.
2022년 2월 2일, 웜홀이 해킹되어 공격자는 3억 2천만 달러 상당의 12만 개의 래핑된 이더(wrapped Ether)를 발행하는 데 성공했으며, 이는 DeFi 역사상 Poly Network에 이어 두 번째로 큰 피해 규모입니다.
2. 웜홀의 작동 방식
웜홀은 각 체인에서 발생하는 메시지를 모니터링하는 방식으로 작동합니다. 모니터링된 메시지는 대상 체인으로 전달되어 크로스체인 통신 프로토콜을 구성합니다.
직관적으로 드는 의문은 모니터링된 메시지의 신뢰성을 어떻게 보장하느냐입니다. 이 문제를 해결하기 위해 웜홀은 가디언(guardian)이라고 불리는 19개의 추가 노드를 도입했습니다. 현재 가디언 세트는 Wormhole Explorer에서 확인할 수 있습니다. 각 가디언은 모니터링된 메시지를 독립적으로 검증하고 서명할 수 있습니다.
웜홀에서 메시지는 VAA 형식으로 구성됩니다. VAA는 두 부분으로 구성됩니다. 하나는 가디언들의 서명을 수집하는 헤더(header)이고, 다른 하나는 대상 체인 정보, 메시지 페이로드 등을 포함하는 바디(body)입니다.
가디언들의 서명이 합의 임계값에 도달하면, VAA는 체인에 게시될 수 있습니다.
요약하자면, 가디언은 전송된 메시지의 무결성을 책임집니다.
3. 토큰 브릿지
서로 다른 체인 간에 메시지가 전송되는 방식을 이해했다면, 웜홀의 주요 애플리케이션인 토큰 브릿지의 작동 방식을 이해하는 것은 어렵지 않을 것입니다.
체인 A에서 체인 B로 토큰을 전송하려면, 웜홀은 A에서 토큰을 잠그고 B에서 해당 토큰을 발행합니다. 이것이 핵심 개념입니다. 실제로는 세 단계로 나눌 수 있습니다. 첫째, 체인 A의 토큰이 잠깁니다. 둘째, 체인 A의 토큰을 체인 B로 전송해야 한다는 메시지가 브로드캐스트됩니다. 셋째, 체인 B가 메시지를 수신하면 해당 토큰이 발행됩니다. 이것으로 모든 과정이 완료됩니다.
4. 솔라나 인스트럭션
솔라나에서 트랜잭션은 여러 인스트럭션(instruction)으로 구성됩니다. 각 인스트럭션에는 프로그램 ID, 계정, 데이터가 포함됩니다. 프로그램 ID는 해당 인스트럭션을 처리할 프로그램(스마트 컨트랙트)을 나타냅니다. 프로그램은 데이터를 해석하고 제공된 계정에서 작업을 수행합니다.
5. 웜홀 공격
간단히 말해, 공격자는 이더리움에서 어떠한 자산도 잠그지 않고 솔라나에서 12만 ETH를 발행했습니다. 해당 트랜잭션은 여기에서 확인할 수 있습니다.
그렇다면 공격자가 어떻게 솔라나에서 12만 ETH를 발행할 수 있었는지 살펴보겠습니다. 토큰을 발행하기 위해 인스트럭션 complete_wrapped가 호출됩니다. 이 인스트럭션은 여러 주소를 받으며, 세 번째 주소는 서명된 메시지를 저장하는 주소입니다. 12만 ETH를 발행하기 전에, 체인 B(즉, 솔라나)는 체인 A(즉, 이더리움)에서 12만 ETH가 잠겼음을 나타내는 서명된 메시지(즉, VAA)를 수신해야 합니다.
메시지를 게시하기 위해 post_vaa.rs에 정의된 post_vaa가 호출됩니다. 이에 따라 메시지를 저장하기 위한 계정이 생성됩니다. 그러나 post_vaa는 가디언들의 서명을 검증하지 않습니다. 대신, veryify_signatures.rs에 정의된 verify_signatures가 서명을 검증합니다.
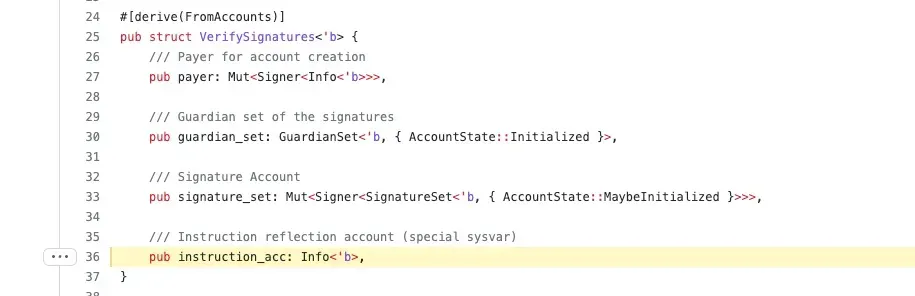
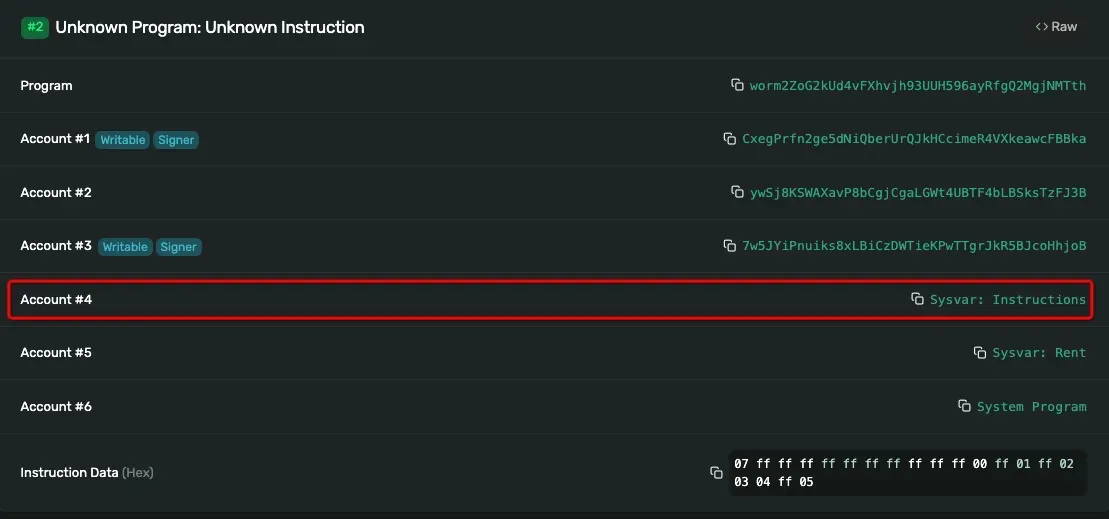
verify_signatures에 전달되는 네 번째 계정은 시스템 인스트럭션 계정입니다. 이제 verify_signatures가 어떻게 작동하는지 살펴보겠습니다.
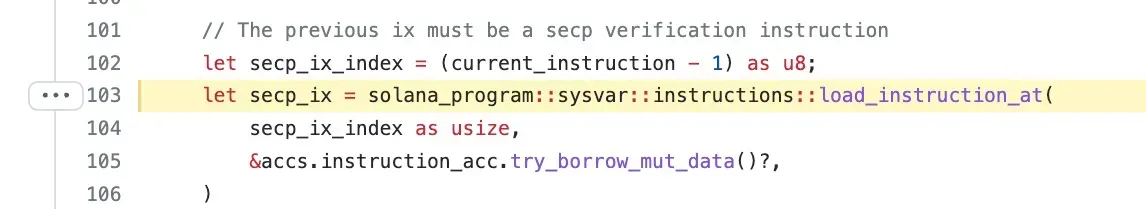
103번째 줄에서 함수 load_instruction_at이 호출되어 이전에 실행된 인스트럭션 secp_ix를 로드합니다. secp_ix는 Secp256k1 서명 검증 함수를 호출합니다. 따라서 verify_signatures는 이전에 실행된 인스트럭션 secp_ix를 확인하여 서명을 검증합니다. 이제 무엇이 문제인지 파악하셨나요? 함수 load_instruction_at은 어디서 인스트럭션을 로드할지 확인하지 않습니다!!! 인스트럭션은 Sysvar:Instructions에서 로드되어야 합니다.
그러나 공격 트랜잭션의 네 번째 계정은 Sysvar:Instructions가 아닌 2tHS1cXX2h1KBEaadprqELJ6sV9wLoaSdX68FqsrrZRd입니다. 이를 통해 공격자는 서명 검증 과정을 성공적으로 우회했습니다. 웜홀은 검증이 통과된 것으로 판단하여 메시지를 체인에 게시했고, 결과적으로 아무것도 잠그지 않은 채 12만 ETH가 발행되었습니다!
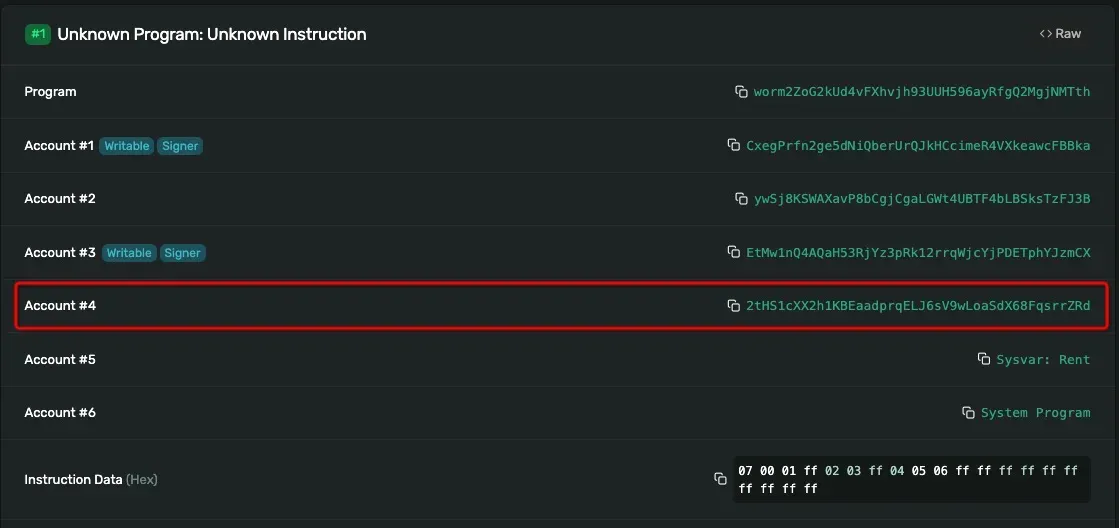
정상적인 검증 인스트럭션을 살펴보겠습니다. 이 트랜잭션은 두 개의 인스트럭션으로 구성됩니다. 첫 번째는 Secp256k1 검증 함수를 호출하고, 두 번째는 verify_signatures 인스트럭션을 호출합니다. 여기서 네 번째 계정은 Sysvar:Instructions임을 확인할 수 있습니다.
12만 ETH를 발행한 후, 공격자는 이를 이더리움으로 출금하고 다른 토큰으로 교환하여 수익을 얻었습니다.
6. 패치
레포지토리에 언급된 바와 같이, 버전 1.8.0 이후부터 load_instruction_at은 안전하지 않으며 Sysvar 계정 주소가 검증되지 않습니다. 대신 load_instruction_at_checked 사용이 권장됩니다.
7. 우리의 생각
- 개발자는 사용하는 외부 함수에 대해 매우 잘 알고 있어야 합니다.
- 사용 중인 라이브러리의 중요한 변경 사항을 지속적으로 주시해야 합니다. 라이브러리가 변경되면, 해당 라이브러리를 사용하는 코드도 변경이 필요할 수 있습니다.
- 라이브러리 관리자는 특정 변경 사항의 잠재적 위험을 인식하고 커뮤니티 전체에 적시에 알려야 합니다. 단순히 주석을 추가하는 것만으로는 충분하지 않을 수 있습니다.
- 라이브러리 및 코드의 버전이 변경된 경우 컨트랙트 코드에 대한 감사가 필요합니다.
BlockSec 소개
BlockSec은 2021년 세계적으로 저명한 보안 전문가들에 의해 설립된 선구적인 블록체인 보안 회사입니다. 이 회사는 대중적 채택을 촉진하기 위해 떠오르는 Web3 세계의 보안성과 사용성을 향상시키는 데 전념하고 있습니다. 이를 위해 BlockSec은 스마트 컨트랙트 및 EVM 체인 보안 감사 서비스, 보안 개발 및 위협 사전 차단을 위한 Phalcon 플랫폼, 자금 추적 및 조사를 위한 MetaSleuth 플랫폼, 그리고 크립토 세계에서 Web3 빌더들이 효율적으로 활동할 수 있도록 지원하는 MetaSuites 익스텐션을 제공합니다.
현재까지 MetaMask, Uniswap Foundation, Compound, Forta, PancakeSwap 등 300개 이상의 저명한 고객사에 서비스를 제공했으며, Matrix Partners, Vitalbridge Capital, Fenbushi Capital 등 저명한 투자자들로부터 두 차례의 투자 라운드에서 수천만 달러를 유치했습니다.
공식 웹사이트: https://blocksec.com/
공식 트위터 계정: https://twitter.com/BlockSecTeam



