

2022년 3월 23일 16:20:08 UTC+8에 시작된 공격으로 CashioApp의 담보 토큰 계정에서 자산이 유출되어 약 5,200만의 손실이 발생했습니다. 입력 계정에 대한 검증이 불충분해 공격자가 아무것도 예치하지 않고 200억 개의 $CASH 토큰을 발행할 수 있었기 때문에 공격이 가능했습니다. 아래에서 기술적 세부 사항을 살펴보겠습니다.
요약
이 사건은 Saber LP Arrows를 담보로 $CASH 토큰의 발행과 소각을 처리하도록 설계된 Brrr 프로그램의 버그 때문에 발생했습니다. 구체적으로 사용자는 Arrow LP 토큰을 예치해 $CASH를 발행할 수 있습니다. Arrow LP 토큰은 Saber LP 토큰을 기초 토큰으로 받는다는 점에 유의해야 합니다. $CASH를 발행할 수 있는 print_cash 명령은 Bank 계정과 Collateral 계정을 포함한 계정 목록을 입력받습니다. 이 계정들은 $CASH 발행에 사용할 수 있는 담보, 즉 Arrow LP 토큰을 기록하고 추적하는 데 사용됩니다. 설계상 이 두 계정은 관리자만 초기화하고 권한을 부여해야 합니다. 그러나 프로그램은 Bank 계정의 유효성을 확인하지 않습니다. 그 결과 공격자는 Bank 계정을 포함한 일련의 가짜 계정을 만들어 print_cash 명령에 입력하고, 거래 수수료 외에는 거의 비용을 들이지 않고 $CASH를 발행할 수 있습니다.
세부 사항
먼저 아래의 print_cash 명령에 사용되는 계정부터 분석하겠습니다.
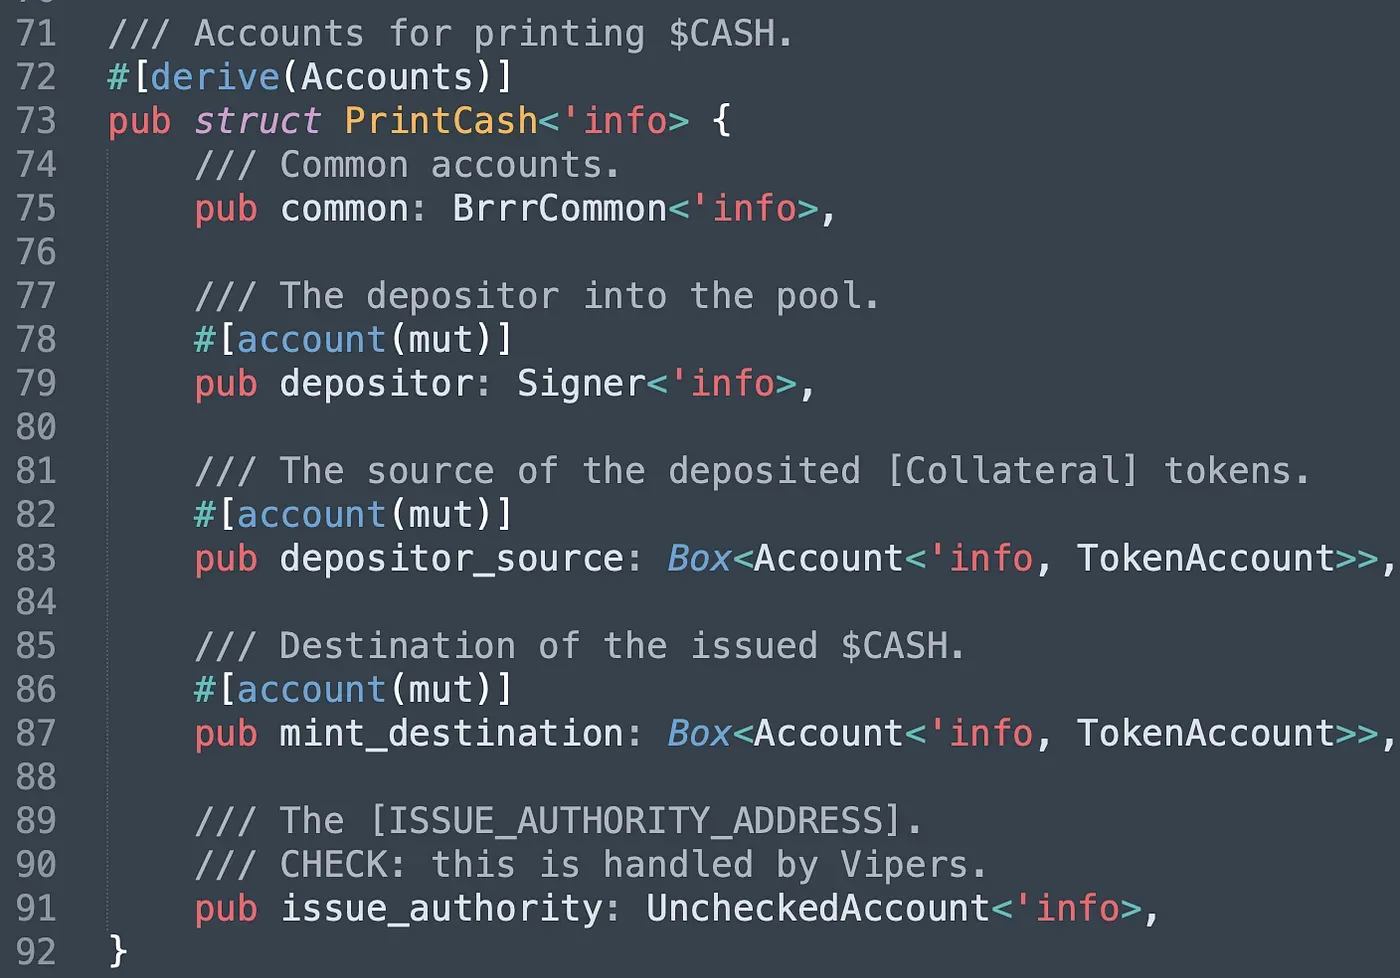
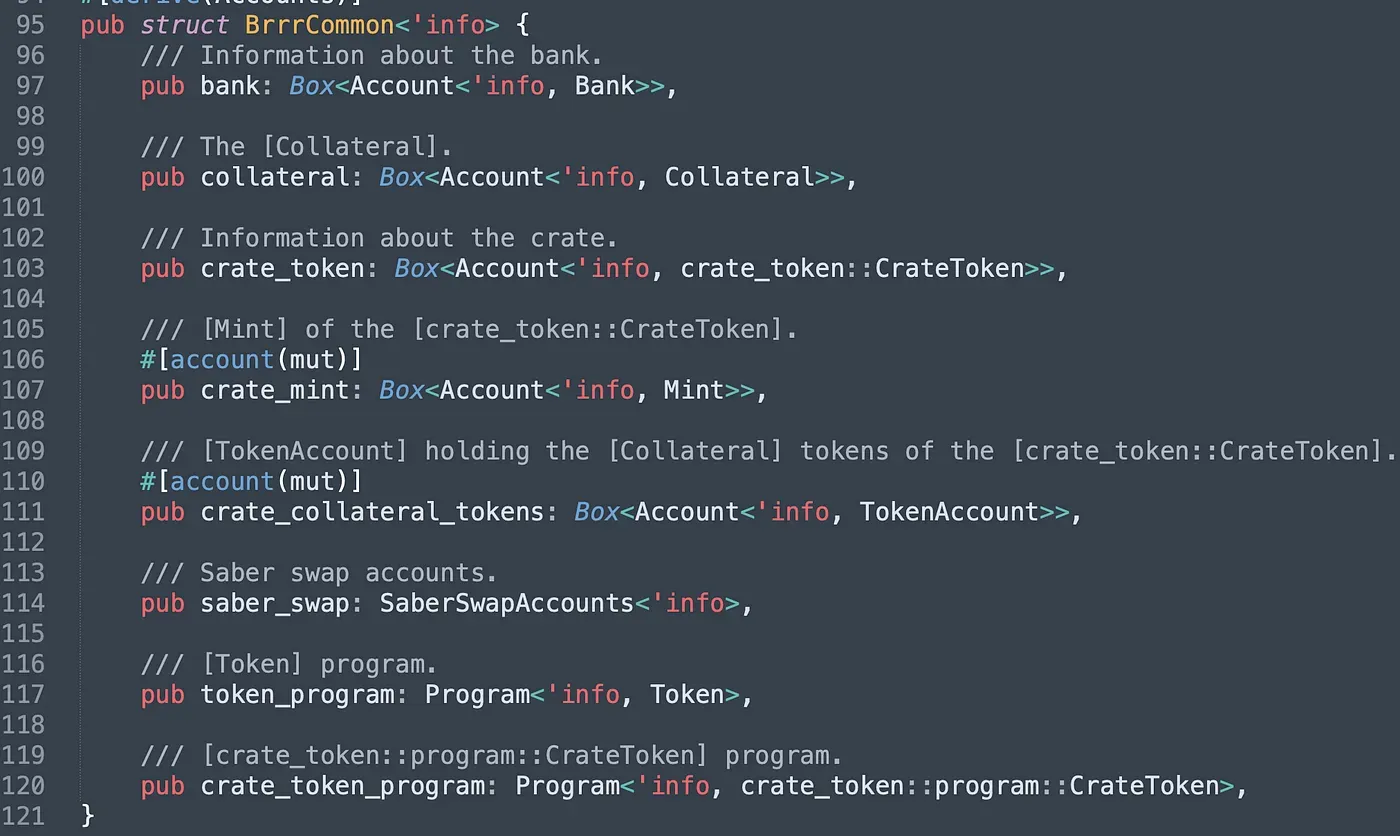
common 속성(75행)은 프로그램에서 타입이 BrrrCommon인 구조체입니다. BrrrCommon에서 bank 계정과 collateral 계정은 관리자가 초기화하고 권한을 부여합니다. crate_token은 $CASH 토큰의 계정으로, crate_mint의 공개 키(107행), 관리자 역할의 공개 키 등 $CASH에 관한 정보를 저장합니다. crate_collateral_tokens는 사용자로부터 전송된 담보 토큰을 보관하는 볼트 계정입니다. 담보는 Saber의 LP 토큰을 받는 Arrow LP 토큰이어야 하므로, 사용자는 saber_swap의 관련 계정들을 입력해야 합니다. BrrrCommon 구조체의 마지막 두 속성은 이 명령에 사용되는 대상 프로그램의 프로그램 ID입니다. PrintCash 구조체의 마지막 네 속성은 사용자의 시스템 계정(거래 서명자이기도 함), 사용자의 담보 계정, 발행된 $CASH를 받는 사용자의 $CASH 토큰 계정, 그리고 $CASH를 발행할 권한이 있는 계정의 공개 키라는 점에 유의해야 합니다.
공격 거래
위 계정들의 기능을 살펴본 다음, 공격 거래 0x4fgL…z2K5를 분석하겠습니다. 이 공격은 0x6D7f에 있는 공격자 주소에서 시작되었으며, PrintCash 명령의 입력 계정 목록은 아래와 같습니다.
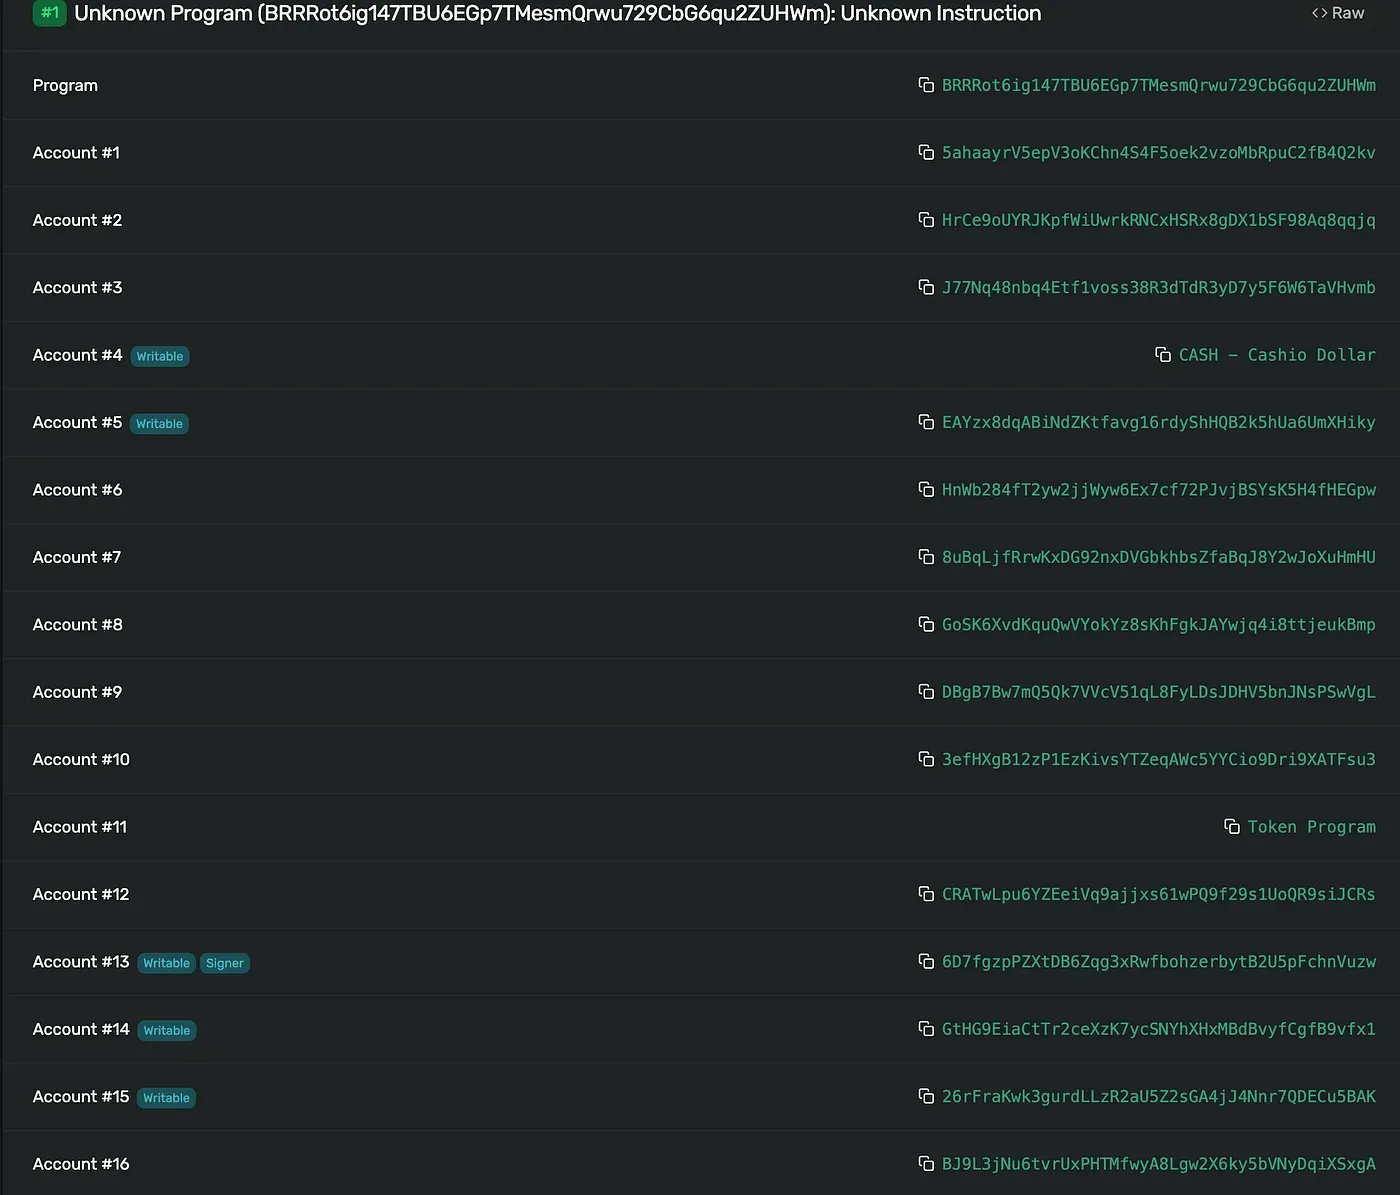
위의 Account #1 (0x5aha)은 Bank 계정에 해당합니다. 이 주소가 CashioApp의 공식 웹사이트에 제시된 주소(0xEm1P)와 다르다는 점을 확인했습니다. 이는 Bank 계정에 대한 검증이 불충분하다는 뜻입니다!
검증
이 검증을 어떻게 우회할 수 있는지 알아보기 위해 코드에서 BrrrCommon 구조체에 대한 검증을 자세히 살펴보겠습니다.
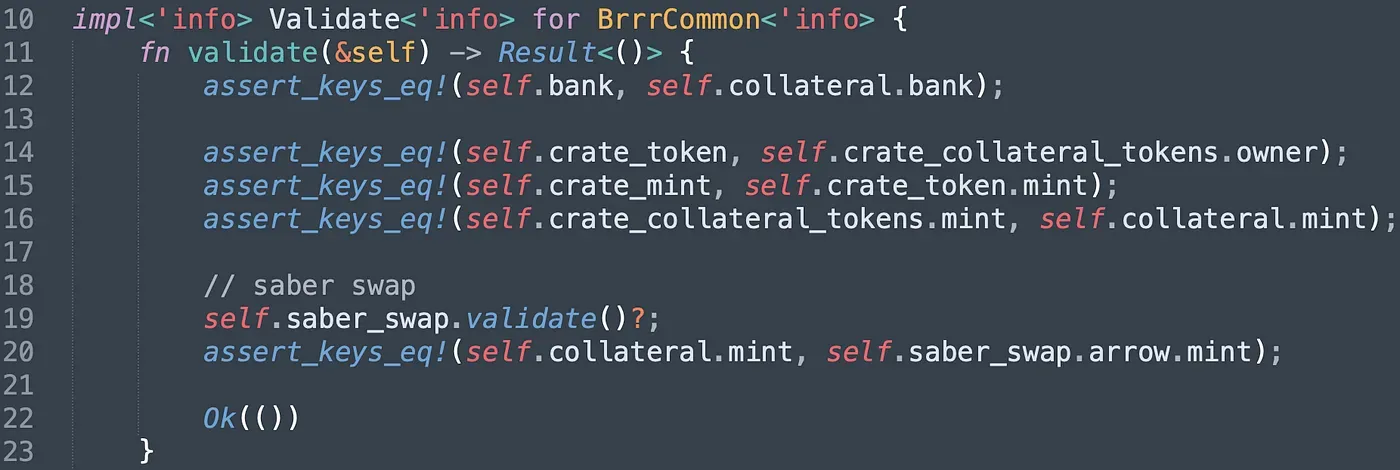
입력된 Bank 계정에 대한 유일한 검사는 입력된 Collateral 계정이 Bank 계정과 연결되어 있는지 확인하는 것입니다(12행). 하지만 가짜 Collateral 계정도 함께 제공하면 이를 쉽게 우회할 수 있습니다. 또한 공격자는 실제 담보 자산을 지불하지 않기 위해 가짜 saber_swap 계정들도 제공했습니다. 공격자의 목적은 가치 없는 담보 자산을 예치해 가치 있는 $CASH 토큰을 발행하는 것이므로, 공격자가 제공하는 crate_token과 crate_mint는 실제 주소여야 한다는 점에 유의해야 합니다. 다시 말해, Bank 계정에 대한 검증이 불충분했기 때문에 공격자는 일련의 가짜 계정을 만들어 가치 없는 담보로 $CASH를 발행할 수 있었습니다.
수정 사항
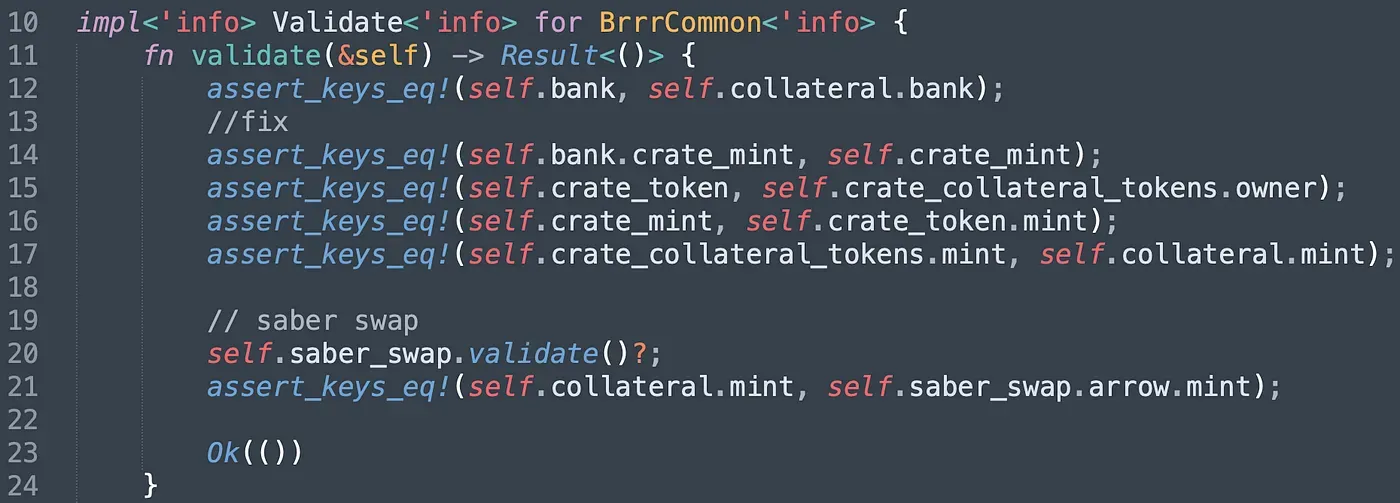
수정 방법은 assert_keys_eq!(self.bank.crate_mint, self.crate_mint) 구문을 추가하는 것입니다. 이 구문은 Bank 계정의 crate_mint가 $CASH에 대한 올바른 crate_mint인지 확인합니다. 그런데 이것이 어떻게 Bank 계정의 유효성을 보장할까요? 답을 찾기 위해 bankman 프로그램의 NewBank 구조체와 crate_token 프로그램의 NewCrate 구조체를 살펴보겠습니다.
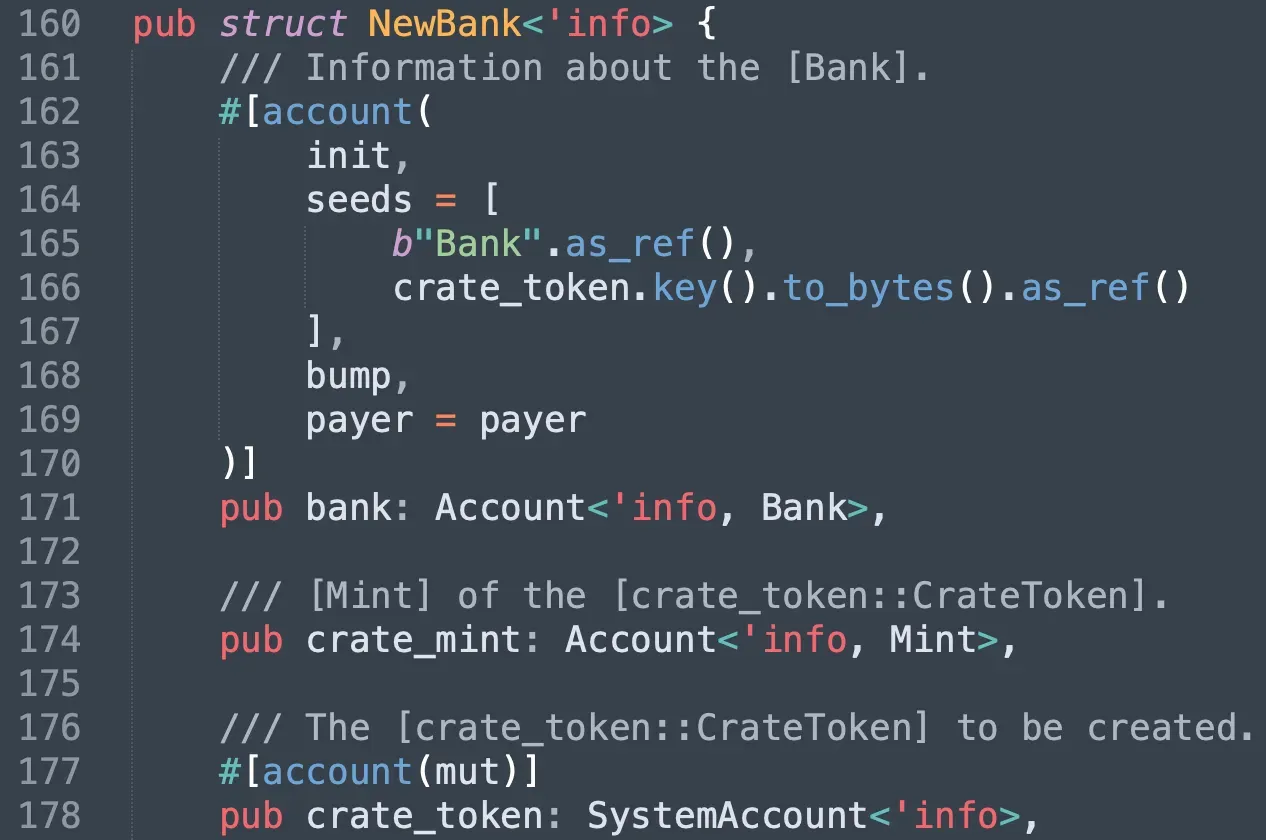
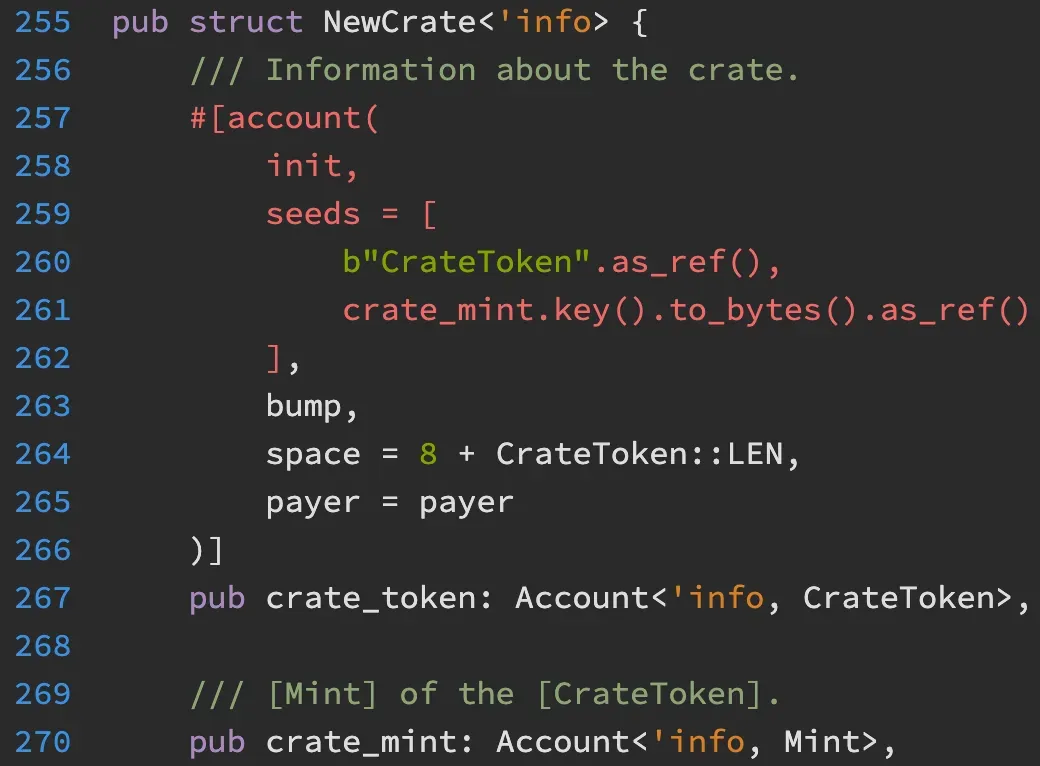
실제로 Bank 계정은 시드에 crate_token의 주소가 포함된 PDA입니다. 한편 crate_token도 시드에 crate_mint의 주소가 포함된 PDA입니다. 따라서 입력된 crate_mint가 유효하다면 Bank 계정도 유효합니다. 공격자는 올바른 crate_mint 없이는 $CASH를 발행할 수 없으며 공격을 실행할 수도 없습니다.
BlockSec 소개
BlockSec은 세계적으로 저명한 보안 전문가들이 2021년에 설립한 선구적인 블록체인 보안 회사입니다. 이 회사는 신흥 Web3 세계의 대중화를 촉진하기 위해 보안과 사용성을 높이는 데 전념하고 있습니다. 이를 위해 BlockSec은 스마트 컨트랙트 및 EVM 체인 보안 감사 서비스, 보안 개발과 선제적 위협 차단을 위한 Phalcon Security 플랫폼, 자금 추적과 조사를 위한 MetaSleuth 플랫폼, Web3 개발자들이 암호화폐 세계를 효율적으로 탐색할 수 있도록 돕는 MetaSuites 확장 프로그램을 제공합니다.
현재까지 이 회사는 MetaMask, Uniswap Foundation, Compound, Forta, PancakeSwap 등 300곳이 넘는 주요 고객에게 서비스를 제공했으며, Matrix Partners, Vitalbridge Capital, Fenbushi Capital을 비롯한 유수 투자자로부터 두 차례의 투자 유치를 통해 수천만 미국 달러를 조달했습니다.
공식 웹사이트: https://blocksec.com/
공식 Twitter 계정: https://twitter.com/BlockSecTeam



