

Wintermute가 1억 6천만 달러 이상의 손실로 해킹당했습니다. 근본 원인은 Wintermute가 개인 키와 이더리움 계정을 생성하는 데 사용한 Profanity 도구의 취약점으로 인해 Wintermute 프로젝트의 개인 키가 유출되었기 때문입니다.
이 블로그에서는 Profanity의 취약점의 근본 원인과 해당 취약점이 어떻게 악용될 수 있는지에 대해 설명합니다.
이더리움 주소
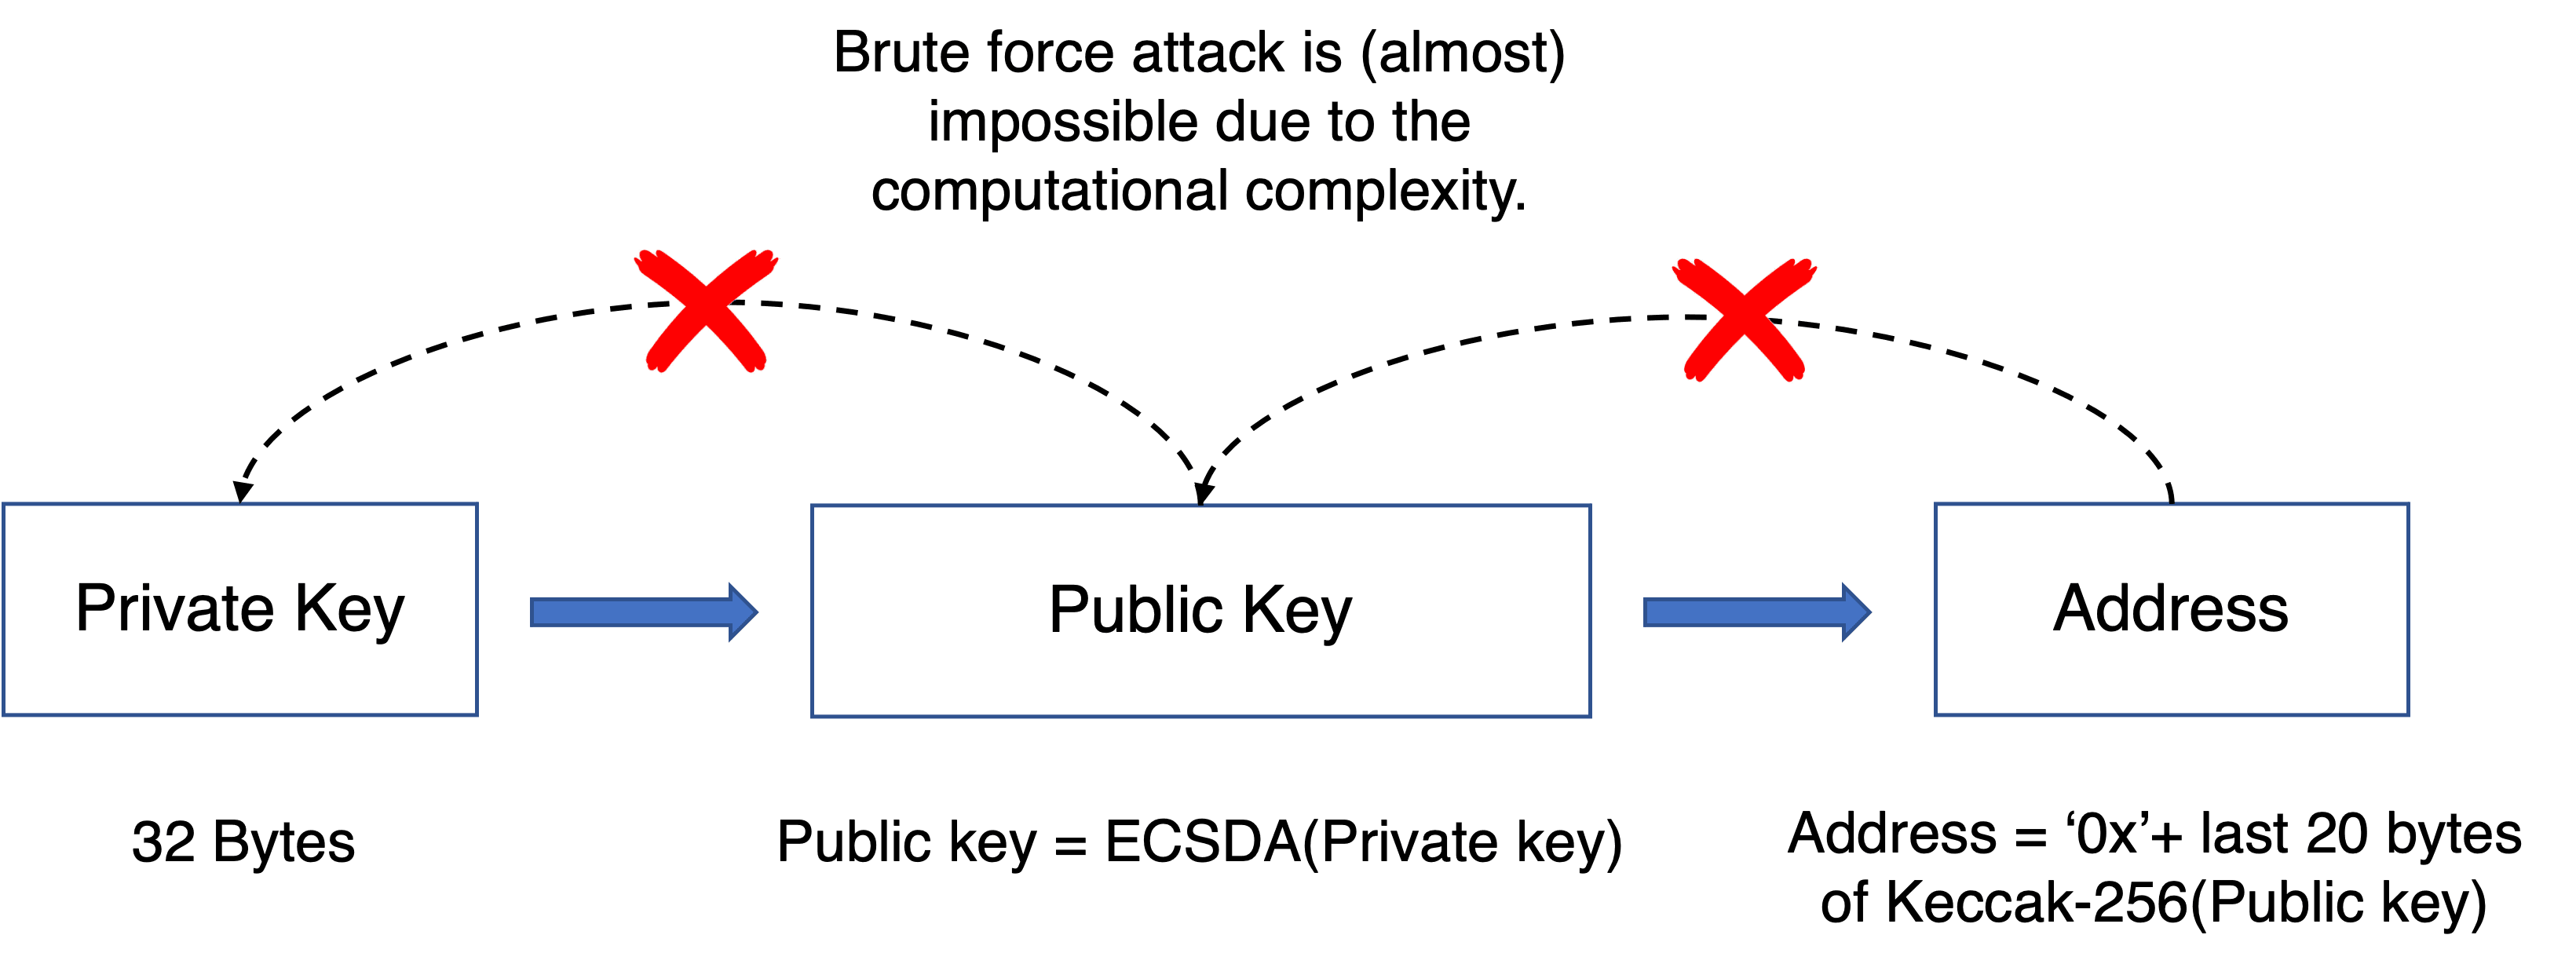
이더리움 주소는 공개 키의 Keccak-256 해시로부터 생성되며 16진수로 표현됩니다. 공개 키는 타원 곡선 곱셈을 사용하여 개인 키로부터 생성되며, 이 과정은 되돌릴 수 없습니다. 개인 키에서 공개 키를 얻을 수 있습니다. 그러나 브루트 포스 없이는 공개 키로부터 개인 키를 얻을 수 없습니다. 개인 키의 길이는 256비트임을 참고하세요. 공개 키가 주어지면 대응하는 개인 키를 찾기 위해 최대 2^256번의 계산이 필요합니다.
한 마디로, 개인/공개 키와 이더리움 주소 사이의 관계는 다음 그림과 같습니다.
취약점의 근본 원인
Profanity의 목적은 특수한 이더리움 주소를 찾는 것입니다. 예를 들어, 주소의 앞 다섯 자리가 모두 0인 경우입니다. 이를 위해 Profanity는 다음과 같은 방법을 사용합니다.
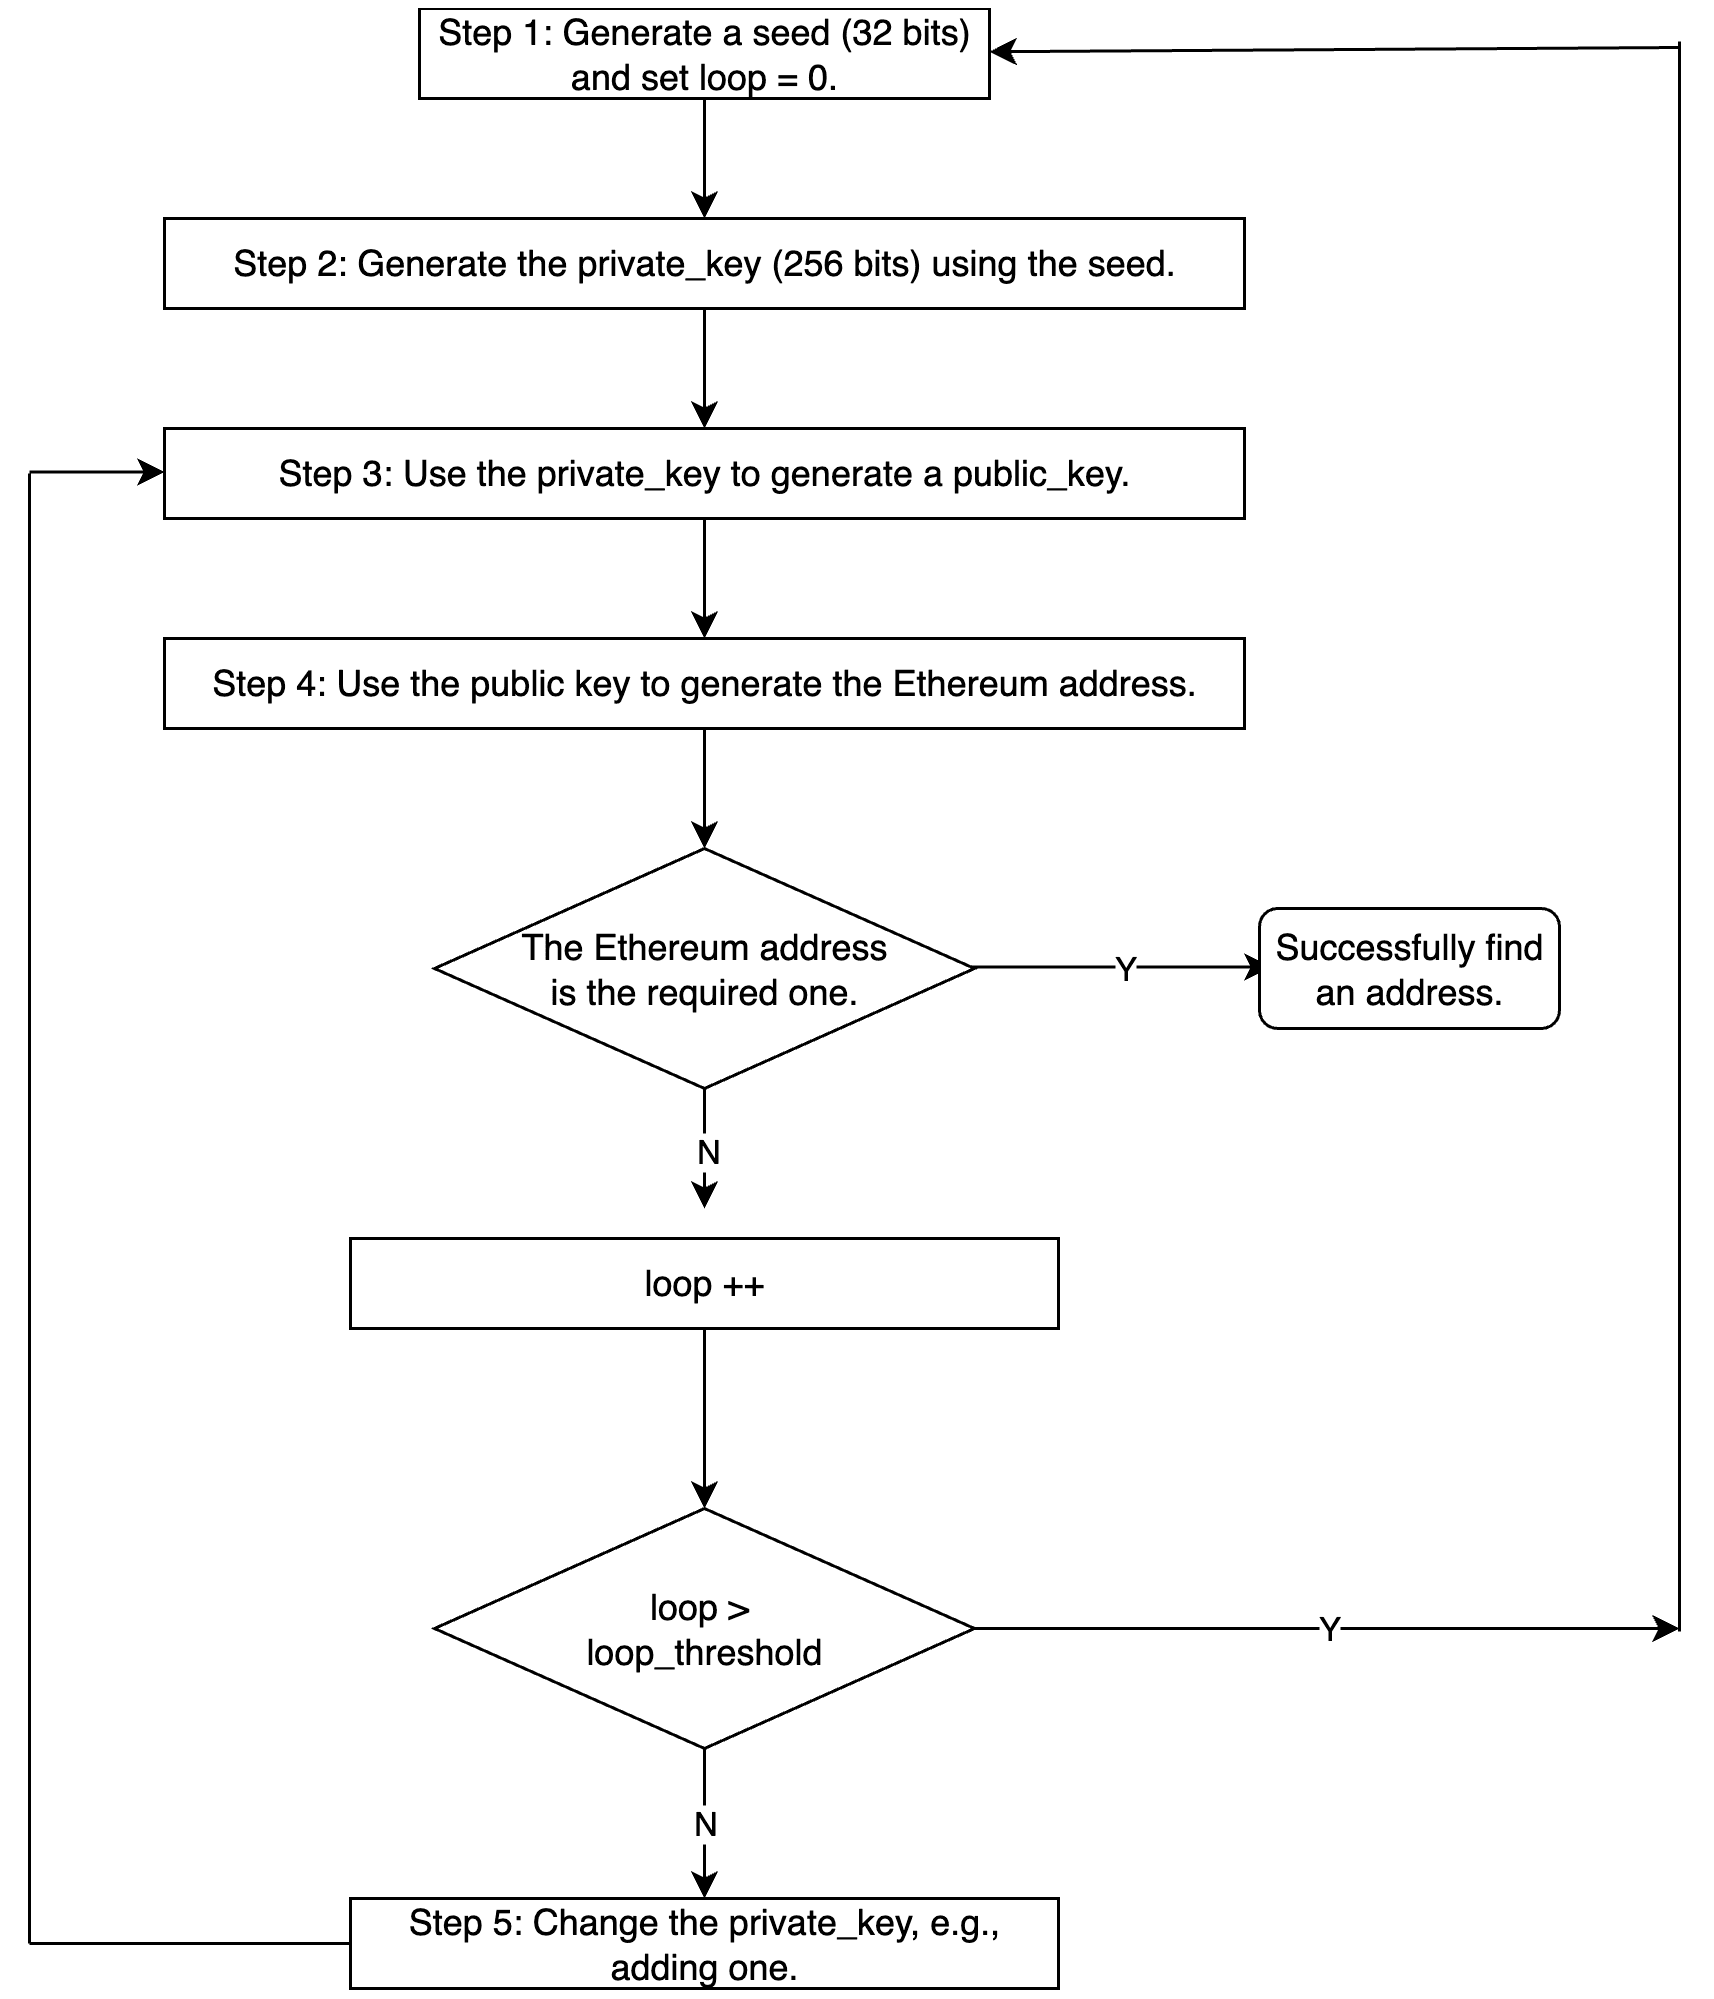
세부 구현은 약간 다를 수 있습니다.
private_key의 길이는 256비트(2^256개의 서로 다른 값)임을 참고하세요. 그러나 개인 키를 생성하는 과정에 취약점이 있습니다. 구체적으로, (1단계의) 시드는 32비트에 불과하며, 1단계의 시드에서 2단계의 private_key로 이어지는 과정은 결정론적입니다.
이것이 보안에 미치는 영향은 무엇일까요?
악용 방법
많은 귀중한 자산을 보유한 이더리움 주소가 있다고 가정해 봅시다. 개인 키를 얻을 수 있다면 해당 계정을 소유하고 모든 자산을 이전할 수 있습니다. 그러나 앞서 논의한 바와 같이, 개인 키를 찾기 위해 2^256 전체 공간을 브루트 포스해야 하며, 이는 사실상 불가능합니다.
그런데 이더리움 주소가 Profanity 도구로 생성된 경우라면 어떨까요? 훨씬 낮은 난이도로 개인 키를 찾기 위해 브루트 포스를 수행할 수 있습니다. 시드를 0에서 2^32-1까지 지정하고 동일한 과정을 반복하여 동일한 공개 키(및 이더리움 주소)를 생성할 수 있는 개인 키를 찾으면 됩니다. 최대 2^32 * loop_threashold번의 계산만 필요하므로, 강력한 GPU 클러스터가 있다면 몇 시간 또는 며칠/몇 주 내에 가능합니다.
단, 이것은 여전히 최적화된 알고리즘입니다. 자세한 내용은 Slowmist의 글을 참조하세요.
시사점
DeFi 프로젝트를 안전하게 만드는 것은 쉬운 일이 아닙니다. 코드 감사 외에도, 커뮤니티가 프로젝트 상태를 모니터링하는 적극적인 방법을 취하고 공격이 발생하기 전에 차단해야 한다고 생각합니다.
BlockSec 소개
BlockSec은 전 세계적으로 저명한 보안 전문가 그룹이 2021년에 설립한 선구적인 블록체인 보안 회사입니다. 이 회사는 대중적 채택을 촉진하기 위해 새롭게 부상하는 Web3 세계의 보안과 사용성을 향상시키는 데 전념하고 있습니다. 이를 위해 BlockSec은 스마트 컨트랙트 및 EVM 체인 보안 감사 서비스, 위협을 사전에 차단하고 보안 개발을 위한 Phalcon 플랫폼, 자금 추적 및 조사를 위한 MetaSleuth 플랫폼, 그리고 크립토 세계에서 Web3 빌더들이 효율적으로 활동할 수 있는 MetaSuites 확장 프로그램을 제공합니다.
현재까지 MetaMask, Uniswap Foundation, Compound, Forta, PancakeSwap 등 300개 이상의 저명한 고객사에 서비스를 제공하였으며, Matrix Partners, Vitalbridge Capital, Fenbushi Capital을 포함한 저명한 투자자들로부터 두 차례의 자금 조달을 통해 수천만 달러를 유치하였습니다.
공식 웹사이트: https://blocksec.com/
공식 트위터 계정: https://twitter.com/BlockSecTeam



