

By BlockSec
James Edwards (@libreshash)가 발표한 Analysis of the Wintermute Hack: An Inside Job (이하 보고서)를 조사한 결과, Wintermute 프로젝트에 대한 혐의가 저자가 주장한 것만큼 확실하지 않다고 판단합니다.
0x1. 계정 0x0000000fe6a514a32abdcdfcc076c85243de899b의 권한
보고서는 단순히 매핑 변수 _setCommonAdmin에서 해당 계정의 현재 상태만을 조회했습니다. 그러나 프로젝트 측이 공격을 인지한 후 관리자 권한을 취소하는 조치를 취했을 수 있기 때문에, 이는 합리적인 방법이 아닙니다.
_setCommonAdmin[0x0000000fe6a514a32abdcdfcc076c85243de899b]의 스토리지 슬롯 키는 0x1488acaeec0884899a8f09209808003200bbe32c28e8f074961d28a1dc78daa1이며, 이에 따라 히스토리상의 스토리지 변경 내역을 조사했습니다. 그 결과, 해당 값이 다음 두 트랜잭션에서 두 차례 변경된 것으로 나타났습니다:
- 0x37ab1d41fe3fa405b993c72ad9812d2074d55639f31ead8db2668993f3028f2a (블록 15007314)
- 0x3456571463b98eb253bfd894f06ed706073942a89fb21c42fc12ea56c190b528 (블록 15575003)
첫 번째 변경은 값을 0에서 1로 바꾼 것이며, 두 번째 변경은 값을 1에서 0으로 바꾼 것으로, 내용은 다음과 같습니다:

보고서에서 분석된 공격은 블록 15572515 (0xd2ff7c138d7a4acb78ae613a56465c90703ab839f3c8289c5c0e0d90a8b4ce16)에서 발생했으며, 이는 첫 번째 변경과 두 번째 변경 사이에 해당합니다.
분명히, 값의 두 번째 변경은 프로젝트 측이 해당 계정의 관리자 권한을 취소했음을 의미합니다.
0x2. 의심스러운 활동
보고서는 다음 활동을 의심스럽다고 간주했습니다:
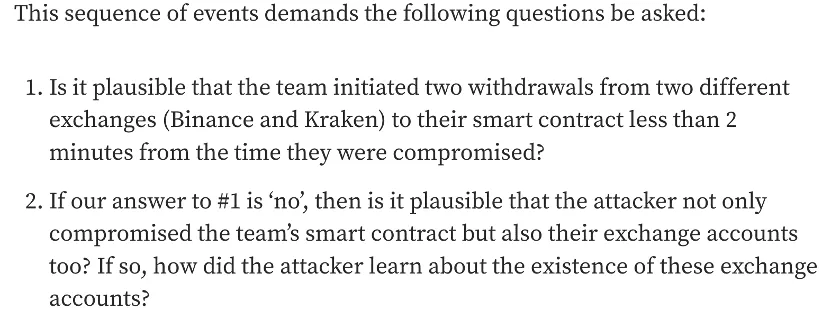
그러나 이는 보고서가 주장하는 것처럼 타당하지 않습니다. 공격자는 전송 트랜잭션의 활동을 모니터링하여 목적을 달성할 수 있었을 것입니다. 기술적 관점에서 이는 그다지 이상한 일이 아닙니다. 예를 들어, 수익을 위해 트랜잭션을 지속적으로 모니터링하는 온체인 MEV 봇들이 존재합니다.
0x3. 결론
요약하자면, 이 보고서는 Wintermute 프로젝트를 혐의하기에 충분히 설득력이 없습니다.
BlockSec 소개
BlockSec은 2021년 세계적으로 著名한 보안 전문가 그룹이 설립한 선도적인 블록체인 보안 회사입니다. 이 회사는 Web3 세계의 대중화를 촉진하기 위해 보안성과 사용성을 향상시키는 데 전념하고 있습니다. 이를 위해 BlockSec은 스마트 컨트랙트 및 EVM 체인 보안 감사 서비스, 보안 개발 및 위협을 사전에 차단하기 위한 Phalcon 플랫폼, 자금 추적 및 조사를 위한 MetaSleuth 플랫폼, 그리고 Web3 빌더들이 크립토 세계를 효율적으로 탐색할 수 있도록 돕는 MetaSuites 확장 프로그램을 제공합니다.
현재까지 이 회사는 MetaMask, Uniswap Foundation, Compound, Forta, PancakeSwap 등 300개 이상의 저명한 고객사에 서비스를 제공했으며, Matrix Partners, Vitalbridge Capital, Fenbushi Capital을 포함한 유수의 투자자들로부터 두 차례의 투자 라운드를 통해 수천만 달러를 조달했습니다.
공식 웹사이트: https://blocksec.com/
공식 트위터 계정: https://twitter.com/BlockSecTeam



