

Paraluni 프로젝트는 3월 13일 오전(UTC +8 기준)에 공격을 받았습니다. 공격자는 두 가지 취약점을 활용하여 프로토콜을 공격했습니다. 첫 번째 취약점은 전달된 토큰에 대한 검증 부재이며, 두 번째는 전통적인 재진입 공격입니다. 공격자는 여러 공격 트랜잭션을 실행했습니다. 아래에서는 그 중 하나인 0xf2bba649019ce40a67f0fb74e5e800257d359d9094b6ba6faea14ffa4d3446b1을 사용하여 전체 공격 과정을 설명하겠습니다.
1단계: paraRouter에 유동성 추가
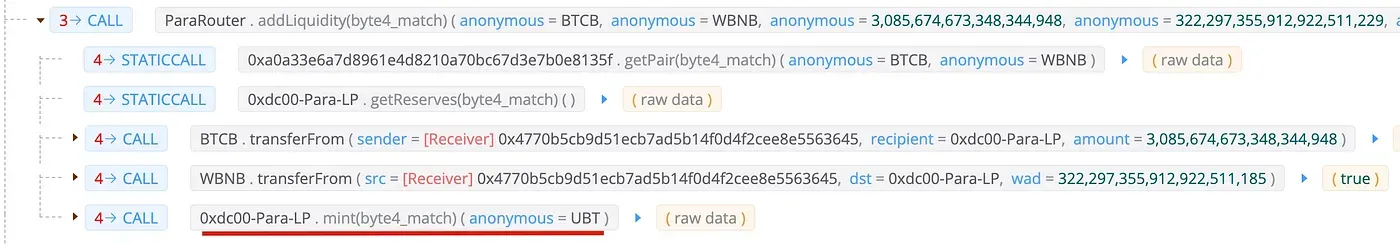
공격자는 BTCB-WBNB 풀(index = 9)에 addLiquidity를 호출했으며, 풀은 공격자가 생성한 토큰인 UBT에 lp 토큰을 발행합니다. 이 작업 이후 UBT 토큰은 풀의 lp 토큰을 보유하게 됩니다. BTCB와 WBNB는 플래시 론에서 차용한 것임을 참고하시기 바랍니다.
2단계: MasterChef의 depositByAddLiquidity 호출
공격자는 _pid를 9로 지정하고 UGT와 UBT 토큰을 매개변수로 사용하여 depositByAddLiquidity를 호출했습니다. 그러나 이 함수는 풀의 예비 토큰이 전달된 토큰(UGT 및 UBT)과 동일한지 여부를 확인하지 않습니다.
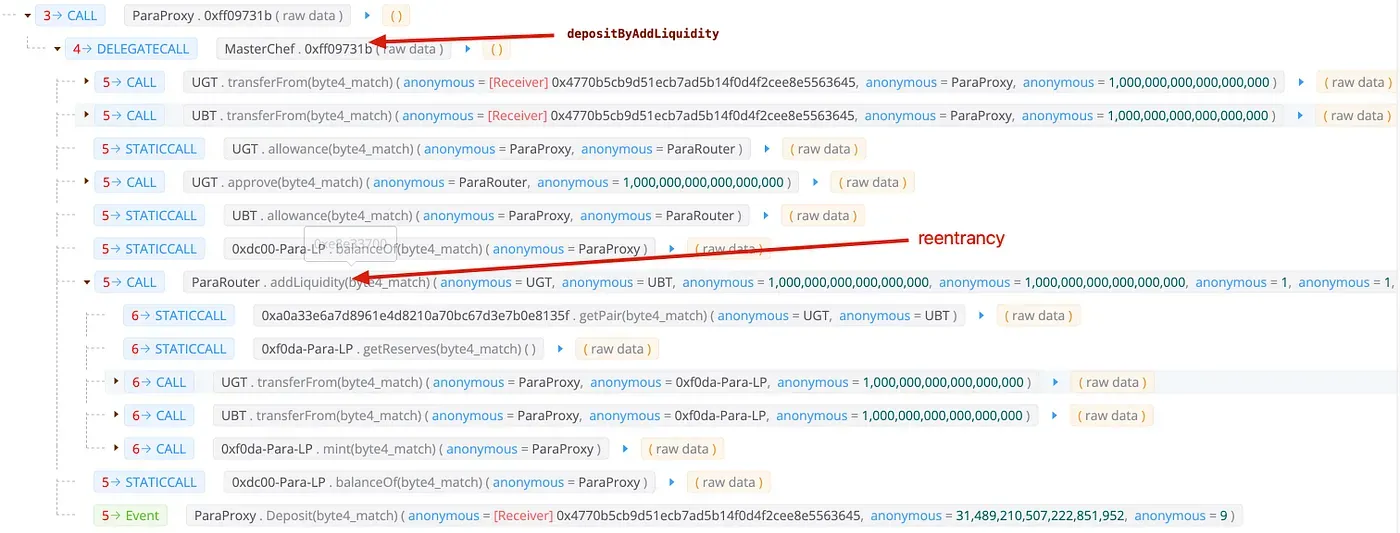
이후 함수는 depositByAddLiquidityInternal을 호출하고, 이는 다시 paraRouter의 addLiquidity를 호출합니다. 이 함수는 UGT 및 UBT 토큰의 transferFrom 함수를 호출합니다. 그러나 이 두 토큰은 공격자가 제어합니다. UBT의 transferFrom 함수에서 공격자는 MasterChef 컨트랙트의 deposit 함수를 호출하여 첫 번째 단계에서 획득한 LP 토큰을 MasterChef 컨트랙트에 예치했습니다.
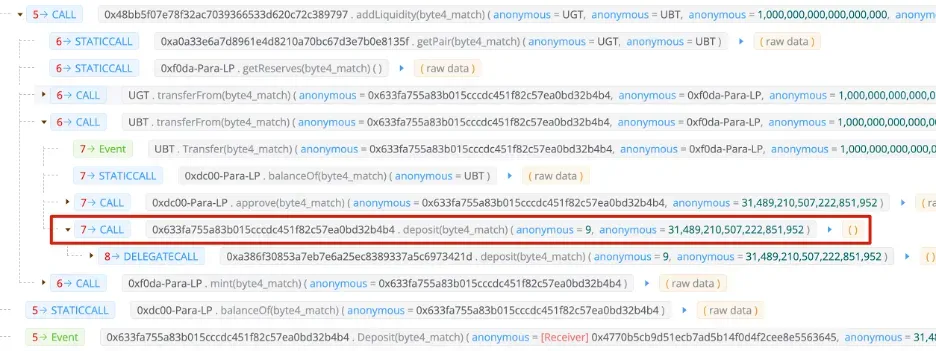
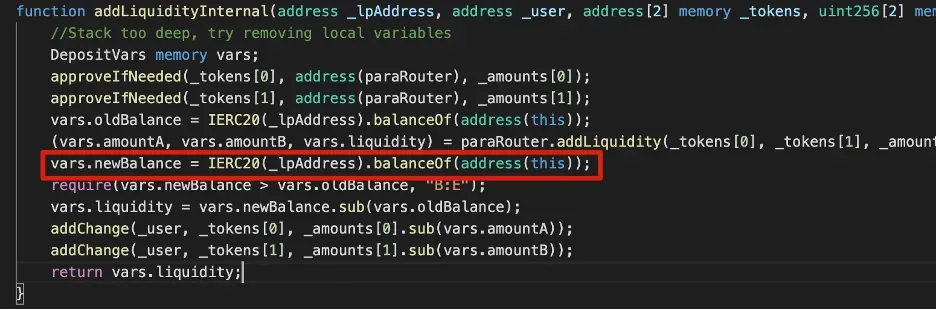
안타깝게도, deposit 함수에서의 잔액 변경으로 인해 addLiquidity 이후의 newBalance가 oldBalance보다 훨씬 커지게 됩니다. 이를 통해 공격자는 MasterChef 컨트랙트에서 이중 크레딧을 얻게 되었습니다.
3단계: 수익 획득
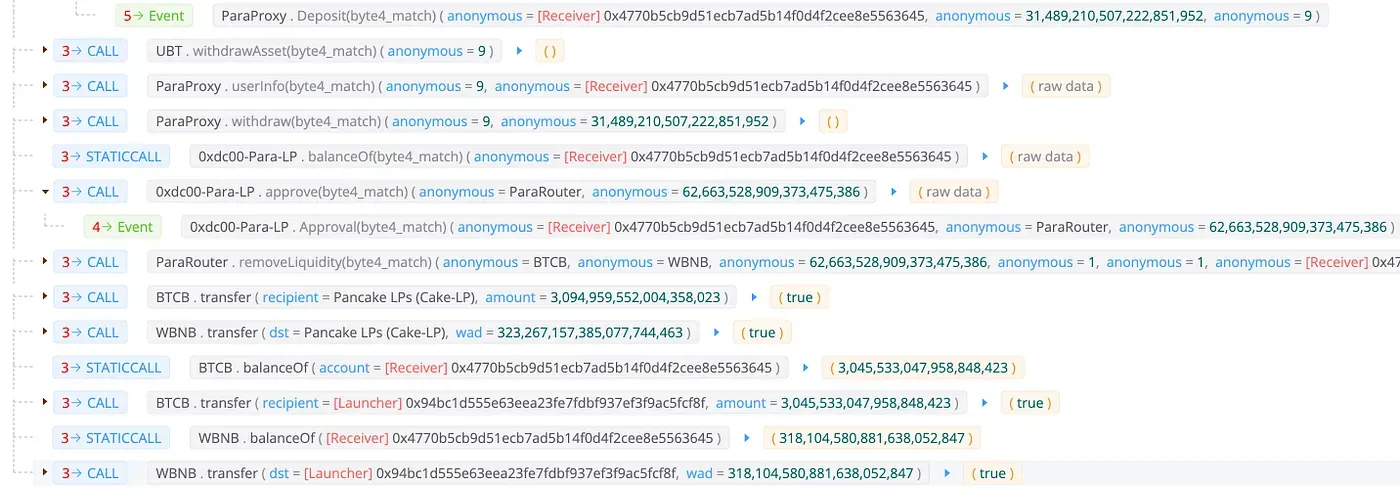
공격자는 최종적으로 UBT.withdrawAsset과 MasterChef.withdraw를 호출하여 lptoken을 환매하고 BTCB와 WBNB를 획득했습니다. 유동성의 양이 공격자가 보유해야 할 것보다 많기 때문에, 공격자는 수익을 얻게 됩니다.
교훈
재진입 문제 외에도, 전달된 토큰이 검증되지 않은 것이 근본적인 원인 중 하나입니다. Visor 사례와 Coin98 사례에서도 유사한 문제를 가진 다른 사례들을 확인한 바 있습니다.
BlockSec 소개
BlockSec은 2021년 세계적으로 저명한 보안 전문가 그룹에 의해 설립된 선도적인 블록체인 보안 회사입니다. 이 회사는 대중적 채택을 촉진하기 위해 새롭게 부상하는 Web3 세계의 보안성과 사용성을 향상시키는 데 전념하고 있습니다. 이를 위해 BlockSec은 스마트 컨트랙트 및 EVM 체인 보안 감사 서비스, 보안 개발 및 위협을 사전에 차단하기 위한 Phalcon 플랫폼, 자금 추적 및 조사를 위한 MetaSleuth 플랫폼, 그리고 Web3 빌더들이 암호화폐 세계를 효율적으로 탐색할 수 있도록 지원하는 MetaSuites 확장 프로그램을 제공합니다.
현재까지 이 회사는 MetaMask, Uniswap Foundation, Compound, Forta, PancakeSwap 등 300개 이상의 저명한 고객사에 서비스를 제공했으며, Matrix Partners, Vitalbridge Capital, Fenbushi Capital을 포함한 저명한 투자자들로부터 두 차례의 자금 조달 라운드에서 수천만 달러를 유치했습니다.
공식 웹사이트: https://blocksec.com/
공식 트위터 계정: https://twitter.com/BlockSecTeam



