

최근, 저희 취약점 탐지 시스템이 Solana의 rBPF(즉, 모든 Solana dApp이 실행되는 가상 머신: https://github.com/solana-labs/rbpf)에서 심각한 문제를 발견했습니다. 면밀한 조사 끝에, 이것이 Solana 네트워크 전체를 다운시키는 데 악용될 수 있는 정수 오버플로우 버그임을 확인했습니다. 저희는 해당 버그를 Solana 보안팀에 보고했으며, 팀은 즉시 버그를 확인하고 수정하기 위해 신속하게 대응했습니다. 이 글을 작성하는 시점에서 거의 모든 검증자 노드가 패치를 받고 최신 버전으로 업그레이드되었으며, 이는 공개 공시를 해도 안전하다는 것을 의미합니다.
eBPF와 rBPF
확장 Berkeley 패킷 필터(eBPF[1])는 커널에서 패킷을 필터링하기 위해 처음 개발되었습니다. eBPF의 보안성, 효율성, 확장성으로 인해 현재 네트워킹, 추적, 프로파일링 등[2] 다양한 분야에서 사용되고 있습니다. eBPF의 풍부한 기능을 고려하여, Solana는 이를 스마트 컨트랙트의 실행 엔진으로도 채택했습니다. Solana에서 dApp을 개발하려면, 개발자들은 eBPF 바이트코드로 컴파일될 Rust로 스마트 컨트랙트를 개발해야 합니다.
Solana의 dApp을 호스팅하기 위해서는 eBPF를 위한 정밀한 가상 머신이 필요합니다. 이 경우 Solana는 Rust로 작성된 eBPF용 가상 머신인 rBPF를 사용합니다. 그러나 제안된 가상 머신(즉, rBPF)이 견고하고 안전하며 정밀한지는 알 수 없습니다. rBPF 내에 보안 문제가 존재하면, rBPF를 포함한 모든 검증자 노드가 영향을 받아 Solana 네트워크 전체에 큰 손실(예: DDoS 공격)을 초래할 수 있습니다.
버그의 근본 원인
저희는 rBPF의 버그를 찾아내는 도구를 개발했습니다. 이 도구는 현재 활발히 개발 중입니다. 이 과정에서 네트워크 전체를 다운시킬 수 있는 rBPF(버전 0.2.16)의 심각한 문제가 발견되었습니다.
구체적으로, "elf.rs" 파일의 "load" 함수는 ELF 파일(스마트 컨트랙트)을 파싱하고 검증하는 데 사용됩니다. 먼저, "load" 함수는 ELF 구조를 읽고 "relocate" 함수를 호출하여 callee 오프셋을 설정합니다. 그러나 "relocate" 함수에서 속성 "sym.st_value"는 ELF 파일에서 직접 가져옵니다. "st_value"가 충분히 크면, "sym.st_value"와 "refd_pa"의 합산인 "addr"을 계산할 때 정수 오버플로우가 발생할 수 있습니다.
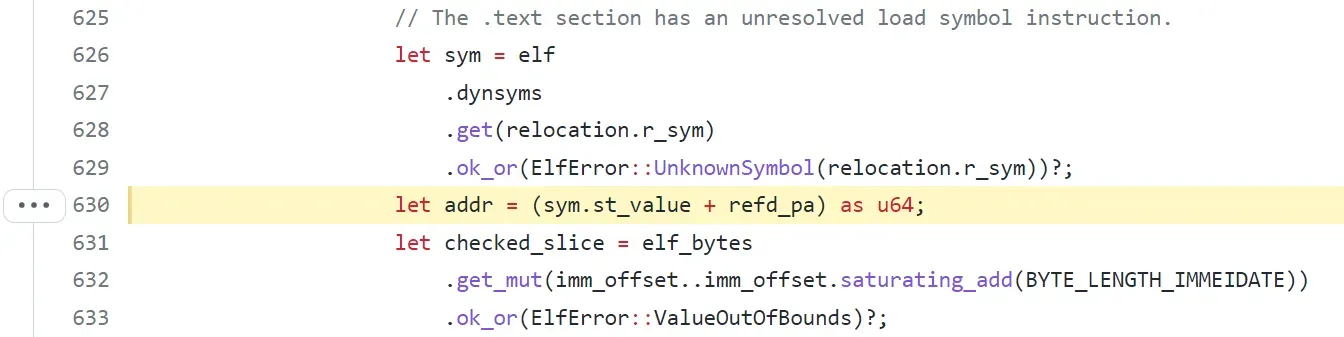
이 경우, 공격자는 정수 오버플로우를 유발할 수 있는 악성 ELF 파일을 스마트 컨트랙트로 만들 수 있습니다. 그 후 모든 검증자가 대상 ELF 파일을 실행하게 되고 rBPF는 "add with overflow"와 함께 패닉 상태가 됩니다.

이 시점에서 rBPF는 멈추게 되고 이후의 트랜잭션이 실행되지 않아 DoS 공격이 발생합니다. ELF 파일을 로드하는 동안 정수 오버플로우로 인해 노드가 다음과 같이 "Finalizing transaction"에서 멈추는 것을 확인할 수 있습니다.

이 문제는 https://github.com/solana-labs/rbpf/pull/200에서 도입되었으며, 이는 rBPF가 버전 0.2.14부터 취약하다는 것을 의미합니다. 저희는 2021년 12월 6일에 이 문제를 발견하고 Solana 보안팀에 보고했습니다. Solana는 저희의 보고 후 몇 시간 내에 safemath 메커니즘을 사용하여 문제를 수정했습니다. 수정 사항은 https://github.com/solana-labs/rbpf/pull/236에 있습니다. 작성 시점(2021/12/30) 기준으로 86% 이상의 검증자가 최신 버전으로 업그레이드했습니다.
[1] https://en.wikipedia.org/wiki/Berkeley_Packet_Filter
[2] https://ebpf.io/
타임라인
- 2021/12/06: 문제가 Solana 보안팀에 보고됨
- 2021/12/06: 취약점이 수정됨
- 2021/12/30: 이 취약점에 대한 정보가 공개됨
- 2022/01/28: CVE-2021–46102가 할당됨



