

이 블로그는 중국 저장대학교 BlockSec 팀이 발행했습니다.
2020년 12월 16일, 저희 모니터링 시스템 ThunderForecast가 일련의 의심스러운 트랜잭션을 감지했습니다. 이후 저희 연구팀이 개발한 EthScope 시스템을 사용하여 해당 트랜잭션들을 분석한 결과, 보고된 모든 트랜잭션이 악의적임을 확인했습니다. 이 블로그에서는 공격자의 각 행동 의도를 이해하는 데 도움이 되도록 풍부한 세부 정보와 함께 공격을 설명합니다.
Plouto Vault란?
Plouto는 개방형 탈중앙화 자산 관리 프로토콜입니다. Plouto 프로토콜은 "Open Vault"라는 핵심 아이디어를 제시합니다. 이 아이디어를 통해 표준 투자 전략 외에도, 자산 관리자는 다른 서드파티와 함께 프로토콜을 배포하거나 Plouto Vault로 자체 전략을 설계할 수 있습니다. 이번 공격에서 공격자는 민팅 토큰 수량이 YPool의 해당 토큰 수량에 따라 결정된다는 Plouto Vault의 취약점을 악용했습니다. 결과적으로 공격자는 총 698,775.32 USD를 탈취했습니다.
세부 정보
이제 공격 트랜잭션 0x49112d…를 통해 이번 공격의 더 자세한 내용을 공개합니다.
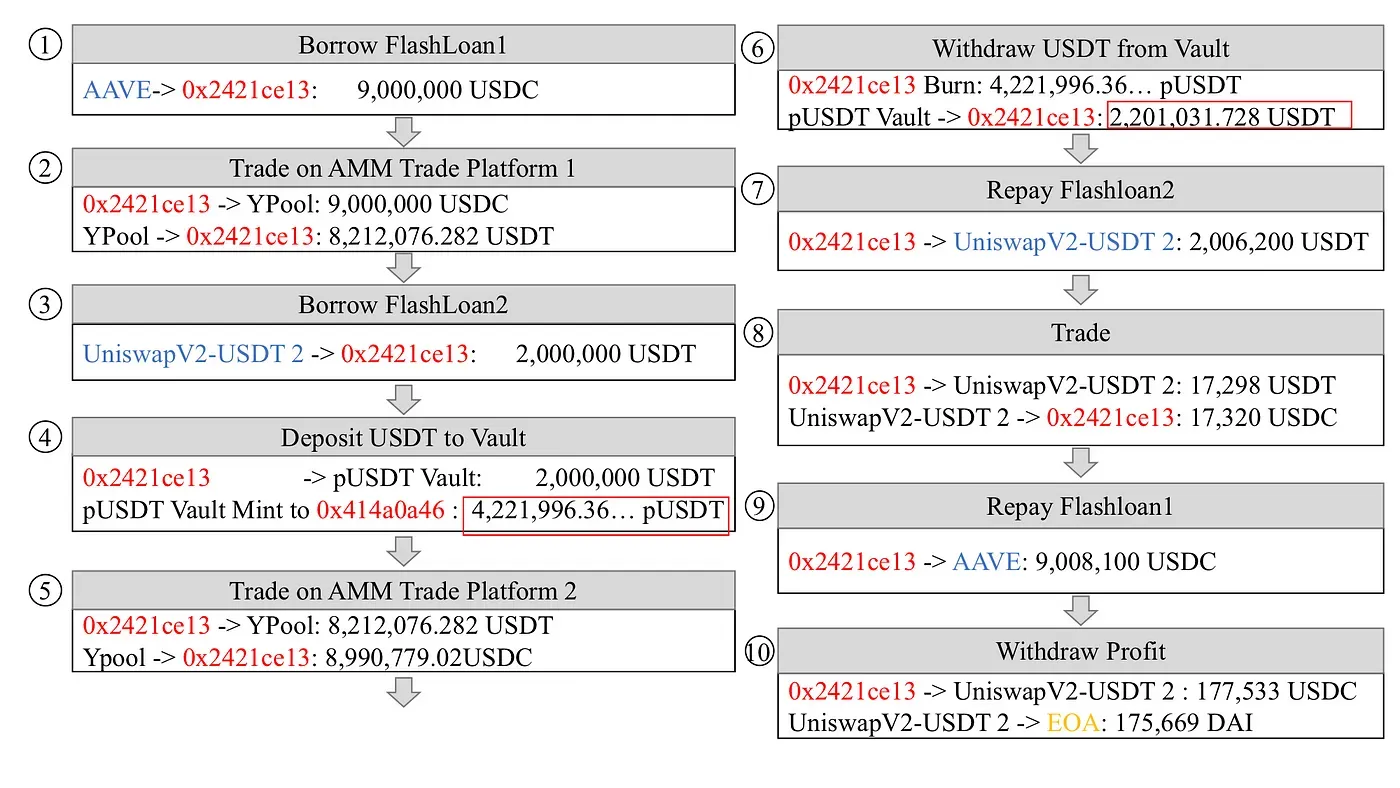
총 10단계가 포함됩니다:
- 1단계: AAVE에서 9,000,000 USDC의 플래시 론을 받습니다.
- 3단계: UniswapV2에서 2,000,000 USDT의 플래시 론을 받습니다.
- 7단계: UniswapV2에서 빌린 플래시 론 2,006,200 USDT를 반환합니다.
- 8단계: UniswapV2-USDT 풀에서 17,298 USDT를 17,320 USDC로 교환합니다. 교환된 USDC는 AAVE에서 빌린 첫 번째 플래시 론 상환에 사용됩니다.
- 9단계: AAVE에서 빌린 플래시 론 9,008,100 USDC를 반환합니다.
- 10단계: 177,533 USDC를 175,669 DAI로 교환하고 수익을 공격자의 EOA로 전송합니다.
손익
위에서 언급한 트랜잭션에서 공격자는 YPool의 USDT 유동성을 조작하여 Plouto Vault에서 175,669 DAI를 탈취했습니다.
공격 규모
공격의 특성을 바탕으로, 저희는 공격자 0x43c162….가 실행한 악성 컨트랙트 0x2421ce… 1개와 8개의 트랜잭션을 탐지했습니다(트랜잭션 0x49112d… 이벤트에서 획득한 최대 수익은 175,669.88 USD에 달합니다). Etherscan의 데이터에 따르면, 공격자는 총 698,775.32 USD를 탈취했습니다.
마무리
이더리움 DeFi 생태계의 발전과 DeFi 서비스(플래시 론)의 지속적인 업데이트로 인해 보안 문제가 점차 두드러지고 있습니다. 이번 공격의 배경에서 플래시 론은 공격자가 유동성 조작을 실행하는 데 많은 "편의"를 제공했습니다. 최근 Harvest 플랫폼도 컨트랙트 간 강한 의존성을 악용한 공격을 받았습니다.
타임라인
- 2020/12/16: 의심스러운 트랜잭션 발견
- 2020/12/17: 분석 완료
- 2020/12/18: 세부 정보 공개
BlockSec 소개
BlockSec은 2021년 세계적으로 著名한 보안 전문가 그룹이 설립한 선도적인 블록체인 보안 회사입니다. 이 회사는 대중적 채택을 촉진하기 위해 새롭게 부상하는 Web3 세계의 보안성과 사용성 향상에 전념하고 있습니다. 이를 위해 BlockSec은 스마트 컨트랙트 및 EVM 체인 보안 감사 서비스, 보안 개발 및 위협 사전 차단을 위한 Phalcon 플랫폼, 자금 추적 및 조사를 위한 MetaSleuth 플랫폼, 그리고 Web3 빌더들이 크립토 세계에서 효율적으로 활동할 수 있도록 지원하는 MetaSuites 확장 프로그램을 제공합니다.
현재까지 MetaMask, Uniswap Foundation, Compound, Forta, PancakeSwap 등 300개 이상의 저명한 고객사에 서비스를 제공했으며, Matrix Partners, Vitalbridge Capital, Fenbushi Capital을 포함한 著名한 투자자들로부터 두 차례의 투자 라운드를 통해 수천만 달러를 유치했습니다.
공식 웹사이트: https://blocksec.com/
공식 트위터 계정: https://twitter.com/BlockSecTeam



