


2023년 3월 13일, 이더리움 기반의 탈중앙화 금융(DeFi) 대출 프로토콜인 Euler Finance가 플래시 론 공격을 받아 약 2억 달러의 손실이 발생했습니다. 근본 원인은 donateToReserves() 함수에 유동성 검사가 누락된 것으로 확인되었습니다. 블록체인 보안 회사인 BlockSec은 DeFi 보안을 개선하고 디지털 자산을 보호하기 위해 이러한 익스플로잇을 지속적으로 모니터링하고 있습니다.
| 날짜 | 공격 유형 | 체인 | 손실 | 복구 여부 |
|---|---|---|---|---|
| 2023-03-13 | 비즈니스 로직 결함 | ETH | ~$200M | Yes |
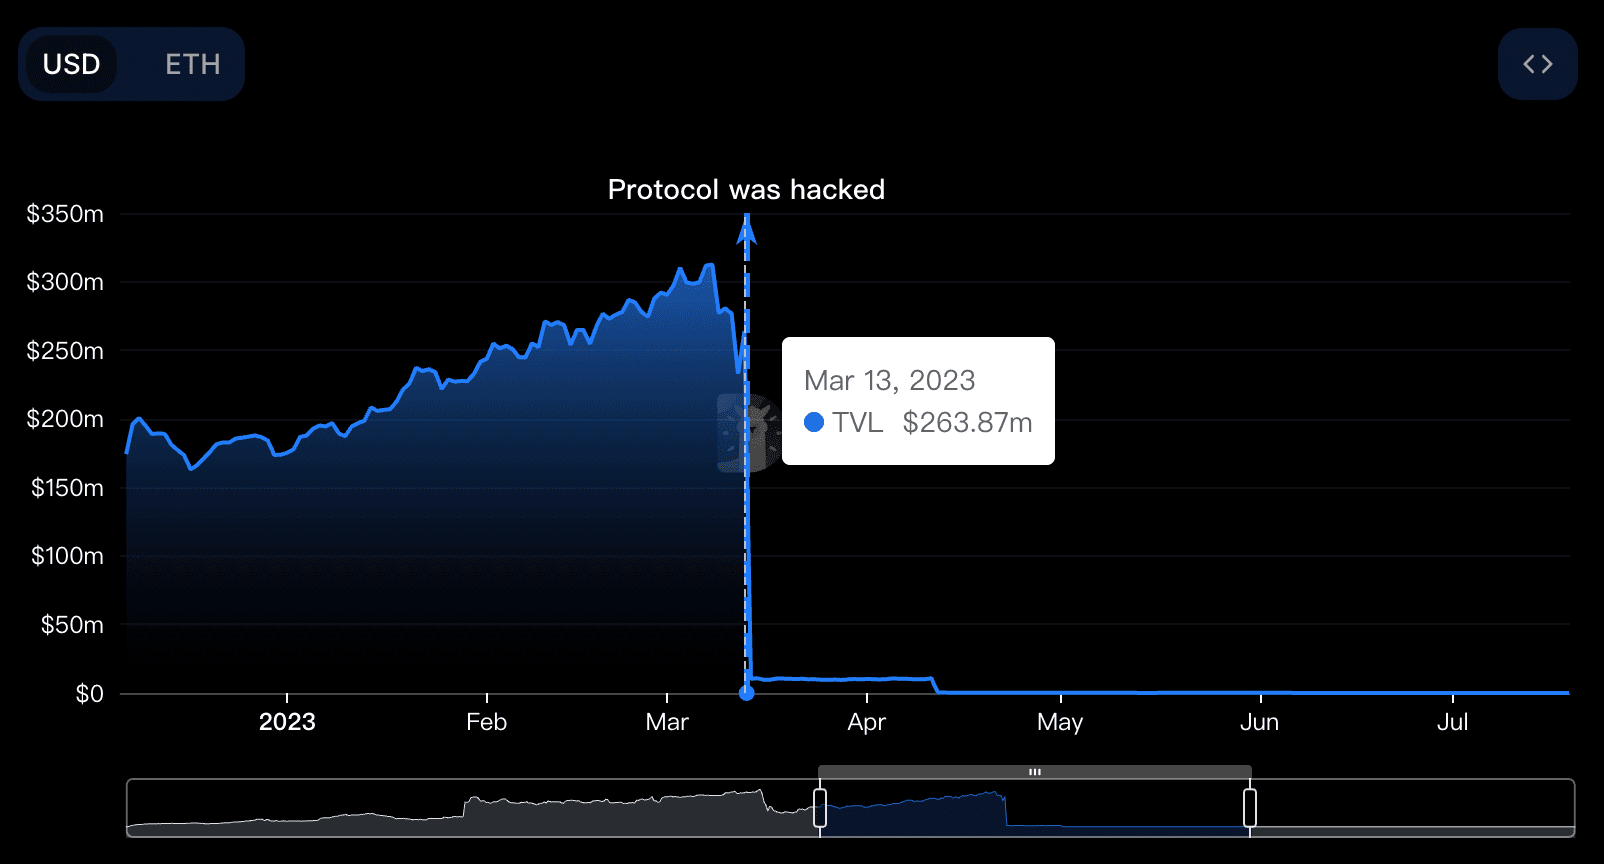
Euler Finance는 공격 이전에 DefiLlama 기준 상위 30대 DeFi 프로토콜 중 하나로 꼽혔습니다. 총 예치 자산(TVL)은 2억 6,400만 달러에서 1,000만 달러로 96% 급감했습니다.
핵심 개념
익스플로잇을 이해하려면 Euler Finance의 셀프 차입(self-borrow) 및 소프트 청산(soft liquidation) 메커니즘을 파악하는 것이 필수적입니다:
- 셀프 차입: 사용자가 새로 발행된 EToken을 담보로 활용하여 새 자산을 발행하고 부채를 늘릴 수 있으며, 실질적으로 레버리지를 가능하게 합니다.
- 소프트 청산: 청산자가 고정된 청산 계수를 사용하는 대신, 피청산자의 부채를 유연하게 상환할 수 있도록 허용합니다.
이러한 메커니즘은 혁신적이었지만, 공격자가 악용할 수 있는 취약점을 내포하고 있었습니다.
공격 분석
공격자는 다음 단계를 통해 익스플로잇을 실행했습니다:
- AAVE에서 3,000만 DAI를 플래시 론으로 빌렸습니다.
- Euler Finance에 2,000만 DAI를 예치하고 2,000만 eDAI를 수령했습니다.
- Euler의 차입 기능을 활용하여 1억 9,500만 eDAI와 2억 dDAI를 발행했습니다.
- 1,000만 부채를 상환하여 더 많은 eDAI를 발행하고, 2억 1,500만 eDAI와 1억 9,000만 dDAI를 보유했습니다.
- 4단계를 반복하여 보유량을 4억 1,000만 eDAI와 3억 9,000만 dDAI로 늘렸습니다.
donateToReserves()함수를 호출하여 1억 eDAI를 기부했습니다.
function donateToReserves(uint256 amount) external {
    // Missing liquidity check allows exploit
    // Function logic here
}
이 과정에서 공격자의 건전성 지수(health factor)가 검증되지 않아 자신의 포지션을 청산하여 이익을 취할 수 있었습니다. 공격자는 자기 청산을 통해 3,800만 eDAI를 추출하고 플래시 론을 상환했습니다.
이번 익스플로잇은 스마트 컨트랙트의 비즈니스 로직 취약점을 악용한 플래시 론 공격이었습니다.
요약
핵심 문제는 donateToReserves() 함수의 유동성 검사 누락과 동적 청산 할인 메커니즘의 결합이었습니다. 이로 인해 차익 거래 기회가 생겨 공격자가 적절한 담보나 부채 상환 없이 대량의 암호화 자산을 탈취할 수 있었습니다.
후속 조치
놀랍게도, 탈취된 자금 중 약 1억 3,500만 달러—주로 스테이킹된 이더(stETH), 비트코인, DAI 및 USDC 같은 스테이블코인—가 전액 복구되었습니다. 공격자는 페데리코 하이메(Federico Jaime)라는 19세 아르헨티나인으로, 도덕적 이유로 3주 후 모든 탈취 자산을 반환했습니다.[1]
BlockSec은 사건을 적극적으로 모니터링해 왔습니다. 공식 트위터 계정 @BlockSecTeam과 @MetaSleuth를 통해 지속적인 업데이트를 제공했습니다. 2023년 3월 18일, 공격자는 3,000 이더를 반환했으며, 일주일 후 51,000 이더를 추가로 반환하고 이후 며칠에 걸쳐 나머지 자금을 모두 반환했습니다.
환불 과정에서 사건을 악용한 피싱 사기가 등장했습니다. 사기꾼들은 eulerrefunds.cxx라는 피싱 사이트를 만들어 일부 사용자를 속였습니다.
BlockSec의 고성능 크로스체인 자금 흐름 분석 도구인 MetaSleuth는 공격 및 환불 단계에서 피해를 입은 디지털 자산을 거의 실시간으로 추적할 수 있게 해주었습니다.
블록체인 보안에 대하여
이 사례는 강력한 블록체인 보안의 필요성을 보여주는 수많은 사례 중 하나입니다. BlockSec은 블록체인 프로젝트를 위한 포괄적인 보안 서비스를 제공하며, 다음이 포함됩니다:
- 스마트 컨트랙트 감사: 개발 단계에서 취약점을 식별합니다.
- Phalcon Security: 암호화 해킹을 방지하기 위해 사고 알림 및 자동 차단 기능을 제공하는 SaaS 플랫폼입니다.
- MetaSleuth: 디지털 자산의 추적 가능성과 투명성을 강화합니다.
- 인프라 감사: 기반이 되는 블록체인 환경을 보호합니다.
Web3 최고의 보안 감사 기관
출시 전 설계, 코드, 비즈니스 로직을 검증하세요
참고문헌
[1] 그는 2억 달러를 훔쳤습니다. 그는 돌려줬습니다. 이제, 그는 그 이유를 설명할 준비가 되어 있습니다



