Back to Blog

CVE-2021–39137의 실제 공격 악용에 대한 간략한 분석

Code Auditing
2021년 8월 28일
2 min read

CVE-2021-39137은 며칠 전 보고되어 수정된 취약점입니다. 그러나 모든 이더리움 노드가 패치를 적용한 것은 아닙니다. 우리는 이 취약점이 악성 트랜잭션에 의해 악용된 것을 확인했습니다.

공격 트랜잭션

https://tx.blocksecteam.com/tx/0x1cb6fb36633d270edefc04d048145b4298e67b8aa82a9e5ec4aa1435dd770ce4

이 트랜잭션은 주소 0x4를 대상으로 하는 STATICCALL을 포함합니다. 이것은 사전 컴파일된 스마트 컨트랙트 dataCopy입니다. 인자는 다음과 같습니다.

inOffset = 0, inSize = 32, retOffset = 7, retSize = 32.

0x4 스마트 컨트랙트
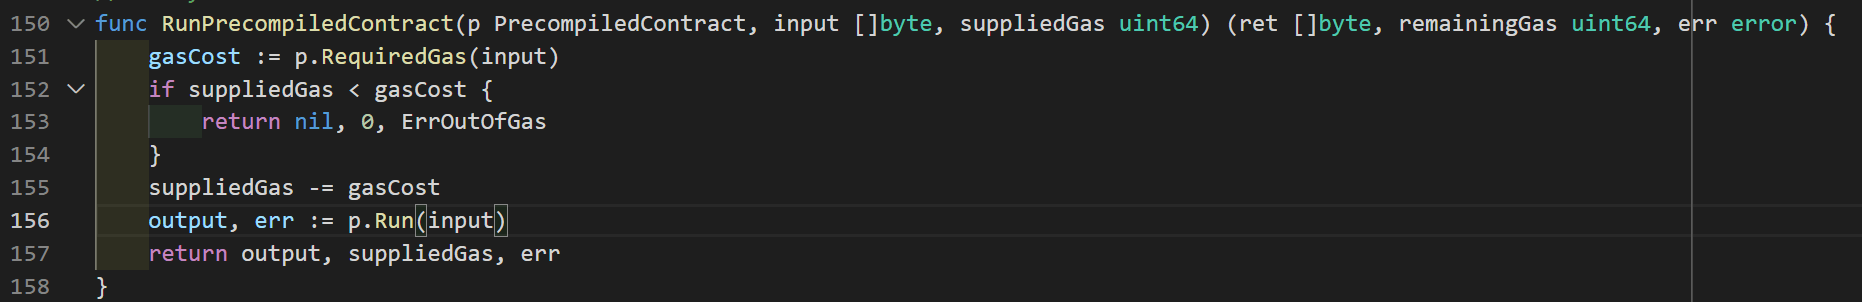
그림 1

STATICCALL의 대상이 0x4 사전 컴파일 컨트랙트이므로, 그림 1의 RunPrecompiledContract 함수가 실행됩니다.
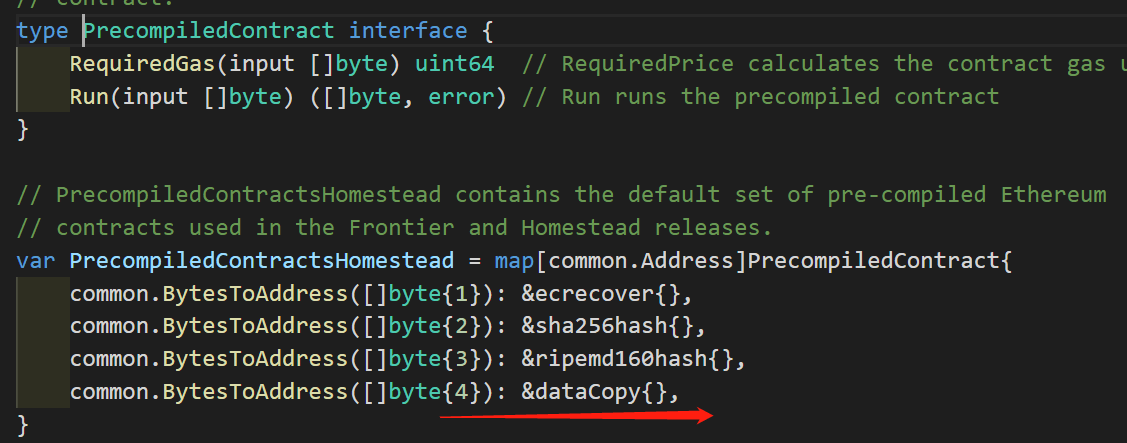
그림 2
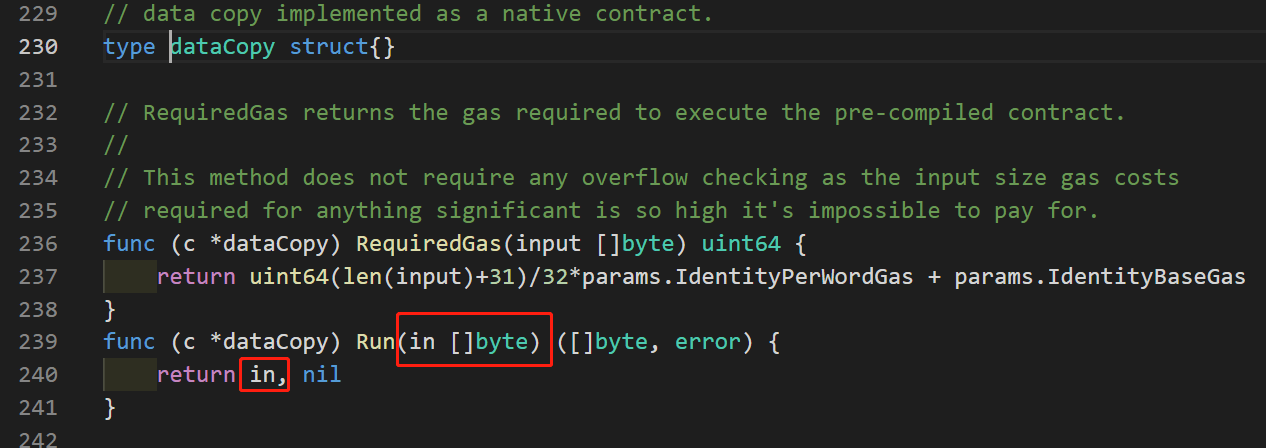
그림 3

그림 2/3에 따르면, 0x4 스마트 컨트랙트는 단순히 in 포인터의 참조를 반환합니다.
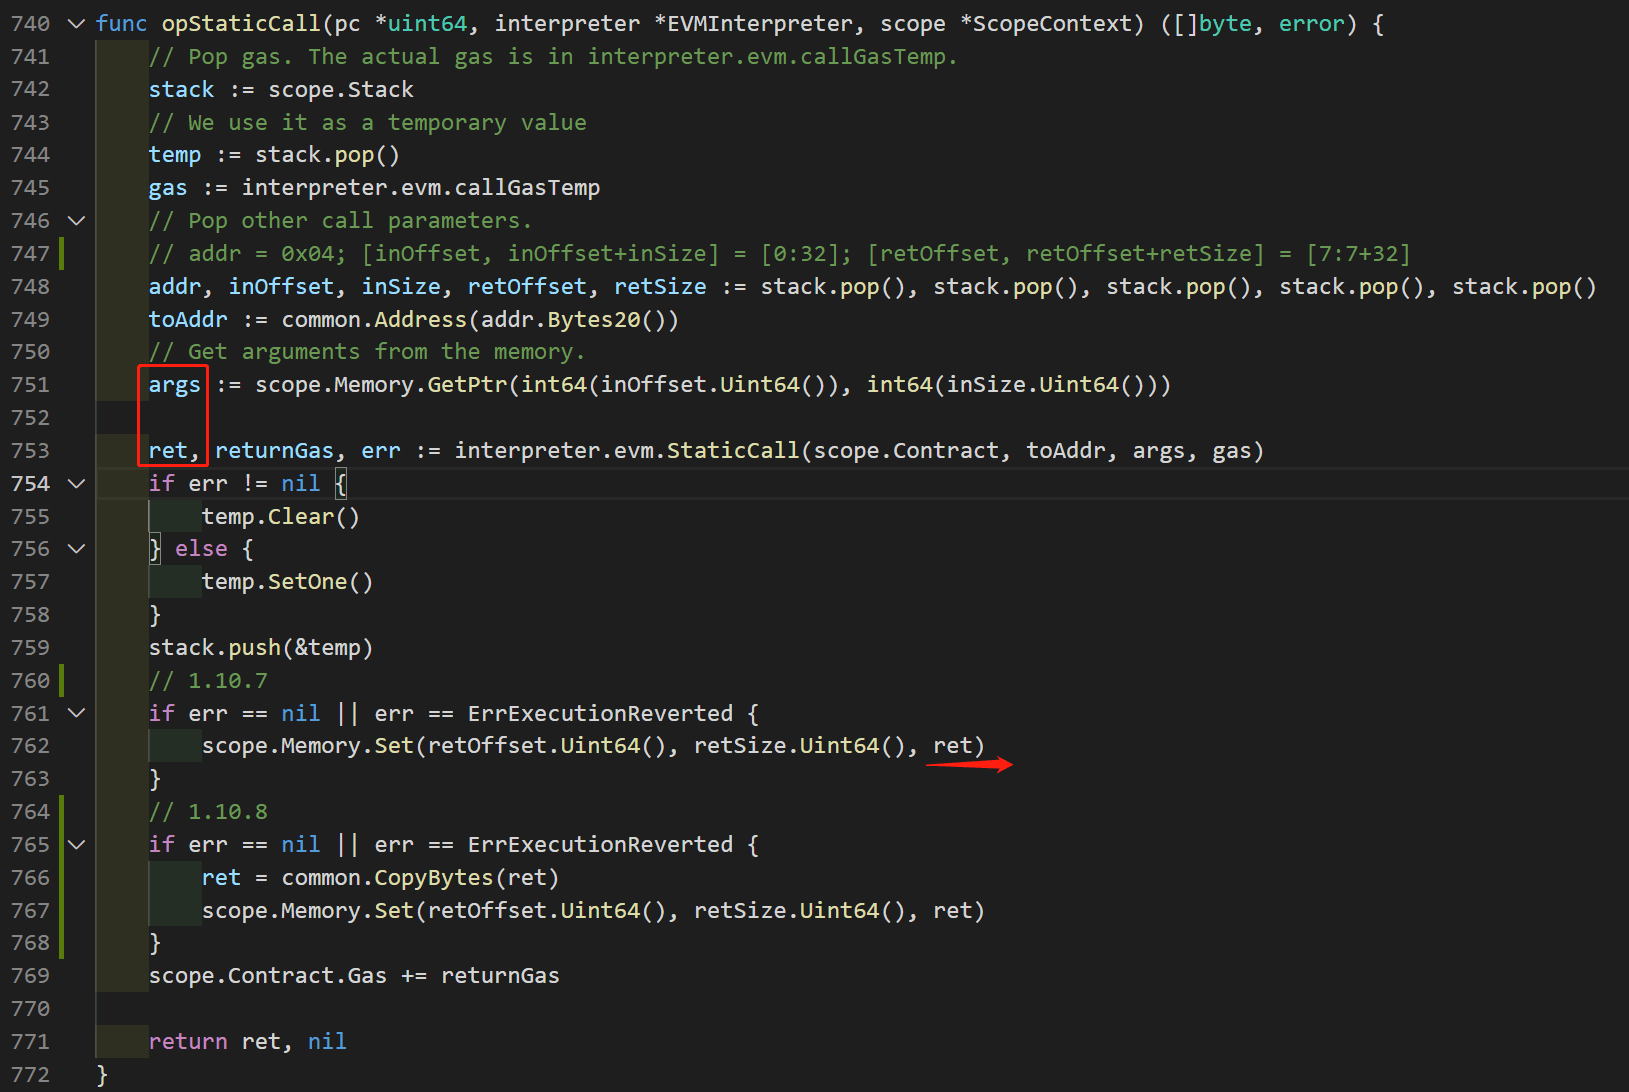
그림 4
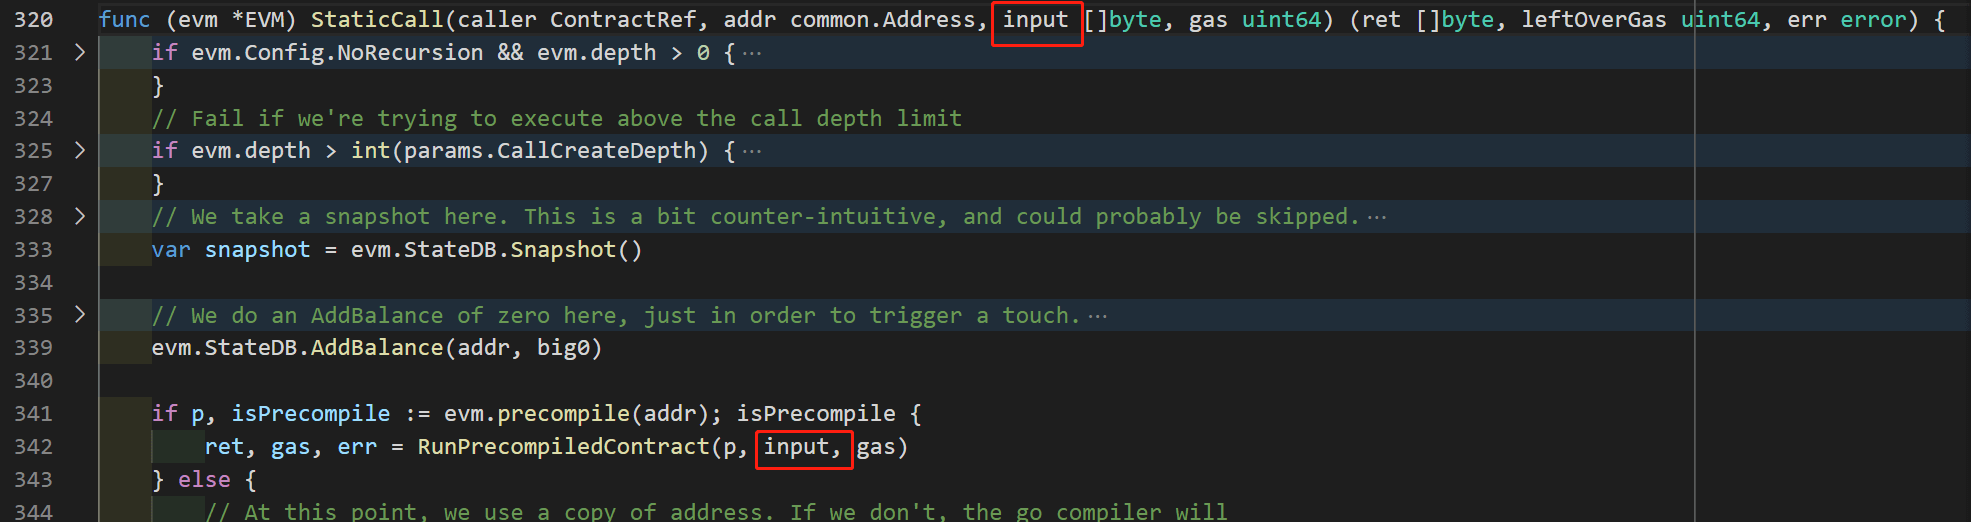
그림 5

그림 4는 옵코드 STATICCALL의 코드입니다. 751번 줄에서 args는 EVM 메모리의 [inOffset ~ inOffset + inSize], 즉 Mem[0:32]를 가리킵니다.

그림 5와 0x04의 코드 로직 분석(그림 2/3)에 따르면, 반환값(ret)은 args와 동일한 메모리에 대한 참조입니다. 즉, 이것 또한 Mem[0:32]를 가리킵니다.

취약점

취약한 코드(버전 1.10.7)에서 762번 줄은 ret의 내용을 Mem[retOffset : retOffset + retOffset], 즉 Mem[0:32]를 Mem[7:7+32]로 복사합니다. 이 작업은 의도치 않게 ret의 내용을 변경합니다. 이는 0x4 사전 컴파일 컨트랙트의 반환값이 수정되었음을 의미합니다.

수정된 버전(1.10.8)에서는 ret의 복사본을 만듭니다(766번 줄). 767번 줄의 복사 작업이 ret의 내용을 수정할 수 없으므로, 이를 통해 취약점이 해결됩니다.

CVE-2021–39137 취약점은 노드들이 패치를 제때 업데이트하지 않아 악성 트랜잭션에 의해 악용되었습니다. 이 결함은 이더리움 가상 머신의 메모리 연산에 존재하는 결함이었으나 버전 1.10.8에서 수정되었습니다. 시스템 보안을 보장하기 위해 모든 이더리움 노드를 즉시 최신 버전으로 업데이트할 것을 권장합니다.

크레딧

이 공격은 BlockSec의 Siwei Wu, Yufeng Hu, Lei Wu, Yajin Zhou가 분석하였습니다.

Sign up for the latest updates
안전한 보관을 넘어, 제2부: 지갑 암호 기술을 안전하게 구현하기
Security Insights

안전한 보관을 넘어, 제2부: 지갑 암호 기술을 안전하게 구현하기

공격자가 보호된 사본을 읽지 않고도 개인 키를 복구할 수 있을까요? Beyond Secure Storage 제2부에서는 취약한 난수성, 엔트로피 손실 또는 서명 논스의 결함으로 키를 예측하거나 복구할 수 있게 된 사례 여섯 건을 살펴봅니다. 이를 바탕으로 키 생성과 서명의 구현 요구사항을 도출하고, 결제 기관이 배포된 시스템의 코드 검토와 테스트를 통해 이러한 요구사항을 어떻게 평가할 수 있는지 설명합니다.

안전한 보관을 넘어, 제1부: 안전한 결제 및 서명 워크플로 설계
Security Insights

안전한 보관을 넘어, 제1부: 안전한 결제 및 서명 워크플로 설계

공격자가 개인 키를 탈취하지 않고도 승인되지 않은 작업이 어떻게 유효한 서명을 얻을 수 있을까요? Beyond Secure Storage의 파트 1에서는 Bitget, Bybit, Binance 등의 사고를 통해 결제 요청, 트랜잭션 구성, 서명, 실행, 정산에 걸친 승인 절차의 실패를 살펴봅니다. 이어서 승인되지 않은 작업을 방지하고 손실을 제한하기 위한 설계 원칙을 도출하고, 검토, 감사, 침투 테스트, 훈련을 통해 이러한 보호 조치를 어떻게 검증할 수 있는지 설명합니다.

NEAR Intents 익스플로잇: 환불 처리 결함과 보안 교훈
Security Insights

NEAR Intents 익스플로잇: 환불 처리 결함과 보안 교훈

NEAR Intents 익스플로잇에서는 과도한 금액의 환불 이벤트를 이용해 예치 자산이 반환된 후에도 내부 잔액을 유지했습니다. 이 분석은 리시트 처리 흐름과 BNB Chain에서 발생한 총 3,865,021 USDT 규모의 출금 7건을 재구성하고, 이러한 자금 유출을 프로젝트 측이 보고한 전액 회수와 구분하며, NEAR 스마트 계약의 개발 및 감사에 필요한 보안 고려사항을 설명합니다.

Best Security Auditor for Web3

Validate design, code, and business logic before launch. Aligned with the highest industry security standards.

BlockSec Audit

