

2022년 11월 08일, 저희는 Sushi의 공식 KashiPairMediumRiskV1 계약(또는 이를 포크한 일부 계약) 위에 구축된 풀에서 자산이 성공적으로 탈취된 몇 가지 공격을 탐지했습니다. 조사 결과, 근본 원인은 토큰 가격의 잘못된 계산을 유발하는 로직 버그임을 확인했습니다.
저희는 즉시 Sushi 보안 팀에 연락했으며, 그들은 저희의 발견을 확인했습니다. 다행히도 그들은 공격에 취약한 일부 중요한 풀을 보호하기 위한 조치를 취하고 있었습니다. 또한, 익스플로잇으로 인해 자금을 잃은 사용자들을 보상하기 위한 절차도 제공했습니다. 따라서 저희는 이제 취약점 및 공격에 대한 세부 사항을 공개하는 것이 안전하다고 판단합니다. 이 보고서에서는 자세한 분석을 제공하고자 합니다.
취약점 분석
KashiPairMediumRiskV1 계약의 소스 코드를 분석한 결과, 이 버그는 borrow 함수에 있으며, solvent 수정자에서 오래된 exchangeRate를 사용하여 대출 지분을 검증하는 것으로 결론지었습니다. 구체적으로, _isSolvent 함수에서 현재 exchangeRate 값을 기반으로 검증이 수행됩니다.
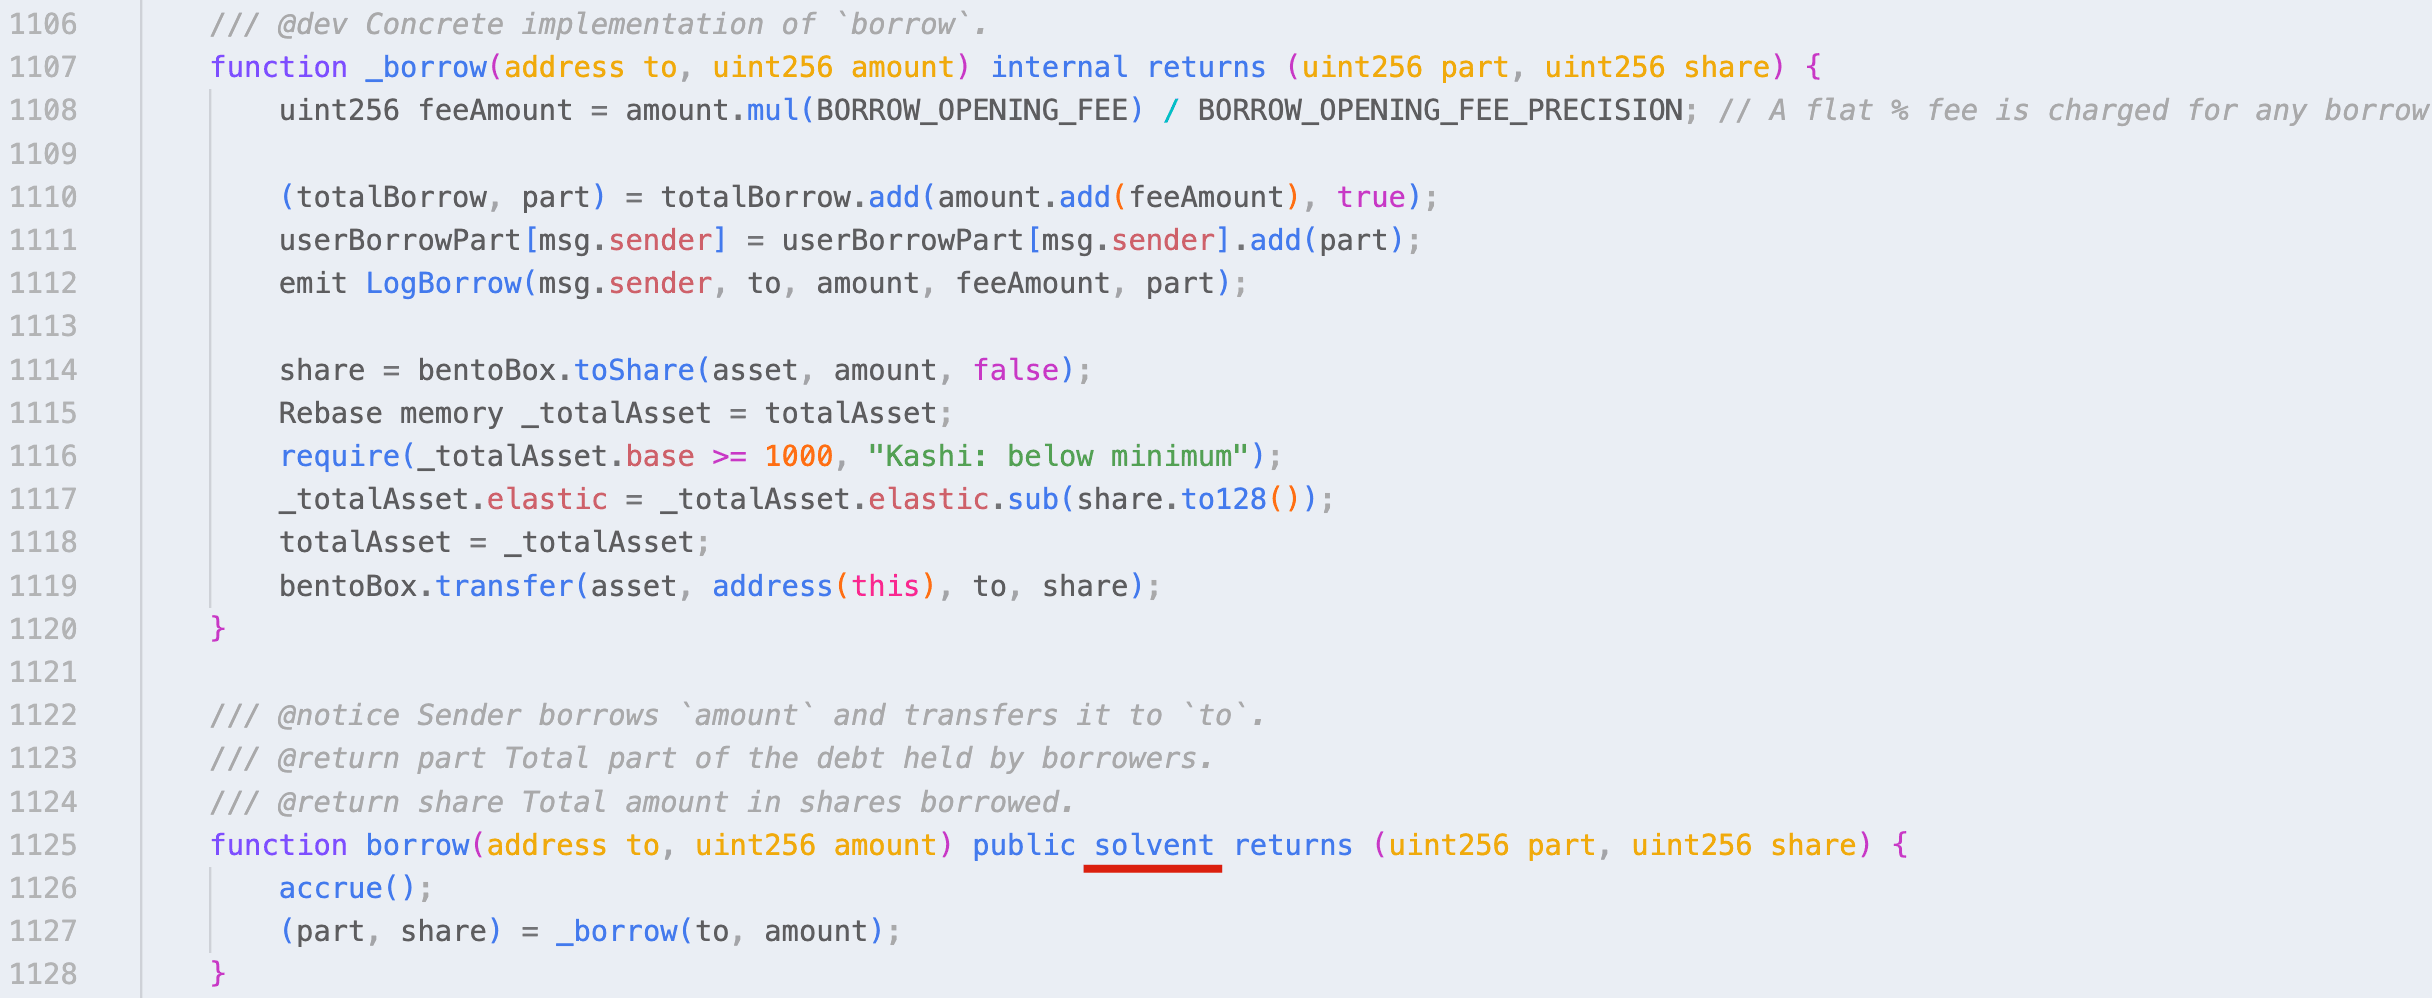
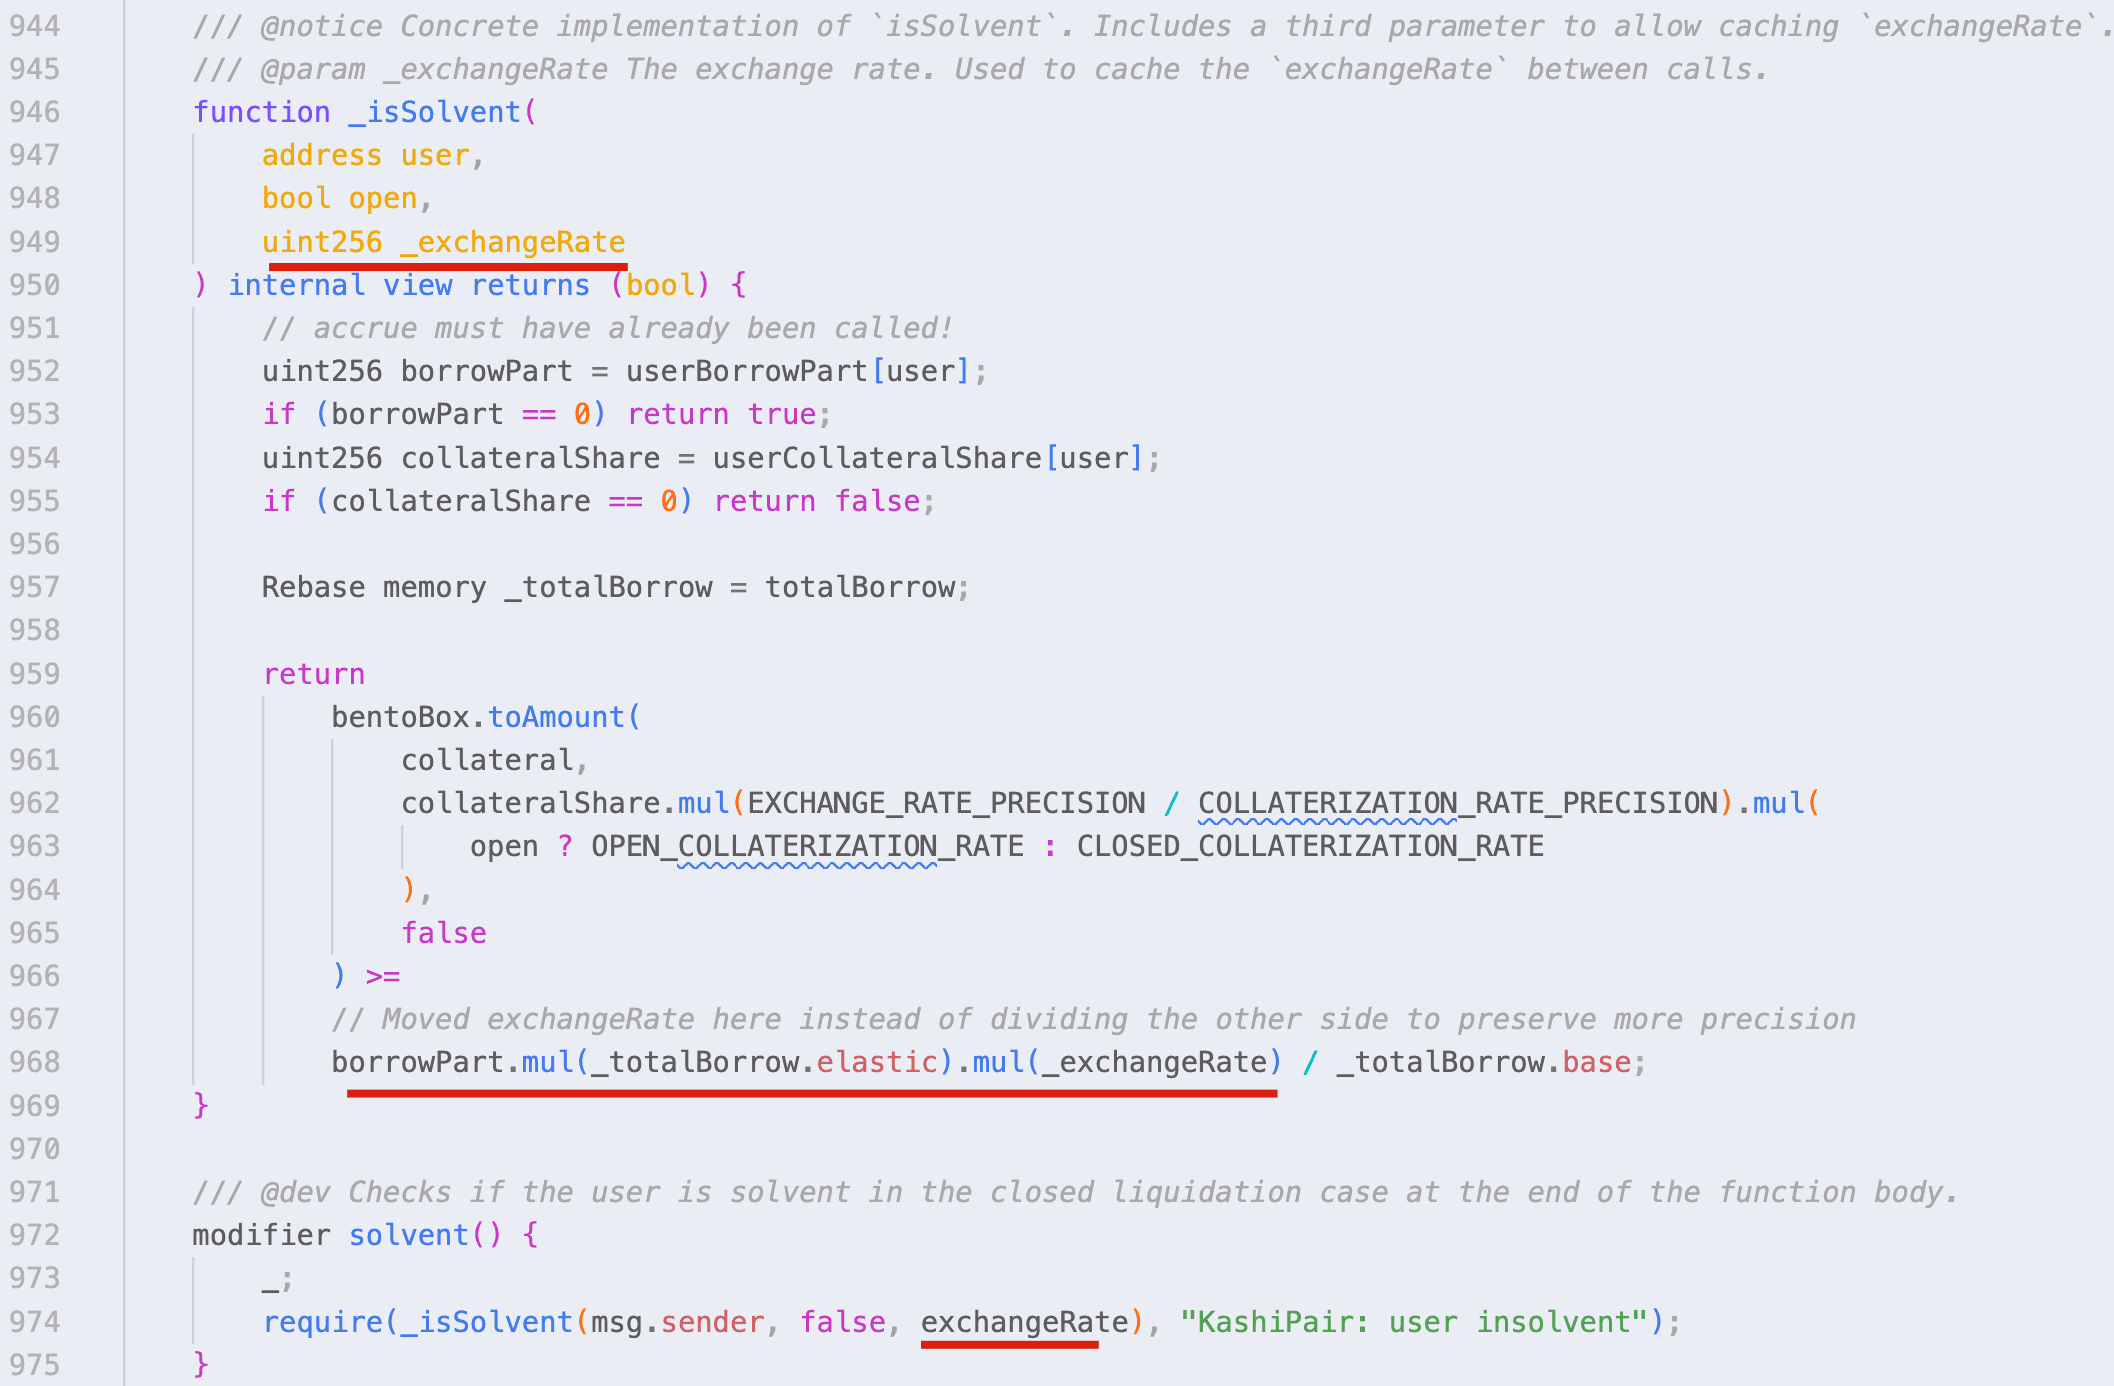
반면 liquidate 함수에서는 맨 처음에 updateExchangeRate 함수가 호출됩니다. 따라서 검증 및 계산은 업데이트된 값을 기반으로 수행됩니다.
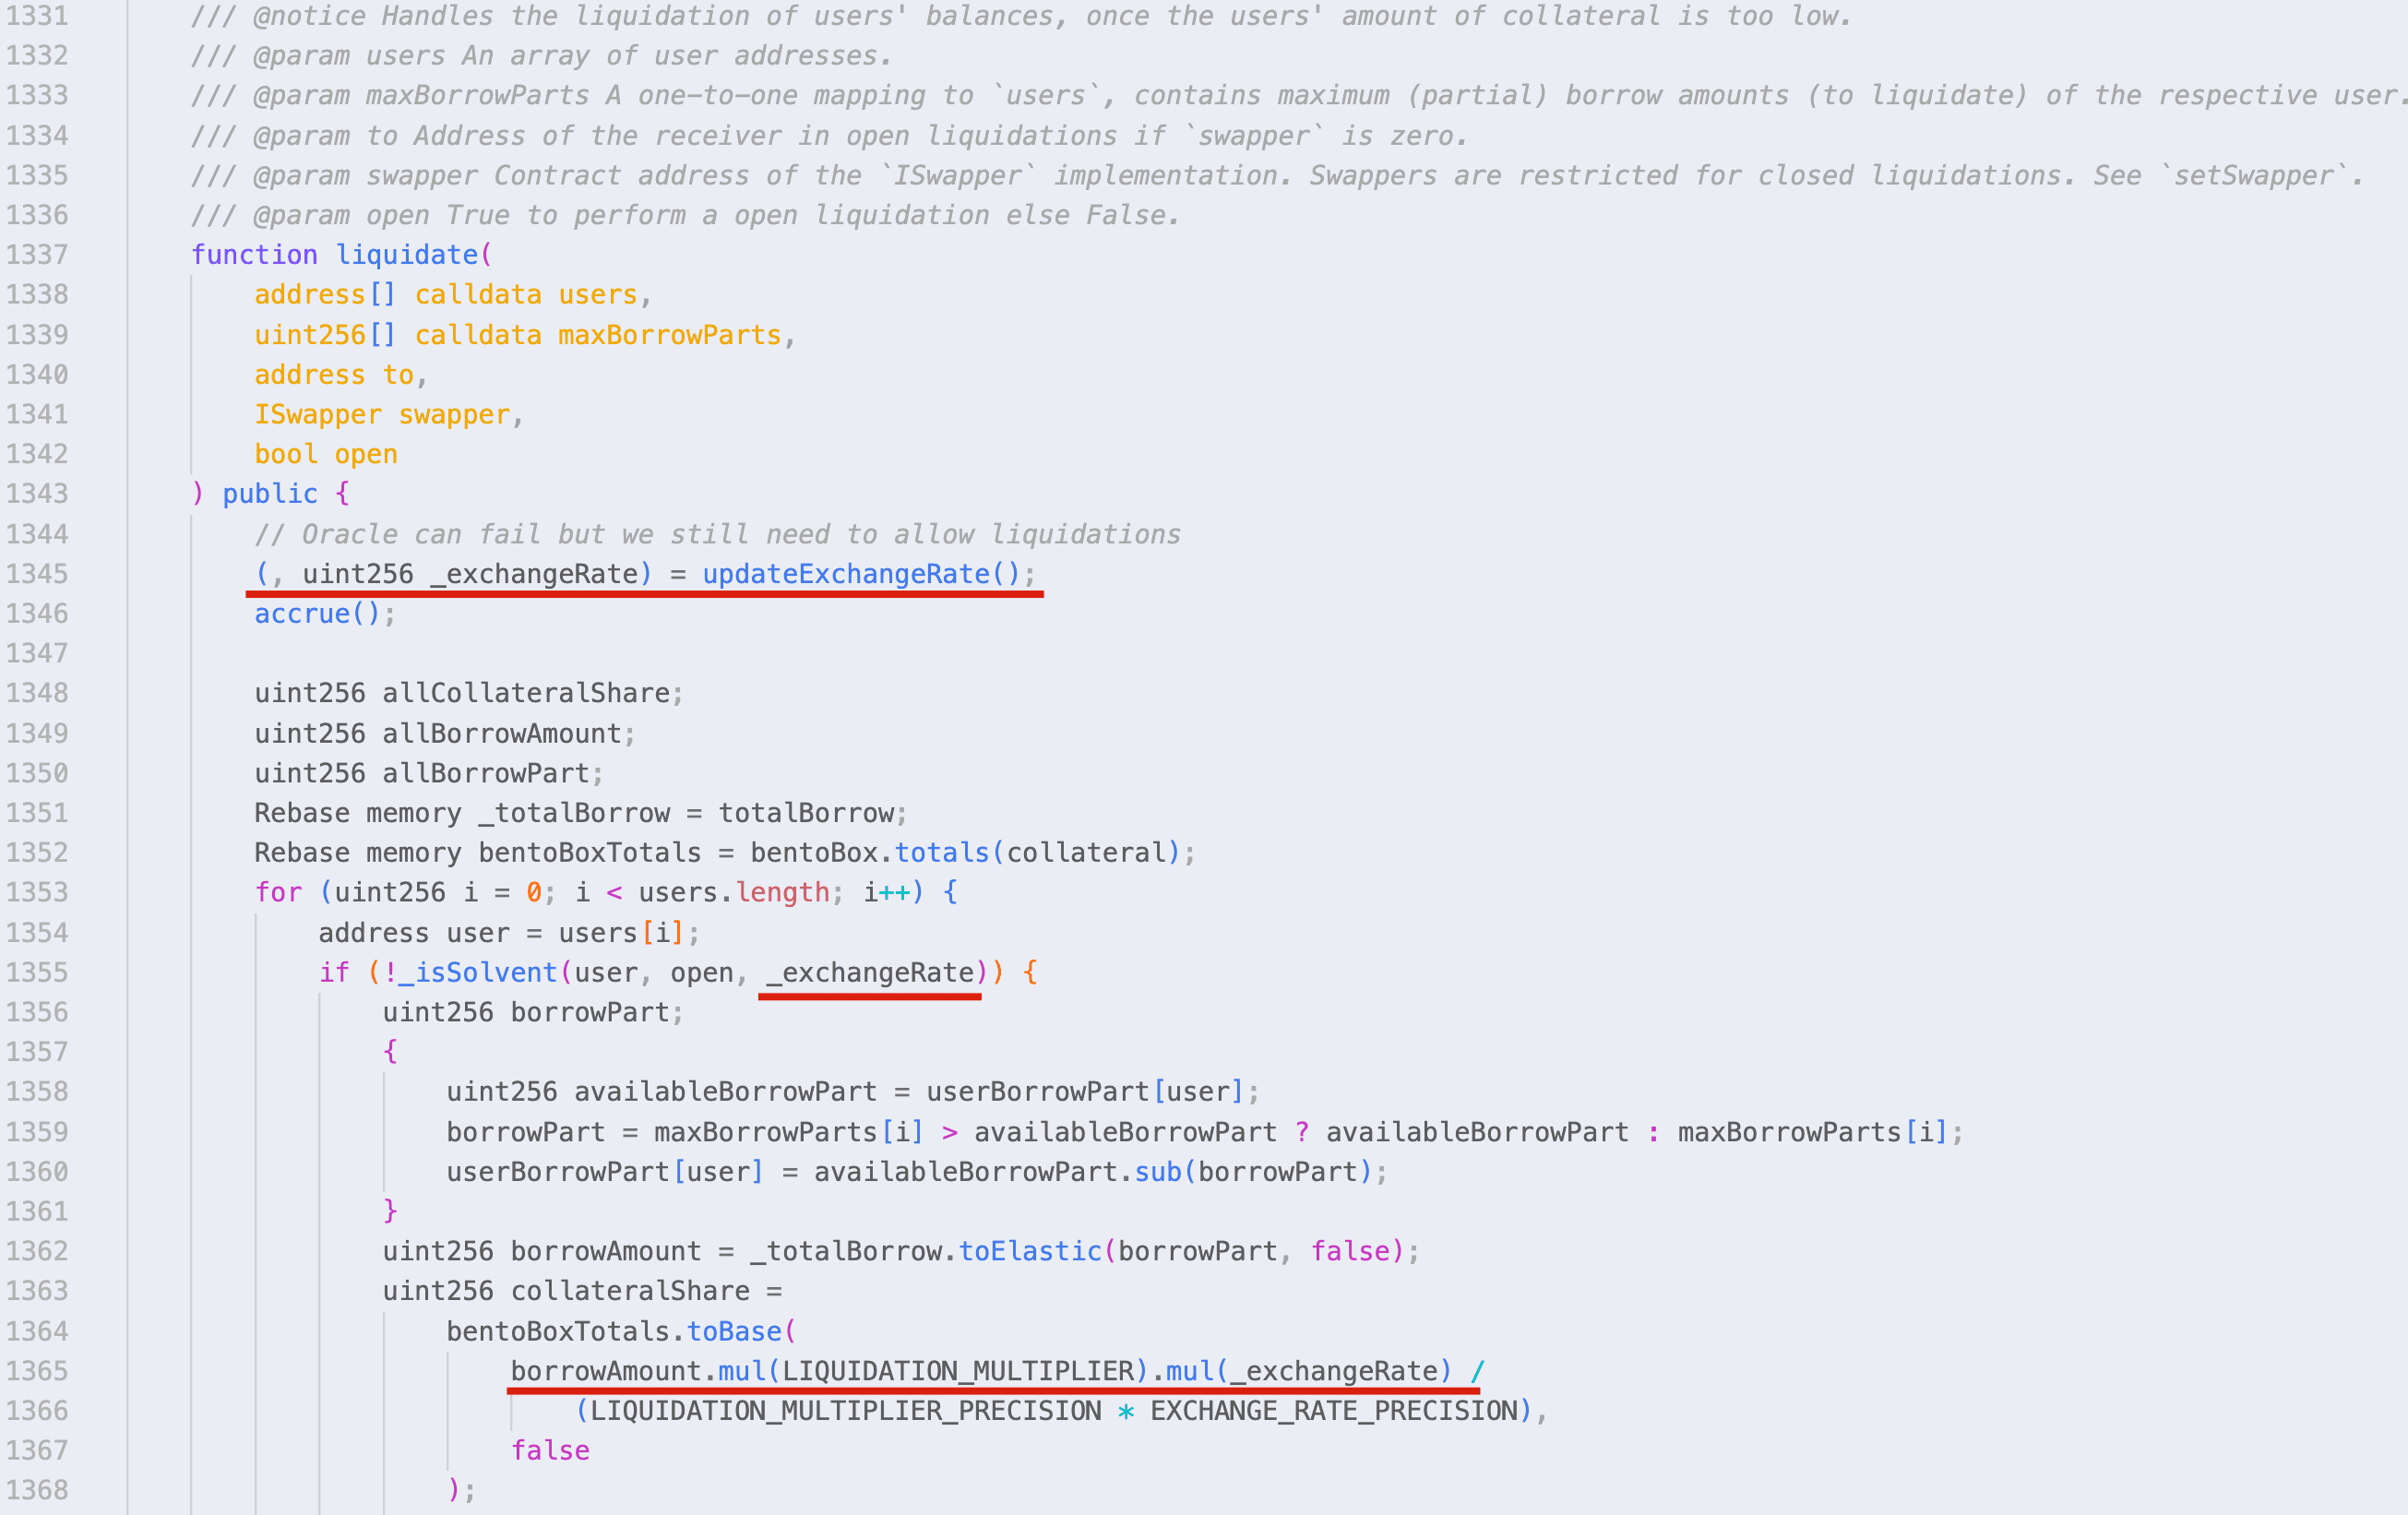
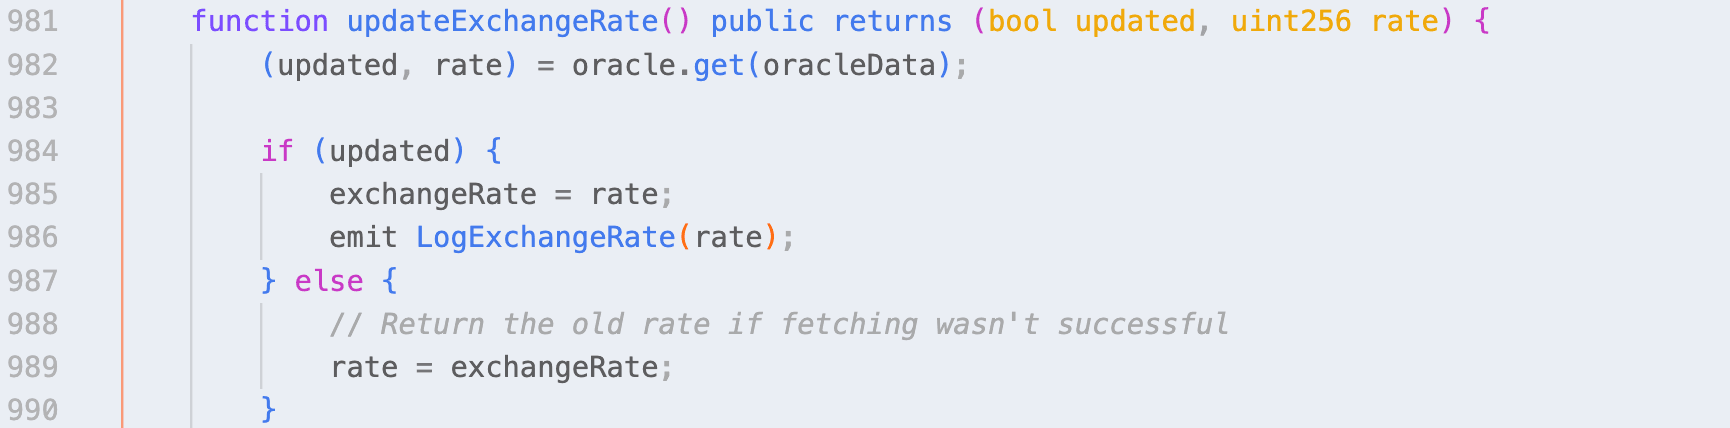
명백히, 이 버그는 (큰) 가격 차이를 유발하는 데 악용될 수 있습니다.
공격 분석
저희는 두 가지 공격을 관찰했습니다:
- 0xcf8f242ea83100b6d43e659f7f53a698d304fc6ac2ca6fe79e3e07ee05fefe58: 피해자는 KashiPairMediumRiskV1 계약을 사용하며, 손실은 약 9,466 USDC입니다.
- 0x3d163bfbec5686d428a6d43e45e2626a220cc4fcfac7620c620b82c1f2537c78: 피해자는 CauldronMediumRiskV1(KashiPairMediumRiskV1의 포크)을 사용하는 전략 계약이며, 손실은 약 110,911 MIM입니다.
참고로, 첫 번째 공격 트랜잭션은 원래 공격 트랜잭션을 프론트런한 봇에 의해 실행되었습니다: 0x7a845d8d2af7919f5b9e22dd5571305cb5347d17986a8402715c1463d515fc18, 원래 공격자 주소는 0xb7ea0f0f8c6df7a61bf024db21bbe85ac5688005입니다.
여기서는 첫 번째 공격 트랜잭션을 예시로 들며, 다음 단계로 구성됩니다:
Balancer에서 40,900 BADGER 및 121,904 USDC의 플래시론 대출.BentoBox에 40,900 BADGER 및 113,599 USDC 예치.- kmBADGER/USDC-LINK의
addCollateral함수를 호출하여 40,900,000,000,000,000,000,000 지분의 BADGER 예치. - kmBADGER/USDC-LINK의
addAsset함수를 호출하여 112,529,000,000 지분의 USDC 예치. borrow함수를 호출하여 120,755,095,093 지분의 USDC 대출.UpdateExchangeRate함수 호출.liquidate함수를 호출하여 자신을 청산.BentoBox에서 40,899 BADGER 및 123,006 USDC 출금.- 플래시론 상환 및 약 9466 USDC의 수익 획득.
참고로 6단계는 필수가 아닙니다.
borrow함수가UpdateExchangeRate함수를 호출하기 때문입니다.
핵심 단계는 다음과 같습니다:
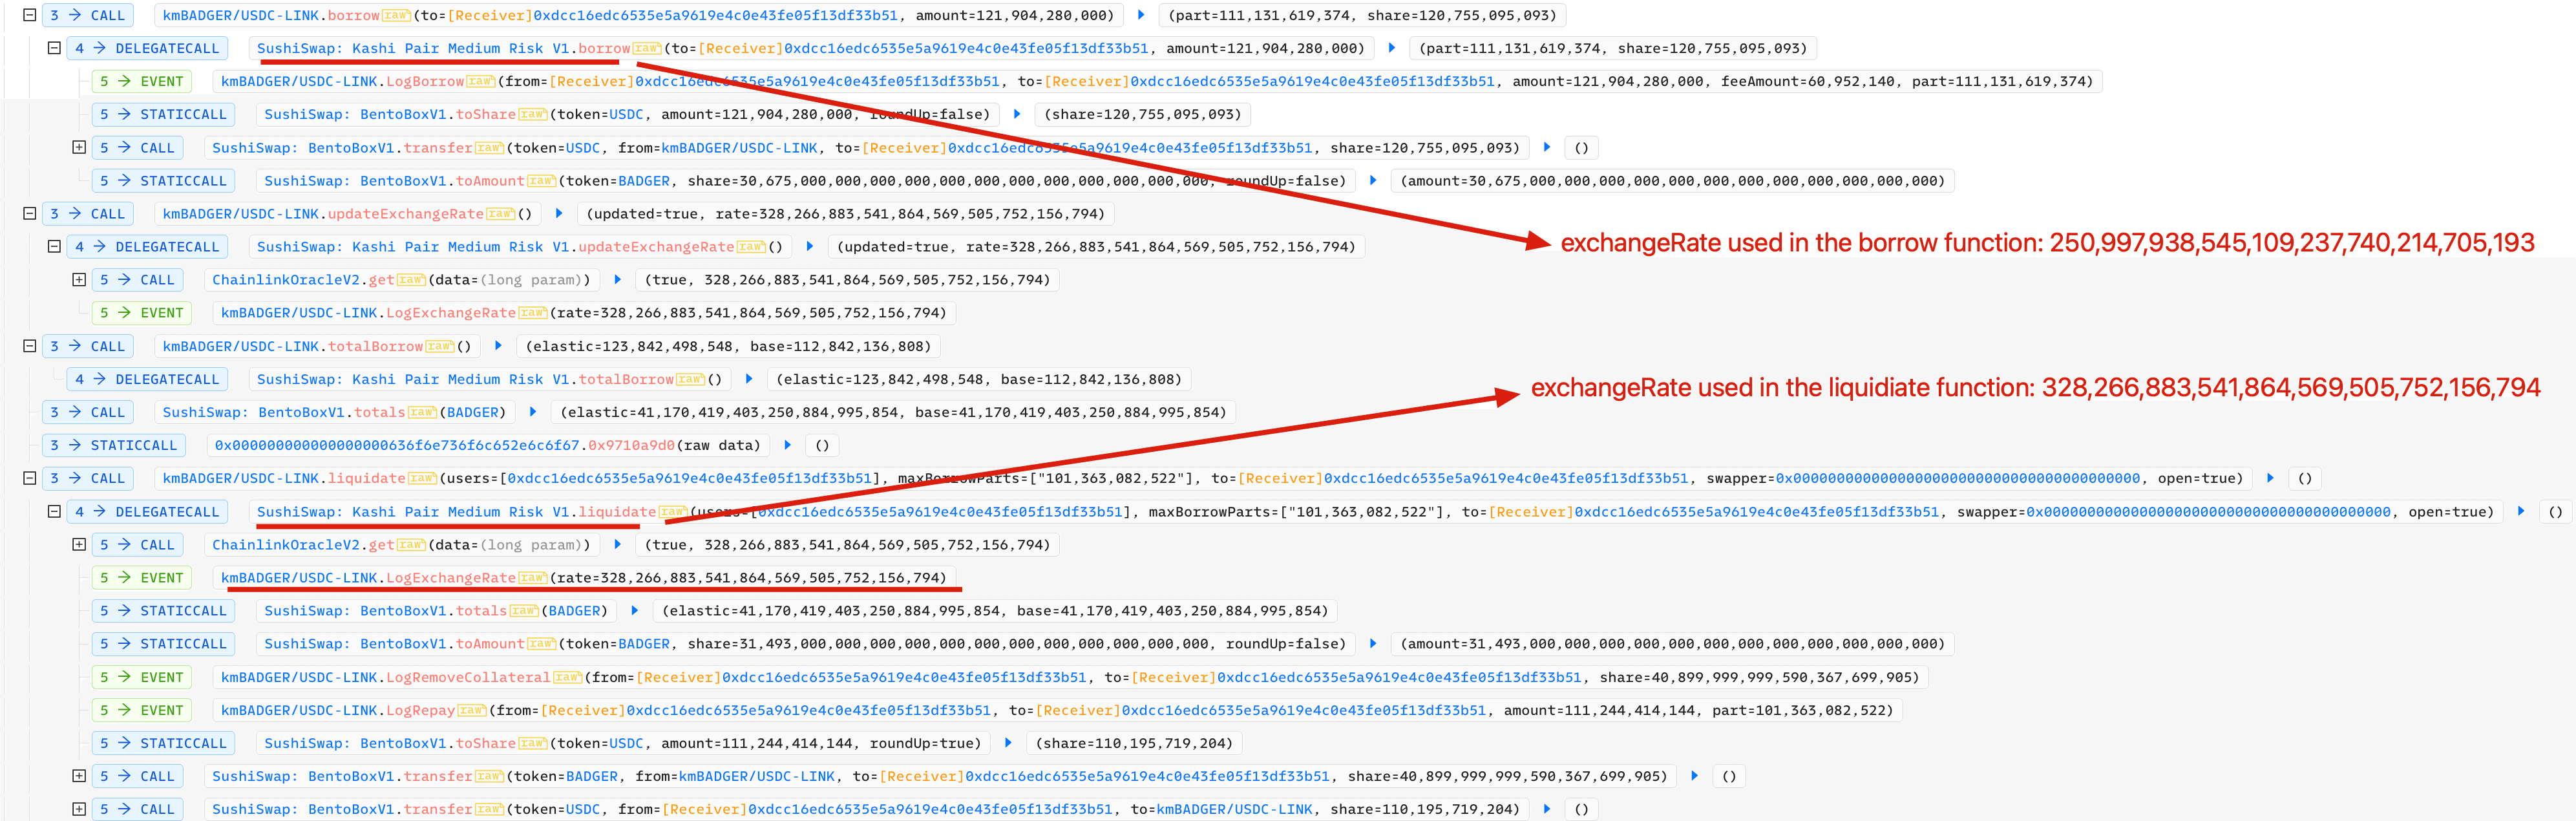
borrow 함수에서 사용된 exchangeRate 값이 liquidate 함수에서 사용된 값과 다르다는 것을 어렵지 않게 파악할 수 있습니다:
borrow함수에서: 250,997,938,545,109,237,740,214,705,193liquidate함수에서: 328,266,883,541,864,569,505,752,156,794
영향
이 버그의 영향을 받을 수 있는 수십 개의 풀이 있습니다(이더리움 및 BSC 모두). 이 문제를 완화하기 위한 임시 방법은 UpdateExchangeRate 함수를 가끔(또는 주기적으로) 호출하여 편차를 줄이거나 없애는 것입니다. 이 방법은 이미 많은 영향을 받은 프로젝트에서 채택되었으며 해당 트랜잭션이 실제로 관찰될 수 있습니다.
교훈
DeFi 프로젝트를 안전하게 만드는 것은 쉬운 일이 아닙니다. 코드 감사 외에도, 저희는 커뮤니티가 프로젝트 상태를 모니터링하는 적극적인 방법을 취하고, 공격이 발생하기 전에 차단해야 한다고 생각합니다.
BlockSec 소개
BlockSec은 전 세계적으로 著名한 보안 전문가 그룹이 2021년에 설립한 선구적인 블록체인 보안 회사입니다. 이 회사는 대중적 채택을 촉진하기 위해 새롭게 떠오르는 Web3 세계의 보안 및 사용성을 향상시키는 데 전념하고 있습니다. 이를 위해 BlockSec은 스마트 계약 및 EVM 체인 보안 감사 서비스, 보안 개발 및 위협을 사전에 차단하기 위한 Phalcon 플랫폼, 자금 추적 및 조사를 위한 MetaSleuth 플랫폼, 그리고 Web3 빌더들이 크립토 세계에서 효율적으로 서핑할 수 있도록 하는 MetaDock 확장 프로그램을 제공합니다.
현재까지 이 회사는 MetaMask, Uniswap Foundation, Compound, Forta, PancakeSwap 등 300개 이상의 저명한 고객사에 서비스를 제공했으며, Matrix Partners, Vitalbridge Capital, Fenbushi Capital 등 著名한 투자자들로부터 두 차례의 파이낸싱 라운드에서 수천만 달러를 조달했습니다.
공식 웹사이트: https://blocksec.com/
공식 트위터 계정: https://twitter.com/BlockSecTeam



