

過去1週間(2026年2月16日〜2月22日)、BlockSecは3件の攻撃インシデントを検出・分析し、推定総損失額は約622万ドルに上りました。以下の表にこれらのインシデントをまとめ、続くサブセクションでは各ケースの詳細な分析を提供します。
| 日付 | インシデント | 種類 | 推定損失 |
|---|---|---|---|
| 2026/02/16 | Moonwellインシデント | 設定ミス | 約178万ドル |
| 2026/02/19 | PearlDriverインシデント | 算術オーバーフロー | 約4.03万ドル |
| 2026/02/21 | IoTexインシデント | 秘密鍵の漏洩 | 約440万ドル |
1. Moonwellインシデント
概要
2026年2月16日、Base上のMoonwellプロトコルがオラクルの設定ミスにより悪用され、約178万ドルの不良債権が発生しました。この問題はMIP-X43提案の実行中に発生し、Base上のcbETHオラクルに対して、ETH/USD価格を組み込んだコンポジットオラクルではなく、誤ってcbETH/ETH交換レートフィードが割り当てられました。これにより、オラクルはcbETHを実際の市場価値である約2,200ドルではなく、約1.12ドルとして報告しました。清算ボットは即座にこの価格乖離を検知し、上限が引き下げられて悪用が停止される前に、最小限の債務返済のみで1,096.317 cbETHを差し押さえました。
背景
Moonwellは複数のチェーンにまたがる貸出プロトコルであり、2026年2月16日にMIP-X43という提案を実行しました。この提案は、MIP-X38で有効化された最初の3つのフィードを超えて、BaseおよびOptimism上のすべての残存するコアおよびアイソレートマーケットに対してChainlink OEV(Oracle Extractable Value)ラッパーコントラクトを有効化することを目的としていました。OEVラッパーは、清算業者に適切なインセンティブを維持しつつ、オラクル価格に依存する清算時にプロトコルが価値を獲得できるよう設計されています。
脆弱性分析
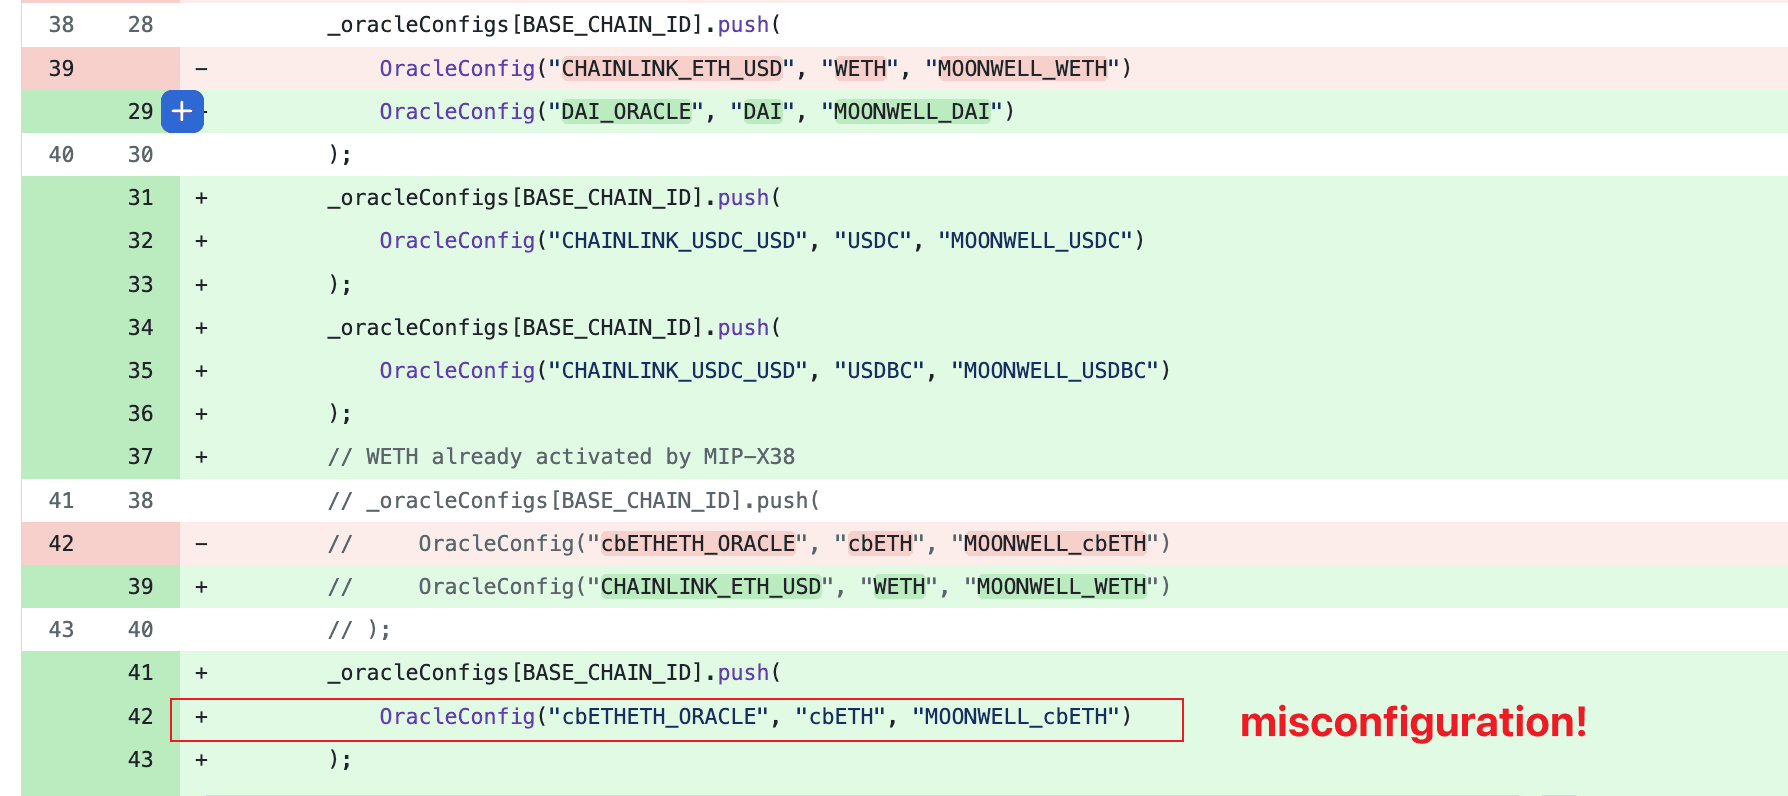
脆弱性はChainlinkOracleConfigs.solコンストラクタの設定エラーに起因しています。Base チェーンのcbETHに対して、提案ではこのレートとETH/USD価格を組み合わせた適切なコンポジットオラクルではなく、"cbETHETH_ORACLE"(cbETH/ETH交換レートフィード)としてオラクルを設定しました。OEVラッパーがデプロイされ、ChainlinkOracle上のsetFeed()を介してフィードとして接続されると、プロトコルはcbETHのUSD価格として生の交換レート(cbETH/ETH ≈ 1.12)を使用し始めました。これにより、報告された価格(約1.12ドル)と実際の市場価値(約2,200〜2,400ドル)の間に大きな乖離が生じ、cbETHの担保が約2,200倍過小評価される結果となりました。
攻撃分析
-
2026年2月16日 UTC+8 午前2時01分、MIP-X43の実行が完了し、Base チェーン上で設定が誤ったcbETHオラクルが有効化されました。
-
プロトコルを監視している清算ボットが即座に価格乖離を検知し、cbETHの[担保ポジション]に対して清算を実行しました。
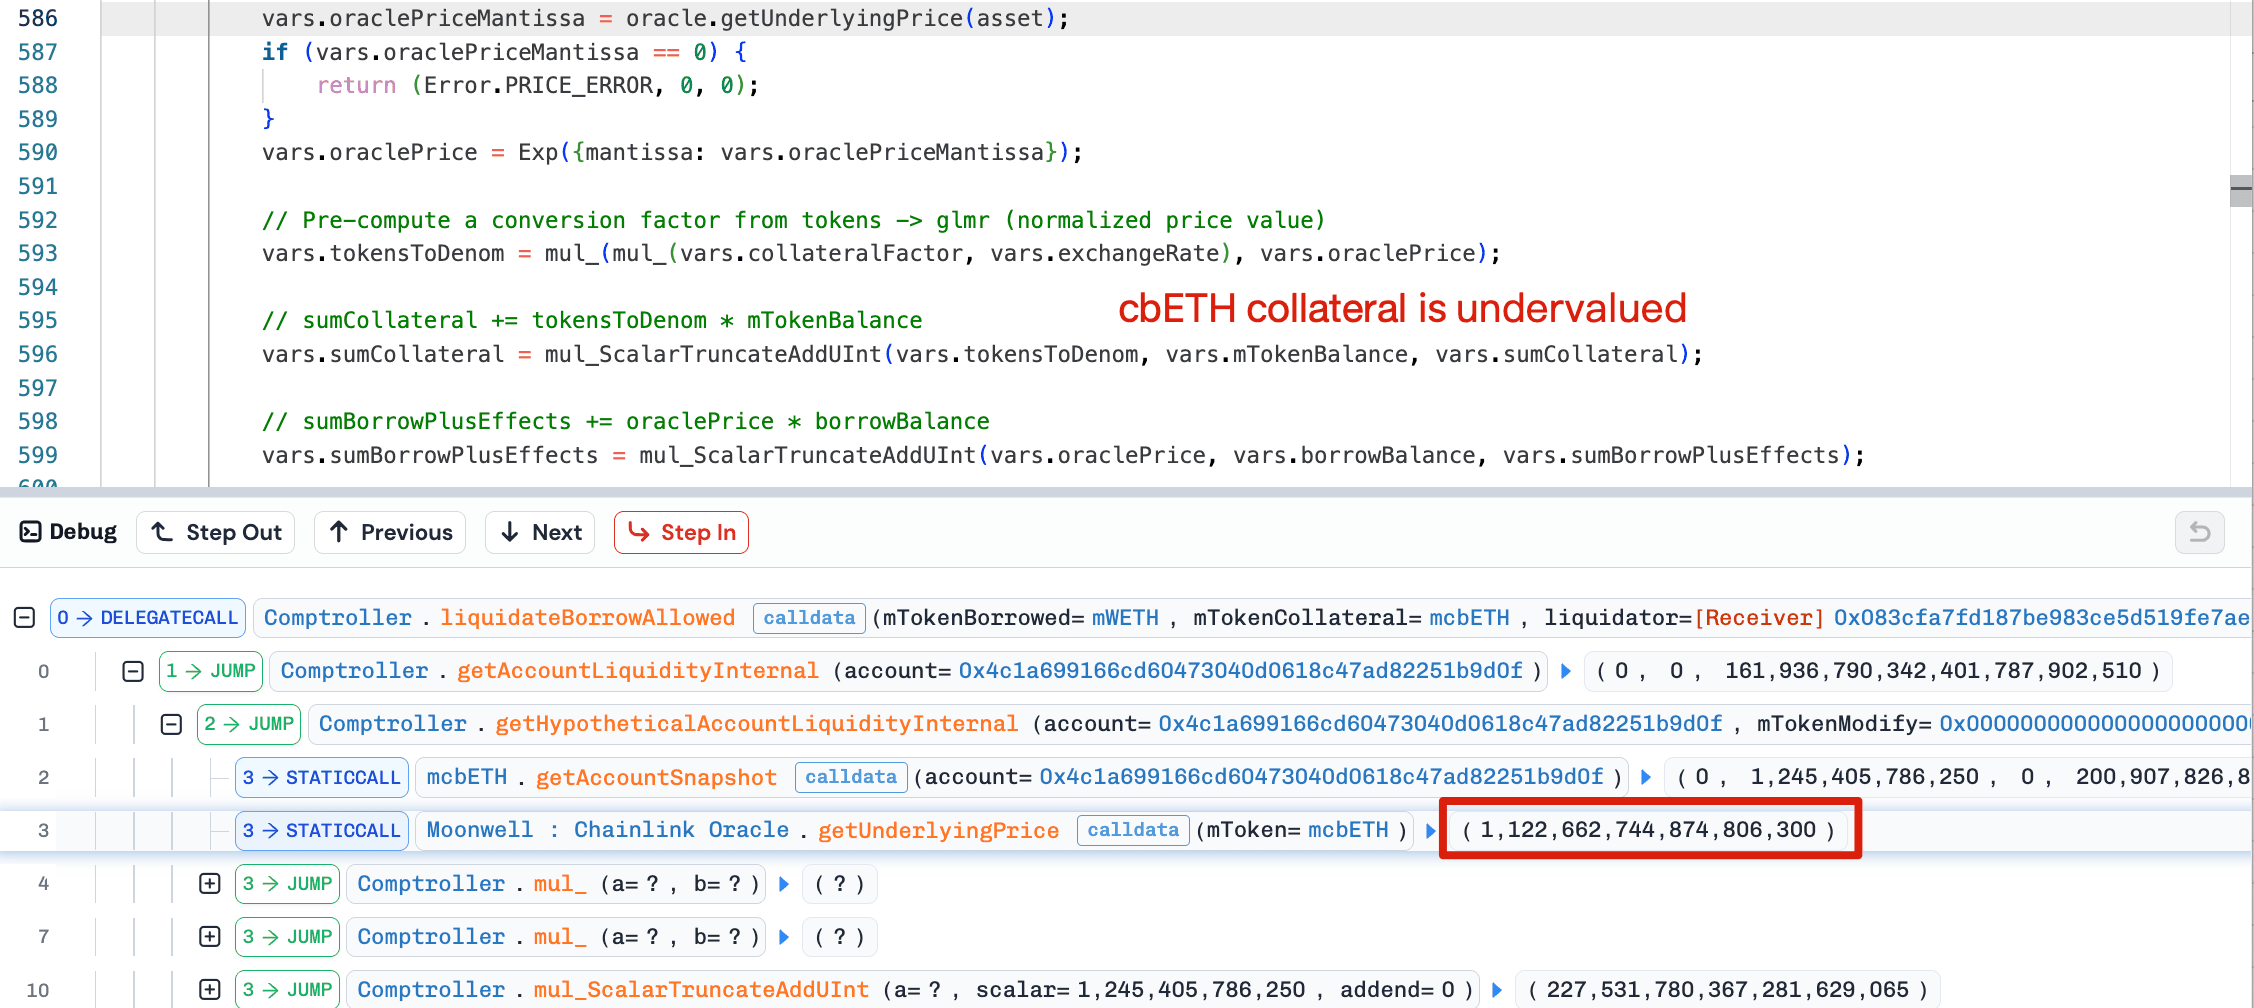
- 数分以内に、清算業者によって1,096.31 cbETHが差し押さえられ、影響を受けたマーケット全体で約178万ドルの不良債権が発生しました。
まとめ
このインシデントは最終的に、MoonwellのMIP-X43デプロイにおける設定エラーが原因であり、Base チェーンのcbETHに正しいコンポジットオラクルではなく、誤ってcbETH/ETH交換レートフィードが割り当てられました。この設定ミスにより、大量のcbETH担保が急速に流出しました。
複数のオラクルフィードを管理するプロトコルにとって、各資産が意図した価格ソースに紐付けられていることを確認するための徹底的なデプロイ前の検証手順を実装することが不可欠です。厳格な検証により、このような高影響を持つ設定ミスのリスクを大幅に低減できます。
2. PearlDriverインシデント
概要
2026年2月19日、BSC上のPearlDriverのNLAMMボンディングカーブコントラクトが悪用され、約4.03万ドルの損失が発生しました。根本原因はbuy()関数における未チェックの算術オーバーフローであり、攻撃者はほぼゼロのコストで極めて大量のゲームトークンをミントし、それをPearlDEXの流動性プールにダンプすることができました。
背景
PearlDriverはトークンのミントにNLAMM(非線形自動マーケットメーカー)ボンディングカーブを使用しています。ユーザーはbuy()関数を通じてゲームリソーストークンを購入でき、購入に必要なステーブルコインのコストは次のように計算されます: cost = amount * currentPrice。
通常の条件下では、この式により必要な支払額が購入量に正比例することが保証されます。ボンディングカーブは、より大量の購入にはそれに見合った大きな支払いが必要であるという前提に基づいており、価格の整合性を維持し、不均衡なトークン発行を防いでいます。
脆弱性分析
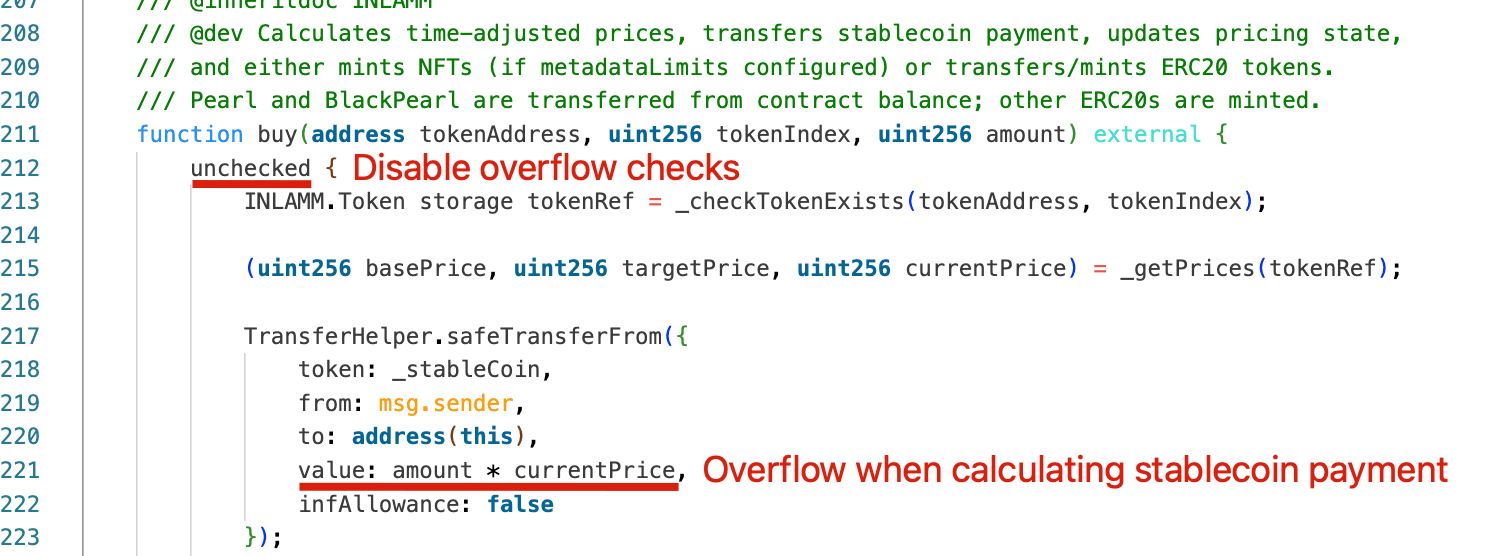
根本原因は、ステーブルコインの支払い計算における算術オーバーフローでした。buy()関数全体がuncheckedブロックで囲まれており、Solidityの組み込みオーバーフロー保護が無効化されていました。その結果、購入コストを計算するために使用される乗算は、最大整数限界を超えた場合にリバートしませんでした。代わりに値がオーバーフローしてはるかに小さな数にラップされ、必要な支払額が大幅に削減されました。
その結果、攻撃者はほぼゼロを支払うだけで膨大な量のトークンをミントすることができ、それらは直ちにDEXの流動性ペアにダンプされてUSDTが流出しました。
攻撃分析
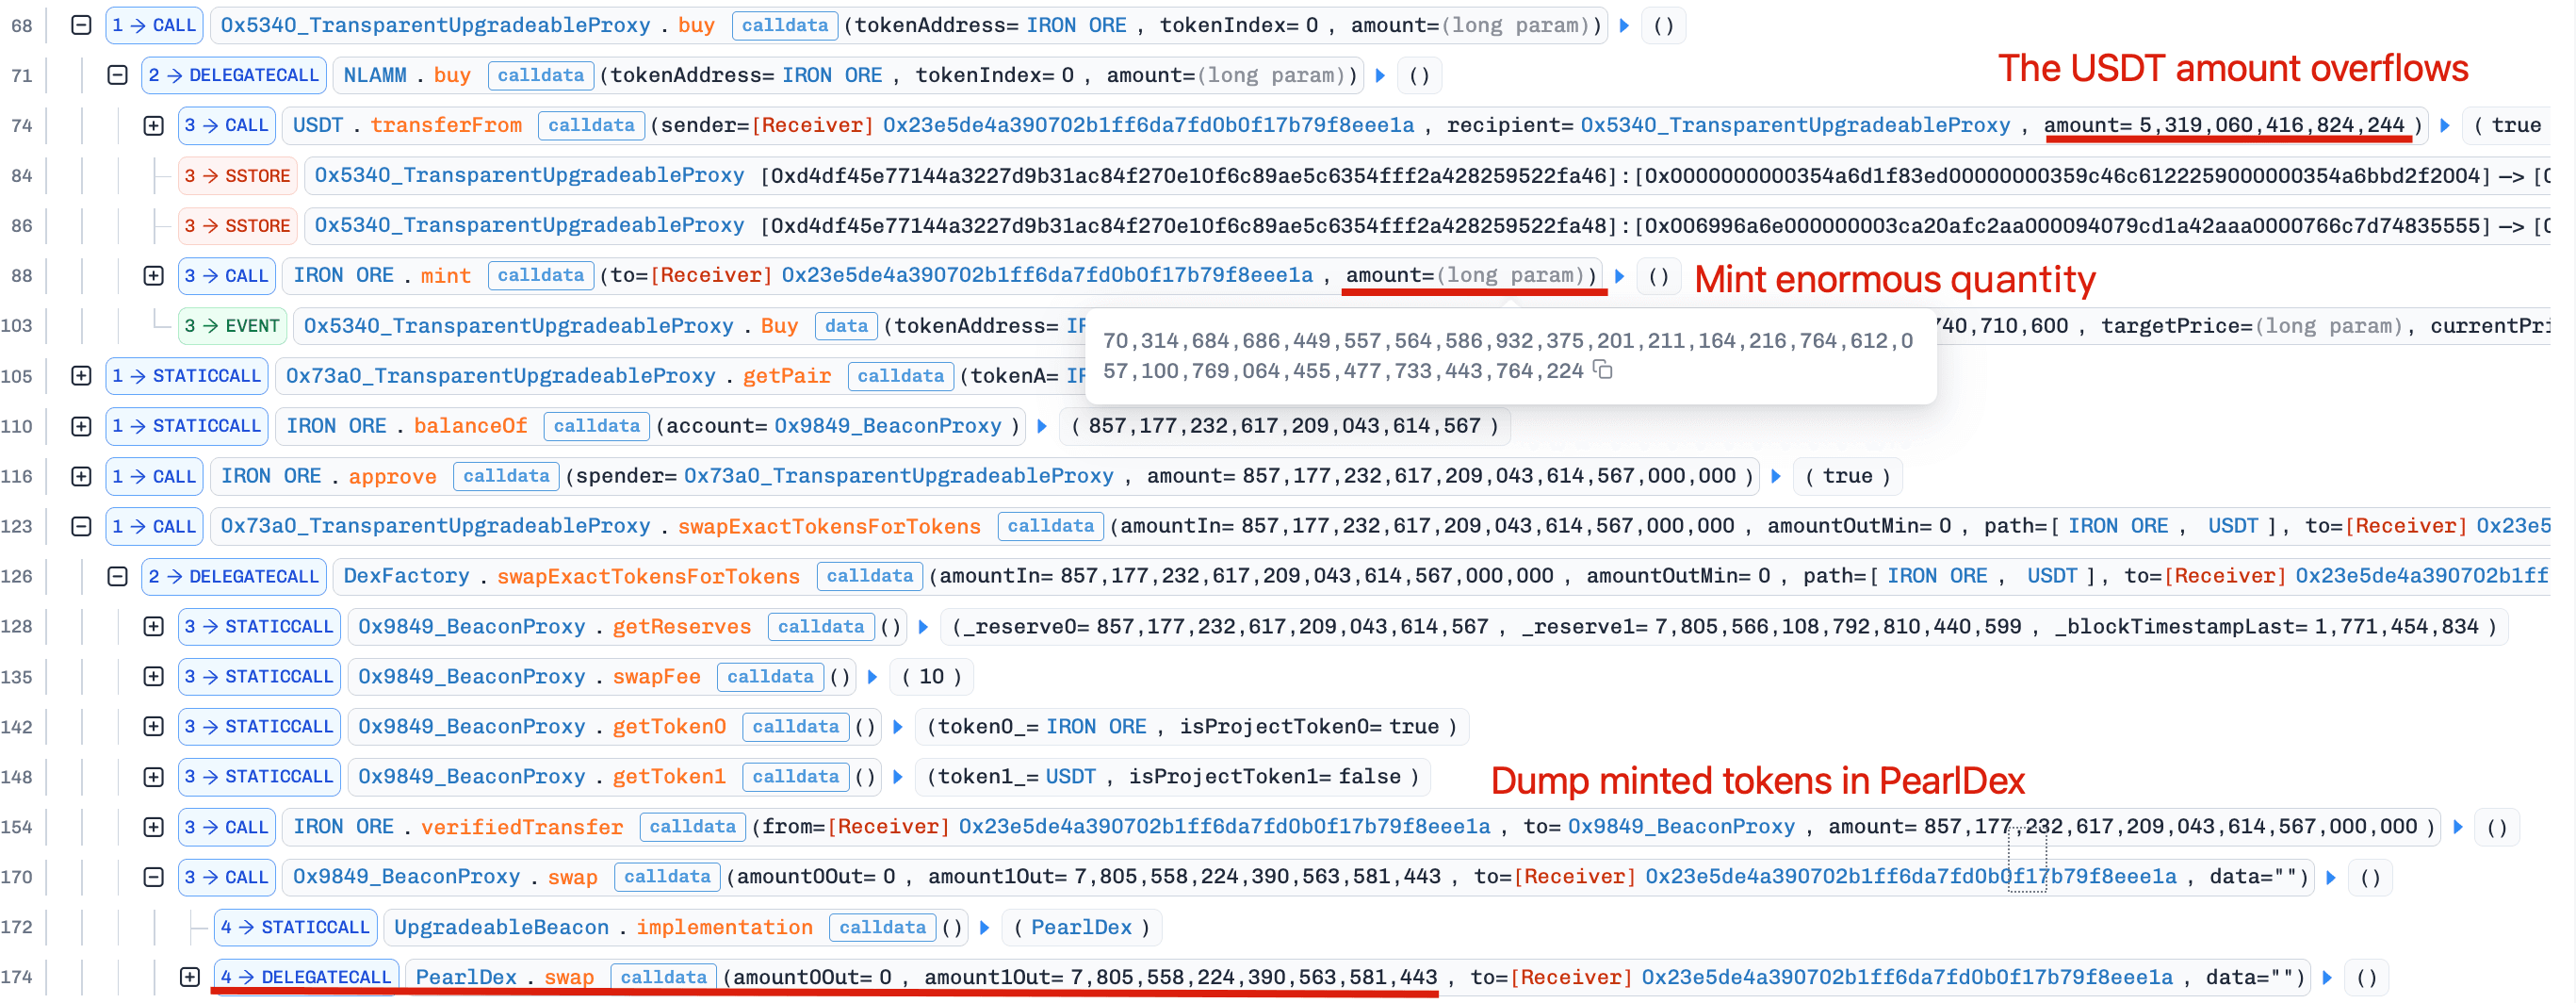
単一のトランザクションにおいて、攻撃者は同一の攻撃パターンを使用して、5つの資産(IRON ORE、COAL、WOOD、SAND、CLAY)に対して脆弱なbuy()関数を悪用しました。最初の資産を例として挙げます:
-
攻撃者は
buy()を呼び出す際に極めて大きな購入量を指定しました。未チェックの算術演算により、amount * currentPrice の計算がオーバーフローしてほぼゼロの値にラップされ、支払いとして必要なUSDTはわずか0.0053(約0.01ドル未満)でした。無視できるほどのコストにもかかわらず、コントラクトは攻撃者に膨大な量のIRON ORE、具体的には7.03 × 10⁵⁸トークンをミントしました。 -
攻撃者はミントされたIRON OREの一部を即座に対応するPearlDEXの流動性ペアにスワップし、7,805.55 USDT(約7,805.56ドル)を受け取りました。
同様のオーバーフロー・アンド・ダンプの手順が他の4つの資産に対しても実行され、各資産-USDTペアから流動性が流出し、合計で4万ドル以上の利益が得られました。
まとめ
このインシデントは、NLAMMのbuy()関数の価格ロジックにおける未チェックの算術演算が原因でした。オーバーフローチェックを無効化することで、関数が極端な入力値により支払い計算を歪め、ボンディングカーブモデルの経済的前提が崩壊しました。
未チェックの算術演算は厳密に制御されたシナリオでは適切な場合もありますが、支払い額を直接決定する金融ロジックでの使用は重大なリスクをもたらす可能性があります。このようなリスクを軽減するために、開発者はすべての算術演算を慎重に見直し、特に価格設定や送金に影響するコードパスにおいて、Solidity 0.8+の組み込みオーバーフローチェックを無効化する際には慎重に検討する必要があります。
3. IoTexインシデント
概要
2026年2月21日、IoTeXのioTubeブリッジはEthereumバリデーターオーナーキーの漏洩を受けてセキュリティ侵害が発生しました。攻撃者はValidatorコントラクトの所有権を取得した後、TokenSafeおよびMintPoolコントラクトの制御を掌握し、約440万ドル相当のブリッジ準備金を流出させ、4億枚以上のCIOTXトークンをミントしました。盗まれた準備金はスワップされ、一部がBitcoinにブリッジされました。プロジェクトによると、ミントされたCIOTXトークンのうち約3億5,500万枚は永久にロックまたは凍結されています。
背景
侵害されたioTubeは、IoTeX Layer 1をEthereumなどの他のネットワークに接続するIoTeXのクロスチェーンブリッジインフラです。Ethereum上では、ブリッジアーキテクチャはValidatorコントラクト(すなわちTransferValidatorWithPayload)を中心としており、クロスチェーン決済メッセージを検証し、下流のミンターコントラクトを管理しています。これには、ブリッジ準備資産を保有するTokenSafeと、CIOTXなどの特定のトークンのミント権限を持つMintPoolが含まれます。
脆弱性分析
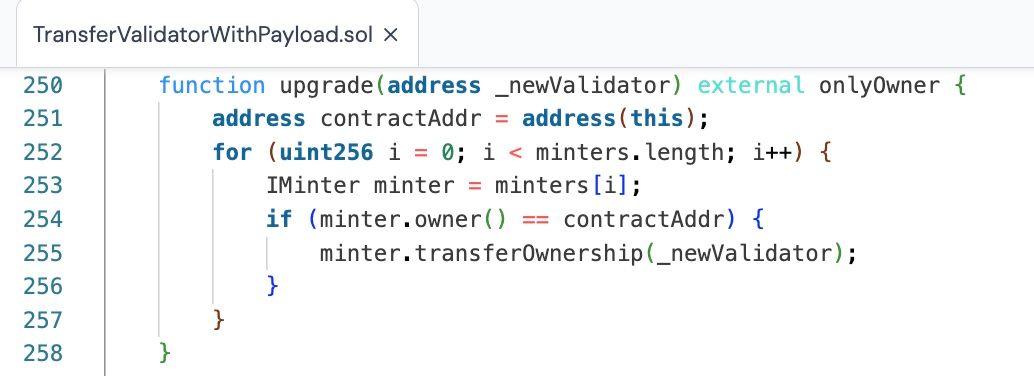
根本原因はValidatorコントラクトオーナーの秘密鍵の漏洩でした。ブリッジはマルチシグやタイムロック制御なしに単一のEOAに依存していたため、このキーを所持することで完全な管理制御が付与されました。コントラクトのupgrade()関数を使用して、攻撃者はTokenSafeおよびMintPoolコントラクトの所有権を攻撃者が制御するアドレスに移転しました。これにより、ブリッジ準備資産の直接引き出しと大量のCIOTXの不正ミントが可能になりました。
攻撃分析
-
Ethereum上のValidatorコントラクトオーナーキーを漏洩させ、管理制御を取得しました。
-
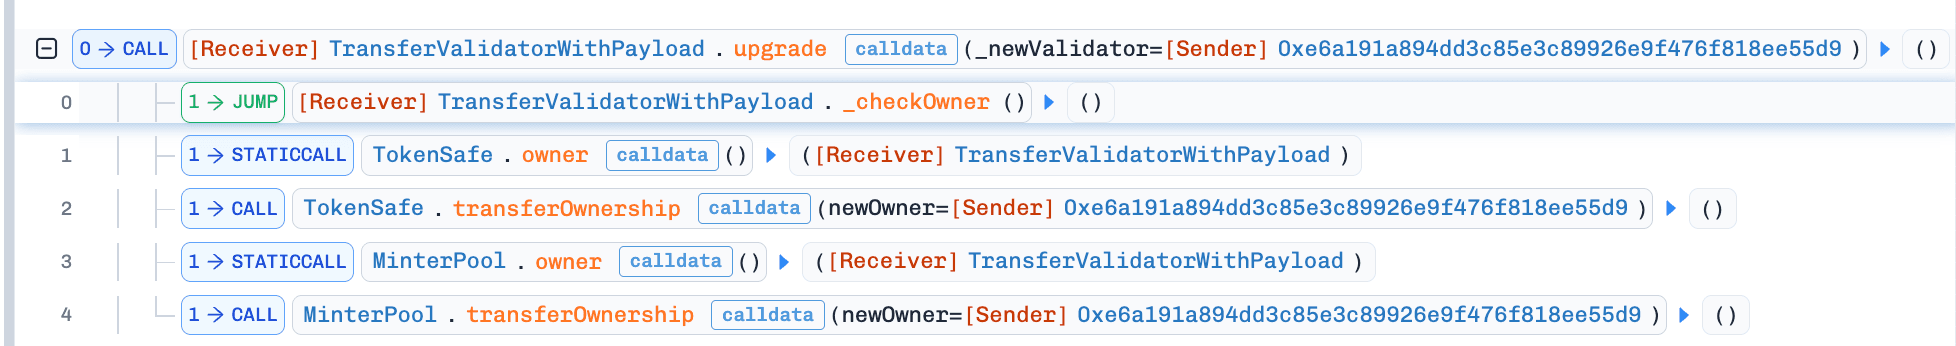
Validatorコントラクトを使用して、
TokenSafeおよびMintPoolコントラクトの所有権を移転しました。
-
TokenSafeから約440万ドル相当の準備資産(USDC、USDT、WBTC、WETH、BUSDなど)を流出させ、MintPoolを通じて4億枚以上のCIOTXをミントしました。 -
盗まれた準備トークンをスワップして他のチェーンにブリッジしました。
まとめ
このインシデントは典型的な単一障害点による秘密鍵漏洩を示しています。Ethereum側のブリッジセキュリティ全体が、完全な管理権限を持ちマルチシグ保護やタイムロックセーフガードのない単一のEOAに依存していました。EOAの秘密鍵が漏洩した時点で、重要なブリッジコンポーネントの制御は事実上失われました。
このケースは中央集権的な管理制御のリスクを浮き彫りにし、より強固なガバナンスメカニズムを通じてアップグレードおよびカストディの権限を分散させることの重要性を強調しています。
BlockSecについて
BlockSecはフルスタックのブロックチェーンセキュリティおよび暗号資産コンプライアンスプロバイダーです。私たちは、プロトコルおよびプラットフォームのライフサイクル全体にわたって、コード監査(スマートコントラクト、ブロックチェーン、ウォレットを含む)、リアルタイムの攻撃インターセプト、インシデント分析、不正資金の追跡、AML/CFT義務の遵守を顧客が行えるよう支援する製品とサービスを構築しています。
BlockSecは権威ある学会でブロックチェーンセキュリティに関する複数の論文を発表し、DeFiアプリケーションの複数のゼロデイ攻撃を報告し、複数のハッキングをブロックして2,000万ドル以上を救済し、数十億ドル相当の暗号資産を保護してきました。
-
公式ウェブサイト: https://blocksec.com/
-
公式Twitterアカウント: https://twitter.com/BlockSecTeam



