

11月5日、bZXプロトコルがハッキングされたと報告されました。攻撃者は影響を受けたスマートコントラクトからトークンを流出させました。攻撃トランザクションの初期分析後、開発者の秘密鍵が侵害されたことが原因であると疑っています。
攻撃プロセス
プロセスは比較的単純です。特権関数transferOwnershipが呼び出され、影響を受けたスマートコントラクトの所有権が新しいコントラクト(例: 0x0acc0e5faa09cb1976237c3a9af3d3d4b2f35fa5)に移管されます。その後、新しいコントラクトの所有者は、スマートコントラクトに承認されたすべてのトークンを任意のウォレットアドレスに転送できます。
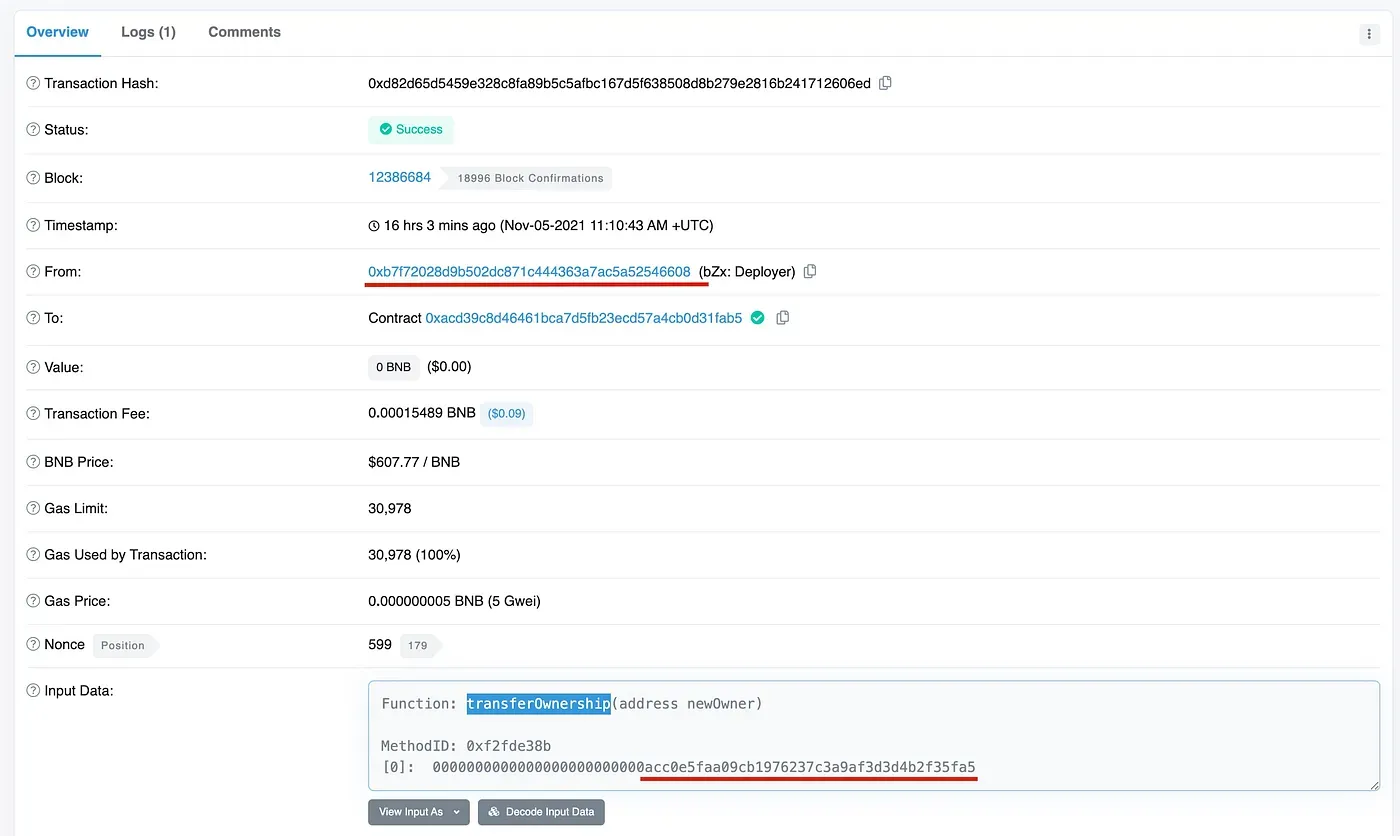
特権関数transferOwnershipは、スマートコントラクトの現在の所有者のみが呼び出すことができることに注意してください。実際、この関数の呼び出し元は0xb7f72028d9b502dc871c444363a7ac5a52546608であり、これは影響を受けたスマートコントラクトのコントラクト作成者であることが判明しています。
コントラクト作成者が所有権を他のアドレスに移管した正確な理由は不明ですが、開発者の秘密鍵が侵害された(または漏洩した)ためであると疑っています。
結論
要約すると、DAppsの秘密鍵のセキュリティは、特にDAOを使用していないアプリケーションのセキュリティにとって不可欠です。プロジェクトオーナーは、秘密鍵を保護するために、秘匿計算やMPCなどの新しい技術を使用することを推奨します。
BlockSecについて
BlockSecは、2021年に世界的に著名なセキュリティ専門家グループによって設立された、先駆的なブロックチェーンセキュリティ企業です。同社は、新興のWeb3の世界のセキュリティと使いやすさを向上させ、その大規模な普及を促進することに尽力しています。そのために、BlockSecはスマートコントラクトおよびEVMチェーンのセキュリティ監査サービス、セキュリティ開発と脅威のプロアクティブなブロックのためのPhalconプラットフォーム、資金追跡と調査のためのMetaSleuthプラットフォーム、そしてWeb3ビルダーが仮想通貨の世界を効率的にサーフィンするためのMetaSuites拡張機能を提供しています。
今日までに、同社はMetaMask、Uniswap Foundation、Compound、Forta、PancakeSwapなど300を超える著名なクライアントにサービスを提供し、Matrix Partners、Vitalbridge Capital、Fenbushi Capitalを含む一流の投資家から2回の資金調達で数千万米ドルを受け取っています。
公式サイト: https://blocksec.com/
公式Twitterアカウント: https://twitter.com/BlockSecTeam



