

BlockSecより
James Edwards (@libreshash) が公開したAnalysis of the Wintermute Hack: An Inside Job(以下、本レポート)を調査した結果、Wintermuteプロジェクトに対する告発は、著者が主張するほど確固たるものではないと判断しました。
0x1. アカウント 0x0000000fe6a514a32abdcdfcc076c85243de899b の権限
本レポートでは、マッピング変数 _setCommonAdmin のアカウントの現在の状態のみを調査していますが、これは不合理です。なぜなら、プロジェクトは攻撃を認識した後、管理者権限を剥奪する措置を講じている可能性があるからです。
_setCommonAdmin[0x0000000fe6a514a32abdcdfcc076c85243de899b] のストレージスロットキーは 0x1488acaeec0884899a8f09209808003200bbe32c28e8f074961d28a1dc78daa1 であり、これに対応する履歴のストレージ変更を調査しました。その結果、以下の2つのトランザクションで値が2回変更されていることが判明しました。
- 0x37ab1d41fe3fa405b993c72ad9812d2074d55639f31ead8db2668993f3028f2a (ブロック 15007314)
- 0x3456571463b98eb253bfd894f06ed706073942a89fb21c42fc12ea56c190b528 (ブロック 15575003)
最初の変更は値を 0 から 1 に変更しただけで、2番目の変更は値を 1 から 0 に変更しました。以下にその様子を示します。
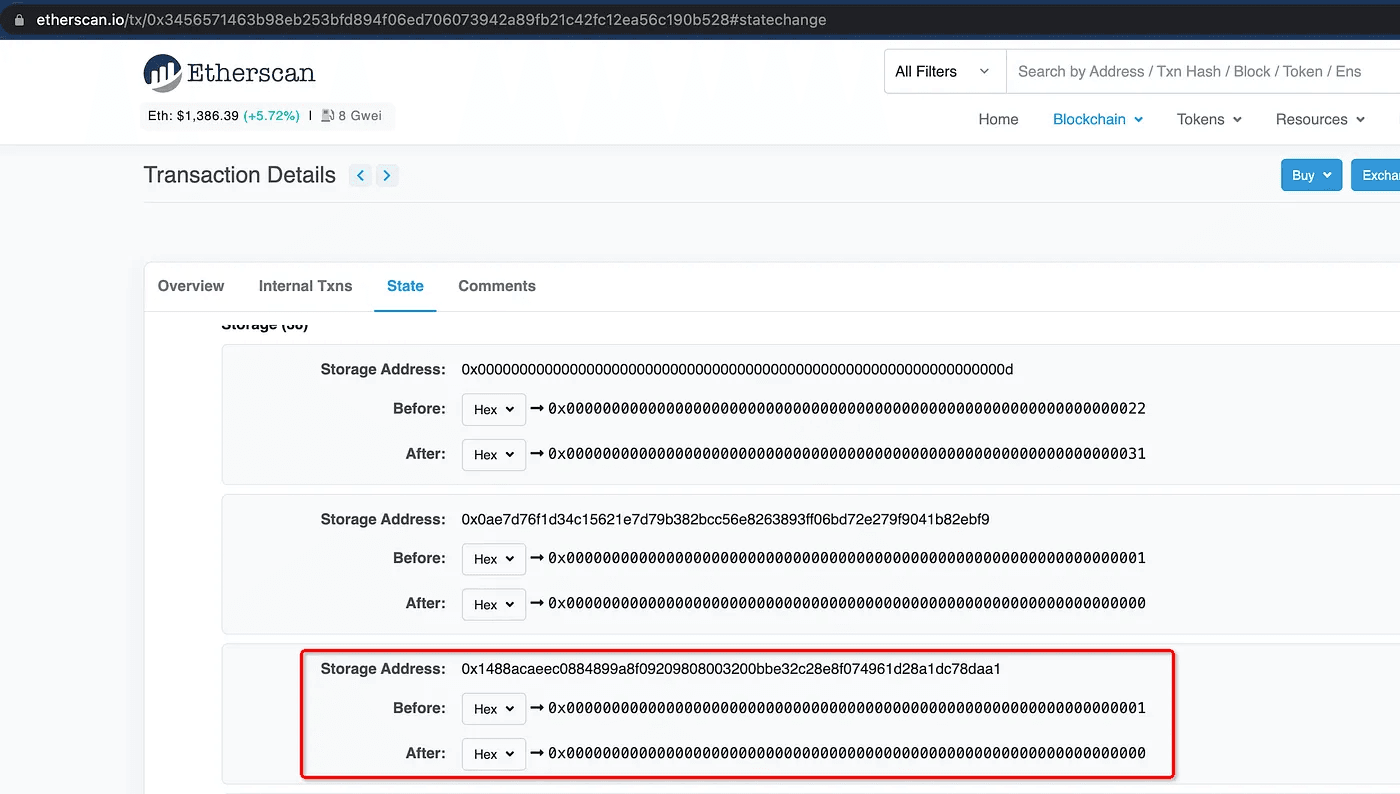
なお、本レポートで分析されている攻撃は、ブロック 15572515 (0xd2ff7c138d7a4acb78ae613a56465c90703ab839f3c8289c5c0e0d90a8b4ce16) で発生しており、これは最初の変更と2番目の変更の間に位置します。
明らかに、2番目の値の変更は、プロジェクトがアカウントの管理者権限を剥奪したことを意味します。
0x2. 疑わしいアクティビティ
本レポートでは、以下のアクティビティを疑わしいものとみなしました。
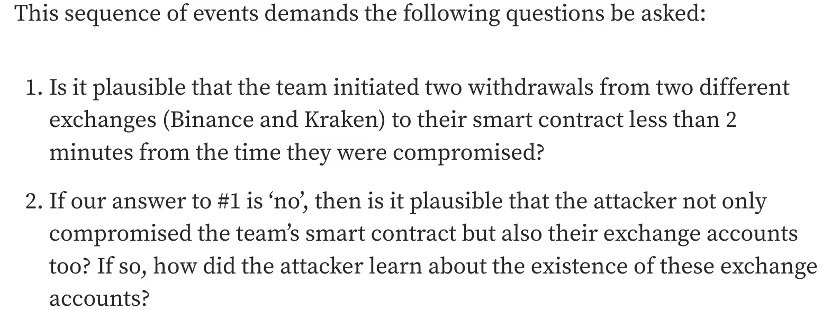
しかし、これは主張されているほどもっともらしくはありません。攻撃者は、トランザクションの監視アクティビティを追跡することで、目標を達成することができた可能性があります。技術的な観点からは、それほど奇妙なことではありません。例えば、利益を得るためにトランザクションを継続的に監視するオンチェーンMEVボットが存在します。
0x3. 結論
要するに、本レポートはWintermuteプロジェクトを告発するには十分な説得力に欠けるという結論に至りました。
BlockSecについて
BlockSecは、2021年に世界的に著名なセキュリティ専門家グループによって設立された、先駆的なブロックチェーンセキュリティ企業です。同社は、新興のWeb3世界のためにセキュリティとユーザビリティを向上させ、その大規模な採用を促進することに尽力しています。この目的のため、BlockSecはスマートコントラクトおよびEVMチェーンのセキュリティ監査サービス、セキュリティ開発と脅威のプロアクティブなブロックのためのPhalconプラットフォーム、資金追跡と調査のためのMetaSleuthプラットフォーム、そしてWeb3ビルダーが暗号世界を効率的にサーフィンするためのMetaSuites拡張機能を提供しています。
現在までに、同社はMetaMask、Uniswap Foundation、Compound、Forta、PancakeSwapなど300社以上の著名なクライアントにサービスを提供し、Matrix Partners、Vitalbridge Capital、Fenbushi Capitalを含む著名な投資家から2回の資金調達で数千万米ドルを受け取っています。
公式ウェブサイト: https://blocksec.com/
公式Twitterアカウント: https://twitter.com/BlockSecTeam



