

L2ソリューションは、ブロックチェーンのスケーラビリティ問題を解決するために、最近ブロックチェーン分野で急速に普及しています。L2ソリューションを活用することで、アプリケーションは「アプリケーションチェーン」と呼ばれる独自のチェーンを開発し、高頻度のトランザクションを処理できるようになります。L2beatのデータによると、アクティブなプロジェクトは37件あり、TVL(2024年2月1日時点)は207億9000万ドルに達しています。
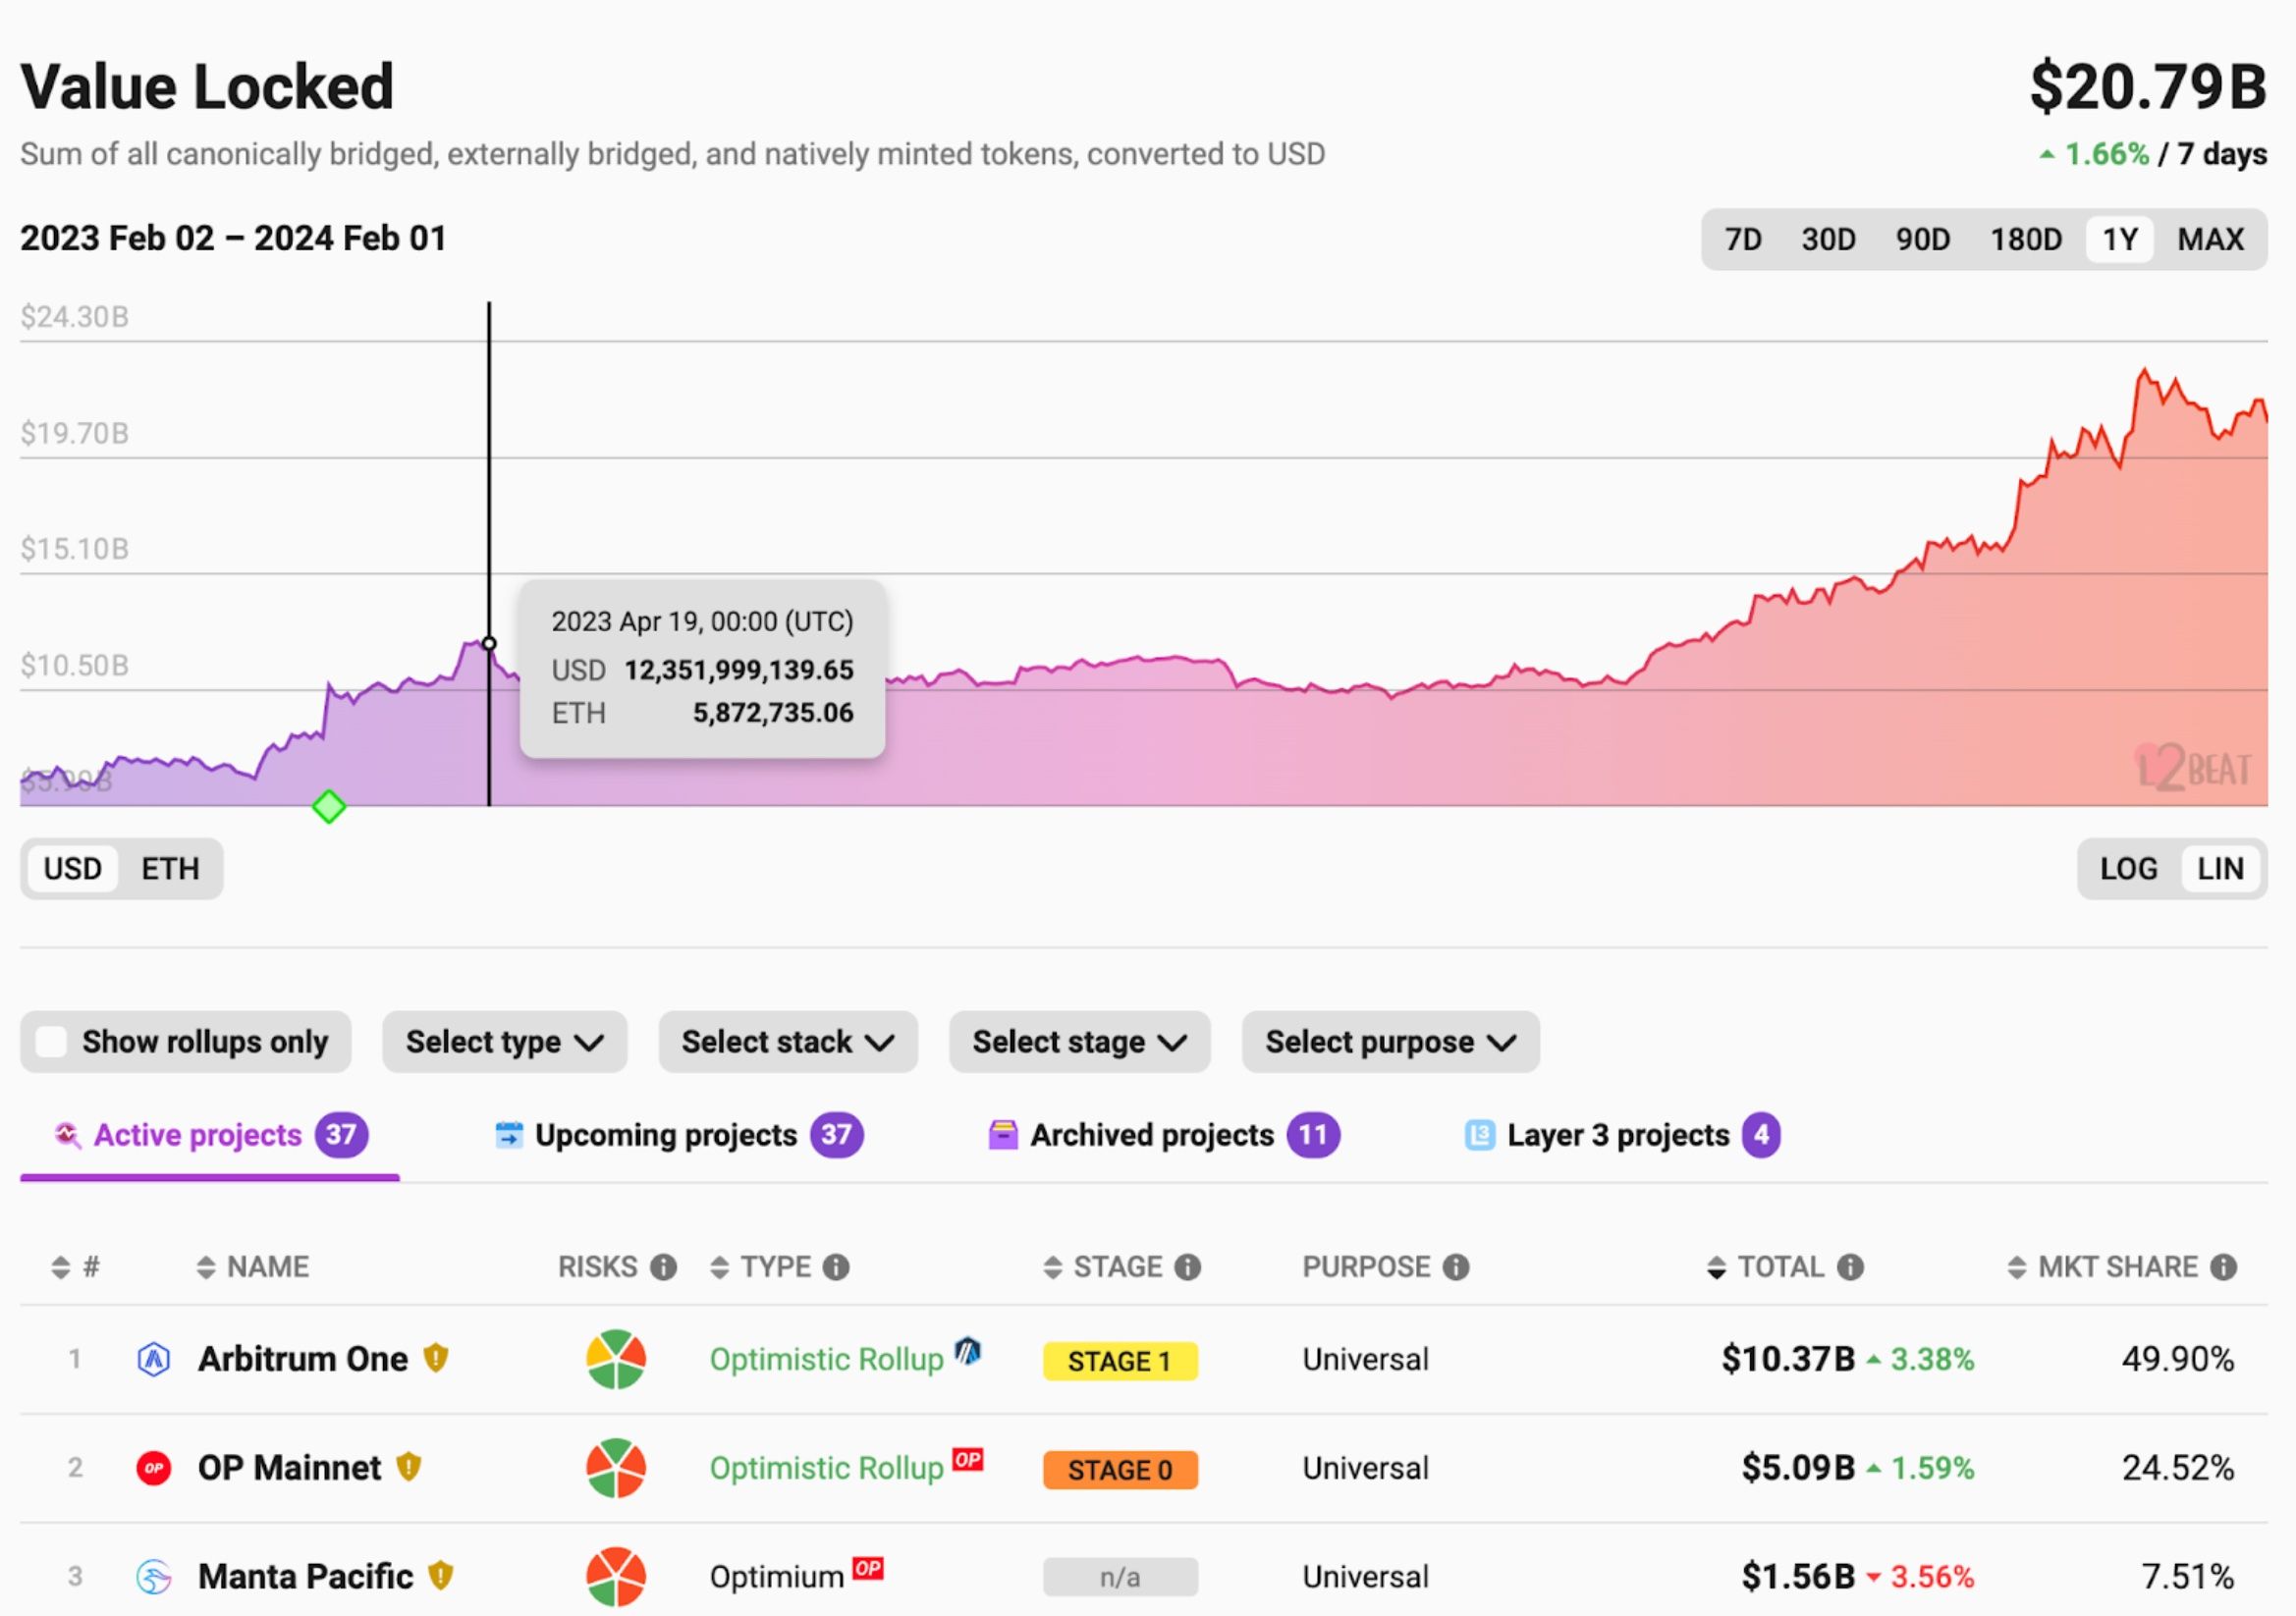
しかし、L2ブロックチェーンの普及に伴い、秘密鍵のセキュリティ確保、クロスチェーンや上位プロトコルのトランザクションの保護、開発者向けのセキュリティ開発インフラの提供など、対処すべきセキュリティ課題が浮き彫りになっています。
本ブログでは、これらの課題を体系的に整理した上で、我々のソリューションを提案します。
L2が必要な理由
なぜL2ブロックチェーンが必要なのでしょうか。我々は、技術的観点と財務的観点の双方に理由があると考えています。
技術的観点
L2ブロックチェーンが登場した動機は、L1ブロックチェーンのスケーラビリティ問題を解決することにあります。基本的な考え方は、すべてのトランザクションを(ブロックサイズやコンセンサスアルゴリズムが原因で既に混雑している)L1チェーンに送信するのではなく、別のチェーン(L2チェーン)で実行し、状態変化の要約のみをL1チェーンに送信するというものです。Chainlinkの図を以下に示します。
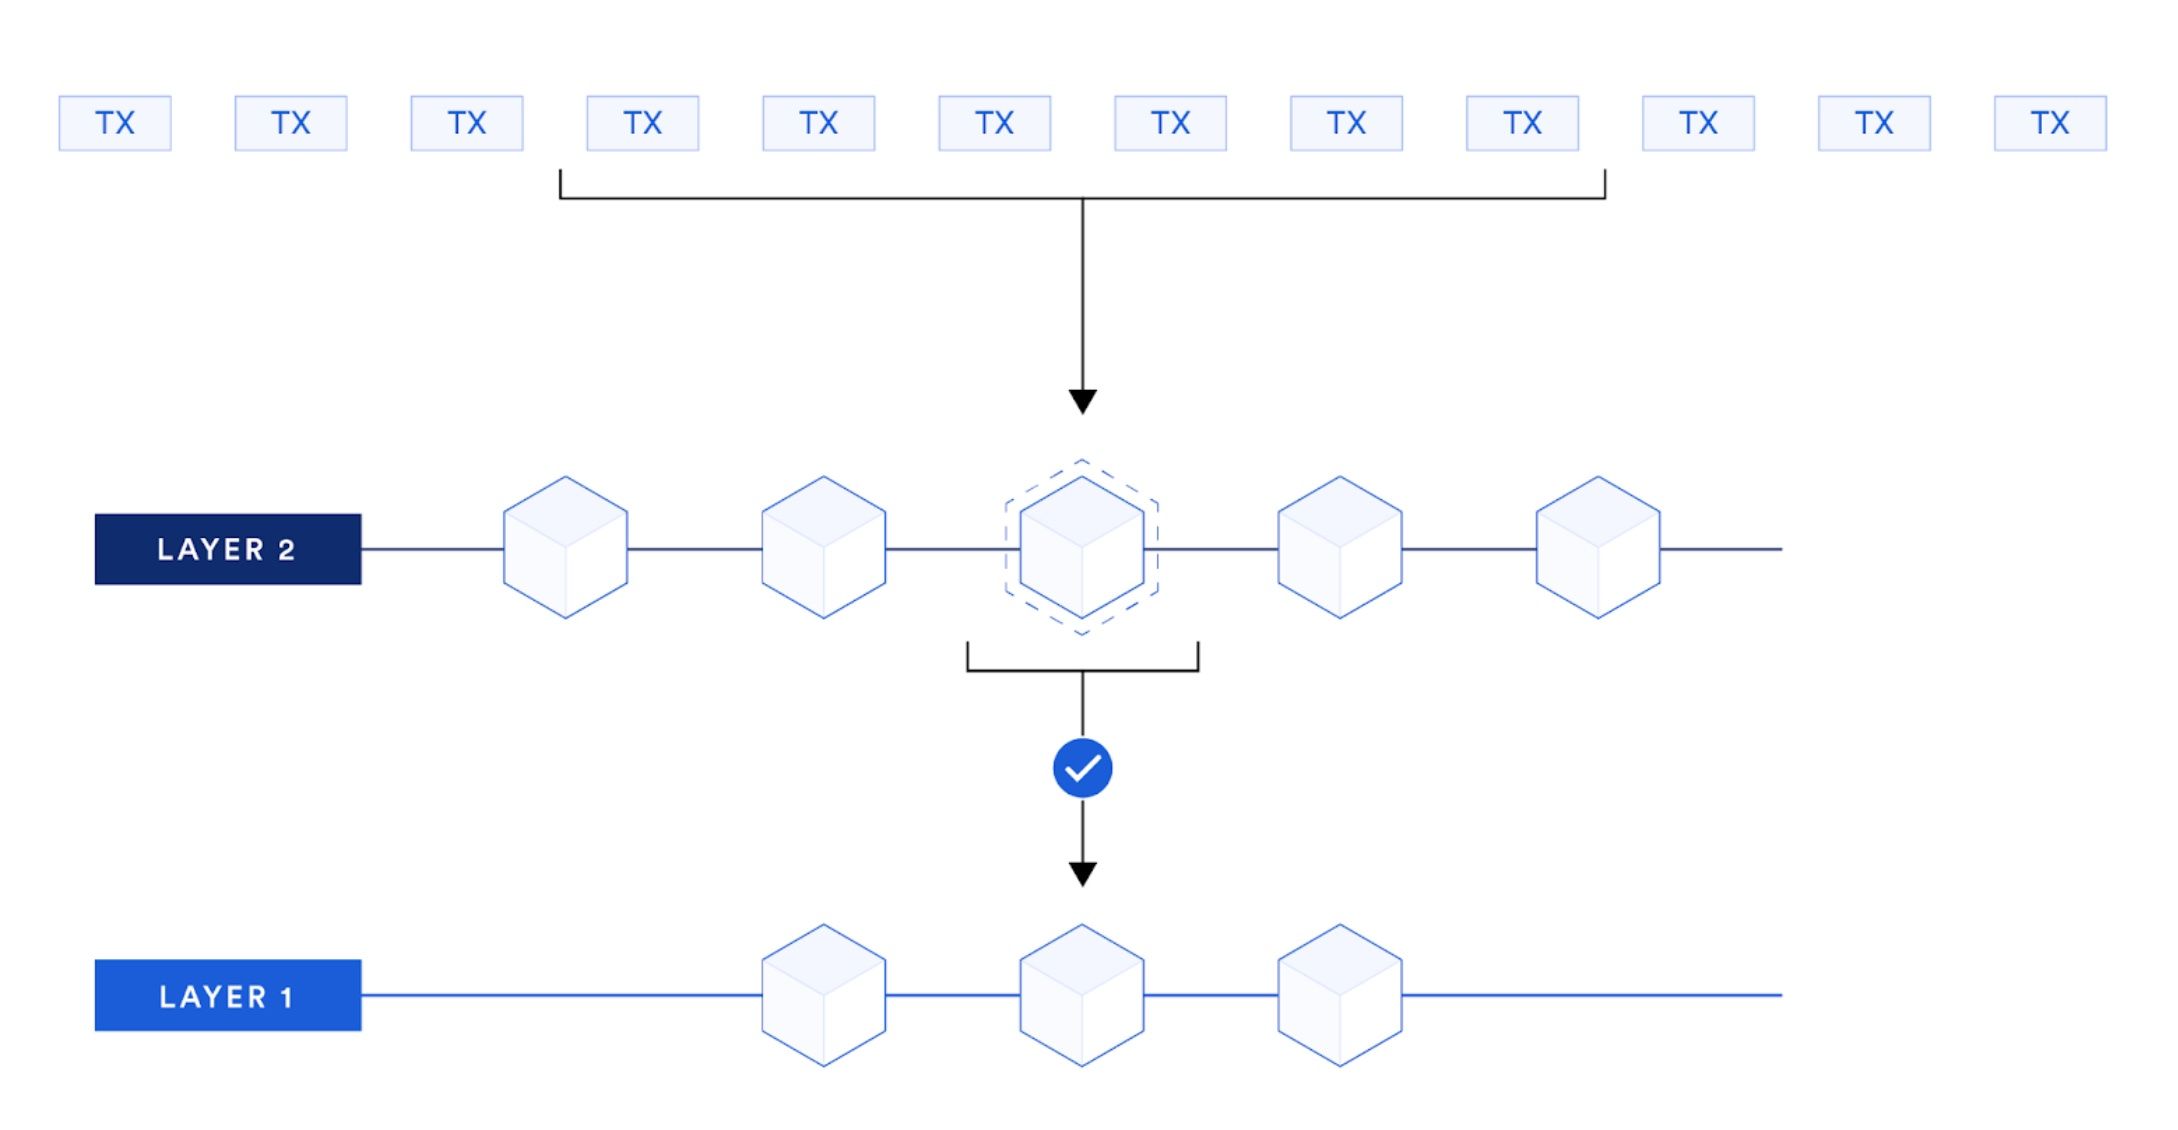 画像ソース:ChainLink
財務的観点
もう一つの動機は財務的観点、すなわち新しいアプリケーションチェーン上にエコシステムを構築することです。これはアプリケーションにとっていくつかのメリットをもたらします。
-
第一に、アプリケーションチェーンはトランザクション処理の高速化とガス消費量の削減を実現し、ユーザーのコスト削減と利便性向上に貢献します。これがアプリケーションチェーンの経済成長を促進する可能性があります。
-
第二に、開発者やビジネスパートナーのためにカスタマイズされたインセンティブメカニズムを提供できます。例えば、ガス代を分配したり、トランザクション・オークションのような新しい市場を形成したりすることが可能です。
-
第三に、エコシステムを構築することで、より多くのビジネスパートナーをシステムに招き入れ、L1ブロックチェーン上では満たせない(あるいは高コストすぎて実現できない)要件に対応できるようになります。
もちろん、ここまではイーサリアムベースのL2チェーンについて議論してきましたが、「BTC L2」と呼ばれるL2ソリューションも存在します。詳細は省きますが、その一部はBTCネットワークが提供する流動性(BTCやNFT、インスクリプションなどのトークンを含む)を取り込み、EVM互換チェーンへとブリッジさせています。
セキュリティ要件と課題
L2ブロックチェーンの運営者は、いくつかのセキュリティ課題を考慮する必要があります。L2ブロックチェーンは急速に発展したため、基盤となるインフラや運用経験、セキュリティに関する知見が追いついておらず、各L2チェーンのエコシステム全体に損害を与える可能性があるため、この対応は非常に重要です。
-
第一に、L2チェーン自体が、そのチェーン上の主要プロトコルのセキュリティを十分に把握する必要があります。特に、少数のプロトコルがTVLの大半を占めるようなアプリケーションチェーンでは不可欠です。疑わしいスマートコントラクトやトランザクションをリアルタイムで検出し、即座に対処する能力が求められます。攻撃に対応するためのセキュリティインシデントへの対応手順を確立すべきです。
-
第二に、L2チェーンで使用される秘密鍵を保護するためのアーキテクチャを採用する必要があります。例えばOPロールアップスタックにおいて、シーケンサーはL2上のブロック署名に、バッチャーはL1へのトランザクション公開に使用されます。もしこれらの重要な秘密鍵が流出すると、L2チェーン全体のセキュリティが侵害されます。
-
第三に、チェーンのためのセキュリティツールやフレームワークを開発する必要があります。疑わしいトランザクションの分析やセキュリティテストを行うためのツールなどが該当します。コミュニティのセキュリティ研究者は、これらのツールを活用することで、トランザクションを分析し、セキュリティへの影響を迅速に理解することができます。
-
最後になりますが、L2チェーンの基盤となるクラウドインフラのセキュリティについても考慮が必要です。例えば、L2ノードへのDDoS攻撃や、ソーシャルエンジニアリング攻撃などによるクラウドインフラへのアクセストークンの流出が考えられます。緩和策やセキュリティポリシーを事前に準備しておくべきです。
我々のソリューション
フルスタックのセキュリティプロバイダーであるBlockSecは、深い知識を持つセキュリティパートナーとして、サービスとツールを通じてL2ブロックチェーンの保護を支援します。
-
高品質なセキュリティコード監査:BlockSecは、DeFiプロトコルに対して厳格なコード監査サービスを提供しています。学術研究に裏打ちされた静的解析ツール、動的ファジング、差分テストフレームワークを活用し、プロトコルから基盤となるEVM実行エンジンまでを網羅的に監査します。我々はこれまで、ブロックチェーン実行エンジン(EVMおよびRBPF)における複数の脆弱性を発見し、100万ドル以上の報奨金を得ています。
-
攻撃トランザクションの監視とブロック:実績ある技術を駆使し、BlockSecのPhalconは、L2への直接的なトランザクションやL1からのクロスチェーン・トランザクションなど、攻撃トランザクションの監視を支援します。さらに、LayerZeroやCelerなどのトークンブリッジを介した他のL1/L2チェーンからのブリッジ資産の保護も支援可能です。また、攻撃トランザクションをより能動的にブロックするソリューションをL2チェーンに深く統合することも可能です(詳細はお問い合わせください)。
-
秘密鍵を保護するためのハードウェアベースのソリューション:セキュアハードウェア内で秘密鍵の生成・管理およびトランザクション署名を行うサービスを提供しています。これはホットウォレットの利便性とコールドウォレットの安全性を両立するものです。セキュアにトランザクションへ署名でき、必要に応じてアルゴリズムを追加できる拡張性も備えています。MPCやHSMといった他のソリューションよりも柔軟で効率的、かつ実用的です。
-
セキュリティ開発ツールとプラットフォーム:Phalcon Explorerは、セキュリティコミュニティが攻撃トランザクションの根本原因を分析するために事実上の標準となっているツールです。コミュニティによって数百ものセキュリティインシデントの分析に活用されています。Phalcon Forkは、ミラーリングされた状態のフォークネットワークでセキュリティテストを実行できるプラットフォームです。あなたのL2チェーンを我々のツールでサポートしますので、お気軽にお問い合わせください。
-
セキュリティインシデント対応:BlockSecは、DeFiハッキングにおける根本原因や脆弱性を特定する、最も迅速な(あるいは最初の)セキュリティベンダーです。プロトコルのセキュリティパッチのレビュー(Telcoin)や、ホワイトハットによる資金救出(例:AnySwap、TransitSwap、Paraspace、Loot]の支援、ハッカーの資金移動の追跡、Hopeland攻撃者の身元特定などをサポートします。
まとめ
L2ブロックチェーンの発展は新たな機会を生む一方で、重大なセキュリティ課題にも直面しています。我々のセキュリティソリューションは、コード監査、ハッキングの検出とブロック、秘密鍵の保護、セキュリティ開発ツールの提供、セキュリティインシデントの解決を通じて、L2ブロックチェーンを支援します。
あなたのL2チェーンを保護し、ユーザーからの信頼を勝ち取るために、今すぐ([email protected])までご連絡ください!



