
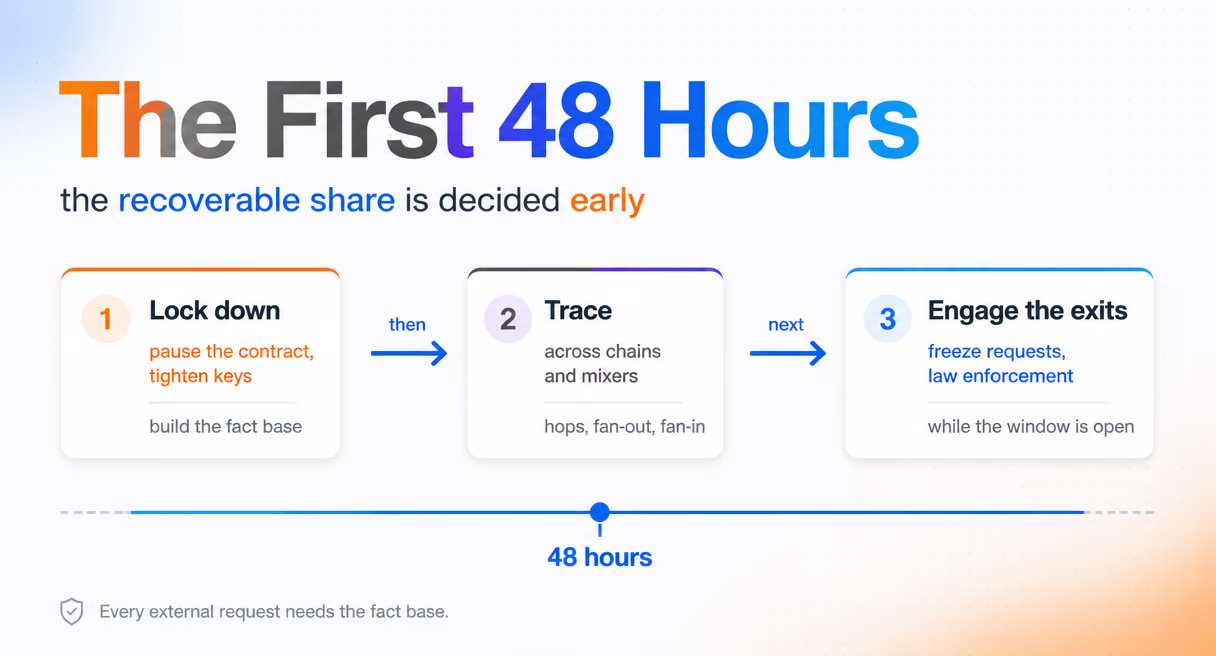
La cripto robada se puede rastrear tras un hackeo, y la ventana que importa son las primeras 48 horas. Tres movimientos deciden qué es recuperable: bloquear lo que se pueda bloquear, rastrear las rutas mientras siguen legibles, y contactar con las salidas antes de que los fondos se dispersen fuera de alcance.
Por qué las primeras 48 horas deciden qué puedes recuperar
Los fondos robados siguen un patrón que premia la velocidad. El valor se mueve normalmente desde la transacción del exploit a un monedero de agregación. Después se divide en pasos de ocultación —servicios de mezcla, cadenas de peladura y puentes entre cadenas— antes de converger en puntos de salida donde se convierte a moneda fiat o a otros activos. Cada etapa estrecha lo que el rastreo todavía puede hacer. La etapa de agregación es completamente legible: un monedero, cuadro completo. Después del mezclador, las rutas individuales quedan estadísticamente fragmentadas. Después del puente, un rastreo de una sola cadena se acaba, salvo que la herramienta siga el valor entre cadenas.
Los equipos que lo han vivido describen el problema de fondo: los fondos no están y la causa no está clara —qué proceso falló, qué transacción fue el exploit—. La respuesta empieza por establecer los hechos, porque las peticiones de recuperación dirigidas a exchanges necesitan datos concretos, y una petición de bloqueo sin un hash de transacción y una ruta es una petición que se queda en una cola.
Paso uno: asegura lo que queda y establece qué se llevaron
Antes de rastrear, corta la hemorragia. Pausa el contrato explotado si se puede pausar. Endurece las claves administrativas y los cuórums de multifirma, porque los ataques de seguimiento contra el equipo que responde son un patrón conocido. Después establece la base de hechos: qué transacción fue el exploit, qué vulnerabilidad aprovechó, qué activos salieron, en qué importes y hacia qué direcciones. Todos los pasos posteriores remiten a esa base de hechos, y toda petición externa —a un exchange, a las fuerzas del orden, a las aseguradoras— la necesita. En Estados Unidos, el lado de la actividad sospechosa pasa por las normas y regulaciones de FinCEN.
Es también el momento de preservar lo que ya tienes. Exporta el estado de la monitorización, el historial de alertas y cualquier registro de screening anterior al incidente. Una respuesta conducida con una base de hechos limpia y unos registros preservados se convierte después en evidencia; una conducida de memoria, no.
Paso dos: rastrea los fondos entre cadenas y mezcladores
Con la base de hechos fijada, el rastreo empieza por las direcciones receptoras de la transacción del exploit. Despliega las rutas salientes salto a salto: dónde se concentró el valor, dónde se dividió, qué direcciones intermedias se comportaron como un mismo actor. Vigila la apertura en abanico que señala distribución y el cierre en abanico que marca una consolidación o un depósito en un servicio. Los puentes entre cadenas merecen atención especial, porque los fondos saltan por puentes por defecto. Un rastreo que se detiene en el puente se detiene justo donde el dinero siguió adelante; una cobertura de rastreo sobre las rutas de puente principales mantiene el rastro continuo.
Los mezcladores marcan el tramo más duro. El enfoque práctico es rastrear hasta la entrada del mezclador, documentarla con precisión y retomar el rastro en puntos de salida identificados, en lugar de adivinar dentro de la fragmentación. Según BlockSec, MetaSleuth, una plataforma de rastreo de fondos e investigación, sigue rutas multisalto en 12 cadenas, admite análisis entre cadenas y mantiene monitorización en tiempo real del movimiento de fondos robados, de modo que una vigilancia designada avisa al equipo cuando se mueven las direcciones vigiladas. Para el tramo del mezclador en concreto, consulta Cómo rastrear cripto robada a través de un mezclador.
Paso tres: contacta con las salidas y coordina la respuesta
El rastreo alimenta la fase de contacto: las salidas donde el valor todavía se puede interceptar. Las direcciones de depósito de los exchanges son la salida con más palanca, porque una petición de bloqueo con un hash de transacción, un archivo de la ruta y una marca de tiempo puede aterrizar dentro de la ventana en que los fondos siguen en la dirección de depósito. El contacto con las fuerzas del orden sigue la misma lógica: una denuncia con un rastro documentado es accionable; una sin él es empezar de cero. Las obligaciones detrás de esas denuncias remiten a los estándares del GAFI. En los casos transfronterizos importa el reparto de trabajo, y hay un patrón que conviene tener explícito: el trabajo de poner nombres on-chain y la explicación técnica pueden venir del equipo de rastreo mientras la asesoría legal lleva el procedimiento específico de cada jurisdicción. El seguro y la comunicación cierran el círculo, y cada uno consume los mismos registros.
La respuesta no termina cuando el rastro inicial se queda en silencio. Los fondos robados pueden estar meses quietos antes de moverse, y la monitorización continua de las direcciones implicadas, con alertas al moverse, es lo que convierte un caso dormido en uno recuperable. Según BlockSec, Phalcon Compliance mantiene datos de direcciones etiquetadas con actualizaciones continuas justo para esa vigilancia. El veredicto sobre la recuperación es honesto: las primeras 48 horas deciden casi toda la parte recuperable, y algo de lo robado sí vuelve.
Este artículo forma parte de la guía de investigaciones y forense de MetaSleuth, donde el método de rastreo, el tratamiento de las evidencias y los niveles de herramienta se cubren de principio a fin.