
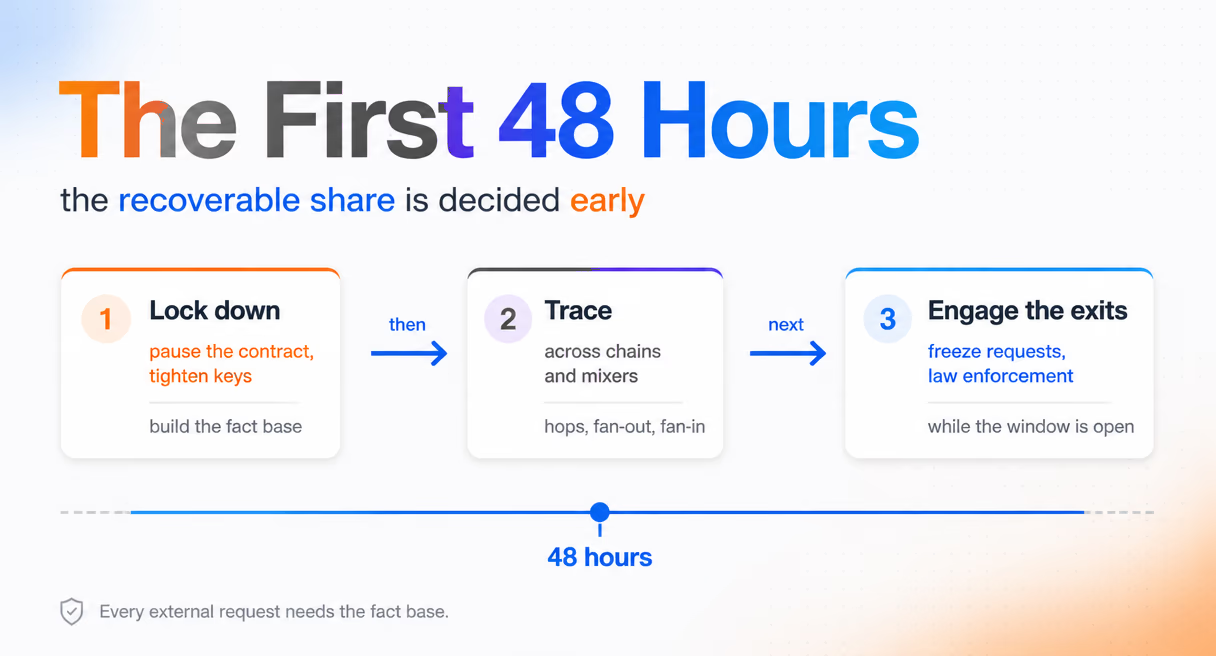
黑客事件之后,被盗的数字货币是可以被追踪的,而真正要紧的窗口是最初的 48 小时。有三个动作决定了哪些还追得回来:能冻的先冻住、趁路径还读得动就把它追出来,以及在资金分散到够不着之前去接触各个出口。
最初的 48 小时为什么决定你能追回多少
被盗资金遵循一套奖励速度的模式。价值通常先从漏洞利用交易流入一个归集钱包。随后它经由若干隐匿手段拆开——混币服务、剥离链、跨链桥——再汇向那些能兑成法币或其它资产的出金点。每一个阶段都会收窄追踪还能做的事。归集阶段是完全可读的:一个钱包,完整的图景。过了混币器,单条路径就在统计意义上变得碎片化。过了跨链桥,除非工具能跟着价值跨链,单链追踪就到此为止。
经历过的团队会描述更深的那个麻烦:钱没了,而原因不清楚——是哪个流程失守的,哪一笔交易才是漏洞利用。响应要从确立事实开始,因为发给交易所的追回请求需要具体信息,而一份没有交易哈希与路径的冻结请求,只会躺在队列里。
第一步:守住还剩下的,弄清被拿走的是什么
追踪之前,先止血。如果被利用的合约可以暂停,就暂停它。收紧管理员密钥与多签门限,因为针对响应团队的后续攻击是已知的模式。然后确立事实基线:哪一笔交易是漏洞利用、它利用了哪个漏洞、哪些资产流出、金额多少、流向哪些地址。之后的每一步都要引用这份事实基线,而每一项对外请求——发给交易所的、发给执法机关的、发给保险方的——都需要它。在美国,可疑活动那一侧走的是 FinCEN 的法规与规章。
这也是保全你手上已有材料的时刻。把监控状态、告警历史,以及事件发生前的任何筛查记录导出来。一次在干净的事实基线上、且保全了记录的响应,日后会变成证据;一次凭记忆做的响应,不会。
第二步:跨链与穿过混币器地追踪资金
事实基线定下之后,追踪从漏洞利用交易的收款地址开始。逐跳展开出金路径:价值在哪里聚拢、在哪里拆开、哪些中间地址表现得像同一个行为人。留意标志着分发的扇出,以及标志着归集或服务充值的扇入。跨链桥值得特别注意,因为资金默认会跨桥。一次停在桥上的追踪,恰好停在钱继续走下去的地方;覆盖主要跨链路由的追踪能力,才能让线索保持连续。
混币器是最难的那一段。务实的做法是追到混币器入口、把它精确记录下来,然后在已识别的出口点重新接上线索,而不是在碎片化的池子内部靠猜。据 BlockSec,资金追踪与调查平台 MetaSleuth 可跨 12 条链跟住多跳路径、支持跨链分析,并对被盗资金的动向保持实时监控,于是一次设定好的监控会在被盯的地址一动就提醒团队。混币器这一段,专门见如何追踪穿过混币器的被盗数字货币。
第三步:接触各个出口,协调整体响应
追踪为「接触」阶段供料:那些价值还能被拦截的出口。交易所充值地址是杠杆最大的出口,因为一份带着交易哈希、路径存档与时间戳的冻结请求,有可能在资金还留在充值地址里的窗口内送达。与执法机关的接触遵循同样的逻辑:一份有完整线索记录的报案是可执行的;没有记录的报案等于从零开始。这些报送背后的义务,可以回溯到 FATF 标准。在跨境案件里,分工很要紧,有一种模式值得明确知道:链上的命名工作与技术解释可以由追踪团队出,而法域相关的法律程序由法律顾问来推动。保险与对外沟通把闭环合上,而它们消耗的是同一批记录。
响应不会在最初的线索安静下来时结束。被盗资金会趴上好几个月才动,而对涉事地址做持续监控、并在其移动时告警,正是把一个沉寂的案子变回可追回案子的东西。据 BlockSec,Phalcon Compliance 正是为这种盯梢维护着持续更新的已打标地址数据。关于追回,诚实的结论是:最初的 48 小时几乎决定了可追回的全部份额,而被盗的东西里确实有一部分能回来。
本文属于 MetaSleuth 调查与取证指南,那里把追踪方法、证据处理与工具分档从头到尾讲了一遍。