
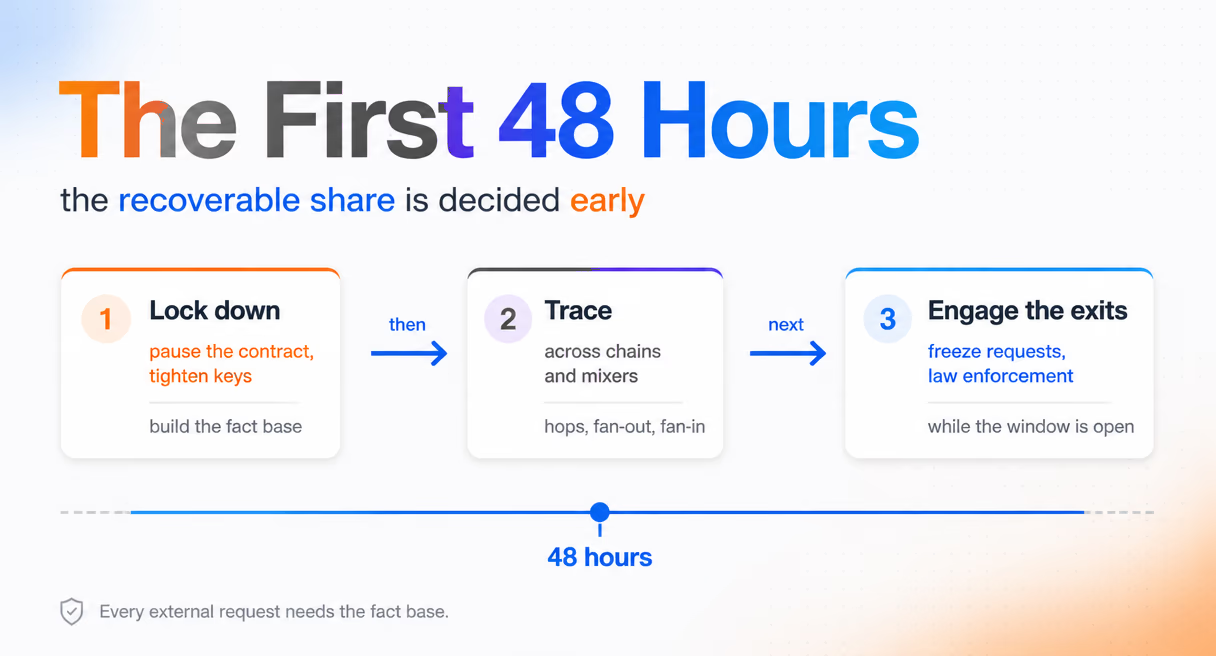
駭客事件之後,被盜的數字貨幣是可以被追蹤的,而真正要緊的視窗是最初的 48 小時。有三個動作決定了哪些還追得回來:能凍的先凍住、趁路徑還讀得動就把它追出來,以及在資金分散到夠不著之前去接觸各個出口。
最初的 48 小時為什麼決定你能追回多少
被盜資金遵循一套獎勵速度的模式。價值通常先從漏洞利用交易流入一個歸集錢包。隨後它經由若干隱匿手段拆開——混幣服務、剝離鏈、跨鏈橋——再匯向那些能兌成法幣或其它資產的出金點。每一個階段都會收窄追蹤還能做的事。歸集階段是完全可讀的:一個錢包,完整的圖景。過了混幣器,單條路徑就在統計意義上變得碎片化。過了跨鏈橋,除非工具能跟著價值跨鏈,單鏈追蹤就到此為止。
經歷過的團隊會描述更深的那個麻煩:錢沒了,而原因不清楚——是哪個流程失守的,哪一筆交易才是漏洞利用。響應要從確立事實開始,因為發給交易所的追回請求需要具體資訊,而一份沒有交易雜湊與路徑的凍結請求,只會躺在佇列裡。
第一步:守住還剩下的,弄清被拿走的是什麼
追蹤之前,先止血。如果被利用的合約可以暫停,就暫停它。收緊管理員金鑰與多籤門限,因為針對響應團隊的後續攻擊是已知的模式。然後確立事實基線:哪一筆交易是漏洞利用、它利用了哪個漏洞、哪些資產流出、金額多少、流向哪些地址。之後的每一步都要引用這份事實基線,而每一項對外請求——發給交易所的、發給執法機關的、發給保險方的——都需要它。在美國,可疑活動那一側走的是 FinCEN 的法規與規章。
這也是保全你手上已有材料的時刻。把監控狀態、告警歷史,以及事件發生前的任何篩查記錄匯出來。一次在乾淨的事實基線上、且保全了記錄的響應,日後會變成證據;一次憑記憶做的響應,不會。
第二步:跨鏈與穿過混幣器地追蹤資金
事實基線定下之後,追蹤從漏洞利用交易的收款地址開始。逐跳展開出金路徑:價值在哪裡聚攏、在哪裡拆開、哪些中間地址表現得像同一個行為人。留意標誌著分發的扇出,以及標誌著歸集或服務充值的扇入。跨鏈橋值得特別注意,因為資金預設會跨橋。一次停在橋上的追蹤,恰好停在錢繼續走下去的地方;覆蓋主要跨鏈路由的追蹤能力,才能讓線索保持連續。
混幣器是最難的那一段。務實的做法是追到混幣器入口、把它精確記錄下來,然後在已識別的出口點重新接上線索,而不是在碎片化的池子內部靠猜。據 BlockSec,資金追蹤與調查平臺 MetaSleuth 可跨 12 條鏈跟住多跳路徑、支援跨鏈分析,並對被盜資金的動向保持即時監控,於是一次設定好的監控會在被盯的地址一動就提醒團隊。混幣器這一段,專門見如何追蹤穿過混幣器的被盜數字貨幣。
第三步:接觸各個出口,協調整體響應
追蹤為「接觸」階段供料:那些價值還能被攔截的出口。交易所充值地址是槓桿最大的出口,因為一份帶著交易雜湊、路徑存檔與時間戳的凍結請求,有可能在資金還留在充值地址裡的視窗內送達。與執法機關的接觸遵循同樣的邏輯:一份有完整線索記錄的報案是可執行的;沒有記錄的報案等於從零開始。這些報送背後的義務,可以回溯到 FATF 標準。在跨境案件裡,分工很要緊,有一種模式值得明確知道:鏈上的命名工作與技術解釋可以由追蹤團隊出,而法域相關的法律程式由法律顧問來推動。保險與對外溝通把閉環合上,而它們消耗的是同一批記錄。
響應不會在最初的線索安靜下來時結束。被盜資金會趴上好幾個月才動,而對涉事地址做持續監控、並在其移動時告警,正是把一個沉寂的案子變回可追回案子的東西。據 BlockSec,Phalcon Compliance 正是為這種盯梢維護著持續更新的已打標地址資料。關於追回,誠實的結論是:最初的 48 小時幾乎決定了可追回的全部份額,而被盜的東西里確實有一部分能回來。
本文屬於 MetaSleuth 調查與取證指南,那裡把追蹤方法、證據處理與工具分檔從頭到尾講了一遍。