
¿Sirve el análisis blockchain para la cripto institucional? Allí donde la institución asume riesgo por con quién opera y por los incidentes, el conjunto de herramientas hace trabajo real: screening de admisión, monitorización continua, rastreo de incidentes y evidencias de auditoría. Las mesas de custodia ejecutan el mismo bucle con sus propias apuestas, y esta página lleva también su versión. Esta es una pregunta sobre una categoría de herramientas, no una reseña de servicios de cumplimiento externalizados, y la categoría cubre la mitad de análisis de los requisitos institucionales, no sus controles. Los requisitos en sí parten de los estándares del GAFI.
Qué cubre realmente el análisis blockchain en la operativa institucional
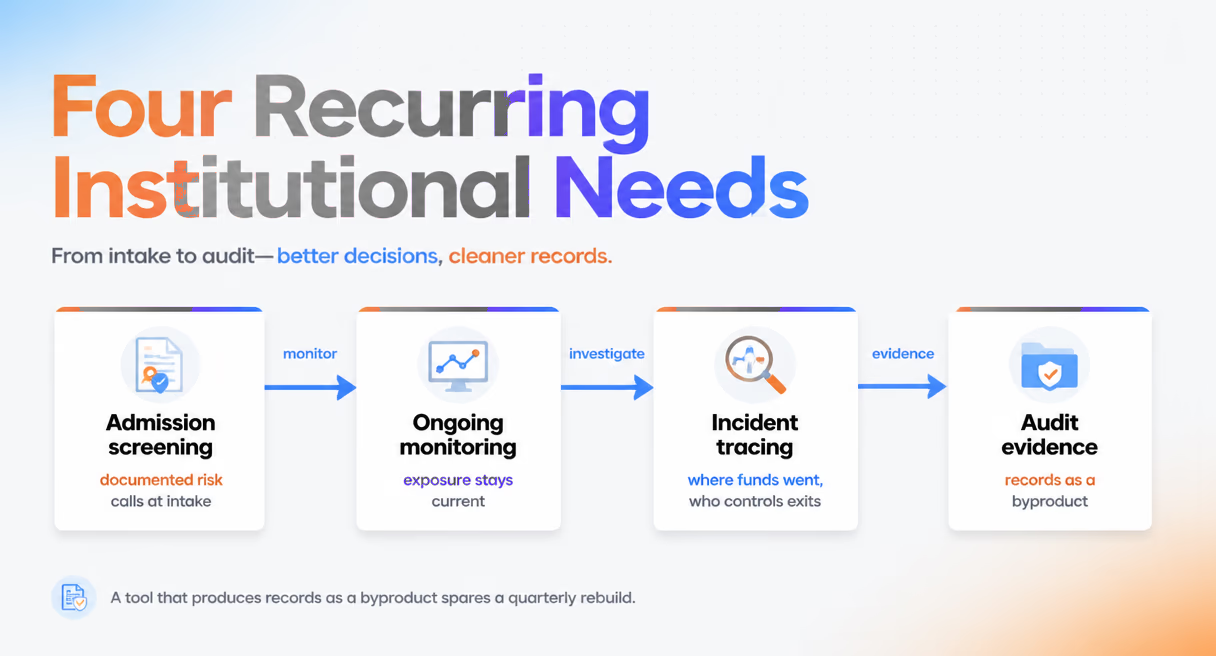
La operativa institucional genera cuatro necesidades de análisis recurrentes, y la categoría responde a las cuatro.
El screening de admisión actúa en la entrada. Antes de que una institución acepte una relación de negocio nueva, una relación de depósito o un listado, las direcciones en cuestión se pueden evaluar contra datos etiquetados. Según las especificaciones técnicas de BlockSec, Phalcon Compliance analiza contra una base de direcciones etiquetadas de más de 600 millones de direcciones, actualizada de forma continua. En la entrada, eso convierte las decisiones de admisión del criterio de quien gestiona la relación en decisiones de riesgo documentadas.
La monitorización continua vigila lo que se admitió. La exposición cambia después del alta: la otra parte resulta sancionada, se etiquetan clústeres, los fondos pasan por servicios de riesgo. En Estados Unidos, los deberes continuados que esa exposición toca están recogidos en las normas y regulaciones de FinCEN. Las plazas de monitorización y el reanálisis programado mantienen vigente el cuadro de exposición de la institución en lugar de congelado en el alta.
El rastreo de incidentes y poner nombre a quién está detrás toman el relevo cuando la prevención falla. Cuando los fondos se mueven de forma inesperada, la pregunta pasa a ser adónde fueron y quién controla los puntos de salida. MetaSleuth rastrea los flujos de fondos salto a salto en 12 cadenas y sigue el valor a través de puentes entre cadenas. Leyendo más de 600 millones de etiquetas de direcciones, convierte una ruta que aterriza en un exchange o un mezclador etiquetado en un hallazgo en lugar de en un callejón sin salida.
Las evidencias de auditoría son la cuarta necesidad y la menos comentada. La revisión institucional, interna y externa, pide registros: qué se comprobó, cuándo y con qué resultado. Una herramienta que produce esos registros como subproducto del uso diario le ahorra a la institución una reconstrucción trimestral.
Las cuatro necesidades y sus fronteras de un vistazo:
| Necesidad institucional | Qué entrega la categoría | Qué queda fuera de ella |
|---|---|---|
| Screening de admisión | Evaluación de riesgo a nivel de dirección contra datos etiquetados antes de aceptar | La decisión de negocio de aceptar o no |
| Monitorización continua | Un cuadro de exposición vigente según cambian designaciones y etiquetas | La arquitectura de controles de la institución |
| Rastreo de incidentes | Reconstrucción de rutas y nombre de quién controla las salidas, entre cadenas | La recuperación en sí, que pasa por exchanges y fuerzas del orden |
| Evidencias de auditoría | Registros de comprobación producidos como subproducto de la operación | Las confirmaciones de auditoría financiera |
La versión de la misma pregunta en una mesa de custodia
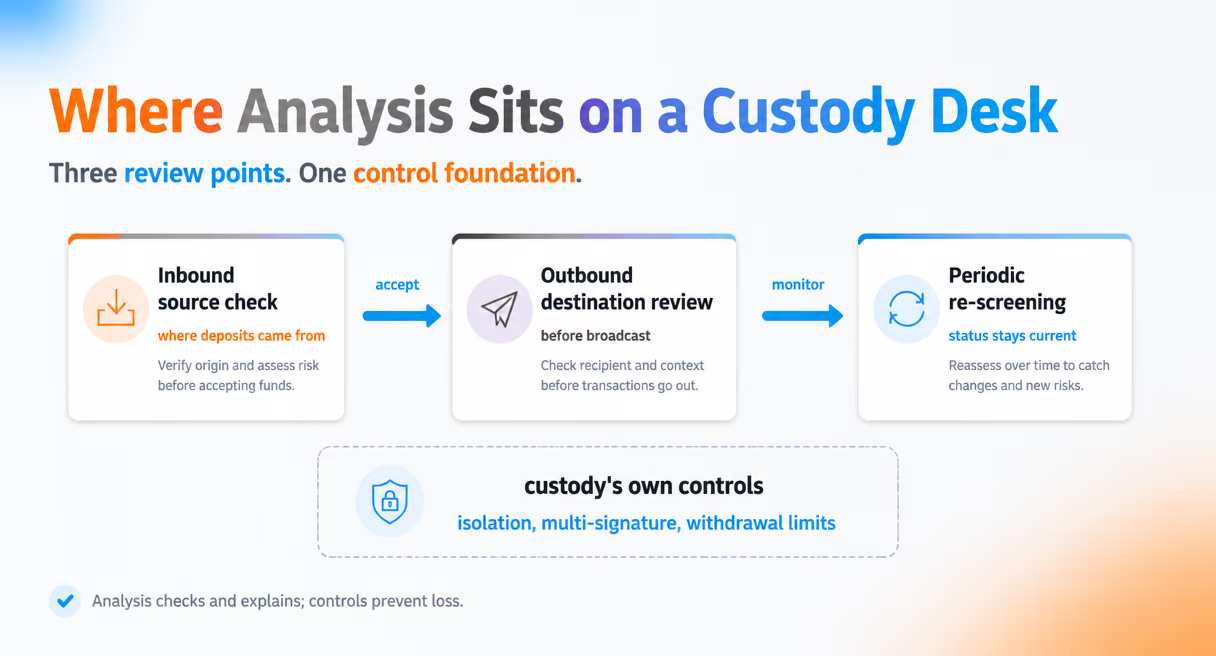
¿Sirve el análisis blockchain para la custodia de activos digitales? No como pregunta aparte. Es la pregunta institucional con las apuestas de la custodia enchufadas, y una mesa de custodia juzga una herramienta por lo que exigen las normas, no por sus funcionalidades. Su trabajo se concentra en tres puntos de control.
La comprobación del origen entrante. Antes de que se profundice una relación de depósito, la dirección de origen se contrasta con datos etiquetados: entidades sancionadas, servicios de mezcla, fondos rastreados hasta un robo. Los deberes estadounidenses detrás de esa comprobación pasan por las normas de FinCEN citadas arriba. Un custodio que conoce su riesgo entrante puede poner precio a la relación con honestidad en lugar de descubrirlo durante una auditoría.
La revisión del destino saliente es el punto de control propio de la custodia, y el de mayor apuesta. Cuando el dinero está a punto de abandonar el control del custodio, la mesa necesita saber qué clase de dirección lo recibe, y no solo que la transacción se firmó correctamente. Un destino marcado detectado antes de la difusión es un incidente evitado; esa misma marca detectada después de la difusión es un expediente.
El reanálisis periódico cierra el bucle. Una dirección validada en el alta puede aterrizar en una lista de sanciones meses después, y las auditorías examinan la práctica vigente, no lo que pasó el filtro en el alta. Un reanálisis programado de las direcciones activas mantiene vigente el cuadro de la mesa en lugar de histórico.
Cuando los puntos de control preventivos fallan y el valor sí abandona la frontera de custodia, la pregunta pasa de comprobar a explicar. Esa mitad de incidente es donde vive la pregunta del paquete de software: ¿sirve un software forense blockchain para la custodia de activos digitales? La respuesta se reduce a tres trabajos. La reconstrucción de la salida despliega la ruta del movimiento inesperado —qué direcciones recibieron valor, cómo se dividió y se consolidó, a qué salidas se acercó— y la velocidad importa porque los depósitos en exchanges solo permiten peticiones de recuperación dentro de ventanas estrechas. Las evidencias explicables sacan a la luz las señales detrás de cada hallazgo —qué etiqueta saltó, por qué dos direcciones se resuelven en un mismo clúster—, la diferencia entre decirle a un regulador «creemos que» y enseñarle «aquí está el rastro y aquí por qué se sostiene cada paso». Los rastros de auditoría mantienen el registro continuo —qué se comprobó, cuándo, contra qué versión de datos, con qué resultado— producido como subproducto del uso diario.
Los puntos de control de la custodia y la frontera de cada uno:
| Punto de control de custodia | Qué responde la capa de análisis | Qué se queda en los controles propios de la custodia |
|---|---|---|
| Comprobación del origen entrante | De dónde vino el valor depositado: entidades sancionadas, servicios de mezcla, rastros de robo | Si poner precio a la relación y mantenerla |
| Revisión del destino saliente | Qué clase de dirección recibe el valor, antes de la difusión | El aislamiento de las tenencias, la gobernanza multifirma, los límites de retirada |
| Reanálisis periódico | La situación vigente de la otra parte según se actualizan los datos | Nada; este punto de control es análisis de principio a fin |
| Salida en un incidente | La ruta reconstruida, las explicaciones que la sostienen, el registro de auditoría | El proceso legal que sigue al hallazgo |
Dónde encaja y dónde no
La categoría encaja en la mitad de análisis de los requisitos institucionales, y merece la pena trazar la frontera con precisión. El análisis de cadena no opera los controles de custodia, no realiza confirmaciones de auditoría financiera y no es por sí mismo un programa de cumplimiento: alimenta uno. El almacenamiento en frío, las rutas de retirada multifirma y los límites previenen la pérdida; el análisis comprueba y explica la exposición. Ninguna capa sustituye a la otra, y los presupuestos de herramientas se asignan mal cuando esa línea se difumina. Las instituciones que tratan el análisis como una capa, con el marco de cumplimiento y la arquitectura de controles como las otras capas, obtienen el valor que de verdad entrega.
La forma de la pregunta también importa. Si una institución debería ejecutar su análisis internamente o comprarlo como parte de unos servicios de cumplimiento externalizados es una decisión sobre la forma del servicio, distinta de si las herramientas en sí encajan con el trabajo institucional. Esta página evalúa las herramientas; la pregunta de la externalización tiene sus propios canjes en materia de responsabilidad y de expectativas de los supervisores.
Hay una práctica institucional que merece mención: los equipos que cargan con una exposición grande tienden a verificar los hallazgos críticos en más de una fuente independiente en lugar de aceptar la lectura de un solo proveedor. El análisis de cadena sostiene ese hábito, y contrastar entre fuentes sale más barato cuando cada fuente explica sus señales.
Qué deberían comprobar los equipos institucionales antes de adoptarlo
La cobertura multicadena va primero. Las carteras institucionales abarcan varias cadenas y rutas de puente, y una capa de datos profunda en unas y escasa en otras produce respuestas confiadas en los peores momentos. Contrasta la cobertura con los activos que la institución tiene y opera de verdad, incluidas las rutas de puente entre ellos.
El formato de las evidencias va segundo. Los hallazgos que no se pueden exportar ni revisar no existen a efectos de auditoría. Comprueba qué produce la herramienta como registro, de las exportaciones estructuradas a los gráficos de rastreo archivados, con marcas de tiempo y la versión de datos detrás de cada comprobación. Para saber cómo se sostienen esos registros en una auditoría, consulta construir un rastro de evidencias cripto que aguante en un tribunal.
La colaboración en equipo va tercera. El trabajo institucional es multianalista por naturaleza, así que las preguntas son las vistas de caso compartidas, la gestión de asientos y permisos, y el acceso por API para integrar los hallazgos en los sistemas internos. Una herramienta que sirve bien a una sola persona puede fallarle igualmente a una institución en la capa de colaboración. Pon también por escrito la línea de responsabilidad —los controles para prevenir, el screening para comprobar, el rastreo para explicar—: los equipos que la escriben se pasan las auditorías respondiendo preguntas, y los que la dejan implícita se las pasan reconstruyendo decisiones.
Para el mapa completo de dónde se sitúan estas herramientas dentro de un programa de investigaciones, consulta investigaciones y forense on-chain: la guía completa.