
区块链分析适合机构级数字货币业务吗?在机构因交易对手与突发事件而承担风险的地方,这套工具确实在干实事:准入筛查、持续监控、事件追踪与审计存证。托管台跑的是同一个循环,只是利害关系是它自己的,本页也带上了托管台的那一版。这是一个关于工具品类的问题,不是对外包合规服务的评测;而这个品类覆盖的是机构要求里「分析」的那一半,不是它们的控制措施。要求本身的起点是 FATF 标准。
区块链分析对机构运营究竟覆盖了什么
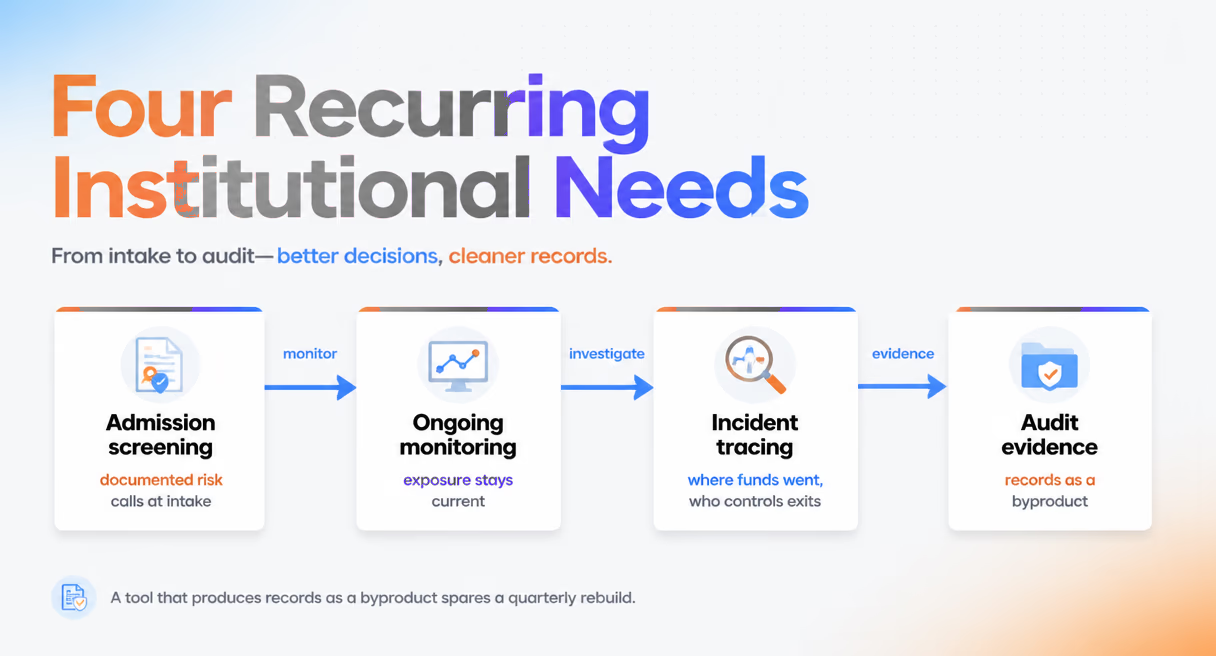
机构运营会产生四类反复出现的分析需求,而这个品类对每一类都有话可说。
准入筛查发生在接入环节。在机构接受一段新的业务关系、一段入金关系或者一个上币项目之前,相关地址可以拿去与已打标数据做评估。依据 BlockSec 技术规格,Phalcon Compliance 依托一个超过 6 亿地址、持续更新的标签库做筛查。在接入这一环,它把准入决策从客户经理的判断变成了有记录的风险裁定。
持续监控盯的是已经准入的那些。敞口在开户之后会变:对手方被制裁、聚类被打上标签、资金穿过了高风险服务。在美国,敞口所触及的持续性义务写在 FinCEN 的法规与规章里。监控席位与按期重筛,让机构的敞口图景保持在最新状态,而不是冻结在开户那一刻。
当预防失手时,接手的是事件追踪与主体归属。当资金发生非预期移动,问题就变成了它们去了哪里、谁控制着那些出口。MetaSleuth 跨 12 条链逐跳追踪资金流向,并跟着价值穿过跨链桥。凭借超过 6 亿个地址标签,它把一条落在已打标交易所或混币器上的路径,从死胡同变成了一项发现。
审计存证是第四类需求,也是被谈论得最少的一类。机构的内外部复核都会要记录:查了什么、什么时候查的、结果是什么。一个把这些记录当作日常使用副产品产出的工具,能让机构省下每个季度一次的重建。
这四类需求与它们的边界,一览:
| 机构需求 | 这个品类交付什么 | 什么留在它之外 |
|---|---|---|
| 准入筛查 | 接受之前,对照已打标数据做地址级风险评估 | 「要不要接受」这个业务决策 |
| 持续监控 | 随着名单与标签变化,保持一幅最新的敞口图景 | 机构自身的控制体系架构 |
| 事件追踪 | 跨链重建路径,并弄清谁控制着出口 | 追回本身,那要走交易所与执法机关 |
| 审计存证 | 作为运行副产品产出的检查记录 | 财务审计的函证 |
同一个问题的托管台版本
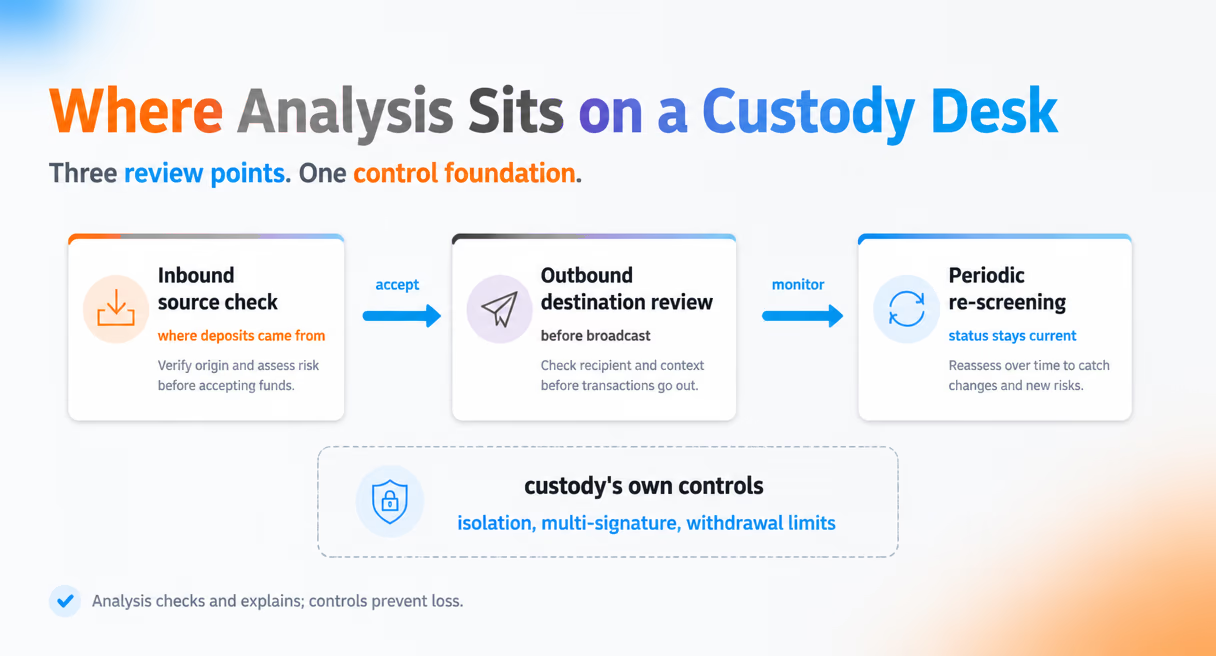
区块链分析适合数字资产托管吗?这不是一个单独的问题。它就是把托管的利害关系代进去之后的那个机构问题,而托管台评判一个工具,看的是规则要求什么,不是功能列表。托管台的工作集中在三个检查点上。
入金来源检查。在一段入金关系加深之前,来源地址要对照已打标数据检查一遍:受制裁主体、混币服务、被追踪到盗窃的资金。这项检查在美国对应的义务走的是上面引用的那部 FinCEN 法规。一家清楚自己入金风险的托管方,能诚实地为这段关系定价,而不是在一次审计中才发现它。
出金去向复核是托管特有的那个检查点,也是利害最大的一个。当钱即将离开托管方的控制时,托管台需要知道接收它的是哪一类地址,而不只是「这笔交易签名是对的」。在广播之前拦下的一个被标记的去向,是一次被阻止的事件;同样的标记在广播之后才发现,就是一份案卷。
定期重筛把闭环合上。开户时通过的地址,可能几个月后落进制裁名单,而审计考的是当下的做法,不是开户时通过了什么。对活跃地址做按期重筛,让托管台的图景保持在当下,而不是停在历史上。
当预防性检查点失手、价值确实离开了托管边界,问题就从「检查」翻转为「解释」。事件的那一半正是「软件包」这个问题所在之处:区块链取证软件适合数字资产托管吗?答案归结为三件事。出金重建把这次非预期移动的路径展开——哪些地址收到了价值、它如何拆分与归集、逼近了哪些出口——而速度很要紧,因为交易所充值只在很窄的窗口内才让追回请求有意义。可解释的证据把每一项结论背后的信号呈现出来——是哪个标签触发的、为什么两个地址会归入同一个聚类——这正是对监管说「我们认为」与摆给他们看「这是线索,这是每一步为什么成立」之间的差别。审计轨迹保留那份流水记录:查了什么、什么时候、对的是哪一版数据、结果如何,并且是作为日常使用的副产品产出的。
托管的各个检查点,以及每一个上的边界:
| 托管检查点 | 分析层回答什么 | 什么留给托管自己的控制措施 |
|---|---|---|
| 入金来源检查 | 入金价值从哪儿来:受制裁主体、混币服务、盗窃痕迹 | 要不要为这段关系定价并保留它 |
| 出金去向复核 | 广播之前,接收价值的是哪一类地址 | 持仓隔离、多签治理、提现限额 |
| 定期重筛 | 随着数据更新,对手方当下的状态 | 无;这个检查点从头到尾都是分析 |
| 事件出金 | 被重建出来的路径、支撑它的解释、以及审计记录 | 结论之后的法律程序 |
它在哪里合适,在哪里不合适
这个品类适配的是机构要求里「分析」的那一半,而这条边界值得划准。链上分析不运行托管控制措施,不做财务审计函证,它本身也不是一套合规体系;它是给合规体系供料的。冷存储配置、多签提现路径与限额用来防损失;分析用来核查与解释敞口。两层互相替代不了,而这条线一模糊,工具预算就会配错地方。把分析当作其中一层、把合规框架与控制体系架构当作另外几层的机构,才拿得到它真正交付的价值。
提问的形式也要紧。机构应当把分析放在内部自建,还是作为外包合规服务的一部分买进来,这是一个服务形态的决策,与「这套工具本身适不适合机构工作」是两回事。本页评估的是工具;外包这个问题有它自己的取舍,围绕的是责任归属与检查官的预期。
有一条机构惯例值得一提:承担大额敞口的团队,倾向于跨不止一个独立来源去核验关键结论,而不是接受单一供应商的读数。链上分析支持这个习惯,而当每个来源都能解释自己的信号时,跨源核对跑起来会便宜得多。
机构团队采购前该核查什么
多链覆盖排第一。机构的组合跨越多条链与跨链路由,而一个在某些链上很深、在另一些链上很薄的数据层,会在错误的时刻给出自信的答案。把覆盖范围与机构真正持有和交易的资产对照着画一遍,包括它们之间的跨链路由。
证据格式排第二。导不出来、复核不了的结论,在审计意义上等于不存在。核查这个工具作为记录产出的是什么——从结构化导出到归档的追踪图表——以及每次检查是否带时间戳与数据版本。这些记录在审计之下如何站得住,见构建可用于法庭的数字货币证据链。
团队协作排第三。机构工作天然是多分析师的,所以要问的是共享案件视图、席位与权限管理,以及把结论接进内部系统的 API。一个服务单个调查人员很好的工具,仍然可能在协作层面上让机构失望。也把责任边界写下来——控制措施负责防、筛查负责查、追踪负责解释:写下来的团队在审计时花时间回答问题,没写下来的团队在审计时花时间重建决策过程。
关于这些工具在一套调查体系中所处位置的完整地图,见链上调查与取证:完全指南。