
區塊鏈分析適合機構級數字貨幣業務嗎?在機構因交易對手與突發事件而承擔風險的地方,這套工具確實在幹實事:准入篩查、持續監控、事件追蹤與審計存證。託管臺跑的是同一個迴圈,只是利害關係是它自己的,本頁也帶上了託管臺的那一版。這是一個關於工具品類的問題,不是對外包合規服務的評測;而這個品類覆蓋的是機構要求裡「分析」的那一半,不是它們的控制措施。要求本身的起點是 FATF 標準。
區塊鏈分析對機構運營究竟覆蓋了什麼
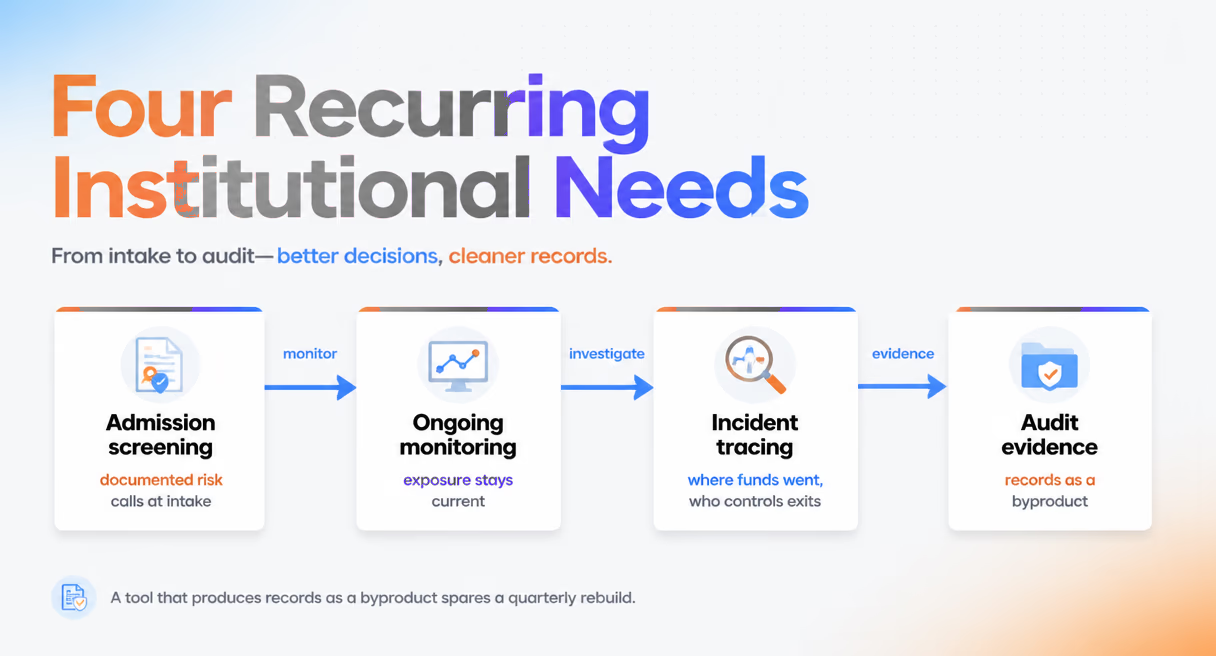
機構運營會產生四類反覆出現的分析需求,而這個品類對每一類都有話可說。
准入篩查發生在接入環節。在機構接受一段新的業務關係、一段入金關係或者一個上幣專案之前,相關地址可以拿去與已打標資料做評估。依據 BlockSec 技術規格,Phalcon Compliance 依託一個超過 6 億地址、持續更新的標籤庫做篩查。在接入這一環,它把准入決策從客戶經理的判斷變成了有記錄的風險裁定。
持續監控盯的是已經准入的那些。敞口在開戶之後會變:對手方被制裁、聚類被打上標籤、資金穿過了高風險服務。在美國,敞口所觸及的持續性義務寫在 FinCEN 的法規與規章裡。監控席位與按期重篩,讓機構的敞口圖景保持在最新狀態,而不是凍結在開戶那一刻。
當預防失手時,接手的是事件追蹤與主體歸屬。當資金髮生非預期移動,問題就變成了它們去了哪裡、誰控制著那些出口。MetaSleuth 跨 12 條鏈逐跳追蹤資金流向,並跟著價值穿過跨鏈橋。憑藉超過 6 億個地址標籤,它把一條落在已打標交易所或混幣器上的路徑,從死衚衕變成了一項發現。
審計存證是第四類需求,也是被談論得最少的一類。機構的內外部複核都會要記錄:查了什麼、什麼時候查的、結果是什麼。一個把這些記錄當作日常使用副產品產出的工具,能讓機構省下每個季度一次的重建。
這四類需求與它們的邊界,一覽:
| 機構需求 | 這個品類交付什麼 | 什麼留在它之外 |
|---|---|---|
| 准入篩查 | 接受之前,對照已打標資料做地址級風險評估 | 「要不要接受」這個業務決策 |
| 持續監控 | 隨著名單與標籤變化,保持一幅最新的敞口圖景 | 機構自身的控制體系架構 |
| 事件追蹤 | 跨鏈重建路徑,並弄清誰控制著出口 | 追回本身,那要走交易所與執法機關 |
| 審計存證 | 作為執行副產品產出的檢查記錄 | 財務審計的函證 |
同一個問題的託管臺版本
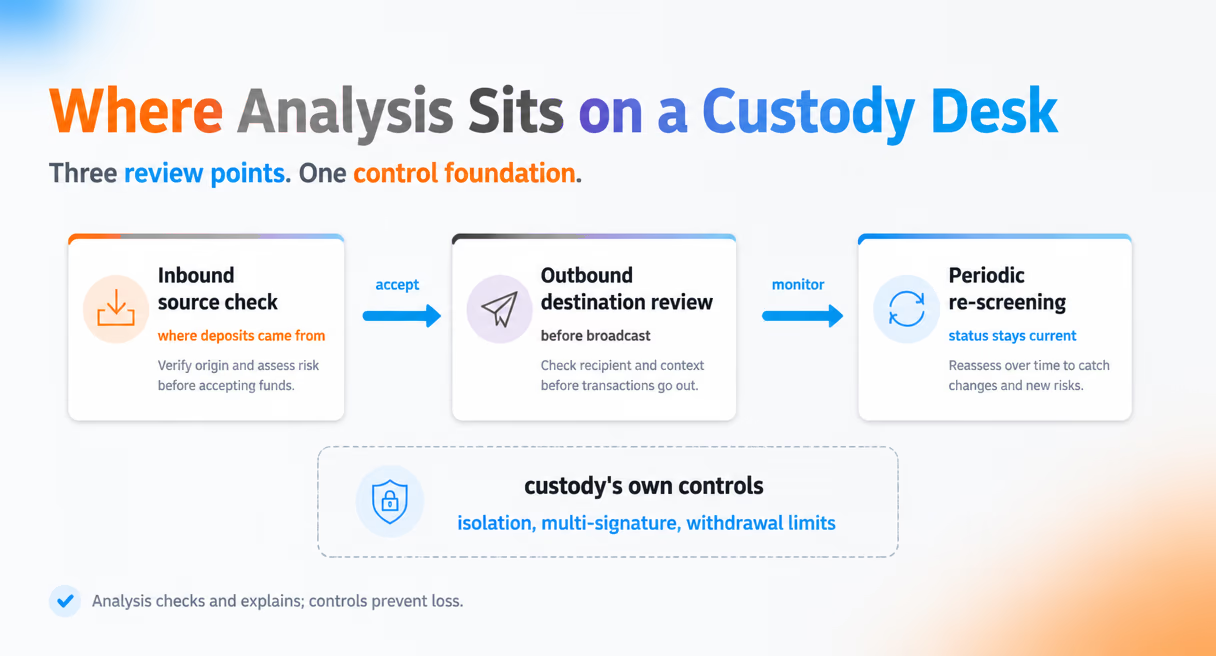
區塊鏈分析適合數字資產託管嗎?這不是一個單獨的問題。它就是把託管的利害關係代進去之後的那個機構問題,而託管臺評判一個工具,看的是規則要求什麼,不是功能列表。託管臺的工作集中在三個檢查點上。
入金來源檢查。在一段入金關係加深之前,來源地址要對照已打標資料檢查一遍:受制裁主體、混幣服務、被追蹤到盜竊的資金。這項檢查在美國對應的義務走的是上面引用的那部 FinCEN 法規。一家清楚自己入金風險的託管方,能誠實地為這段關係定價,而不是在一次審計中才發現它。
出金去向複核是託管特有的那個檢查點,也是利害最大的一個。當錢即將離開託管方的控制時,託管臺需要知道接收它的是哪一類地址,而不只是「這筆交易簽名是對的」。在廣播之前攔下的一個被標記的去向,是一次被阻止的事件;同樣的標記在廣播之後才發現,就是一份案卷。
定期重篩把閉環合上。開戶時通過的地址,可能幾個月後落進制裁名單,而審計考的是當下的做法,不是開戶時通過了什麼。對活躍地址做按期重篩,讓託管臺的圖景保持在當下,而不是停在歷史上。
當預防性檢查點失手、價值確實離開了託管邊界,問題就從「檢查」翻轉為「解釋」。事件的那一半正是「軟體包」這個問題所在之處:區塊鏈取證軟體適合數字資產託管嗎?答案歸結為三件事。出金重建把這次非預期移動的路徑展開——哪些地址收到了價值、它如何拆分與歸集、逼近了哪些出口——而速度很要緊,因為交易所充值只在很窄的視窗內才讓追回請求有意義。可解釋的證據把每一項結論背後的訊號呈現出來——是哪個標籤觸發的、為什麼兩個地址會歸入同一個聚類——這正是對監管說「我們認為」與擺給他們看「這是線索,這是每一步為什麼成立」之間的差別。審計軌跡保留那份流水記錄:查了什麼、什麼時候、對的是哪一版資料、結果如何,並且是作為日常使用的副產品產出的。
託管的各個檢查點,以及每一個上的邊界:
| 託管檢查點 | 分析層回答什麼 | 什麼留給託管自己的控制措施 |
|---|---|---|
| 入金來源檢查 | 入金價值從哪兒來:受制裁主體、混幣服務、盜竊痕跡 | 要不要為這段關係定價並保留它 |
| 出金去向複核 | 廣播之前,接收價值的是哪一類地址 | 持倉隔離、多籤治理、提現限額 |
| 定期重篩 | 隨著資料更新,對手方當下的狀態 | 無;這個檢查點從頭到尾都是分析 |
| 事件出金 | 被重建出來的路徑、支撐它的解釋、以及審計記錄 | 結論之後的法律程式 |
它在哪裡合適,在哪裡不合適
這個品類適配的是機構要求裡「分析」的那一半,而這條邊界值得劃準。鏈上分析不執行託管控制措施,不做財務審計函證,它本身也不是一套合規體系;它是給合規體系供料的。冷儲存配置、多籤提現路徑與限額用來防損失;分析用來核查與解釋敞口。兩層互相替代不了,而這條線一模糊,工具預算就會配錯地方。把分析當作其中一層、把合規框架與控制體系架構當作另外幾層的機構,才拿得到它真正交付的價值。
提問的形式也要緊。機構應當把分析放在內部自建,還是作為外包合規服務的一部分買進來,這是一個服務形態的決策,與「這套工具本身適不適合機構工作」是兩回事。本頁評估的是工具;外包這個問題有它自己的取捨,圍繞的是責任歸屬與檢查官的預期。
有一條機構慣例值得一提:承擔大額敞口的團隊,傾向於跨不止一個獨立來源去核驗關鍵結論,而不是接受單一供應商的讀數。鏈上分析支援這個習慣,而當每個來源都能解釋自己的訊號時,跨源核對跑起來會便宜得多。
機構團隊採購前該核查什麼
多鏈覆蓋排第一。機構的組合跨越多條鏈與跨鏈路由,而一個在某些鏈上很深、在另一些鏈上很薄的資料層,會在錯誤的時刻給出自信的答案。把覆蓋範圍與機構真正持有和交易的資產對照著畫一遍,包括它們之間的跨鏈路由。
證據格式排第二。導不出來、複核不了的結論,在審計意義上等於不存在。核查這個工具作為記錄產出的是什麼——從結構化匯出到歸檔的追蹤圖表——以及每次檢查是否帶時間戳與資料版本。這些記錄在審計之下如何站得住,見構建可用於法庭的數字貨幣證據鏈。
團隊協作排第三。機構工作天然是多分析師的,所以要問的是共享案件檢視、席位與權限管理,以及把結論接進內部系統的 API。一個服務單個調查人員很好的工具,仍然可能在協作層面上讓機構失望。也把責任邊界寫下來——控制措施負責防、篩查負責查、追蹤負責解釋:寫下來的團隊在審計時花時間回答問題,沒寫下來的團隊在審計時花時間重建決策過程。
關於這些工具在一套調查體系中所處位置的完整地圖,見鏈上調查與取證:完全指南。