

El 22 de febrero de 2026, un fondo de préstamos operado por YieldBlox DAO en Blend V2 de Stellar fue explotado, resultando en pérdidas superiores a $10 millones.
El atacante manipuló el mercado USTRY/USDC en SDEX. La ruta del oráculo Reflector configurada por el fondo aceptó el precio manipulado, sobrevaluó el colateral USTRY y permitió al atacante drenar los activos del fondo (USDC y XLM).
Este incidente no fue un problema del contrato principal de Blend V2. Fue un problema de configuración del operador del fondo (YieldBlox DAO).
2. Antecedentes
En Stellar, Blend V2 es un protocolo de liquidez que permite a los usuarios crear fondos de préstamos aislados. Cada fondo define sus propios activos de préstamo, activos de colateral y configuraciones de oráculo.
En este incidente, el fondo afectado permitía a los usuarios tomar prestado XLM y USDC usando USTRY como colateral. El fondo utilizó el oráculo Reflector [2], y el precio de USTRY se obtenía del mercado USTRY/USDC en SDEX [3], con actualizaciones periódicas.
3. Análisis de Vulnerabilidad (Análisis de Causa Raíz)
El exploit fue posible gracias a un diseño de precios del lado del fondo que dependía de un mercado manipulable.
- El mercado USTRY/USDC en SDEX tenía muy poca liquidez.
- El atacante pudo eliminar órdenes normales y colocar órdenes anómalas para elevar drásticamente el precio aparente del mercado.
- Reflector actualizó entonces USTRY al valor manipulado.
- La lógica de riesgo del fondo aceptó ese valor para la valoración del colateral, lo que infló el poder de endeudamiento.
Como resultado, el atacante utilizó el colateral USTRY sobrevaluado para drenar los activos prestables del fondo.
4. Análisis del Ataque
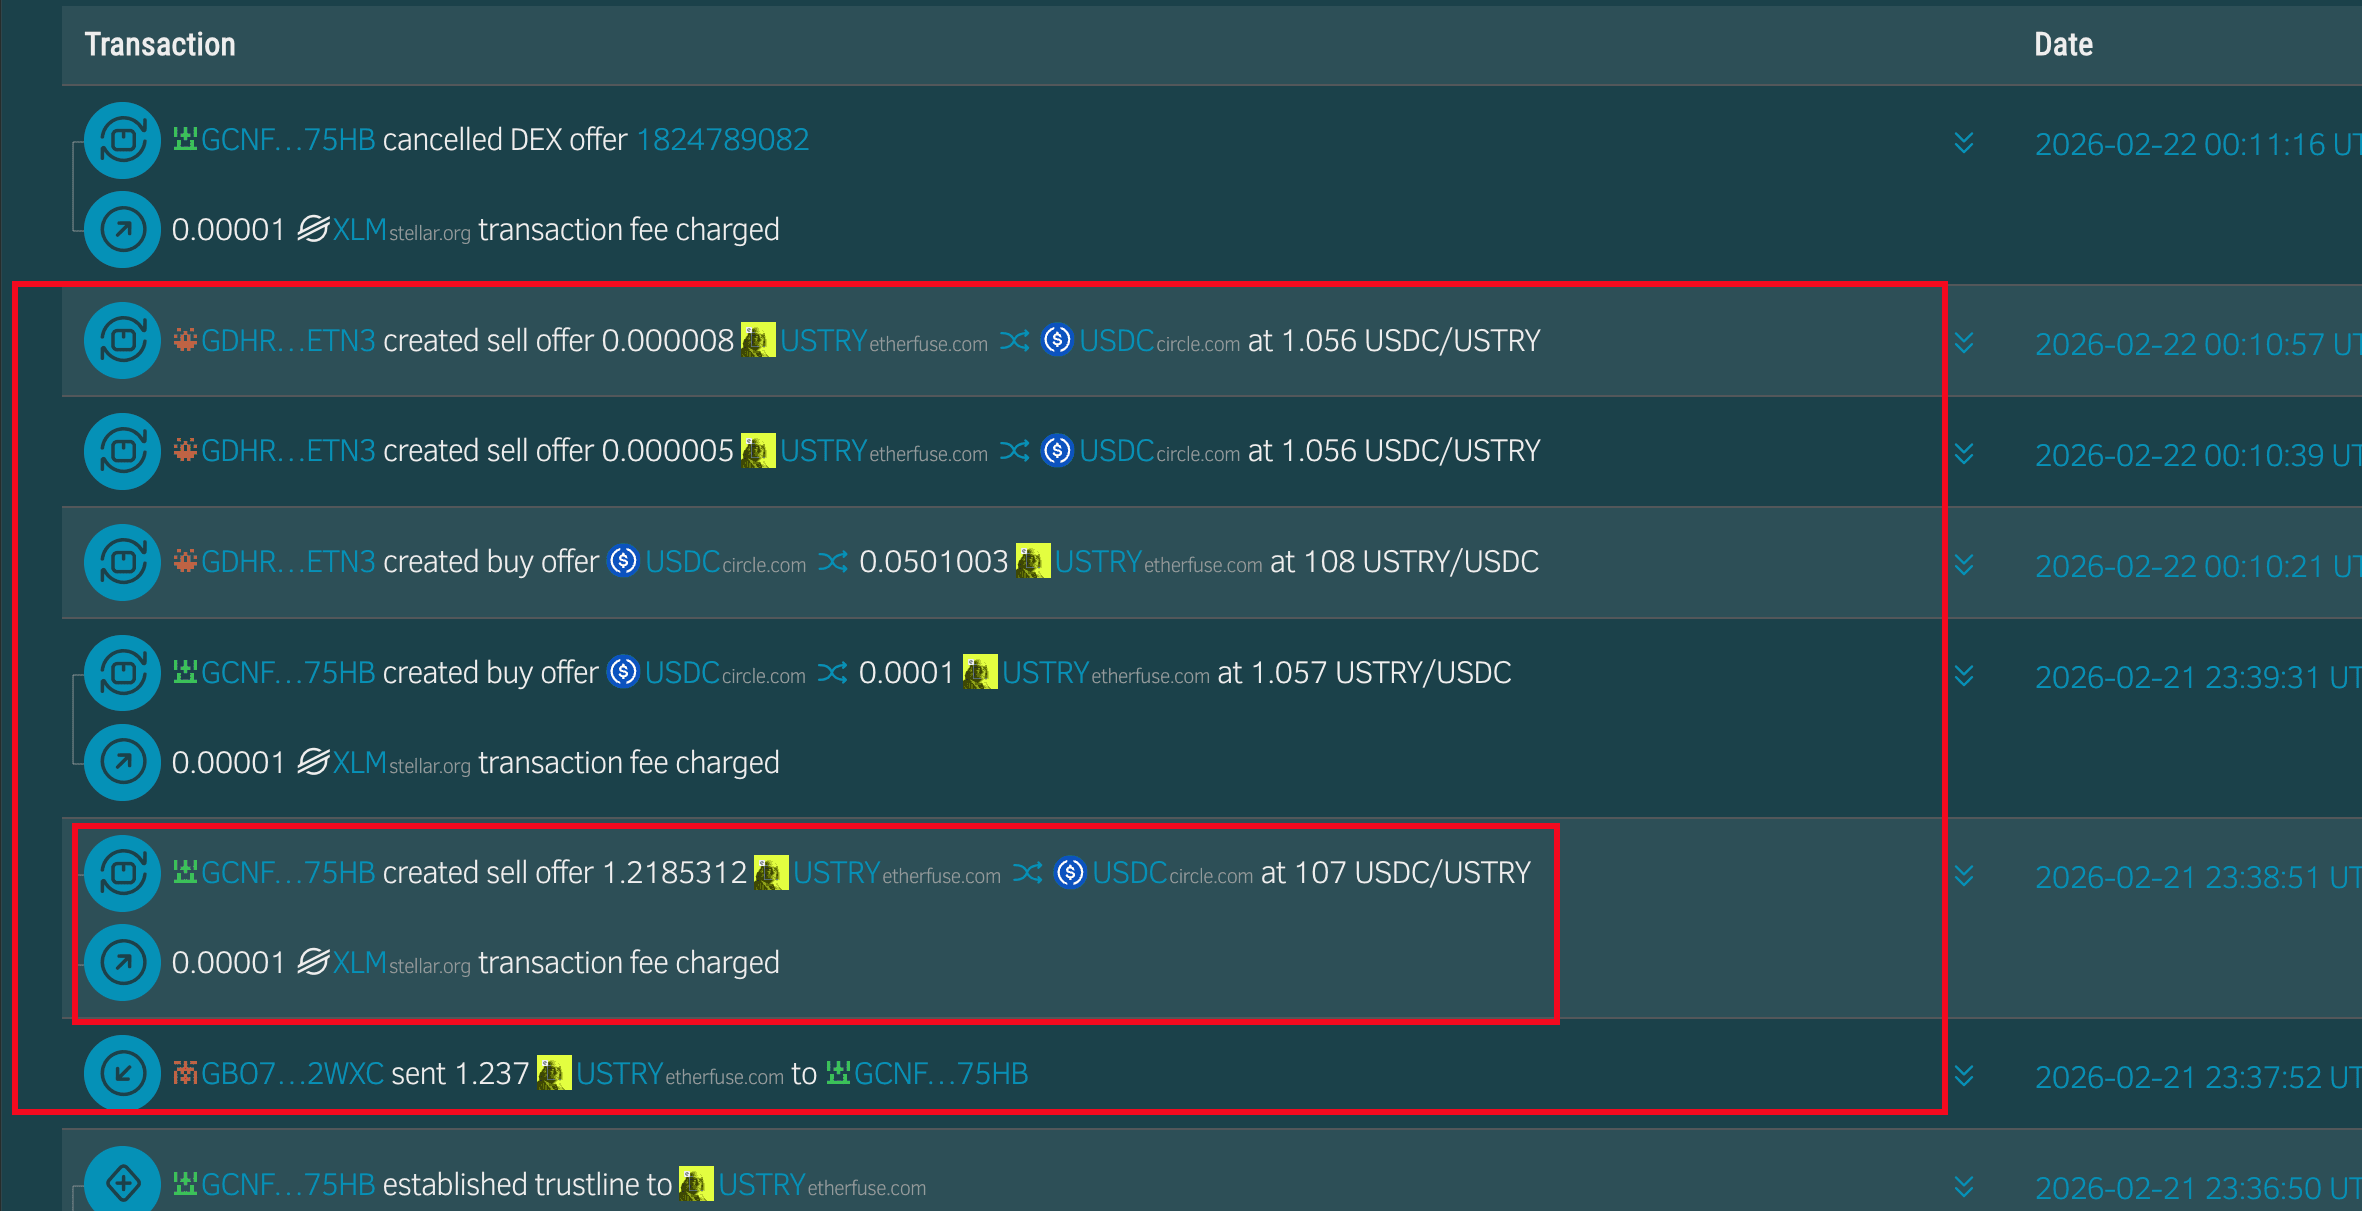
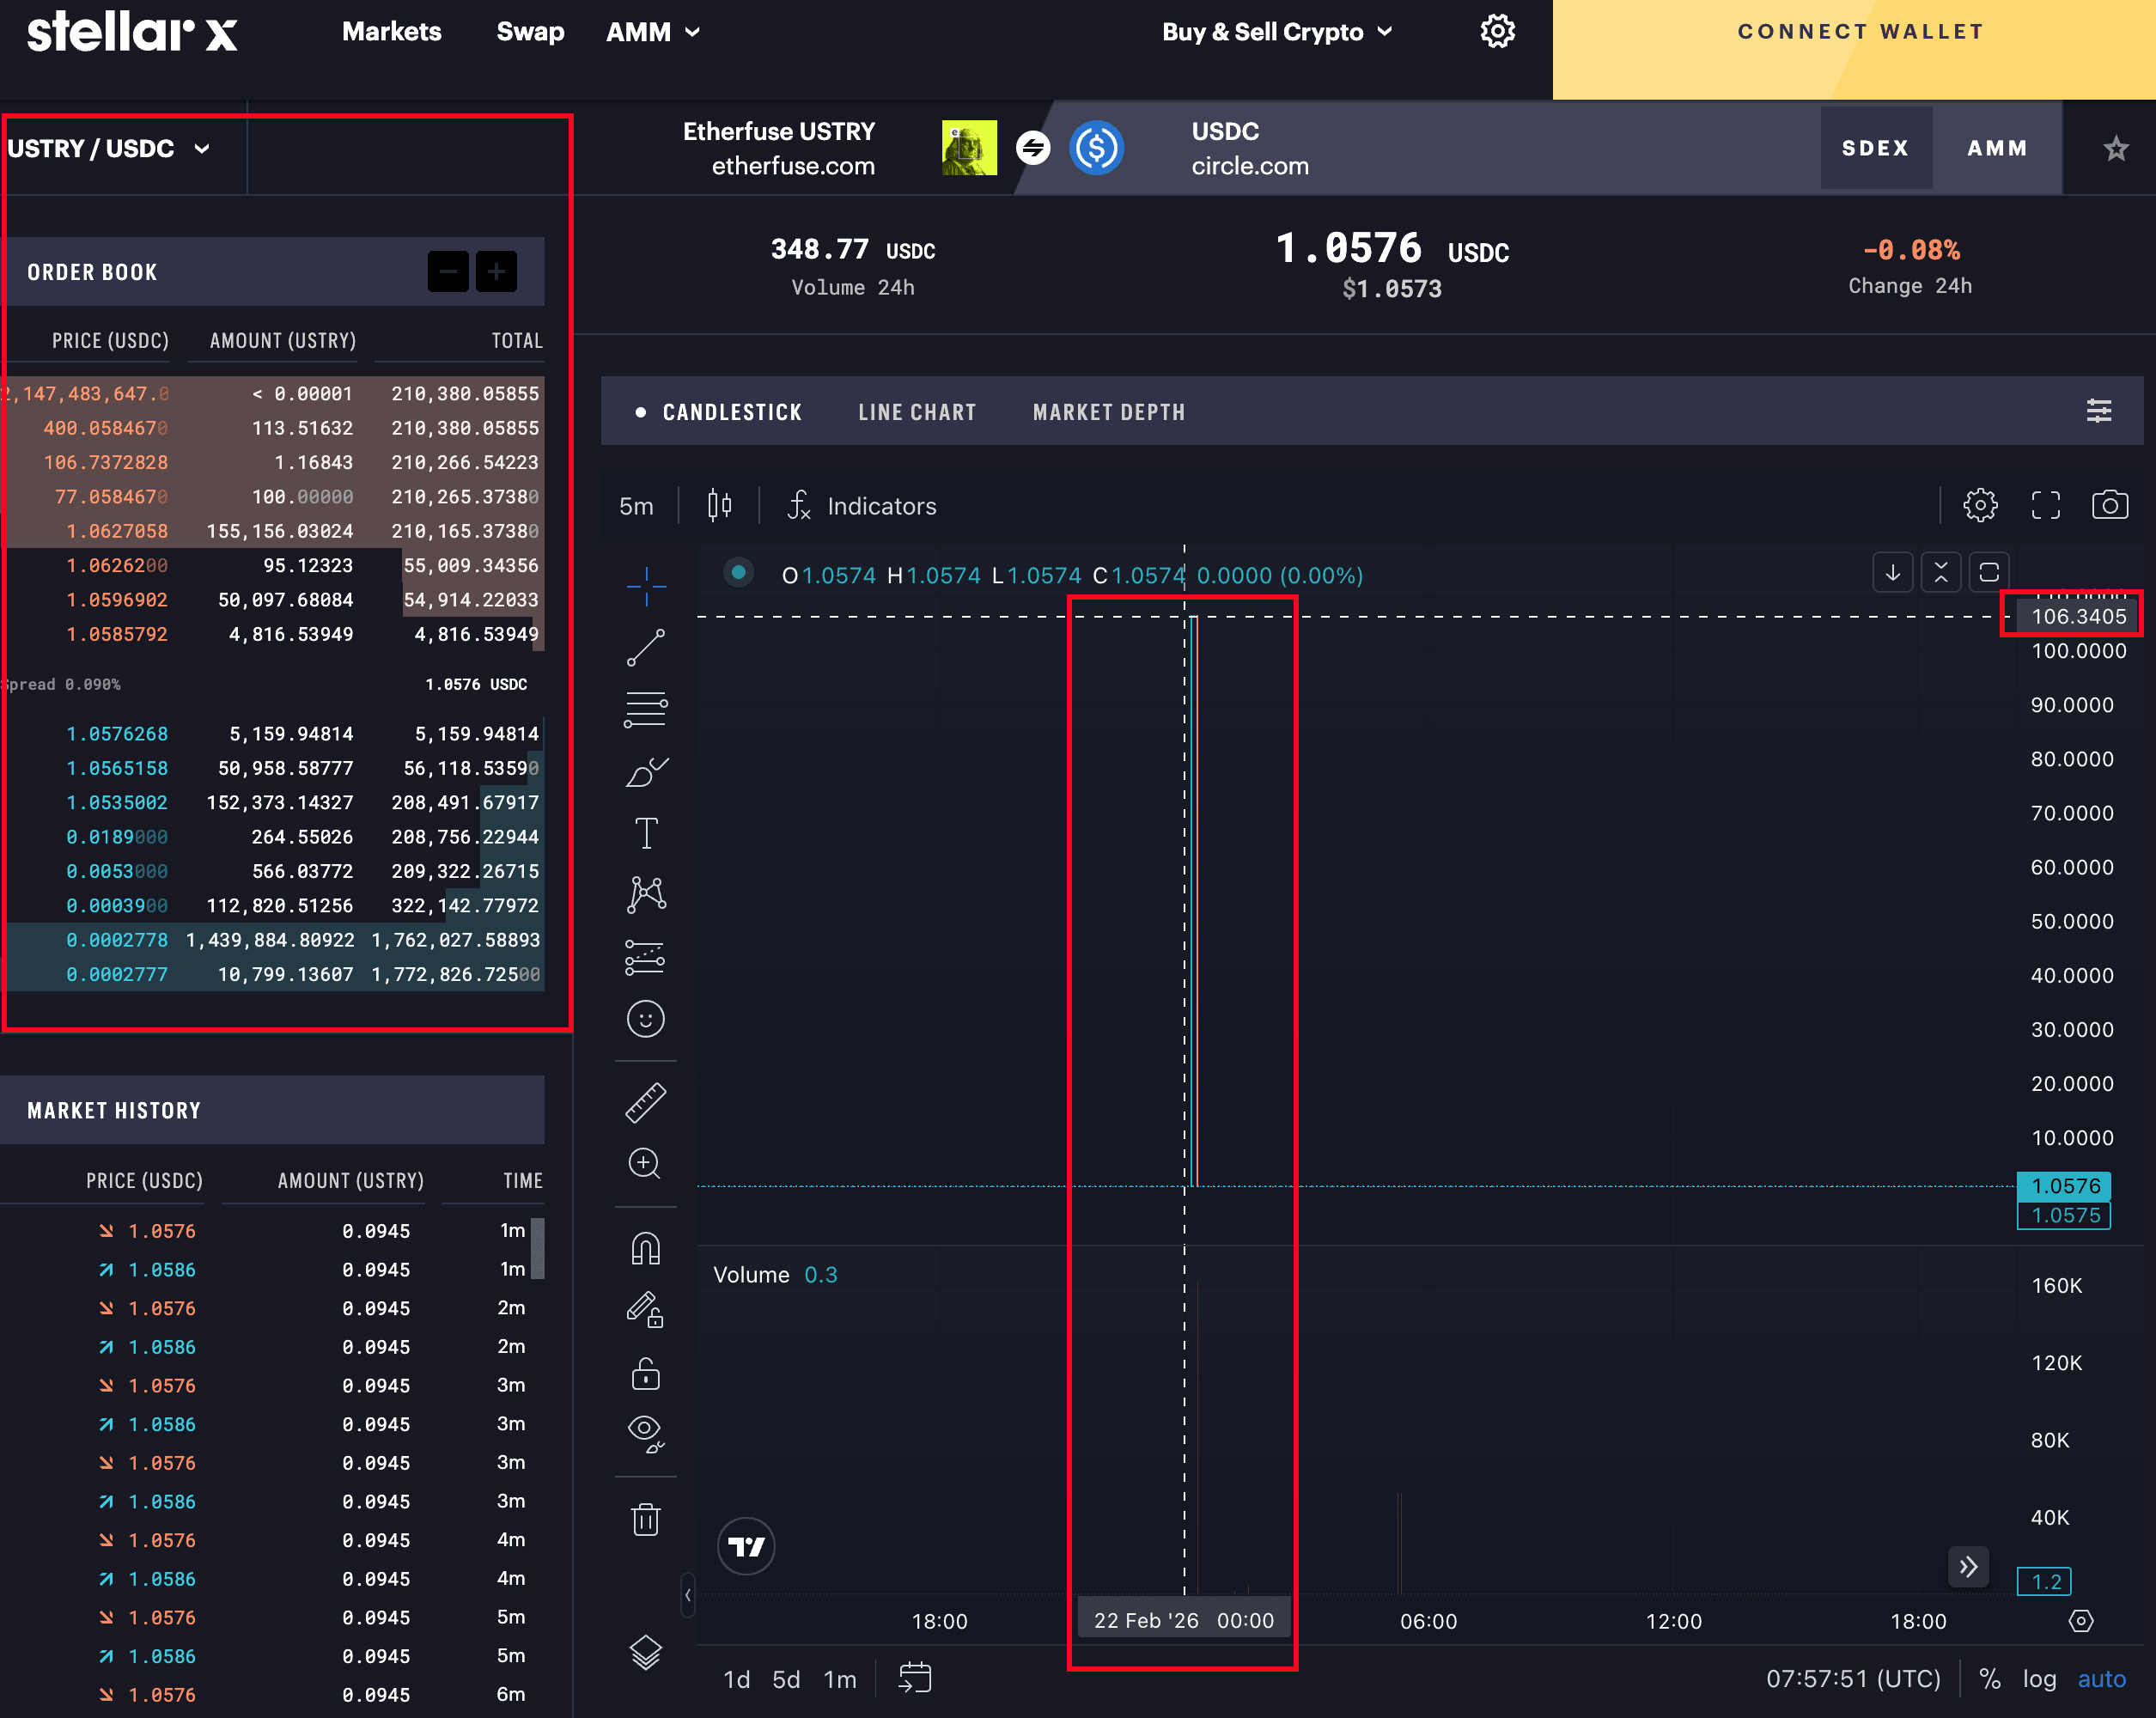
- (Tx 1, 2) El atacante manipuló USTRY en SDEX de aproximadamente $1.06 a aproximadamente $107 consumiendo liquidez normal y colocando órdenes anómalas.
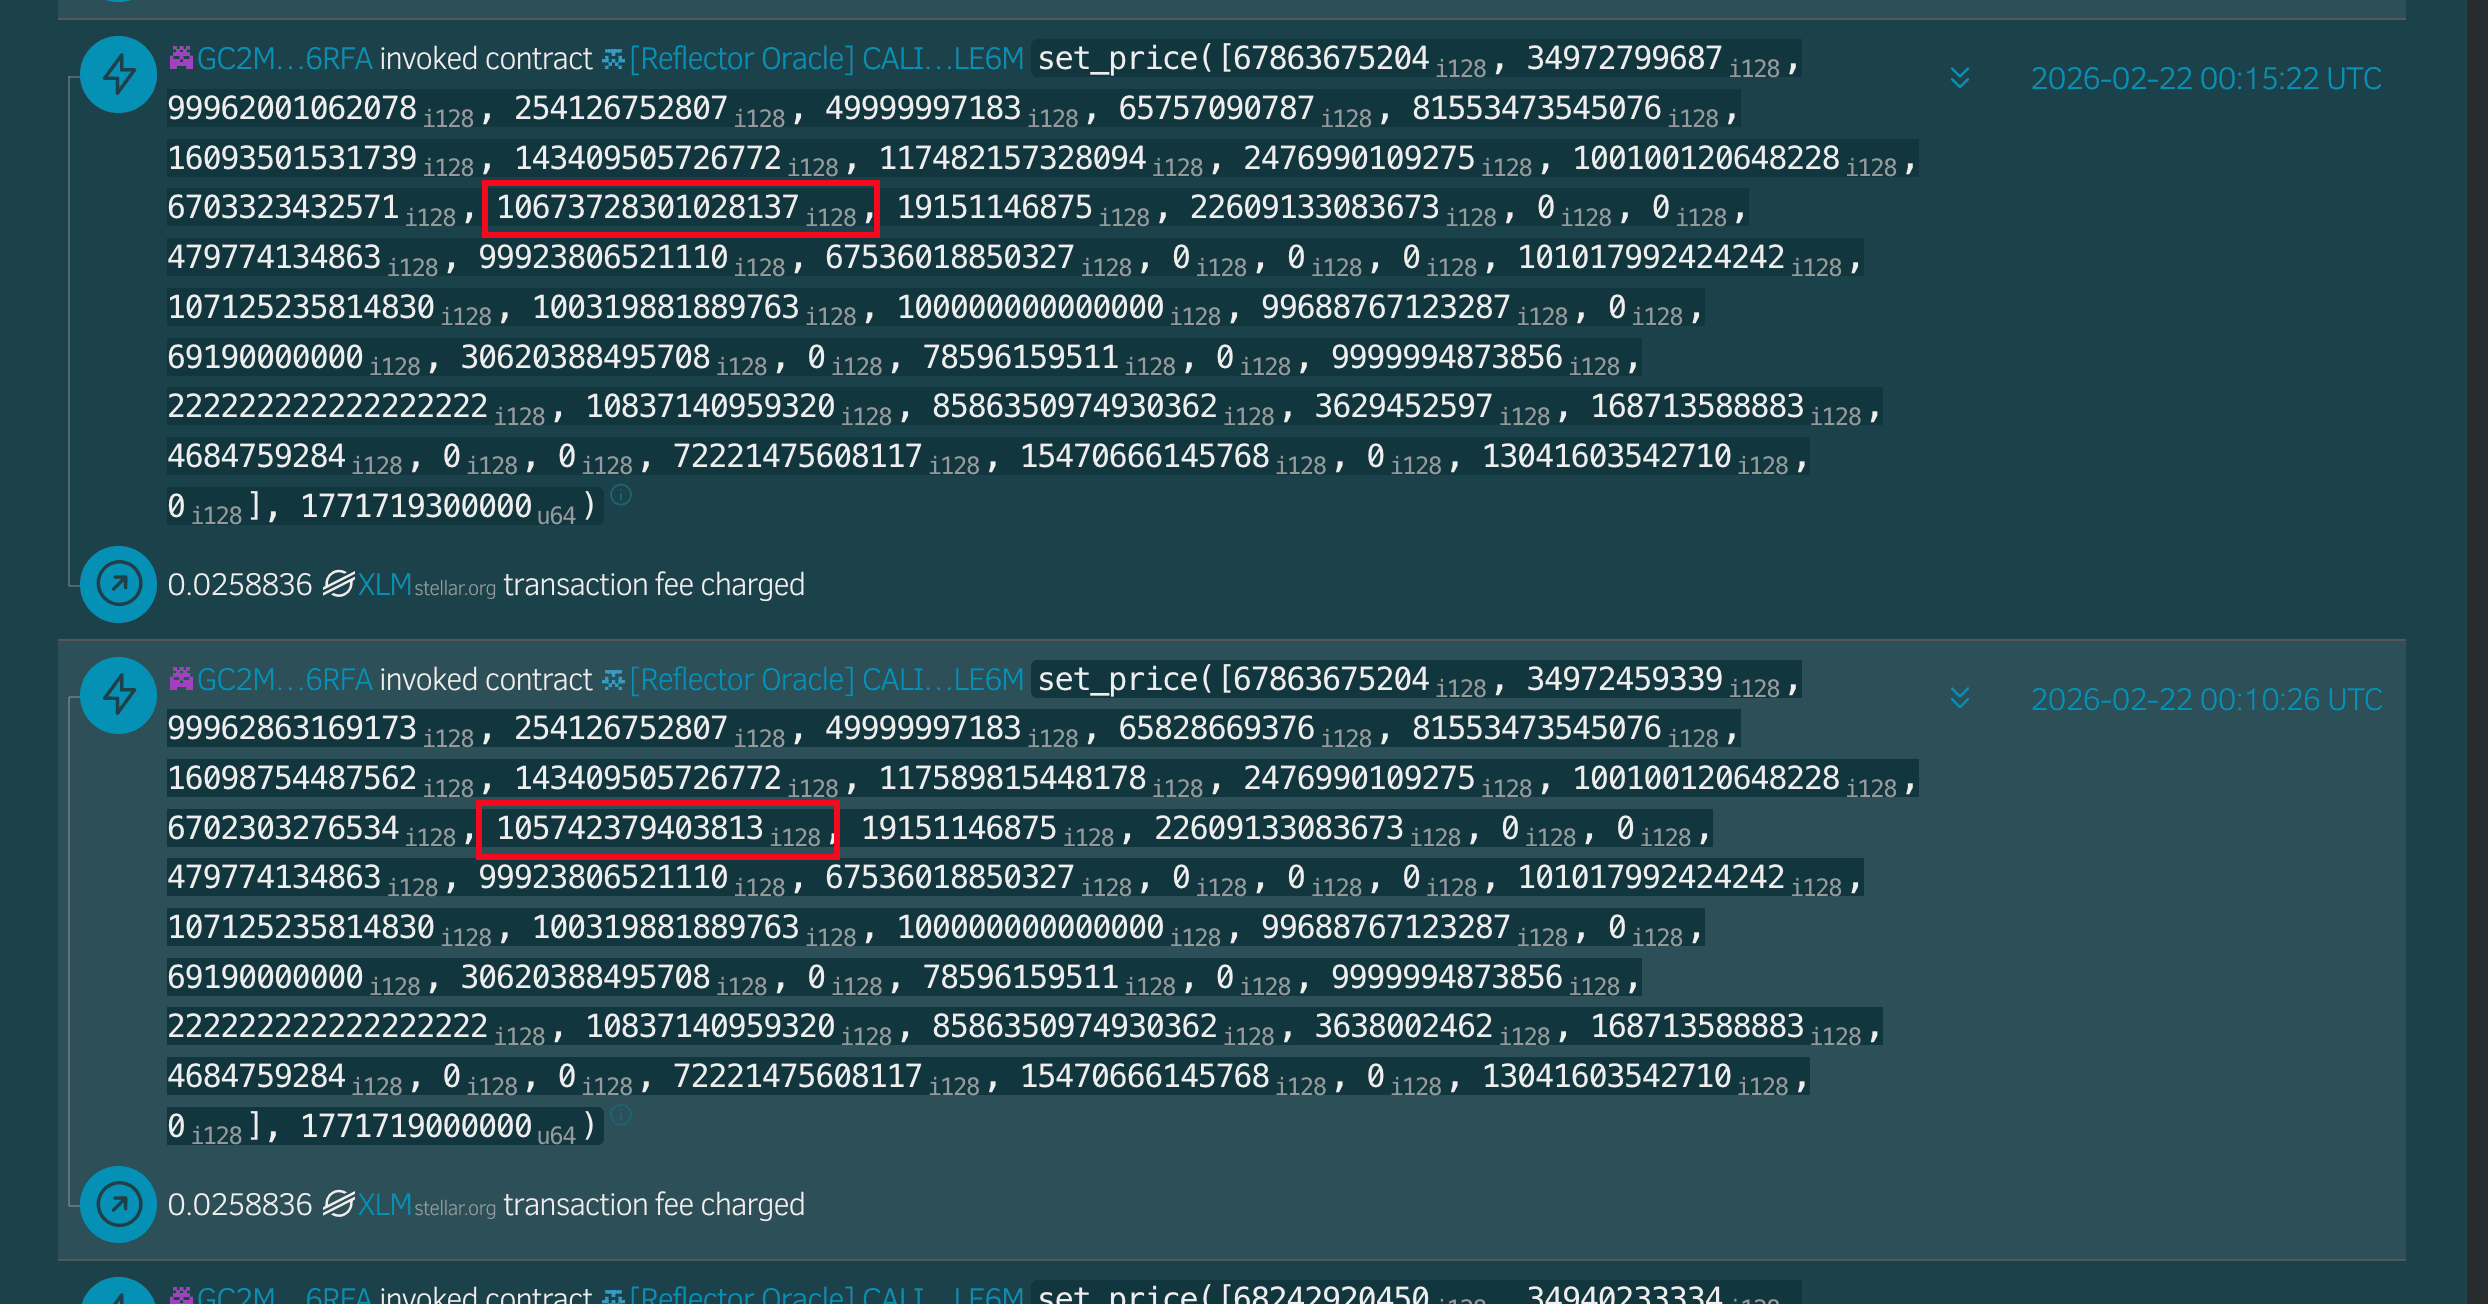
- (Tx 3) Reflector obtuvo el precio manipulado de SDEX y actualizó su fuente de datos.
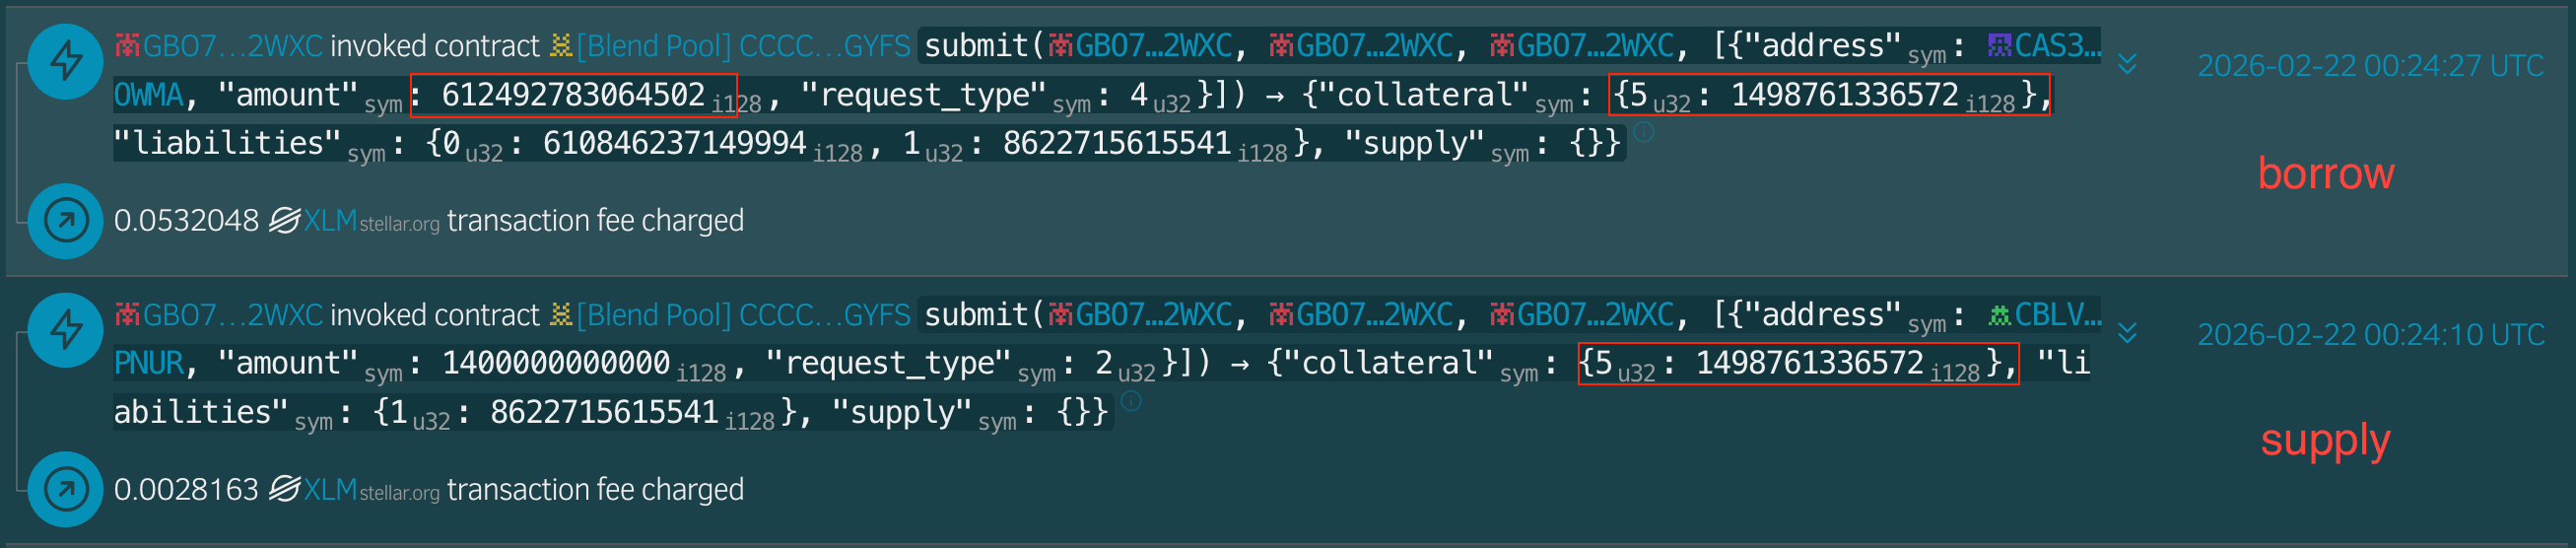
- (Tx 4, 5) El atacante tomó prestado 1,000,196e7 USDC con 12,881e7 USTRY como colateral.
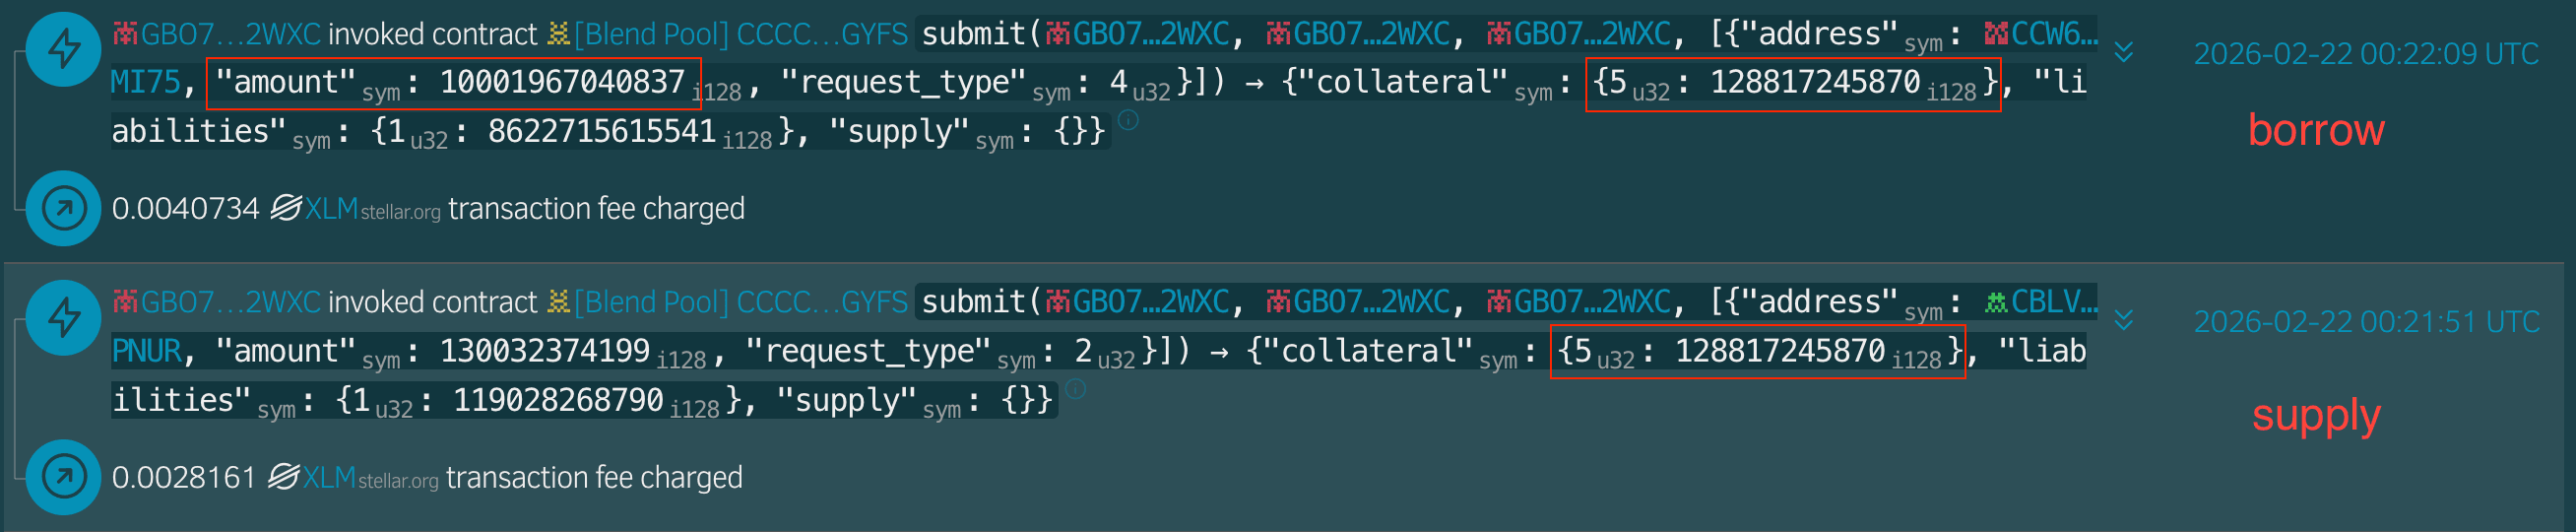
- (Tx 6, 7) El atacante tomó prestado 6,124,927,810e7 XLM con 14,987,610e7 USTRY como colateral.
- (Tx 8, 9, 10) El atacante transfirió los activos drenados a Base, BSC y Ethereum mediante puentes.
5. Análisis de Pérdidas/Ganancias
La pérdida total estimada fue de aproximadamente $10M+ en Stellar.
| Cadena | Tipo | Dirección |
|---|---|---|
| Stellar | Atacante | GBO7VUL2TOKPWFAWKATIW7K3QYA7WQ63VDY5CAE6AFUUX6BHZBOC2WXC |
| Stellar | Atacante | GCNF5GNRIT6VWYZ7LXUZ33Q3SR2NUGO32F5X65VVKAEWWIQCKGYN75HB |
| Stellar | Atacante | GDHRCQNC64UVL27EXSC6OG6I2FCT4NWM72KNHLHKEB3LK4MEEYYWETN3 |
| Stellar | Atacante | GATDQL767ZM2JQTBEG4BQ5WKOQNGAGWZDUN4GYT2UINPEU3RT2UAMVZH |
| Stellar | Oráculo Reflector | CALI2BYU2JE6WVRUFYTS6MSBNEHGJ35P4AVCZYF3B6QOE3QKOB2PLE6M |
| Stellar | Fondo Víctima | CCCCIQSDILITHMM7PBSLVDT5MISSY7R26MNZXCX4H7J5JQ5FPIYOGYFS |
| BSC, Base, Ethereum | Atacante | 0x2d1ce29b4af15fb6e76ba9995bbe1421e8546482 |
| Ethereum | Atacante | 0x0b2b16e1a9e2e9b15027ae46fa5ec547f5ef3ec6 |
| Ethereum | Atacante | 0xe69f6d77db6ff493fdd15d8a0b390c36e18e5b21 |
6. Conclusión
El problema central es claro: la valoración del colateral en este fondo dependía de una fuente de precios manipulable. Esto fue un fallo de configuración del operador del fondo (YieldBlox DAO), no un defecto en el contrato principal de Blend V2. Este incidente es un recordatorio de que los fondos de préstamos deben seleccionar y monitorear las dependencias de precios con una sólida resistencia a la manipulación.
Referencias
[1] YieldBlox DAO
[2] https://reflector.network/
[3] Mercado USTRY/USDC en SDEX
Acerca de BlockSec
BlockSec es un proveedor integral de seguridad blockchain y cumplimiento normativo en criptomonedas. Desarrollamos productos y servicios que ayudan a los clientes a realizar auditorías de código (incluyendo contratos inteligentes, blockchain y carteras), interceptar ataques en tiempo real, analizar incidentes, rastrear fondos ilícitos y cumplir con las obligaciones de AML/CFT, a lo largo del ciclo de vida completo de protocolos y plataformas.
BlockSec ha publicado múltiples trabajos de seguridad blockchain en conferencias de prestigio, ha reportado varios ataques de día cero en aplicaciones DeFi, ha bloqueado múltiples hackeos para rescatar más de 20 millones de dólares y ha asegurado miles de millones en criptomonedas.
-
Sitio web oficial: https://blocksec.com/
-
Cuenta oficial de Twitter: https://twitter.com/BlockSecTeam



