

El 18 de julio, nuestro sistema DeFiRanger reportó un par de transacciones sospechosas. Tras el análisis manual, confirmamos que estas transacciones son ataques a Array Finance. A continuación, utilizaremos una transacción de ataque para ilustrar el proceso del ataque y la causa raíz de la vulnerabilidad.
Transacción de Ataque
La transacción de ataque utilizada en este blog es: 0xa17bbc7c9ab17aa88fdb5de83b41de982845e9c9c072efff6709dd29febf0daa
Flujo del Ataque
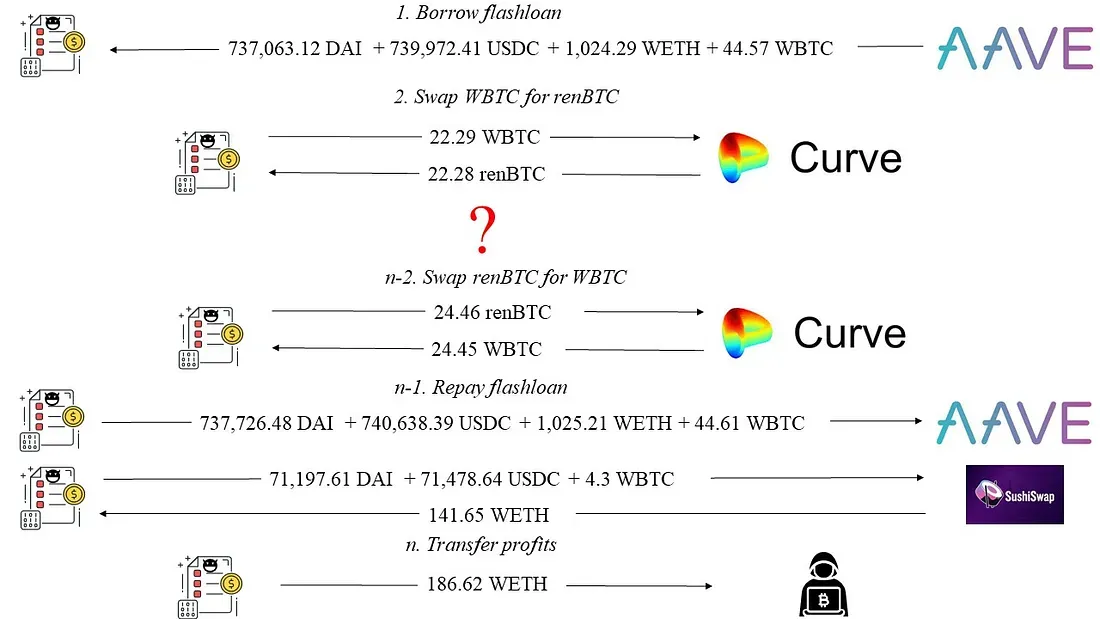
Como se muestra en la Figura 1, encontramos que el atacante obtuvo una ganancia de 186,62 WETH (no distinguimos explícitamente entre WETH y ETH en este blog.) tras pedir prestado el préstamo flash de AAVE.
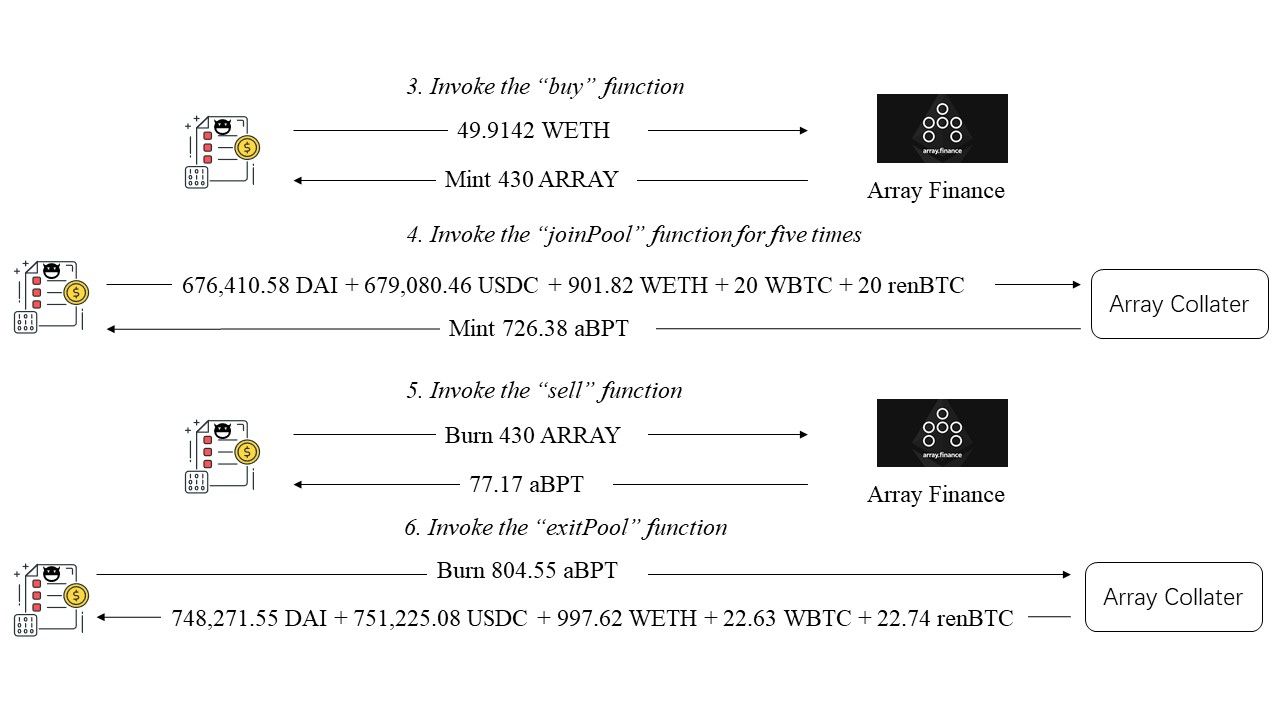
El proceso detallado del ataque se muestra en la Figura 2.
- Primero, el atacante invocó la función
buyde Array Finance. El atacante obtuvo 430 tokens ARRAY acuñados por Array Finance usando 45,91 WETH. - Luego, el atacante invocó la función
joinPoolde un contrato de código cerrado (Array Collater - 0xa800cda5) cinco veces. Depositó 676.410,58 DAI + 679.080,46 USDC + 901,82 WETH + 20 WBTC + 20 renBTC y obtuvo 726,38 tokens aBPT acuñados por Array Collater. - El atacante invocó la función
sellpara quemar 430 tokens ARRAY y obtuvo 77,17 tokens aBPT. - Por último, el atacante invocó la función
exitPoolde Array Collater. Quemó 804,55 tokens aBPT obtenidos en los dos pasos anteriores y obtuvo 748.271,55 DAI + 751.225,08 USDC + 997,62 WETH + 22,63 WBTC + 22,74 renBTC.
A partir de la Figura 2, podemos encontrar que el atacante obtiene ganancias en el paso 5 (Figura 2: Invocar la función sell). Esto se debe a que los 77,17 tokens aBPT obtenidos son más valiosos que los 49,9142 WETH depositados en el paso 3 (Figura 2: Invocar la función buy). A continuación, analizaremos el código para entender por qué este ataque puede ocurrir.
Vulnerabilidad del Código
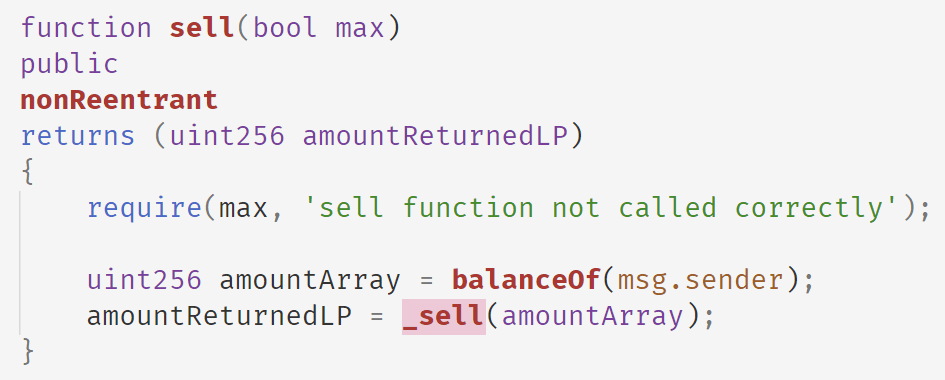
El siguiente código muestra la función sell de Array Finance. En esta función, Array Finance utiliza el saldo del token ARRAY que posee el atacante e invoca la función interna _sell para calcular el número de tokens aBPT que se pueden obtener al vender el token ARRAY.
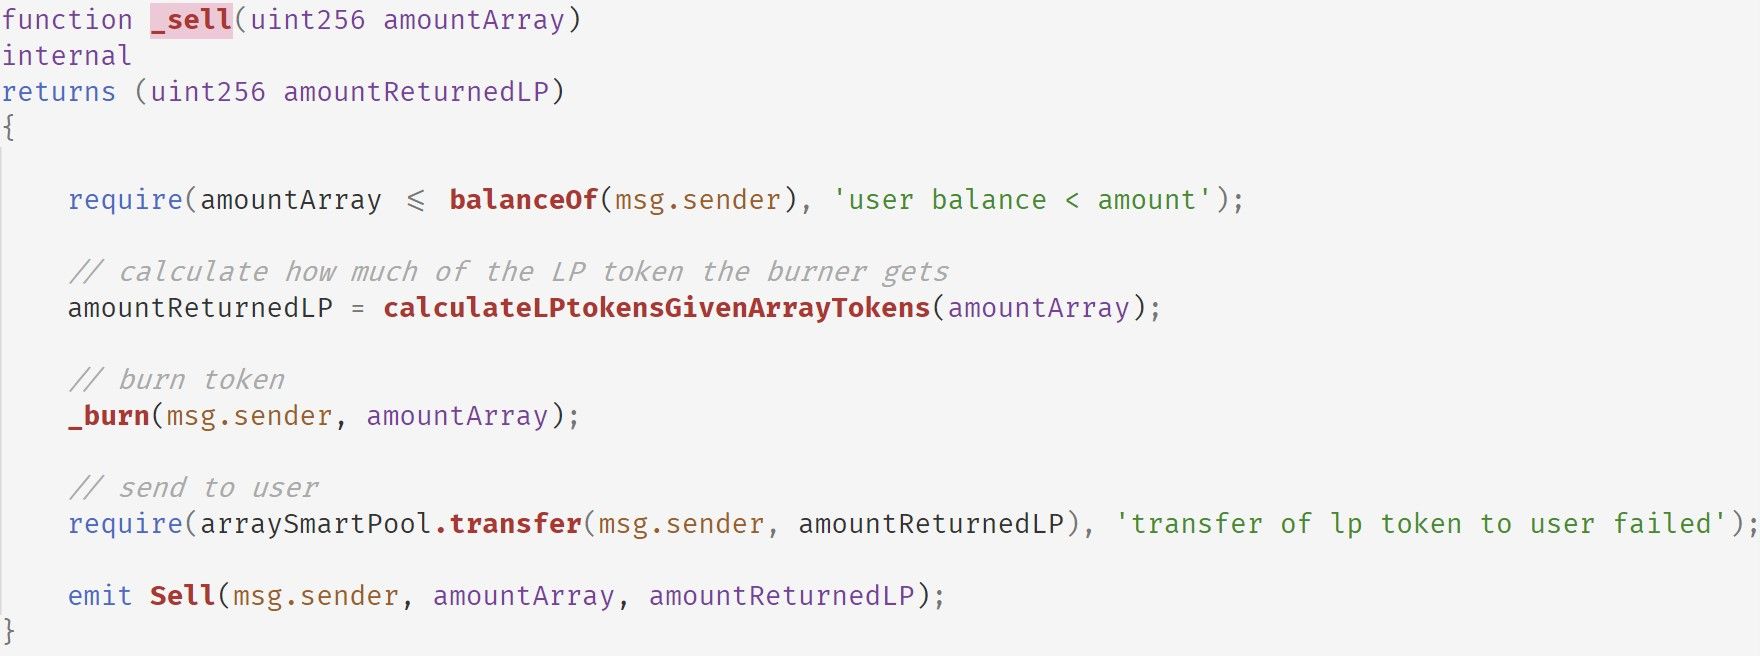
A continuación se muestra la implementación de la función _sell. Invoca calculateLPtokensGivenArrayTokens para obtener el número de tokens aBPT que se pueden obtener dado un cierto número de tokens ARRAY. Luego, esta función quema el token ARRAY y devuelve el token aBPT.
A continuación se muestra la implementación de la función calculateLPtokensGivenArrayTokens.
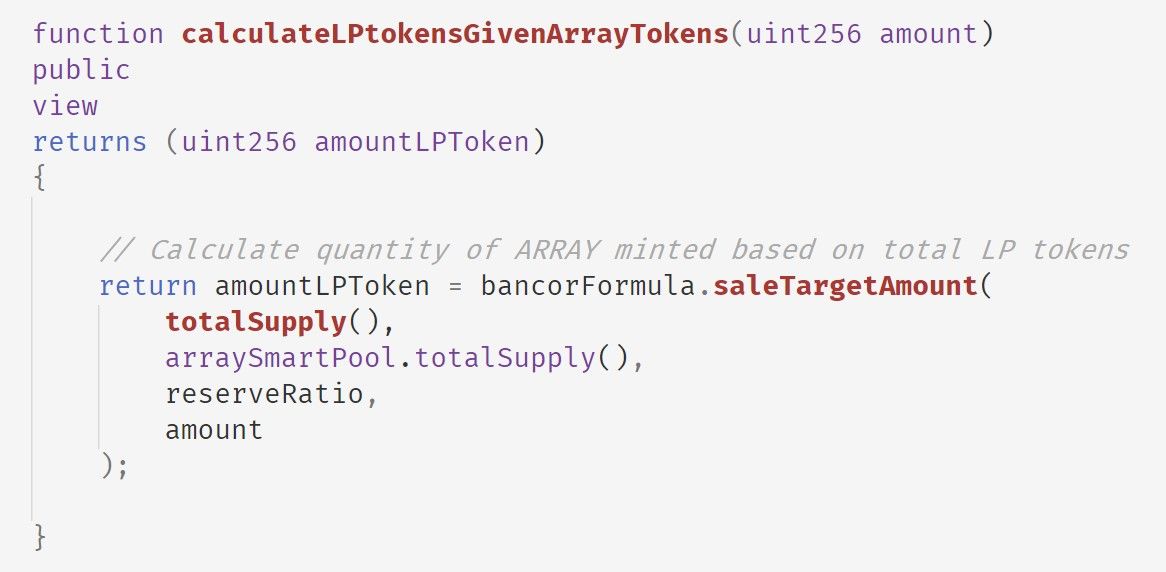
Nótese que hay cuatro argumentos que pueden afectar el cálculo de amountLPToken. Tras leer saleTargetAmount, inferimos que la fórmula es la siguiente:
arraySmartPool.totalSupply() * (1 - (1 - amount / ARRAY.totalSupply()) ^ (1000000 / reseveRatio))
El arraySmartPool es la dirección del contrato inteligente de Array Collater (0xa800cda5f3416a6fb64ef93d84d6298a685d190d). El valor de arraySmartPool.totalSupply() aumentará cuando el atacante deposite los fondos prestados del préstamo flash en el Array Collater (mostrado en la siguiente tabla).
TxnIndex: 64 arraySmartPool.totalSupply():  110162296218708026400
TxnIndex: 107 arraySmartPool.totalSupply():  165243444328062039600
TxnIndex: 150 arraySmartPool.totalSupply():  247865166492093059400
TxnIndex: 193 arraySmartPool.totalSupply():  371797749738139589100
TxnIndex: 236 arraySmartPool.totalSupply():  557696624607209383650
TxnIndex: 280 arraySmartPool.totalSupply():  836544936910814075475
Podemos confirmar esta lógica tras leer el código del arraySmartPool. A continuación se muestra la función joinPool del arraySmartPool.
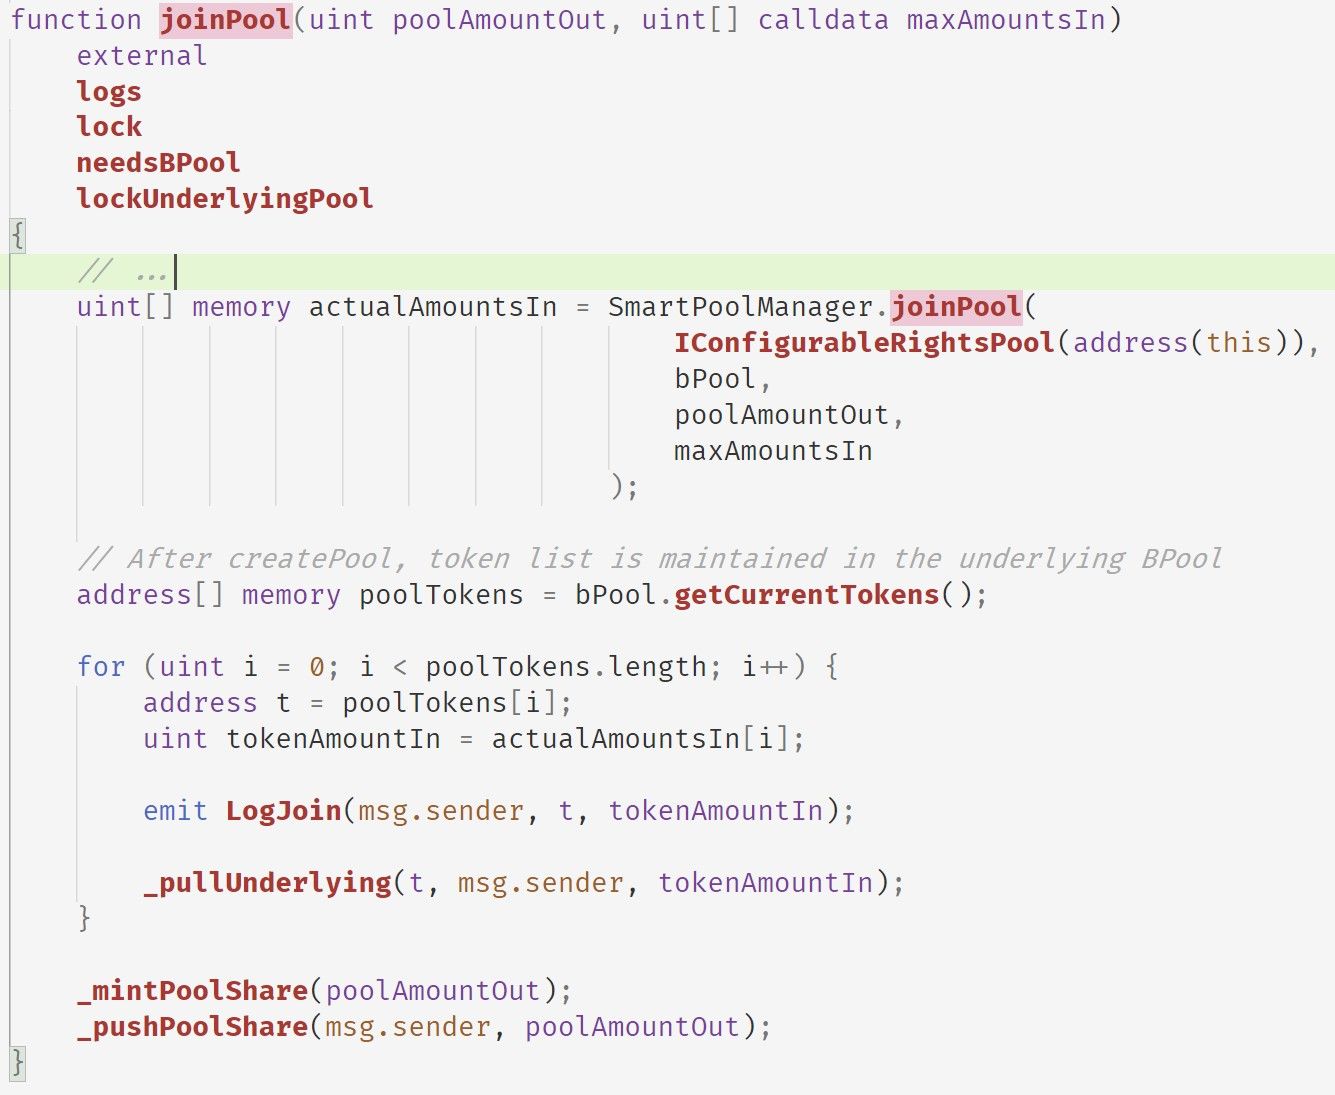
Esta función primero invoca la función SmartPoolManager.joinPool para calcular el número de tokens (actualAmountsIn) que necesitan obtenerse del msg.sender. Luego, para cada token, invoca la función _pullUnderlying para depositar el token en arraySmartPool. Por último, invoca _mintPoolShare y _pushPoolShare para acuñar el token aBPT y transferir el token aBPT acuñado al msg.sender.
Nótese que el arraySmartPool hereda de PCToken. La función _mintPoolShare invoca la función _mint, que se muestra a continuación.
La función _mint aumentará la variable varTotalSupply, que es devuelta directamente por totalSupply(). Por lo tanto, este valor se incrementa con cada invocación de joinPool.
Estimación de Ganancias
| Dirección del atacante | Transacción del ataque | Ganancia (ETH) |
|---|---|---|
| 0x1337 | 0xa17bbc7c9ab17aa88fdb5de83b41de982845e9c9c072efff6709dd29febf0daa | 186.62073907323577 |
| 0x1b4fb735b51a25b280499710d02f50e4f772949664f9eb088e9d968b41ca2a1c | 59.338842936817095 | |
| 0x356ae8a278754551d9d2ae7dc0ea876b37c342ff2d010bee14aa253bb0b6030b | 18.827787420260467 | |
| 0x388fd59eab65b6034c96c01a21197eb2889d6507f84ff07e553749c541563962 | 5.880854505948256 | |
| 0xf4227ca3c8e8b5c8a0b10f034c6dee6556788c618e4cd289dc343b3247e85add | 0.4327422187881 | |
| Total | 271.1009661550497 | |
| 0x80d2 | 0xf061f8fc19c894ec37310ff59977ec97de55fd1494f1b1e66ae89188552d5c60 | 1.8414029470248867 |
| Total | 1.8414029470248867 | |
| Total | 272.9423691020746 |
Resumen
En resumen, el atacante explota la vulnerabilidad de que el mecanismo de precios de Array Finance depende del totalSupply del token aBPT, el cual es manipulable. La vulnerabilidad ha sido discutida en nuestro artículo de investigación DeFiRanger: Detecting Price Manipulation Attacks on DeFi Applications.
Créditos
Junjie Fei, Yufeng Hu, Ziling Lin, Siwei Wu, Lei Wu, Yajin Zhou @BlockSec
(En orden alfabético por apellido)
Acerca de BlockSec
BlockSec es una empresa pionera en seguridad blockchain establecida en 2021 por un grupo de expertos en seguridad de renombre mundial. La empresa está comprometida a mejorar la seguridad y la usabilidad para el emergente mundo Web3 con el fin de facilitar su adopción masiva. Con este fin, BlockSec ofrece servicios de auditoría de seguridad para contratos inteligentes y cadenas EVM, la plataforma Phalcon para el desarrollo de seguridad y el bloqueo proactivo de amenazas, la plataforma MetaSleuth para el seguimiento e investigación de fondos, y la extensión MetaDock para que los constructores de web3 naveguen eficientemente en el mundo cripto.
Hasta la fecha, la empresa ha prestado servicios a más de 300 clientes destacados como MetaMask, Uniswap Foundation, Compound, Forta y PancakeSwap, y ha recibido decenas de millones de dólares estadounidenses en dos rondas de financiamiento de inversores prominentes, incluyendo Matrix Partners, Vitalbridge Capital y Fenbushi Capital.
Sitio web oficial: https://blocksec.com/
Cuenta oficial de Twitter: https://twitter.com/BlockSecTeam



