

Wintermute fue explotado con una pérdida de más de 160 millones de dólares. La causa raíz es que la clave privada del proyecto Wintermute fue comprometida debido a una vulnerabilidad en la herramienta Profanity, que fue utilizada por Wintermute para generar la clave privada y la cuenta de Ethereum.
En este blog, describiremos la causa raíz de la vulnerabilidad en Profanity y cómo puede ser explotada.
La Dirección de Ethereum
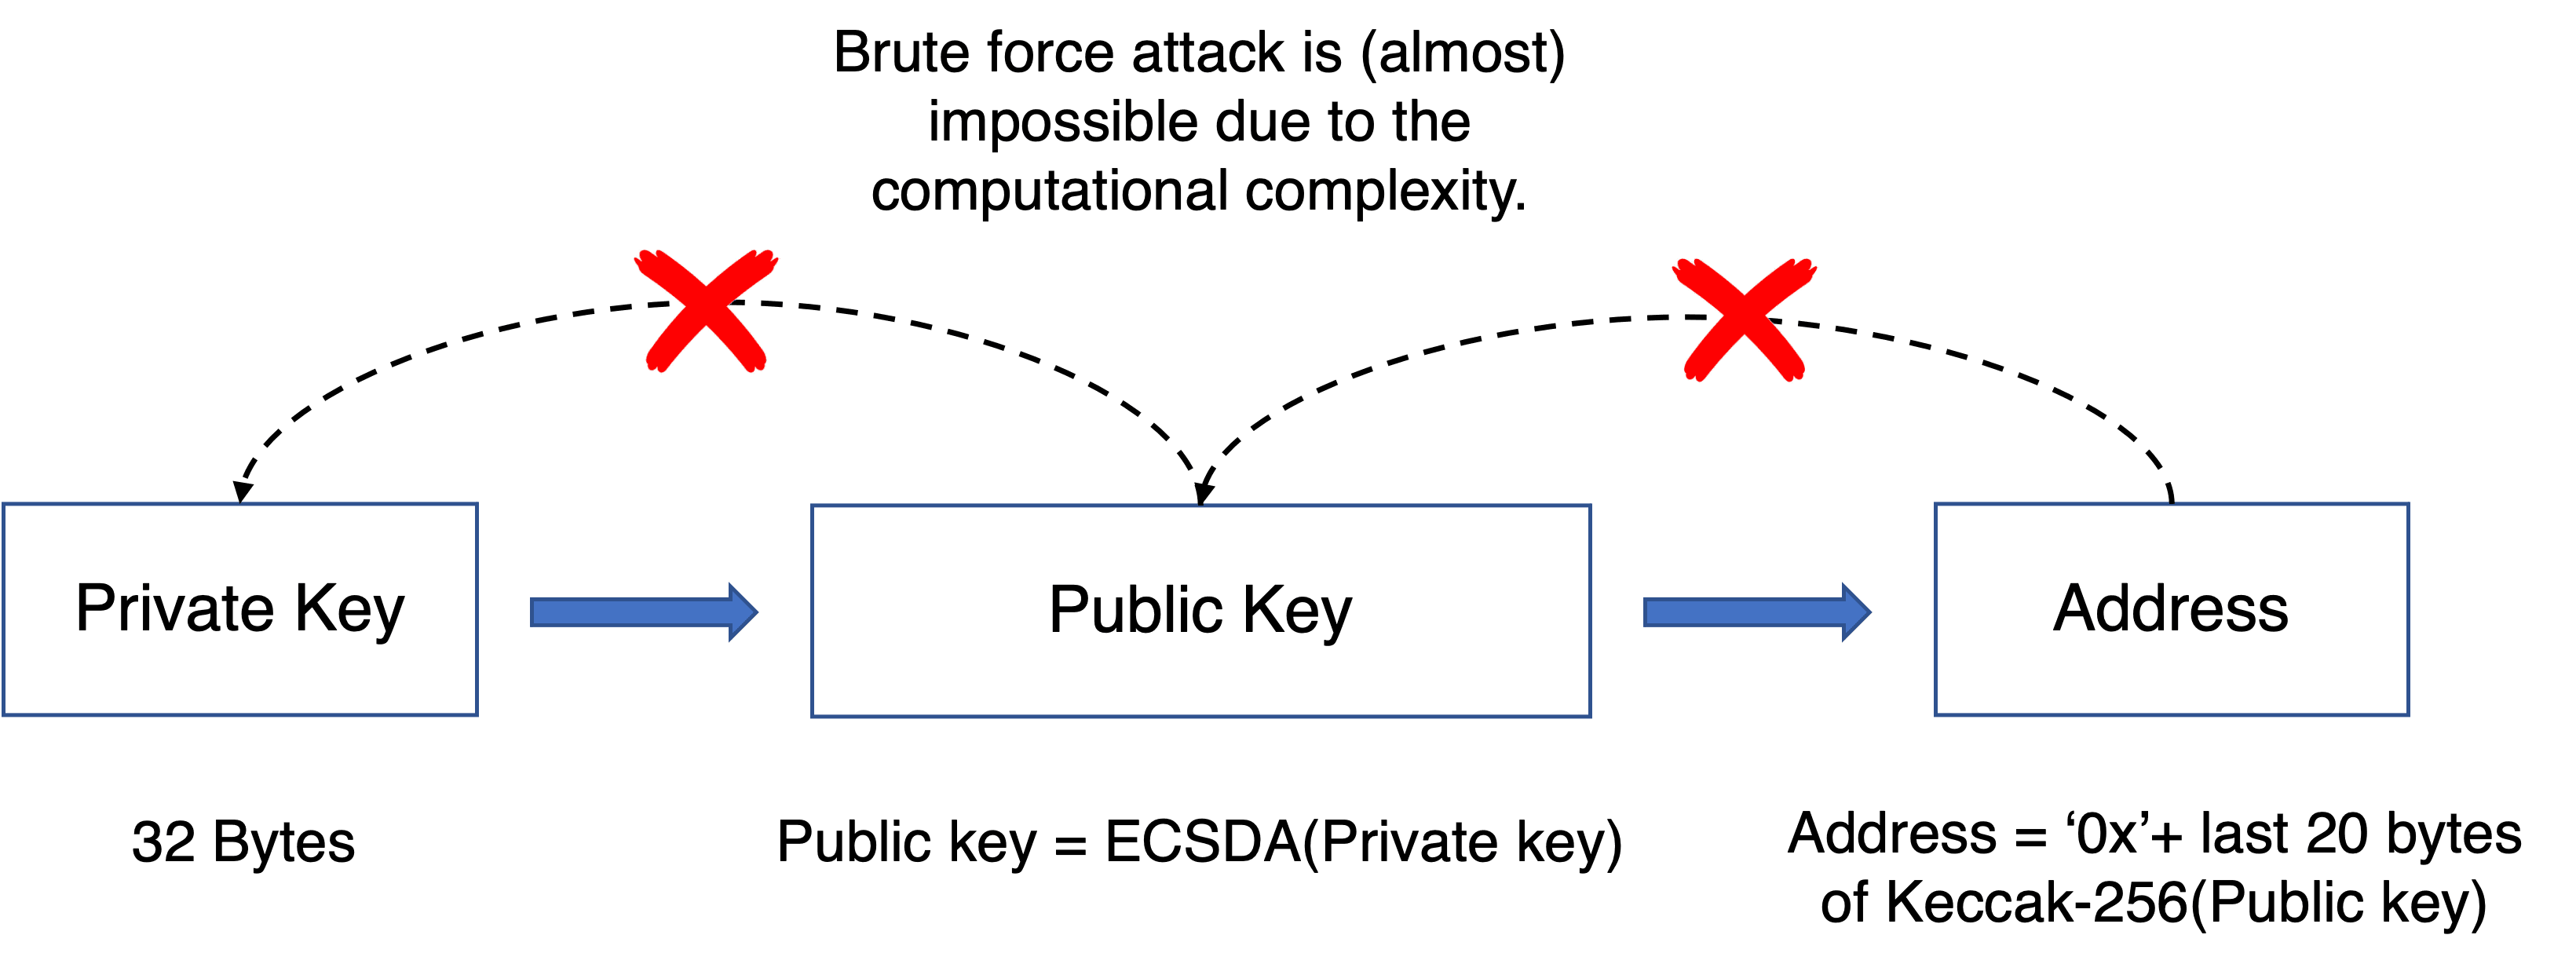
La dirección de Ethereum se genera a partir del hash Keccak-256 de la clave pública y se representa como números hexadecimales. La clave pública se genera a partir de la clave privada mediante multiplicación de curva elíptica, que es irreversible. Podemos obtener una clave pública a partir de una clave privada. Sin embargo, no podemos obtener la clave privada a partir de una clave pública, sin fuerza bruta. Tenga en cuenta que la longitud de la clave privada es de 256 bits. Dada una clave pública, se necesitan como máximo 2^256 cálculos para encontrar la clave privada correspondiente.
En resumen, la relación entre la clave privada/pública y la dirección de Ethereum se muestra en la siguiente figura.
La Causa Raíz de la Vulnerabilidad
El propósito de Profanity es encontrar una dirección de Ethereum especial, por ejemplo, que los cinco primeros números de la dirección sean cero. Para este propósito, Profanity utiliza el siguiente método.
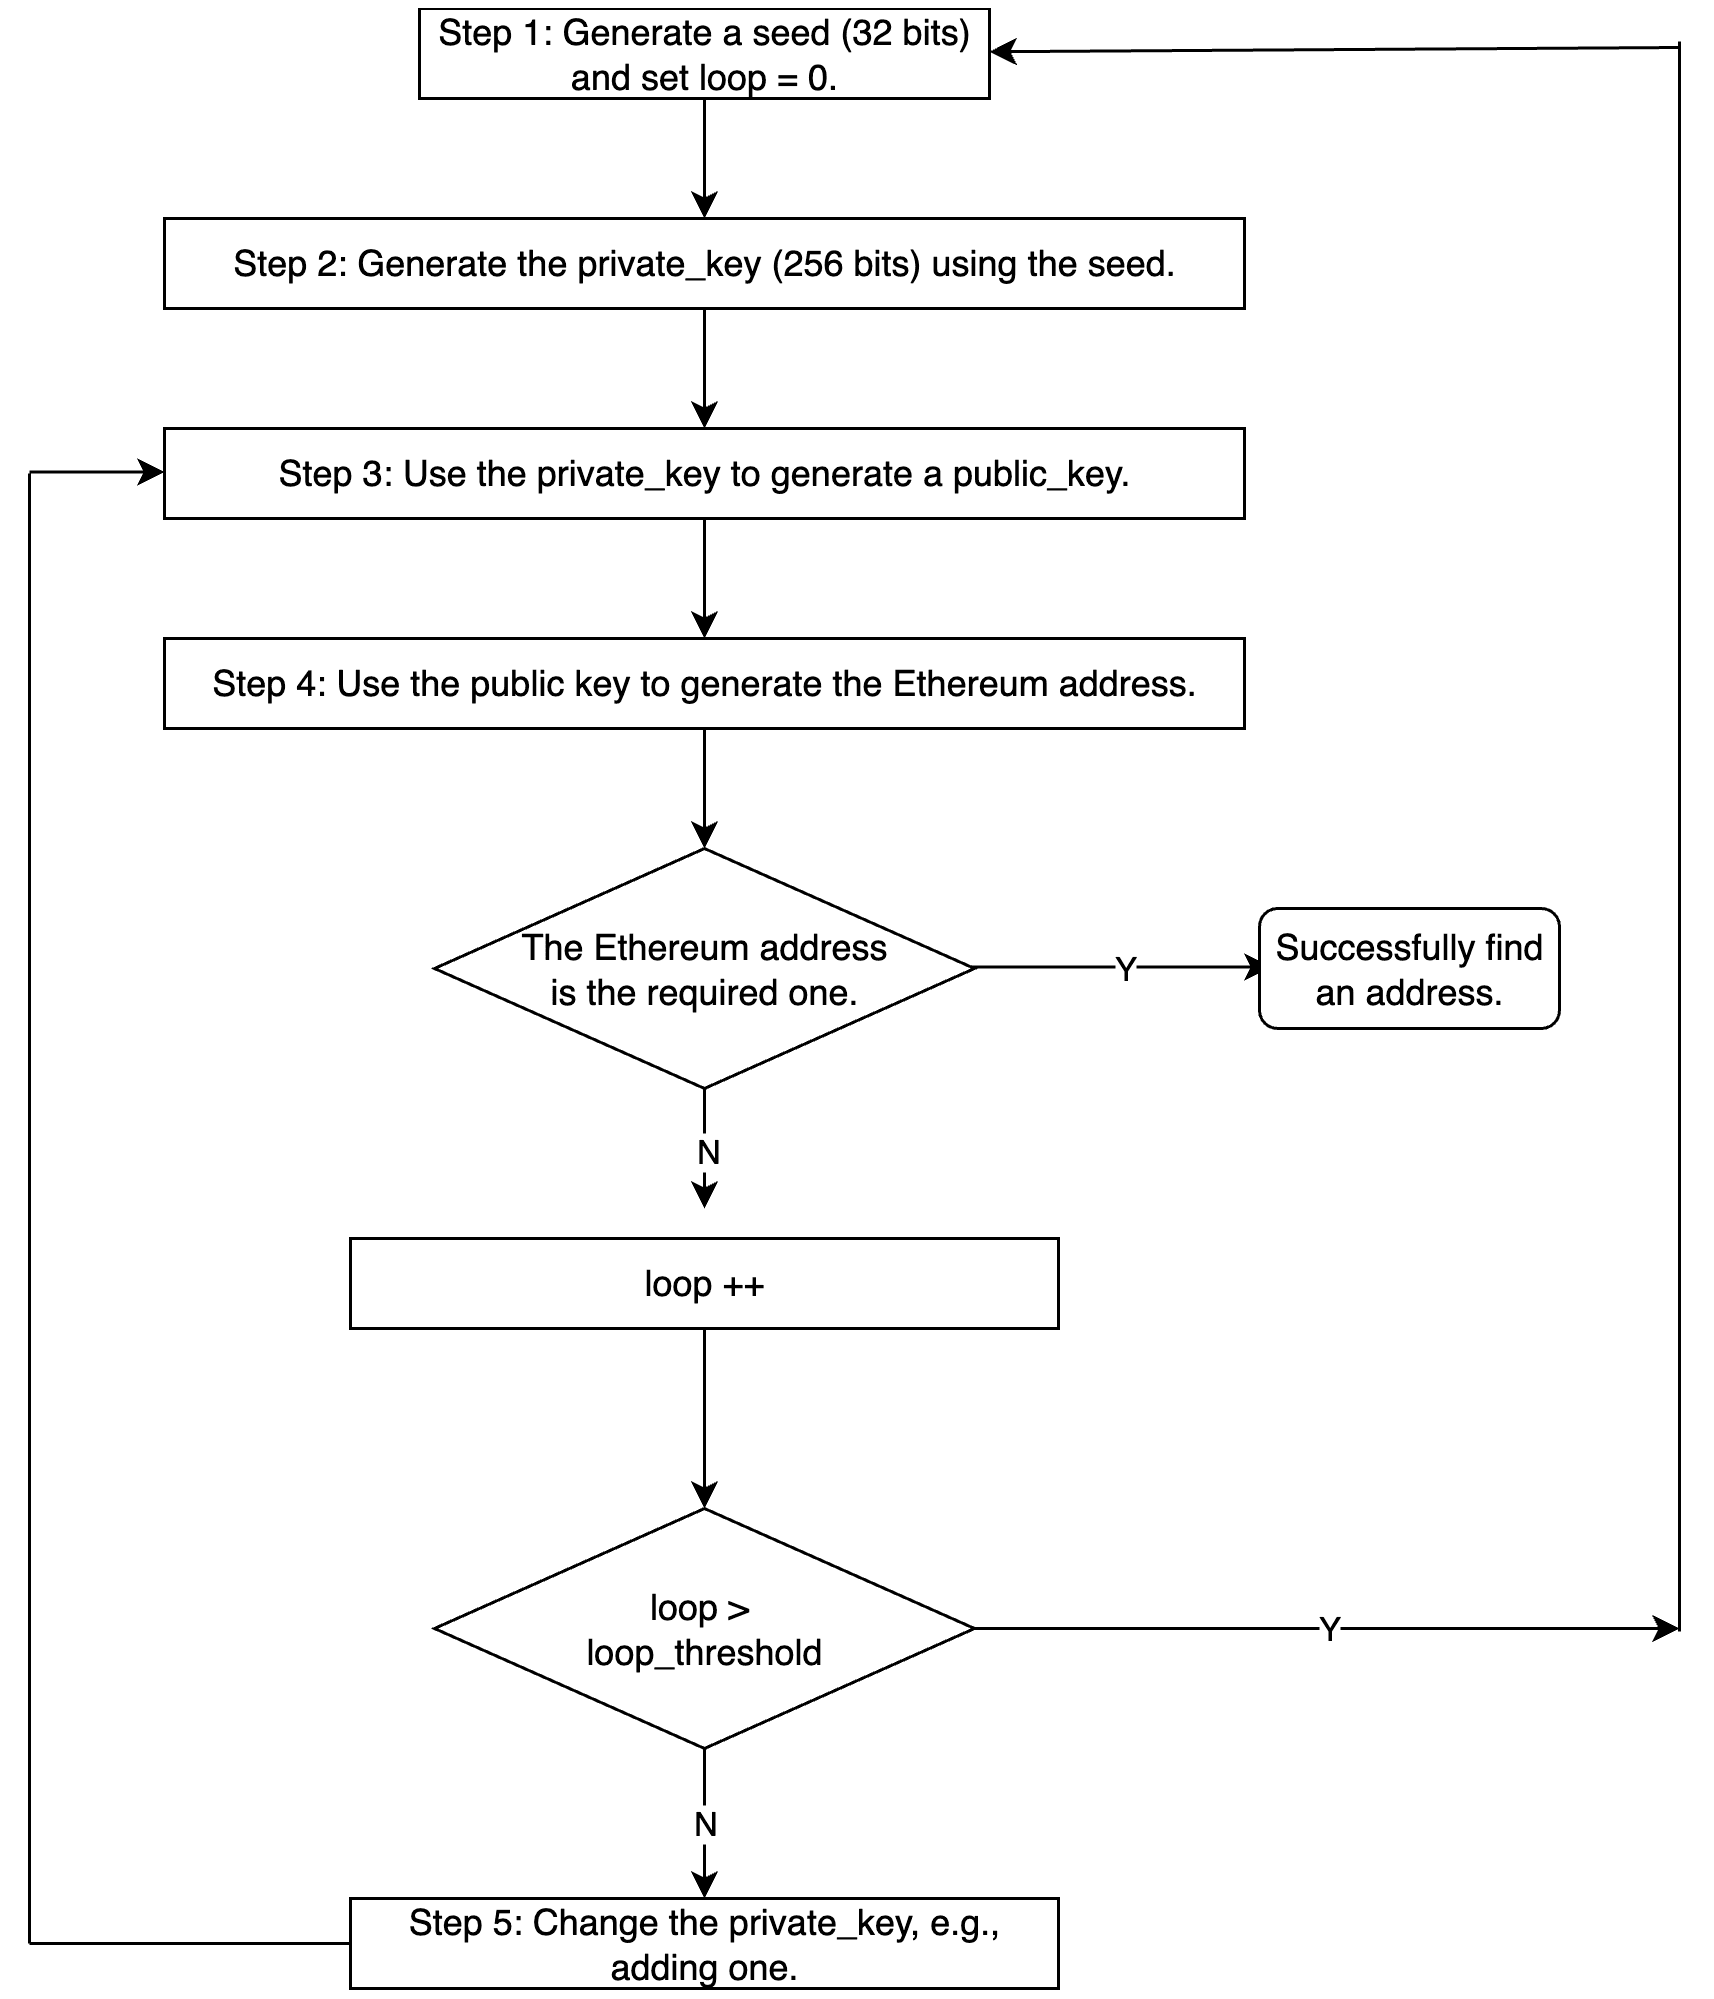
La implementación detallada puede ser ligeramente diferente.
Tenga en cuenta que la longitud de private_key es de 256 bits (2^256 valores diferentes). Sin embargo, existe una vulnerabilidad en la generación de la clave privada. Específicamente, la semilla (en el paso 1) tiene solo 32 bits, y el proceso desde la semilla en el paso 1 hasta la private_key en el paso 2 es determinista.
¿Cuál es el impacto de seguridad aquí?
Cómo Explotar
Digamos que tenemos una dirección de Ethereum con muchos activos valiosos. Si podemos obtener su clave privada, entonces podemos apropiarnos de esta cuenta y transferir todos los activos. Sin embargo, como se discutió anteriormente, debemos aplicar fuerza bruta a todo el espacio 2^256 para encontrar la clave privada, lo cual es prácticamente imposible.
¿Pero qué pasa si la dirección de Ethereum fue generada con la herramienta Profanity? Podemos aplicar fuerza bruta para localizar la clave privada con una dificultad mucho menor. Solo necesitamos especificar la semilla desde 0 hasta 2^32-1 y repetir el mismo proceso hasta localizar la clave privada que puede generar la misma clave pública (y la dirección de Ethereum). Ya que solo necesitamos como máximo 2^32 * loop_threashold cálculos. Esto es factible en unas pocas horas o días/semanas si tenemos un potente clúster de GPU.
Sin embargo, este sigue siendo un algoritmo optimizado. Puede consultar el artículo de Slowmist para más detalles.
Conclusión
Hacer que un proyecto DeFi sea seguro no es una tarea fácil. Además de la auditoría de código, creemos que la comunidad debe adoptar un método proactivo para monitorear el estado del proyecto y bloquear el ataque antes de que ocurra.
Acerca de BlockSec
BlockSec es una empresa pionera en seguridad blockchain establecida en 2021 por un grupo de expertos en seguridad de reconocimiento mundial. La empresa está comprometida a mejorar la seguridad y la usabilidad para el emergente mundo Web3 con el fin de facilitar su adopción masiva. Con este fin, BlockSec ofrece servicios de auditoría de seguridad de contratos inteligentes y cadenas EVM, la plataforma Phalcon para el desarrollo de seguridad y el bloqueo proactivo de amenazas, la plataforma MetaSleuth para el rastreo e investigación de fondos, y la extensión MetaSuites para que los constructores de web3 naveguen eficientemente en el mundo cripto.
Hasta la fecha, la empresa ha atendido a más de 300 distinguidos clientes como MetaMask, Uniswap Foundation, Compound, Forta y PancakeSwap, y ha recibido decenas de millones de dólares en dos rondas de financiación de inversores preeminentes, incluyendo Matrix Partners, Vitalbridge Capital y Fenbushi Capital.
Sitio web oficial: https://blocksec.com/
Cuenta oficial de Twitter: https://twitter.com/BlockSecTeam



