

El pasado viernes, nuestro sistema de monitoreo detectó un ataque al contrato inteligente de coin98 (0x8aaf408e06feed6a6a6182ea3c464035748b9b31 — el contrato víctima) en BSC. De inmediato enviamos un mensaje directo al propietario del proyecto a través de Twitter, pero no obtuvimos respuesta. Dado que la vulnerabilidad aún existía en ese momento, decidimos no hacerla pública. Luego, después de un par de horas, descubrimos que el propietario del proyecto había creado un nuevo contrato que corregía la vulnerabilidad. Por lo tanto, es seguro para nosotros resumir aquí la vulnerabilidad y su corrección.
Transacción del ataque y causa raíz
La transacción detectada por nuestro sistema de monitoreo interno llamó nuestra atención. Tras una investigación detallada, confirmamos que se debe al control de acceso del parámetro route (que representa al enrutador) en la función swapExactTokensForTokens, como se muestra a continuación:
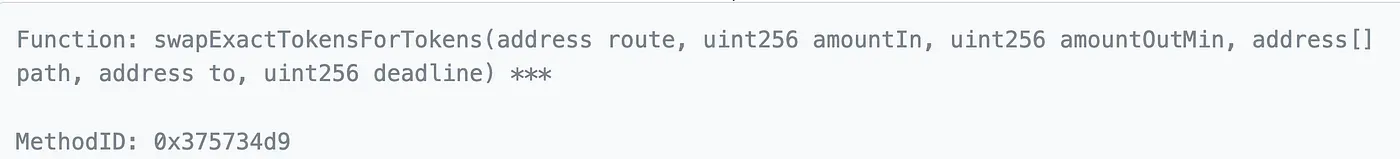
Este contrato confiaba ciegamente en el route e invocaba la función swapExactTokensForTokens del enrutador. Antes de esto, aprobaba todos los tokens en posesión del contrato víctima hacia el route. Sin embargo, el route podía ser proporcionado por el atacante. En este caso, el atacante podía transferir todos los tokens de la víctima hacia sí mismo y luego intercambiarlos por WBNB para obtener ganancias.
A continuación se muestra una de las transacciones del ataque.

La corrección silenciosa de la vulnerabilidad
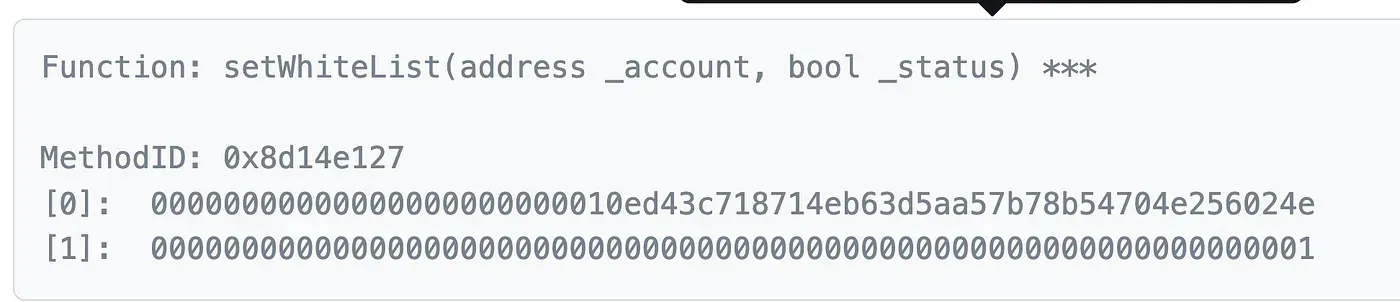
El pasado viernes enviamos un mensaje directo al propietario del proyecto en Twitter, pero no obtuvimos respuesta. Luego verificamos nuevamente el contrato hoy y encontramos que se ha desplegado un nuevo contrato inteligente (0x83f25d16bdf91f51120032f264dad0e1ab1c8227). Este nuevo contrato cuenta con una lista blanca para el route:
Conclusión
Hemos visto muchos casos en los que el contrato inteligente confía ciegamente en el parámetro proporcionado. Esto SÍ genera una grave brecha de seguridad.
¡NO CONFÍES EN NINGÚN PARÁMETRO QUE ESTÉ FUERA DE TU CONTROL!
Acerca de BlockSec
BlockSec es una empresa pionera en seguridad blockchain fundada en 2021 por un grupo de expertos en seguridad de renombre mundial. La empresa está comprometida con mejorar la seguridad y la usabilidad del emergente mundo Web3 con el fin de facilitar su adopción masiva. Con este fin, BlockSec ofrece servicios de auditoría de seguridad de contratos inteligentes y cadenas EVM, la plataforma Phalcon para el desarrollo de seguridad y el bloqueo proactivo de amenazas, la plataforma MetaSleuth para el rastreo e investigación de fondos, y la extensión MetaSuites para que los desarrolladores de web3 naveguen eficientemente en el mundo cripto.
Hasta la fecha, la empresa ha prestado servicios a más de 300 distinguidos clientes, como MetaMask, Uniswap Foundation, Compound, Forta y PancakeSwap, y ha recibido decenas de millones de dólares en dos rondas de financiamiento de inversores prominentes, entre ellos Matrix Partners, Vitalbridge Capital y Fenbushi Capital.
Sitio web oficial: https://blocksec.com/
Cuenta oficial de Twitter: https://twitter.com/BlockSecTeam



