

El blog es publicado por BlockSec Team, Universidad de Zhejiang, China
El 16 de diciembre de 2020, nuestro sistema de monitoreo ThunderForecast reportó una serie de transacciones sospechosas. Luego, utilizamos el sistema EthScope desarrollado por nuestro equipo de investigación para analizar estas transacciones y confirmamos que todas las transacciones reportadas son maliciosas. En este blog, ilustramos el ataque con ricos detalles para ayudar a comprender la intención de cada comportamiento del atacante.
¿Qué es Plouto Vault?
Plouto es un protocolo de gestión de activos descentralizado y abierto. El protocolo Plouto presenta una idea clave llamada "Open Vault". Con esta idea, además de las estrategias de inversión estándar, los gestores de activos también pueden implementar su protocolo con otros terceros o incluso diseñar sus propias estrategias con Plouto Vault. En este ataque, el atacante aprovechó la vulnerabilidad de Plouto Vault en la que la cantidad de tokens acuñados depende de la cantidad de tokens correspondiente en el YPool. Finalmente, el atacante obtuvo un total de 698,775.32 USD.
Detalles
Ahora comenzamos a revelar más detalles de este ataque con una transacción de ataque 0x49112d…
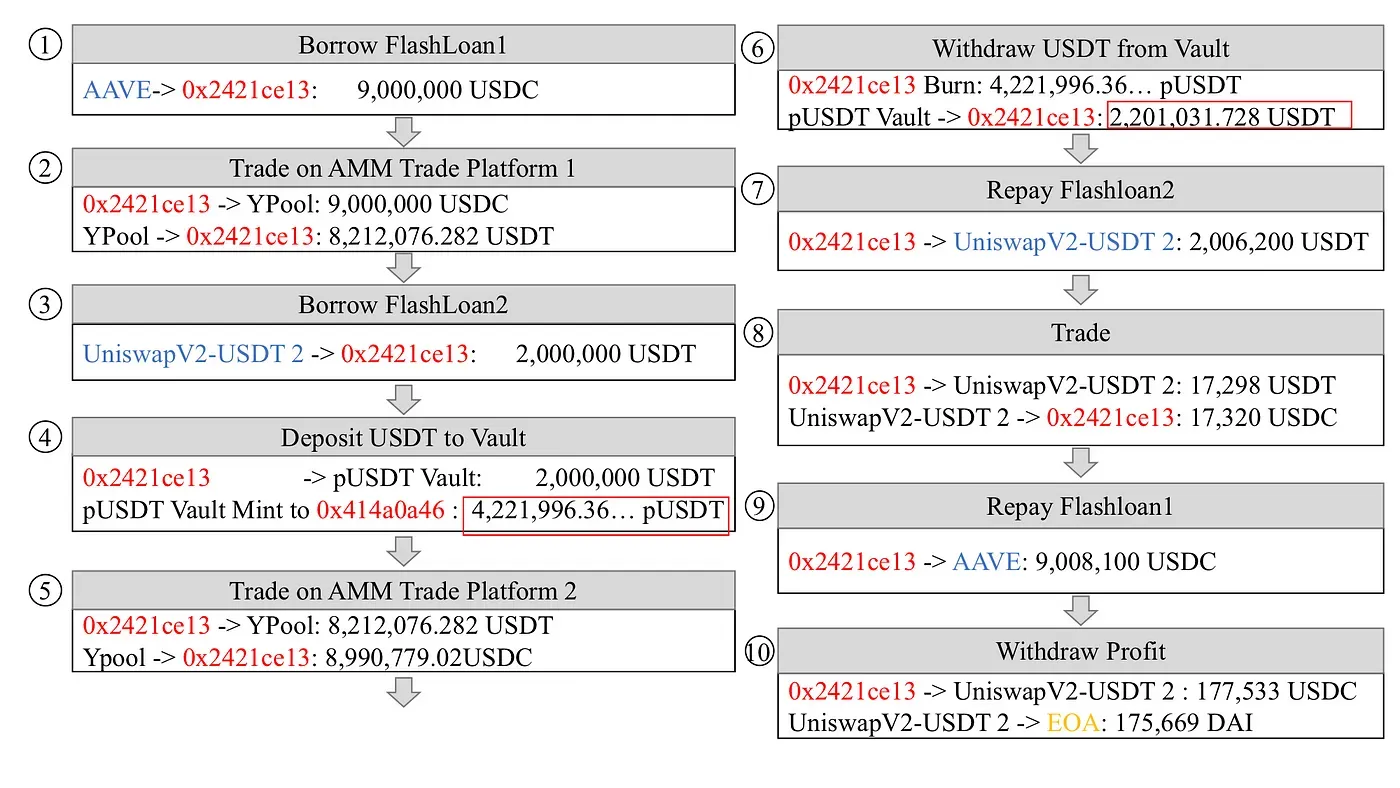
Hay diez pasos involucrados:
- Paso 1: Tomar un préstamo flash de 9,000,000 USDC de AAVE.
- Paso 3: Tomar un préstamo flash de 2,000,000 USDT de UniswapV2.
- Paso 7: Devolver el préstamo flash de 2,006,200 USDT prestado en UniswapV2.
- Paso 8: Intercambiar 17,298 USDT por 17,320 USDC en el pool UniswapV2-USDT. El USDC obtenido se utiliza para devolver el primer préstamo flash prestado en AAVE.
- Paso 9: Devolver el préstamo flash de 9,008,100 USDC prestado en AAVE.
- Paso 10: Intercambiar 177,533 USDC por 175,669 DAI y enviar las ganancias al EOA del atacante.
Ganancias y Pérdidas
En la transacción mencionada anteriormente, el atacante manipula la liquidez de USDT en el YPool y obtiene 175,669 DAI de Plouto Vault.
La escala del ataque
Basándonos en las características del ataque, detectamos 1 contrato malicioso 0x2421ce… y 8 transacciones (la mayor ganancia obtenida en la transacción 0x49112d… alcanza los 175,669.88 USD) lanzadas por el atacante 0x43c162…. Según los datos de Etherscan, el atacante obtuvo un total de 698,775.32 USD.
El Final
Con el desarrollo del ecosistema DeFi en Ethereum y la continua actualización de los servicios DeFi (Flash Loan), los problemas de seguridad se han vuelto gradualmente prominentes. Detrás de este ataque, Flash Loan proporcionó mucha "comodidad" al atacante para implementar la manipulación de liquidez. Recientemente, la plataforma Harvest sufrió un ataque que aprovecha una fuerte dependencia entre contratos.
Cronología
- 2020/12/16: Se encontraron transacciones sospechosas
- 2020/12/17: Se finalizó el análisis
- 2020/12/18: Se publicaron los detalles
Acerca de BlockSec
BlockSec es una empresa pionera en seguridad blockchain establecida en 2021 por un grupo de expertos en seguridad de renombre mundial. La empresa está comprometida a mejorar la seguridad y la usabilidad para el emergente mundo Web3 con el fin de facilitar su adopción masiva. Con este fin, BlockSec ofrece servicios de auditoría de seguridad de contratos inteligentes y cadenas EVM, la plataforma Phalcon para el desarrollo de seguridad y el bloqueo proactivo de amenazas, la plataforma MetaSleuth para el rastreo e investigación de fondos, y la extensión MetaSuites para que los desarrolladores de web3 naveguen eficientemente en el mundo cripto.
Hasta la fecha, la empresa ha atendido a más de 300 clientes de renombre como MetaMask, Uniswap Foundation, Compound, Forta y PancakeSwap, y ha recibido decenas de millones de dólares en dos rondas de financiamiento de inversores prominentes, entre ellos Matrix Partners, Vitalbridge Capital y Fenbushi Capital.
Sitio web oficial: https://blocksec.com/
Cuenta oficial de Twitter: https://twitter.com/BlockSecTeam



