
Kurzantwort: Das Gegenparteirisiko reicht über die direkte Adresse hinaus
In einer Stablecoin-Treasury lässt sich das Gegenparteirisiko nicht an einer einzelnen Adresse festmachen. Ein Emittent oder Treasury-Verantwortlicher, der eine Einzahlungsadresse isoliert prüft, erfasst nur die Oberfläche des Risikos. Die Gegenpartei einer Zahlung bildet einen Graphen: die Adresse selbst, die Adressen, mit denen sie interagiert hat, die Adressen, von denen sie Mittel erhalten hat, und der Pool, in den ihre Mittel letztlich fließen werden.
Bei der direkten Adresse beginnen die meisten Teams – und dort hören die meisten auch auf. Eine einmalige Prüfung dieser Adresse beantwortet eine Frage: ob die Adresse selbst eine bekannte Kennzeichnung trägt. Sie beantwortet nicht, ob die Mittelherkunft der Gegenpartei unbedenklich ist. Sie beantwortet nicht, ob die Gegenpartei mehrere zusammengehörige Adressen nutzt, um ihre Aktivitäten zu verschleiern. Und sie beantwortet nicht, ob ihre Mittel kurz davorstehen, in Ihren zentralen Treasury-Pool zu fließen. Die Gegenpartei zu überwachen bedeutet, den zurückgelegten Weg der Mittel, das Verhalten der Gegenpartei und den Pool zu betrachten, in den die Mittel gelangen werden – nicht nur die direkte Adresse.
Für einen Stablecoin-Emittenten oder Treasury-Verantwortlichen ist das keine theoretische Frage. Eine Adresse der Gegenpartei, die heute die Prüfung besteht, kann morgen der Grund dafür sein, dass ein zentraler Pool eingefroren wird. Die Herausforderung des Monitorings besteht darin, den gesamten Graphen zu erfassen, bevor Mittel bewegt werden.
Die Dimensionen des Gegenparteirisikos
Das Whitepaper von BlockSec zum Einfrierrisiko bei Stablecoins unterteilt das Gegenparteirisiko in drei Dimensionen, die über die direkte Adresse hinausreichen: Risiken im Geldfluss, Verhaltensrisiken und Risiken im Mittelpool. Die direkte Adresse selbst ist nur die Oberfläche und der Teil, den die meisten Teams bereits prüfen. Die drei Dimensionen beantworten drei unterschiedliche Fragen. Ein belastbares Monitoring-Programm muss alle drei abdecken.
Das Risiko im Geldfluss betrifft die Frage, woher die Mittel stammen. Die Rückverfolgung darf nicht bei der direkten Adresse enden. Sie muss die Mittelherkunft der Gegenpartei über mehrere Transaktionsschritte hinweg verfolgen. Eine oberflächlich unauffällige Adresse kann von einem Hochrisikoakteur finanziert worden sein, der zwei oder drei Transaktionsschritte entfernt ist. Diese vorgelagerte Risikoexposition haftet den Mitteln weiterhin an. Erst die Rückverfolgung über mehrere Transaktionsschritte macht aus einer oberflächlichen Prüfung eine belastbare Antwort auf die Frage, woher die Werte tatsächlich stammen.
Das Verhaltensrisiko betrifft die Frage, wie die Gegenpartei handelt. Der Blick auf eine einzelne Adresse kann mehrere zusammengehörige Adressen, frühere Auffälligkeiten oder ungewöhnliche Transaktionsmuster wie die Aufteilung von Mitteln in kleinere Beträge verdecken. Eine solche Aufteilung ist eine verbreitete Methode, um eine einzige große Risikoexposition zu verschleiern. Die Gegenpartei ist ein Cluster aus Knoten, die gemeinsam agieren, nicht ein einzelner Knoten.
Das Risiko im Mittelpool betrifft die Frage, wohin die Mittel fließen. Entscheidend ist, ob risikobehaftete Vermögenswerte in den zentralen Pool gelangt sind, ob sie sich bereits mit unbelasteten Vermögenswerten vermischt haben und ob sich das Risiko durch Zusammenführungen und ausgehende Übertragungen weiter ausbreiten kann. Sobald risikobehaftete Mittel in den zentralen Pool gelangen, geht es nicht mehr um eine einzelne Adresse, sondern um die gesamte Treasury. Eine isolierte risikobehaftete Adresse ist ein lokales Problem. Ein belasteter Pool ist ein Problem für die gesamte Treasury.
| Dimension | Welche Frage sie beantwortet | Was sie erfasst, das die direkte Adresse nicht zeigt |
|---|---|---|
| Risiko im Geldfluss | Woher stammen die Mittel? | Einen Hochrisikoakteur zwei oder drei Transaktionsschritte zuvor |
| Verhaltensrisiko | Wie handelt die Gegenpartei? | Mehrere zusammengehörige Adressen und die Aufteilung von Mitteln |
| Risiko im Mittelpool | Wohin fließen die Mittel? | Risikobehaftete Vermögenswerte, die sich im zentralen Treasury-Pool vermischen |
Der Monitoring-Workflow für Gegenparteien
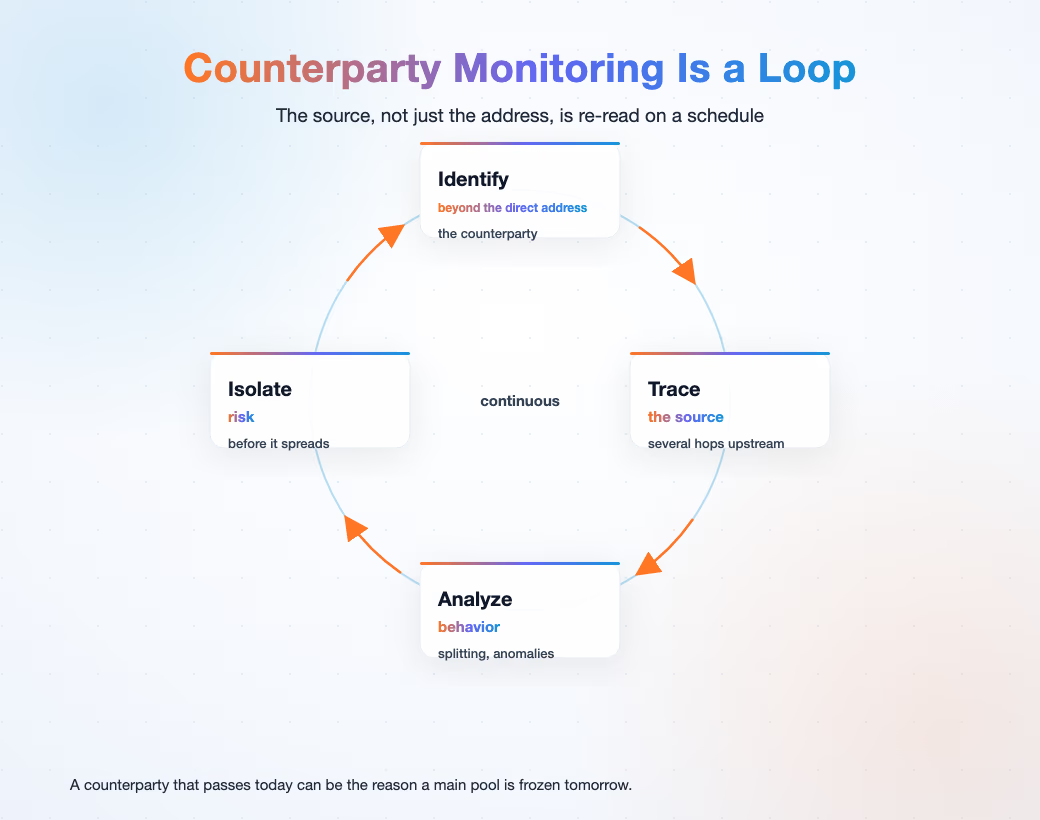
Die Überwachung der Gegenpartei ist ein wiederkehrender Ablauf aus vier Schritten: Beteiligte über die direkte Adresse hinaus erfassen, die Mittelherkunft über mehrere Transaktionsschritte zurückverfolgen, das Verhalten analysieren und das Risiko isolieren, bevor es sich ausbreitet.
Erstens: Erfassen Sie die Gegenpartei über die direkte Adresse hinaus. Führen Sie zusammengehörige Adressen, historische Verbindungen und die dahinterstehenden Akteure in einer Ansicht zusammen.
Zweitens: Verfolgen Sie die Mittelherkunft über mehrere Transaktionsschritte zurück. Hören Sie nicht bei der ersten Übertragung auf. Verfolgen Sie den Weg rückwärts, um zu erkennen, wer die Gegenpartei finanziert hat und ob bei einem der Schritte eine Verbindung zu einem Hochrisikoakteur oder -dienst besteht.
Drittens: Analysieren Sie das Verhalten. Achten Sie auf Cluster zusammengehöriger Adressen, ungewöhnliche Aufteilungen und Muster, die sich in den Aktivitäten der Gegenpartei wiederholen, statt nur auf ein einzelnes, isoliertes Ereignis.
Viertens: Isolieren Sie das Risiko, bevor es sich ausbreitet. Entscheiden Sie, ob Sie eingehende Mittel annehmen, ob Sie einen Bestand in den zentralen Pool überführen und ob Sie eine ausgehende Übertragung an eine Hochrisikoadresse sperren.
Dieser Kreislauf läuft kontinuierlich, weil auch das Risiko fortbesteht. Risikokontrolle bedeutet keine einmalige Freigabe, sondern kontinuierliches Monitoring – dieselbe Logik steht hinter den laufend aktualisierten Sanktionsdaten der OFAC. In den Vereinigten Staaten gehört dieser Monitoring-Kreislauf zu den Pflichten eines AML-Programms, wie sie in den Gesetzen und Vorschriften der FinCEN festgelegt sind. Jeder Schritt ist ein Kontrollpunkt, an dem sich das Risiko aufhalten lässt, bevor es die Treasury belastet.
Wie Phalcon Compliance dieses Monitoring praktikabel macht
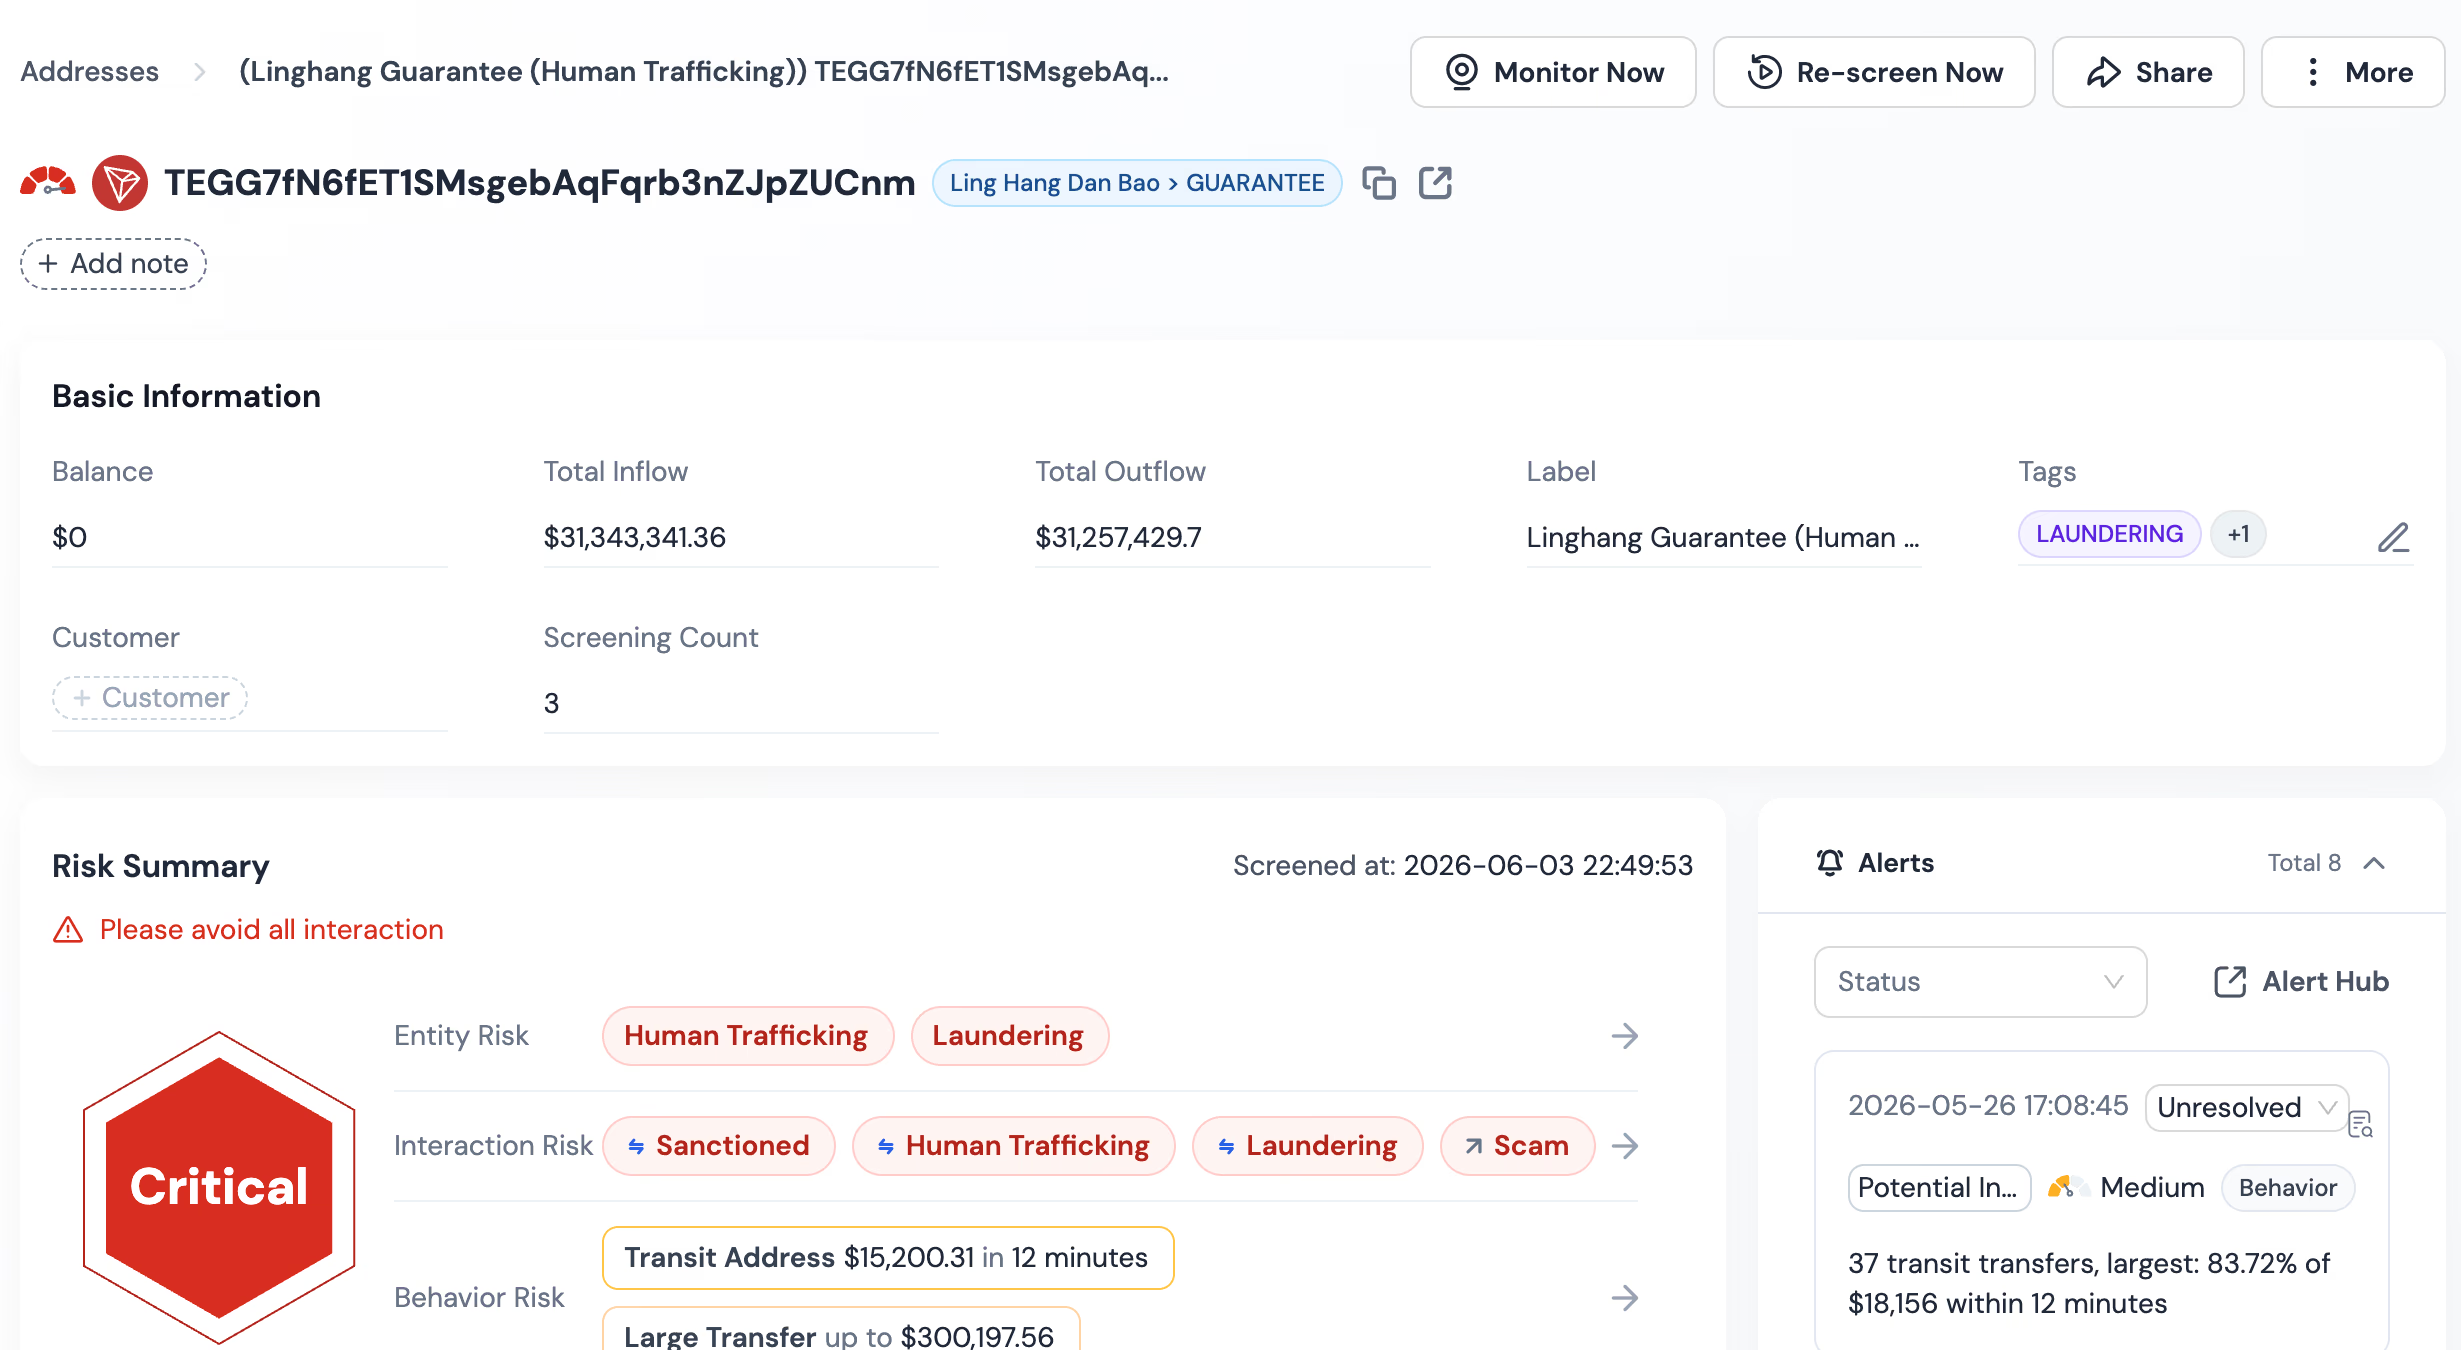
All dies von Hand zu erledigen, ist zeitaufwendig. Phalcon Compliance macht aus dem Rahmenwerk eine laufende Prüfung.
KYA schafft durch eine tiefgehende Rückverfolgung der Geldflüsse über mehrere Transaktionsschritte ein Bild der Gegenpartei. Dabei entsteht für jede Adresse ein chain- und akteursübergreifendes Risikoprofil statt eines Labels, das nur einen einzelnen Transaktionsschritt berücksichtigt. Treasury-Verantwortliche können die vorgelagerten Mittelquellen der Gegenpartei sehen, statt darüber Vermutungen anzustellen. Das Ergebnis ist ein Bild der Gegenpartei, das sich über Chains und Akteure erstreckt, nicht bloß ein Label an einer einzelnen Adresse.
KYT überwacht die Verhaltensebene in Echtzeit. Phalcon Compliance bewertet Risiken anhand von 17 Kategorien von Risikoindikatoren statt anhand einer einzelnen statischen Kennzeichnung. Cluster zusammengehöriger Adressen und ungewöhnliche Aufteilungen werden als Verhaltensmuster sichtbar, nicht als Urteil in einem einzigen Wort. Ändert eine Adresse ihr Muster nach einer zunächst unauffälligen Prüfung, wird dies von derselben laufenden Prüfung erfasst.
Beide Ebenen basieren auf einem Datenbestand mit mehr als 600 Millionen mit Risikolabels versehenen Blockchain-Adressen. Genau das leistet Phalcon Compliance: Die Plattform macht aus Risiken im Geldfluss, Verhaltensrisiken und Risiken im Mittelpool konkrete Prüfungen, die ein Treasury-Team durchführen kann, bevor Mittel bewegt werden. Die Prüfung erfolgt an vier Kontrollpunkten: vor dem Empfang von Mitteln, vor der Zusammenführung eines Bestands im zentralen Pool, vor einer ausgehenden Übertragung und bei der regelmäßigen Überprüfung bestehender Vermögenswerte.
Nächste Schritte
Beginnen Sie damit, die für Ihre Treasury wichtigsten Gegenparteien zu erfassen: die größten Mittelzuflüsse, die häufigsten Partner und die Adressen, die Ihren zentralen Pool speisen. Ersetzen Sie bei jeder davon die einmalige Prüfung durch eine wiederkehrende Kontrolle, die Risiken im Geldfluss, Verhaltensrisiken und Risiken im Mittelpool abdeckt. Das Gegenparteirisiko verändert sich mit jeder Veränderung auf der Blockchain. Nur eine wiederkehrende Prüfung hält das Bild daher aktuell.
Steuern Sie das Einfrierrisiko bei Stablecoins mit Phalcon Compliance, um Prüfungen über mehrere Transaktionsschritte sowie Verhaltens- und Poolprüfungen in einem Workflow durchzuführen. Das vollständige Rahmenwerk finden Sie im Whitepaper zum Einfrierrisiko bei Stablecoins zum Download.
Für die Perspektive des Emittenten auf dasselbe Risiko erläutert Bewährte Sicherheitspraktiken für die Stablecoin-Treasury die Governance-Ebene. Wenn die Budgetfrage ansteht, vergleicht Die beste AML-Compliance-Software für den Stablecoin-Betrieb die Optionen nach Kategorien.
Einen umfassenden Überblick über Stablecoin-Regeln, Einfrierrisiken und AML im Zahlungsverkehr bietet der Leitfaden zur Stablecoin-Compliance.