
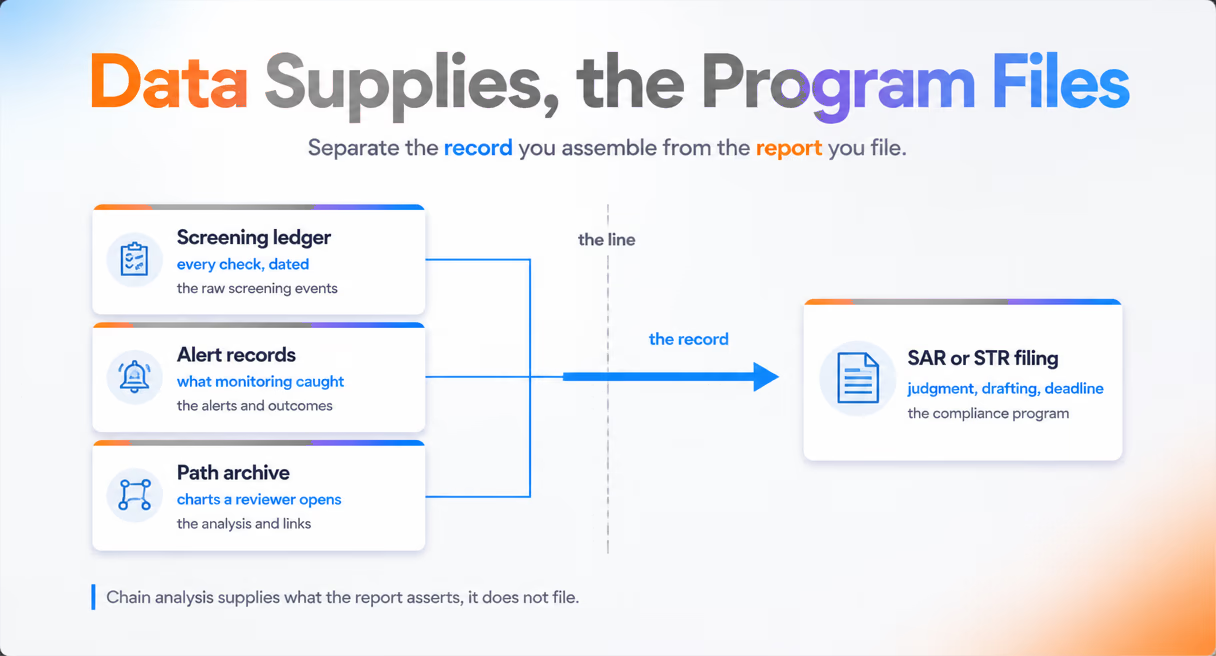
¿Sirve el análisis blockchain para el reporte regulatorio? Por el lado de los datos, sí. Los registros de screening, los registros de alertas y los archivos de rastreo dan a una comunicación su columna vertebral fáctica: qué direcciones se evaluaron, qué decían los datos, cuándo saltaron las alertas y adónde fueron los fondos. La Travel Rule le da a esos mismos registros un segundo asiento: demostrar quién está al otro lado de una transferencia sujeta. Redactar el relato que cuenta el informe, tomar la decisión de criterio y cumplir el plazo de presentación son una capa de trabajo aparte. En Estados Unidos, la mecánica de presentación vive en las normas y regulaciones de FinCEN.
Qué exige realmente un reporte
Una comunicación regulatoria —un informe de actividad sospechosa, un informe de transacciones, una respuesta a una auditoría— se sostiene sobre tres requisitos, y cada uno es una cuestión de datos antes que de redacción. Los deberes contra los que se presenta remiten a los estándares del GAFI.
Un desarrollo recorrible: quien revisa tiene que poder recorrer cómo se produjo cada cifra y cada hallazgo de la comunicación. Un informe que afirma una exposición sin enseñar sus comprobaciones invita a preguntas de seguimiento que el programa no puede responder. Puntualidad: los requisitos de reporte corren por ventanas, y el montaje de los datos tiene que caber dentro de ellas, lo que descarta cualquier cosa montada a mano a partir de capturas de pantalla. Razones declaradas: la comunicación tiene que decir por qué la actividad es comunicable, y esa razón remite a etiquetas, clústeres y señales de riesgo, no a la impresión de quien analiza.
Los tres requisitos van de las entradas. Ahí es donde entra el análisis de cadena.
El lado de datos que cubre el análisis blockchain
Tres tipos de registro cargan con el peso. Los registros de screening anotan cada evaluación de dirección: la dirección, la fecha, la versión de los datos, el resultado. Como volumen de screening que consta, es lo que lee quien audita para confirmar que el programa se ejecutó de verdad. Phalcon Compliance lo produce como subproducto de cada comprobación y no como un ejercicio de documentación aparte.
Los registros de alertas documentan la capa de monitorización: qué direcciones vigiladas saltaron, cuándo y con qué señal. En una comunicación, establecen que el programa detectó la actividad en funcionamiento, no que la reconstruyó después. Los archivos de rutas guardan el lado del rastreo: los gráficos de flujo de fondos y los despliegues salto a salto que muestran adónde fueron los fondos. Los gráficos guardados de MetaSleuth cumplen exactamente ese papel: una prueba documental que quien revisa puede abrir y recorrer, en lugar de un párrafo que tiene que creerse.
Del lado del producto, la distancia entre los datos y el documento se está acortando: los niveles de suscripción de Phalcon Compliance incluyen la generación de informes SAR y STR, que monta los registros analizados en el formato del informe. La frontera de la categoría de herramientas se mantiene igualmente, y eso importa para la pregunta de categoría.
Los registros y lo que aporta cada uno a una comunicación:
| Tipo de registro | Qué le da a la comunicación | De dónde sale |
|---|---|---|
| Registro de screening | Cada evaluación de dirección, con fecha, versión de datos y resultado | De cada comprobación, producido como subproducto |
| Registros de alertas | Qué detectó la monitorización, cuándo y con qué señal | De la capa de monitorización en funcionamiento |
| Archivo de rutas | Adónde fueron los fondos, como gráficos que quien revisa puede abrir | Del trabajo de rastreo sobre el caso |
| El informe y su presentación | El criterio, la redacción, el plazo | Del programa de cumplimiento, no de la categoría |
El asiento de la Travel Rule: comprobar, mensajear y dejar constancia
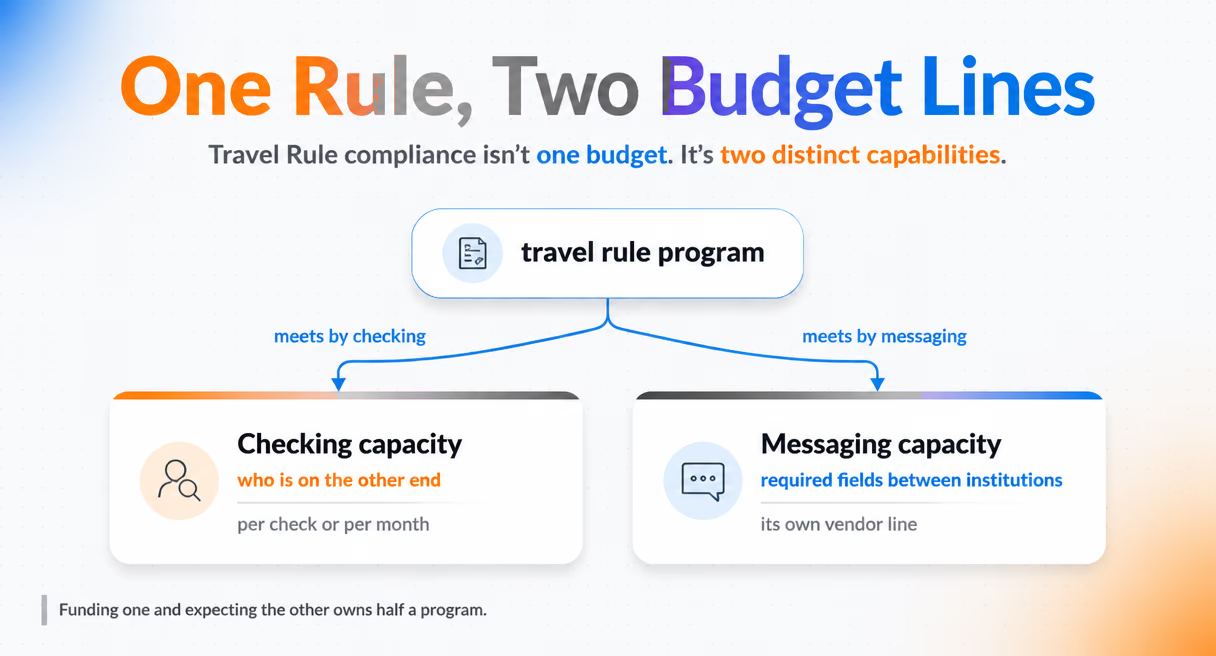
La Travel Rule es la Recomendación 16 del GAFI: las transferencias tienen que viajar con la información exigida del ordenante y del beneficiario, para que la institución receptora sepa quién está al otro lado. Ejecutarla se parte en dos trabajos. Uno es la logística de la información: llevar los campos de datos exigidos junto a la transferencia, un problema de mensajería con soluciones dedicadas de mensajería de transferencias. El otro es la comprobación del riesgo: establecer que las direcciones de la otra parte son aceptables para operar, un problema de datos y evidencias. ¿Sirve el análisis blockchain para cumplir la Travel Rule?, ¿y un software forense blockchain? Las dos preguntas se reducen a esa segunda mitad, y la respuesta es sí: el riesgo a nivel de dirección es invisible sin él, siempre que la mitad de mensajería esté cubierta por separado. Las jurisdicciones implementan la regla a través de sus reguladores nacionales, FinCEN entre ellos en Estados Unidos.
La mitad de comprobación hace tres trabajos, y cada uno deja los mismos registros que necesita una comunicación. Antes de la transferencia, analiza las direcciones de la otra parte contra datos etiquetados —sanciones, orígenes en fondos robados, conexiones con mezcladores— y anota una decisión de aceptar o escalar. Durante la relación, vigila los cambios de situación, porque una dirección validada el mes pasado puede quedar sancionada este, y a los programas se los examina por su práctica vigente, no por una validación de un momento dado. Y a lo largo de todo ello deja las evidencias: qué se comprobó, contra qué datos y con qué resultado. El screening de Phalcon Compliance bebe de más de 600 millones de direcciones etiquetadas, según las especificaciones técnicas de BlockSec, con señales de riesgo que explican su fundamento. Cuando una dirección marcada necesita una mirada más profunda a adónde fueron de verdad sus fondos, toma el relevo MetaSleuth, siguiendo los flujos por 12 cadenas.
Los presupuestos deberían partirse por esa misma línea. La capacidad de comprobación —volumen de screening y plazas de monitorización— responde a la pregunta de riesgo y se cobra por comprobación o por mes en casi todas las pilas modernas. La capacidad de mensajería —las conexiones que llevan los campos exigidos entre instituciones— se cobra como su propia partida de proveedor, por otro tipo de proveedor. El error de compra que hay que evitar es pagar por un tipo de herramienta esperando el otro: un equipo que financia la comprobación pero no la mensajería posee medio programa que suspende las auditorías de campos de datos, y uno que financia la mensajería pero no la comprobación aprueba la entrega de datos mientras opera con direcciones que nunca comprobó. Dimensiona las dos partidas contra el volumen de transferencias y deja que cada tipo de herramienta responda a la pregunta para la que está hecha.
| Capacidad de la Travel Rule | La pregunta que responde | Qué pasa sin ella |
|---|---|---|
| Capacidad de comprobación | Quién está al otro lado de una transferencia sujeta | El programa opera con direcciones que nunca comprobó |
| Capacidad de mensajería | Los campos exigidos de emisor y receptor llevados entre instituciones | El programa suspende las auditorías de campos de datos con medio conjunto de herramientas |
La línea entre datos y reporte
El análisis de cadena aporta lo que el informe afirma. No decide si esa afirmación alcanza el estándar de comunicación, no redacta el informe que lee un regulador, no hace la revisión jurídica y no presenta. Esos pasos pertenecen al programa de cumplimiento: quien firma, quien revisa desde el ámbito legal, y el canal y el plazo por los que discurre la presentación. La Travel Rule añade una línea más que merece la pena poner por escrito: dónde termina la comprobación y empieza la mensajería, con el resultado del screening registrado antes de enviar la instrucción de transferencia, los campos del mensaje rellenados con datos ya comprobados y toda la secuencia auditable de principio a fin.
El reparto práctico del trabajo es secuencial. La capa de análisis produce el registro; el programa convierte el registro en una comunicación. Los equipos que mantienen la secuencia explícita responden rápido a las preguntas de auditoría, porque cada frase del informe tiene un documento detrás. Para el lado de redacción de esa secuencia, consulta cómo redactar un SAR o STR de cripto; para saber cómo se sostienen como prueba los registros subyacentes, consulta el rastro de evidencias cripto.
Este artículo forma parte de la guía de investigaciones y forense de MetaSleuth, donde el método de rastreo, el tratamiento de las evidencias y los niveles de herramienta se cubren de principio a fin.