
Was macht eine Krypto-Beweiskette gerichtstauglich? Vier während der Arbeit erfasste Aufzeichnungen: was geprüft wurde, was gefunden wurde, auf welcher Grundlage und wann. Gemeinsam bilden diese Aufzeichnungen den forensischen Ermittlungsbericht: eine strukturierte Kette von jeder Schlussfolgerung zurück zu einem Transaktionshash oder einer Adresse, die Prüfer erneut untersuchen können. Eine nachträglich aus Screenshots rekonstruierte Spur ist kein Beweis, sondern eine Erinnerung.
Was Beweismittel gerichtstauglich statt nur informativ macht
Der Unterschied zwischen informativ und belastbar liegt darin, ob die Spur einer kritischen Gegenprüfung standhält. Vier Maßstäbe entscheiden. Reproduzierbarkeit: Andere Ermittler gelangen anhand Ihrer dokumentierten Schritte und derselben Blockchain-Daten zur gleichen Schlussfolgerung. Aktualität: Die Aufzeichnung zeigt Prüfzeitpunkt und Datenversion, denn ein im März zutreffendes Label kann im Mai zurückgezogen werden. Dokumentierte Begründung: Jede Aussage, dass Adressen zu einem Akteur gehören, enthält ihre Begründung – gemeinsame Finanzierungsmuster, koordiniertes Timing oder eine dokumentierte Clustering-Methode statt einer bloßen Behauptung. Vollständige Beweiskette: Von der Rohtransaktion bis zur Schlussfolgerung ist jeder Ableitungsschritt enthalten; es gibt keine als offensichtlich übersprungenen Schritte.
Diese Maßstäbe ergeben sich aus dem Ermittlungsumfeld. Sowohl die Zusammenarbeit mit Strafverfolgungsbehörden als auch aufsichtsrechtliche Prüfungen legen dieselben Schwächen offen: Eine undokumentierte Schlussfolgerung gilt als Meinung, und eine Meinung bietet keine Handlungsgrundlage. Eine gerichtstaugliche Beweiskette macht aus der Anforderung, Prüfern das Zustandekommen einer Risikobewertung zu erklären, eine feste Dokumentationsroutine.
Die Maßstäbe haben konkrete Referenzen. Vor US-Bundesgerichten ermöglichen Rules 902(13) und 902(14) der Federal Rules of Evidence, elektronisch erzeugte Aufzeichnungen und von elektronischen Geräten oder Dateien kopierte Daten durch eine Bescheinigung statt durch eine mündliche Zeugenaussage zu authentifizieren. International dient ISO/IEC 27037 als Referenz für Identifizierung, Erhebung und Sicherung digitaler Beweise. Eine nach diesen vier Maßstäben aufgebaute Spur passt zu beiden Rahmenwerken. Über die Verwertbarkeit entscheidet deshalb die Dokumentationspraxis, nicht erst der Gerichtssaal.
Die vier Aufzeichnungen einer belastbaren Fallakte
Das Screening-Protokoll ist die erste Aufzeichnung: für jede geprüfte Adresse Prüfzeitpunkt, Datenversion und Ergebnis. Automatisch protokollierende Screening-Tools erzeugen es nebenbei; Teams, die nur ad hoc prüfen, erstellen es hingegen gar nicht. Genau darin liegt die Lücke.
Das Pfadarchiv ist die zweite Aufzeichnung: die vollständige Nachverfolgung über mehrere Stationen in ihrem Entstehungszustand, einschließlich ergebnisloser Verzweigungen. Eine Sackgasse ist kein nutzloses Ergebnis, sondern ein dokumentierter Ausschluss. Bei kritischer Prüfung beantwortet sie, ob tatsächlich nachgesehen wurde. Das Archiv bewahrt Graph, schrittweise Erweiterung und Endpunkt jeder Verzweigung – ob Mixer, Bridge oder ruhende Adresse.
Der Zuordnungsvermerk ist die dritte Aufzeichnung: eine kurze Begründung jeder Entscheidung darüber, wer hinter einer Adressgruppe steht. Deterministisches Clustering gruppiert Adressen anhand nachweisbarer On-Chain-Beziehungen statt allein anhand von Ähnlichkeitswerten. Es liefert überprüfbaren Inhalt für den Vermerk. Das Format ist kurz: Adressen, Feststellung, Belege, Vertrauensgrad und Umstände, die die Schlussfolgerung ändern würden.
Die Zeitleiste ist die vierte Aufzeichnung: die Folge vom auslösenden Vorfall über jede Entdeckung bis zu jeder Maßnahme, jeweils mit Zeitstempel. Für die Strafverfolgung ist sie oft die zuerst gelesene Aufzeichnung und der Maßstab für alle anderen. Eine vollständige Zeitleiste hält auch die Ermittlung selbst auf Kurs, weil zeitliche Lücken Prozesslücken offenlegen.
Von der Fallakte zum forensischen Bericht
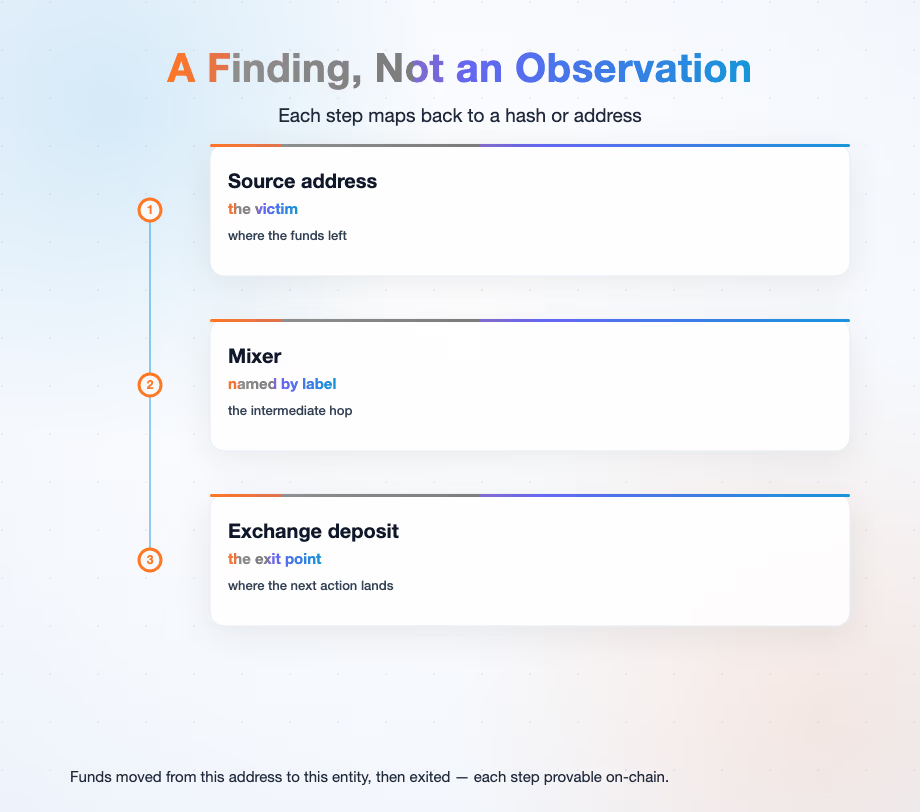
Der forensische Bericht ist die Fallakte, aufbereitet für Leser, die bisher nicht mit dem Fall befasst waren; die vier Aufzeichnungen bilden seine Kapitel. Geldflusspfade erscheinen als Graph statt als Wand aus Hashes. Akteure werden per Label benannt, sodass hinter Rohadressen Börsen, Dienste oder Cluster erkennbar sind. Die Zeitleiste ordnet Transaktionen nach Blockhöhe und Zeitstempel, damit die Bewegungen als Zusammenhang lesbar werden. Der Ausstiegspunkt – Börse, Mixer oder Dienst, an dem die On-Chain-Nachverfolgung endete – wird gesondert hervorgehoben. Er ist meist die handlungsrelevanteste Information: Dort setzen Folgeanfragen, gerichtliche Anordnungen oder Börsenbenachrichtigungen an. Die meisten Ermittlungen stocken nicht beim Finden des Pfads, sondern bei der Frage nach dem nächsten Adressaten.
Der Bericht entsteht während der Nachverfolgung, nicht erst nach deren Abschluss. Erfassen Sie Adressen, Diagramme und Abfragen während der Ausführung. Das Gedächtnis ist das schwächste Glied eines forensischen Berichts; ein undokumentierter Schritt wirkt bei einer Prüfung unbelegt. Für das fertige Dokument gilt derselbe Maßstab wie für die Spur: Leser, die bisher nicht mit dem Fall befasst waren, müssen denselben Pfad nachvollziehen und zur selben Schlussfolgerung gelangen können.
Häufige Fehler bei der Beweissicherung und warum Fälle daran scheitern
Vier Fehler kehren wieder. Nachträgliche Rekonstruktion: Tage später zusammengestellte Screenshots ohne Zeitstempel belegen keinen Prüfzeitpunkt. Die Abhilfe ist Erfassung während der Arbeit; die beschriebenen Aufzeichnungsroutinen machen sie selbstverständlich. Aussagen auf Basis nur einer Quelle: Eine Schlussfolgerung allein auf Basis des Labels eines Datenanbieters scheitert, sobald das Label hinterfragt wird. Wesentliche Befunde müssen anhand einer zweiten Quelle geprüft und beide Quellen dokumentiert werden. Blackbox-Schlüsse: Ein Ergebniswert ohne sichtbare Grundlage wirkt wie eine Meinung. Abhilfe schaffen erklärbare Signale, die die maßgeblichen Bewertungsfaktoren zeigen; siehe Erklärbares Krypto-AML-Risikoscoring. Versionsabweichungen: Daten waren bei der Prüfung aktuell, bei der Einreichung aber unbemerkt veraltet, ohne dass dies dokumentiert wurde. Hier hilft das Aktualitätsfeld in jeder Aufzeichnung.
Wiederholbarkeit schaffen
Laut BlockSec unterstützt MetaSleuth die Erfassung dieser Aufzeichnungen: Gespeicherte Diagramme und teilbare Analyselinks bewahren Pfadarchiv und Kontext im Entstehungszustand statt als Rekonstruktion. Der Bericht verweist auf einen live überprüfbaren Graphen statt auf eine statische Momentaufnahme. Die Nutzung durch mehr als einhundert Strafverfolgungs- und Compliance-Teams (Stand 2026) ist der relevante Beleg: Das Diagrammformat bewährt sich bei seiner Zielgruppe. Für wiederholt berichtende Teams steigt der Nutzen der Wiederholbarkeit: Der nächste Bericht beginnt mit einem gespeicherten Zustand statt mit einer neuen Suche. So wird die zweite Ermittlung günstiger als die erste und die zehnte noch günstiger.
Das Fazit ist klar: Eine gerichtstaugliche Beweiskette ist keine separate Zusatzaufgabe, sondern eine Ermittlung mit konsequenter Erfassung. Teams, die die vier Aufzeichnungen während der Arbeit erstellen, haben am Ende einen Bericht. Teams, die erst ermitteln und später dokumentieren, haben am Ende eine Erzählung.
Dieser Artikel gehört zum MetaSleuth-Leitfaden für Ermittlungen und Forensik, der Nachverfolgungsmethoden, den Umgang mit Beweismitteln und die verschiedenen Tool-Kategorien durchgängig behandelt.