
Nachvollziehbares Krypto-AML-Risikoscoring liefert die benannten Signale, die quantifizierte Exposition und das Verhaltensmuster hinter jeder Entscheidung. Es ersetzt eine bloße Risikostufe, die ein Compliance-Team nicht begründen kann. Das Modell wird auch als Glass-Box-Scoring bezeichnet, weil Auditoren, Aufsichtsbehörden oder erfahrene Analysten genau nachvollziehen können, warum eine Adresse oder Transaktion markiert wurde. Es hilft Compliance-Teams bei der Prüfung von Alarmen, der Entscheidungsdokumentation und der Audit-Vorbereitung. Diese Seite ist Teil des AML-Compliance-Wissensportals.
Was nachvollziehbares Risikoscoring bedeutet
Nachvollziehbares Risikoscoring, auch Glass-Box-Scoring genannt, ist ein Modell, bei dem jede Risikoentscheidung die zugrunde liegenden benannten Signale und die quantifizierte Exposition mitliefert. Dadurch lässt sich das Ergebnis nachvollziehen und unabhängig nachprüfen. Entscheidend ist nicht der Score selbst, sondern der zugehörige Audit-Trail: welcher Indikator ausgelöst wurde, wie hoch die zugehörige Exposition ist und welches Verhaltensmuster erkannt wurde.
Ein Black-Box-Score liefert dagegen eine Risikostufe oder Zahl ohne nutzbare Grundlage. Ein Compliance-Verantwortlicher sieht „hohes Risiko“, kann aber nicht erkennen, ob ein Sanktionstreffer, ein Mixing-Dienst oder ein Darknet-Marktplatz-Cluster der Auslöser war. Die Entscheidung ist real, die Begründung bleibt jedoch im Modell verborgen.
Krypto-AML-Entscheidungen sind keine reinen Machine-Learning-Ausgaben. Sie fließen in SAR-Meldungen, Kontoschließungen, Transaktionssperren und die Korrespondenz mit der Aufsicht ein. Jede dieser nachgelagerten Maßnahmen benötigt eine belastbare Grundlage.
Warum Nachvollziehbarkeit wichtig ist
Die Kosten eines Black-Box-Scores entstehen nachgelagert: bei der Triage von Fehlalarmen, bei nicht prüfbaren automatisierten Bearbeitungsentscheidungen und bei Wirksamkeitsprüfungen, die sich nicht unabhängig durchführen lassen. Entpuppt sich eine markierte Adresse als Hot Wallet einer Börse, fehlt dem Team ohne Kenntnis des Auslösers ein schneller Weg zur Entkräftung.
Compliance-Verantwortliche beschreiben immer wieder dasselbe Problem: Ein Black-Box-Risikoscore lässt sich bei einem Fehlalarm nicht sinnvoll einordnen und in einem Audit oder einer aufsichtsrechtlichen Prüfung nicht begründen. Das Problem ist konkret. Es zeigt sich in Alarmwarteschlangen, die schneller wachsen, als sie abgearbeitet werden, in Regeln zur automatischen Blockierung – die das Unternehmen in seiner eigenen Freigabelogik umsetzt –, die niemand freigeben will, und in Kennzahlen, die zusammenbrechen, sobald die Aufsicht nach der zugrunde liegenden Begründung fragt.
Von einem risikobasierten AML-Programm wird erwartet, dass es seine Screening-Entscheidungen gegenüber der Aufsicht belegen kann. Eine überprüfbare Entscheidungsgrundlage ist damit eine aufsichtsrechtliche Erwartung und keine bloße Produktpräferenz. Das FATF-Risikorahmenwerk behandelt den risikobasierten Ansatz als Standard für Unternehmen im Bereich virtueller Vermögenswerte. Die FinCEN-Leitlinien zu virtuellen Währungen bekräftigen dieselbe Erwartung auf nationaler Ebene. Ein risikobasierter Ansatz ist nur dann glaubwürdig, wenn sich jede Entscheidung erklären lässt.
Wie nachvollziehbares Scoring funktioniert
Nachvollziehbares Scoring ist konstruktionsbedingt belastbar, weil jede Entscheidung eine nachverfolgbare Beurteilungsgrundlage, eine quantifizierte Exposition und ein erklärbares Verhaltensmuster liefert. Genau diese drei Eigenschaften verlangt ein Auditor bei der Prüfung einer Meldung. Nachvollziehbarkeit und Belastbarkeit im Audit sind dieselbe Eigenschaft aus zwei Perspektiven.
Die Belastbarkeit im Audit unterscheidet ein nachvollziehbares Modell von einer Marketingbehauptung. Ein Auditor, der eine markierte Transaktion prüft, fragt nicht, ob der Score hoch ist. Er fragt, welches Signal ausgelöst wurde, wie hoch die zugehörige Exposition ist und ob sich das auslösende Verhaltensmuster überprüfen lässt. Phalcon Compliance macht die Entscheidungsgrundlage prüfbar, indem es über 200 Signaltypen in 17 Risikoindikator-Kategorien transparent offenlegt. Jede Risikoentscheidung liefert die benannten Indikator-IDs mit, die sie ausgelöst haben. Die Risk Exposure Engine quantifiziert die Exposition als Exposure Value in USD und Exposure Percentage. So erscheint die Risikohöhe als nachprüfbare Zahl, statt aus einer Risikostufe abgeleitet werden zu müssen. Die Behavioral Risk Engine enthält 3 Vorlagen für Adressverhalten und 2 Vorlagen für Transaktionsverhalten. Jede erkannte Auffälligkeit lässt sich der Vorlage zuordnen, anhand derer sie erkannt wurde. Das sind die drei Eigenschaften, die ein Auditor nachverfolgen kann. Die Expositionssignale hinter einem Score und die Ausbreitung von Risiken durch direkte und indirekte Kontakte werden auf einer eigenen Seite erläutert.
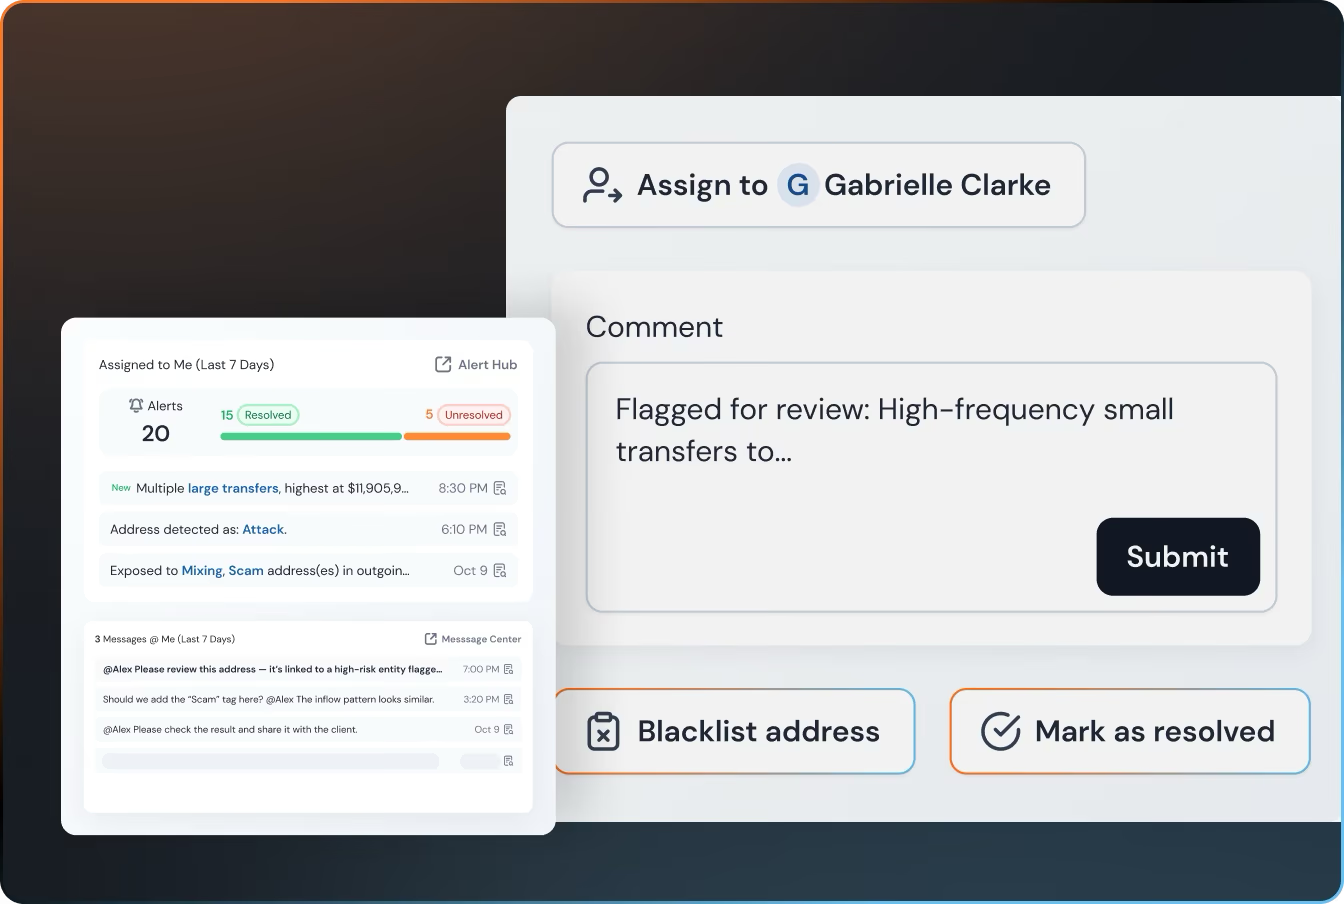 Phalcon Compliance nutzt eine Datenbank mit mehr als 600 Millionen gekennzeichneten Adressen und über 200 Signaltypen, die rund um die Uhr gepflegt wird.
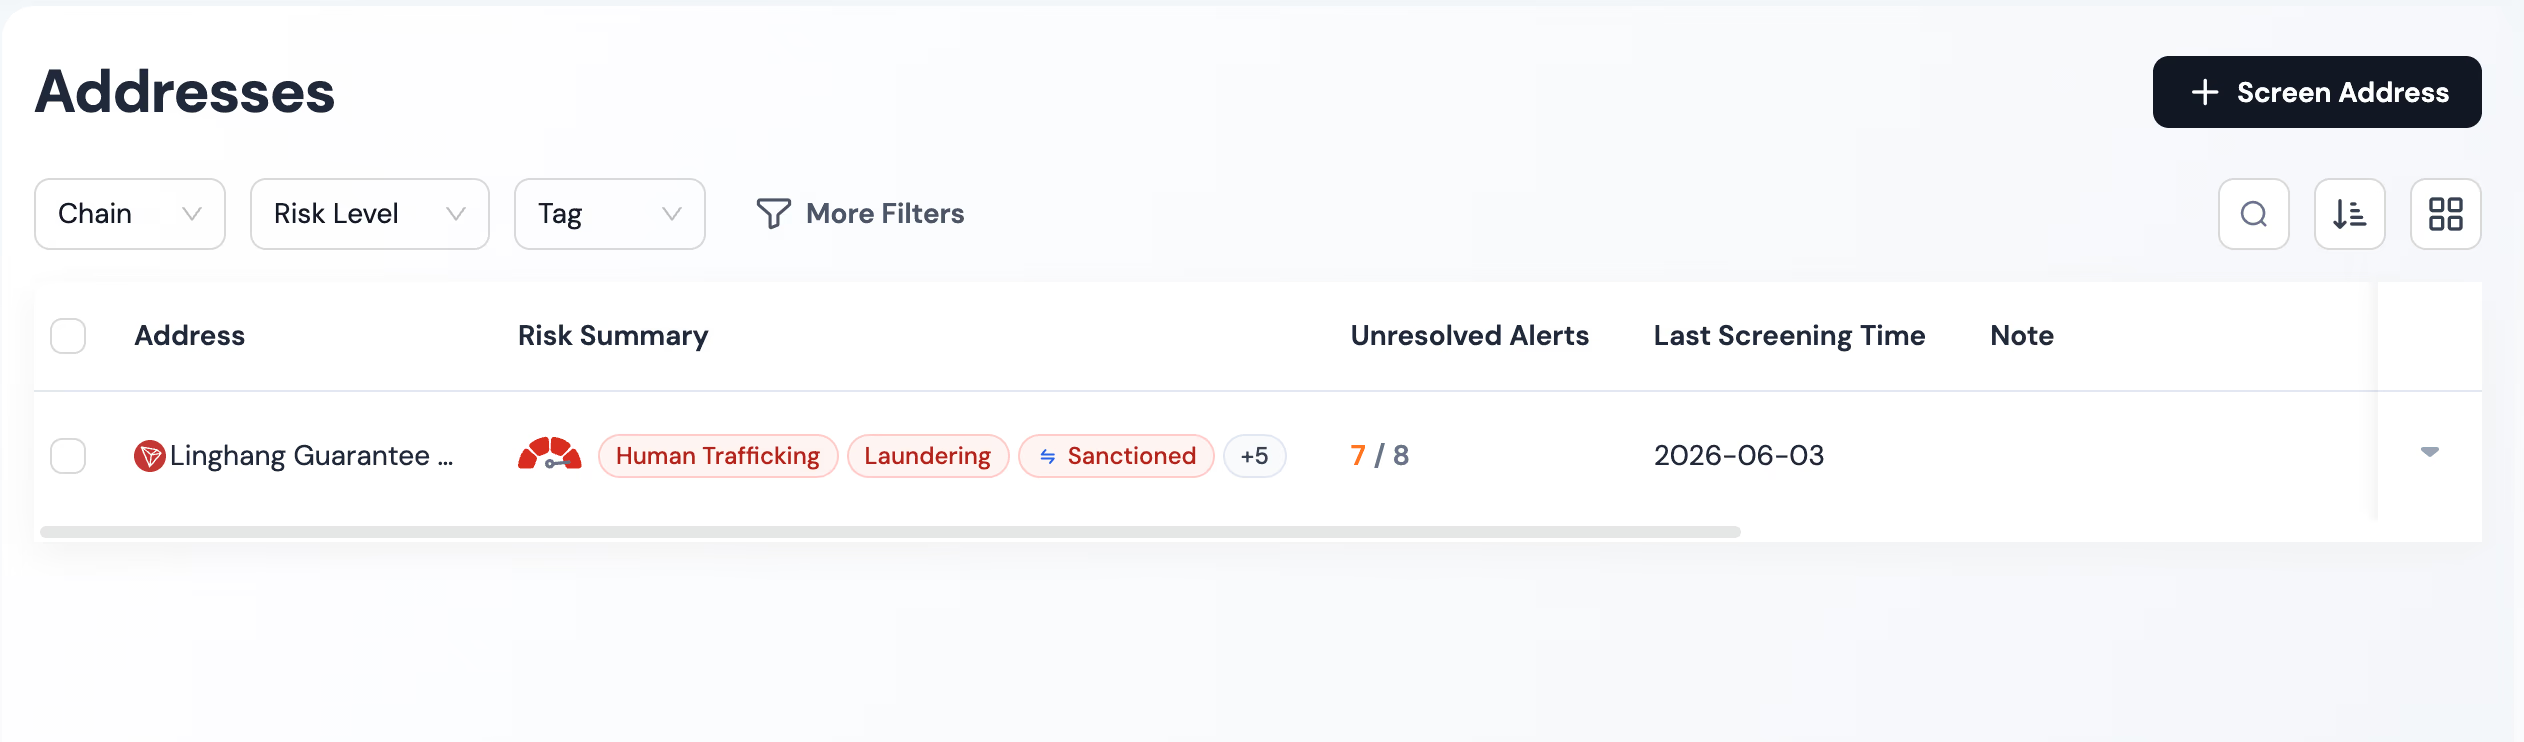 API-Antworten liefern die Entscheidungsgrundlage und die Datenherkunft hinter jeder Risikobewertung. So können Compliance-Verantwortliche oder Auditoren unabhängig nachprüfen, wie ein Screening-Ergebnis zustande kam. Die vollständige Produktspezifikation der Risiko-Engine einschließlich Indikator-Taxonomie und API-Antwortstruktur ist in der Referenz zur Krypto-AML-Compliance-Plattform dokumentiert. Diese Seite konzentriert sich darauf, warum diese Eigenschaften einen Score belastbar machen, statt sämtliche Parameter zu wiederholen. Phalcon Compliance dient als Beispiel eines nachvollziehbaren Risikoscoring-Modells: 17 Risikoindikator-Kategorien mit nachverfolgbaren IDs, quantifizierte Risk Exposure in USD und Prozent sowie Behavioral-Risk-Muster, die jeweils mit einer benannten Vorlage verknüpft sind.
Nachvollziehbares Scoring im Vergleich zu Black-Box-KI
Was unterscheidet nachvollziehbares Scoring tatsächlich von Black-Box-KI? Für die Belastbarkeit im Audit zählt, was ein Auditor ohne Berufung auf die Autorität des Anbieters nachvollziehen kann. Der Unterschied ist nicht akademisch. Er bestimmt, ob ein Team einen Fehlalarm binnen Minuten entkräften, eine Regel zur automatischen Blockierung freigeben und eine Aufsichtsfrage anhand des maßgeblichen Aufzeichnungssystems beantworten kann.
| Frage des Auditors | Black-Box-Antwort | Nachvollziehbare Antwort |
|---|---|---|
| Welches Signal wurde ausgelöst? | Risikostufe „hoch“, keine Details | Benannte, nachverfolgbare Risikoindikator-ID |
| Wie hoch ist die Exposition? | Nur implizit in der Risikostufe | Exposure Value in USD und Exposure Percentage |
| Welches Muster war der Auslöser? | Verborgene Gewichtung | Überprüfbare Adress- oder Transaktionsvorlage |
| Kann ich das nachprüfen? | Nur durch Vertrauen in den Anbieter | Ja, über eine API-Antwort mit Datenherkunft |
Der praktische Unterschied ist einfach: Ein nachvollziehbarer Score zeigt die Belege hinter dem Ergebnis. Ein Compliance-Team prüft diese Belege, bevor es den Score für eine automatisierte oder manuelle Entscheidung nutzt.
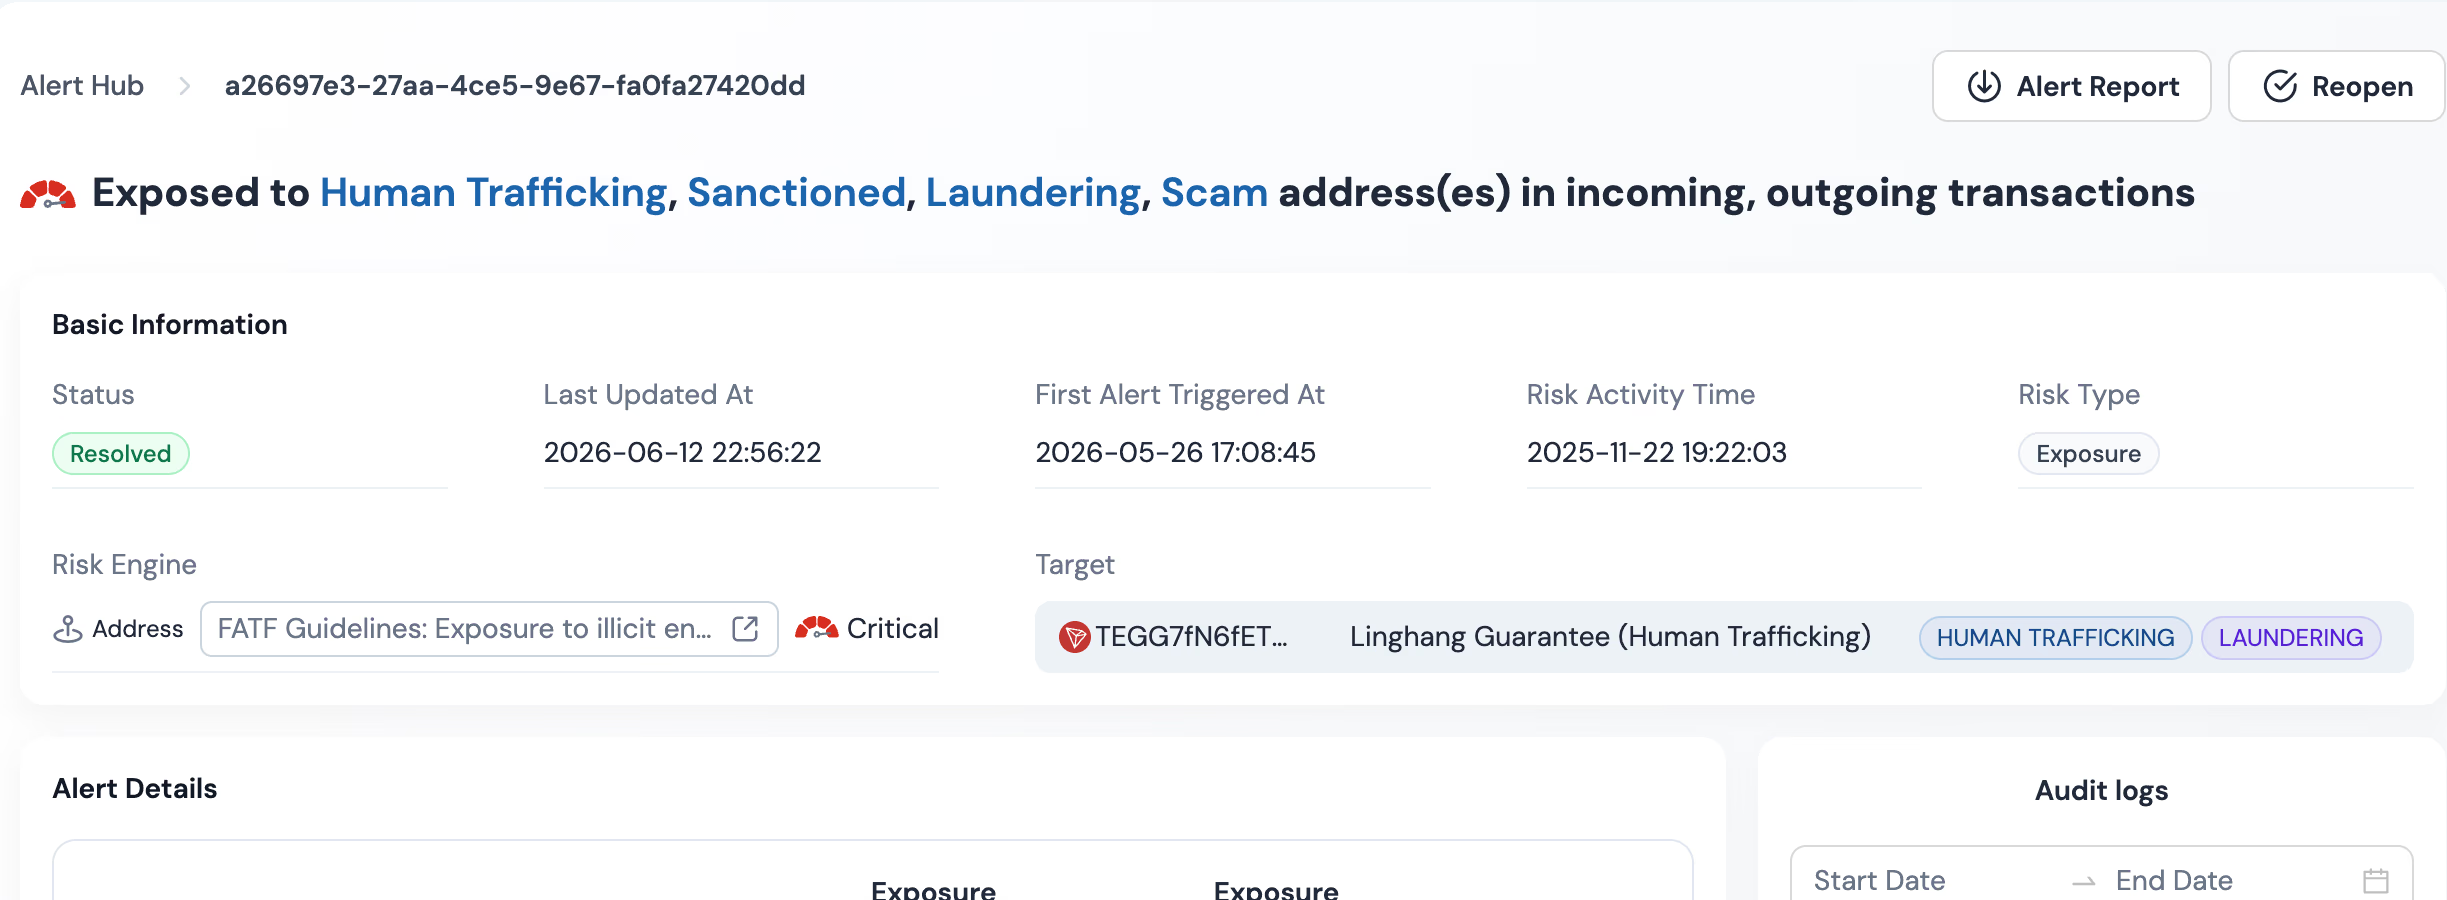
Nachvollziehbares Risikoscoring von Phalcon Compliance ansehen
Wenn Ihr Team einen Risikoscore benötigt, der einem Audit standhält, sollten Sie als Nächstes das nachvollziehbare Risikoscoring-Modell mit echten Daten ansehen. Prüfen Sie, wie über 200 Signaltypen aus 17 Risikoindikator-Kategorien in einer tatsächlichen Screening-Antwort erscheinen. Untersuchen Sie Risk Exposure in USD und Prozent sowie die Behavioral-Risk-Vorlagen hinter jedem Alarm mit regionaler Anwendbarkeit in mehreren wichtigen Rechtsräumen. Sehen Sie sich das nachvollziehbare Risikoscoring von Phalcon Compliance an und entscheiden Sie, ob die Entscheidungsgrundlage für den Produktivbetrieb belastbar genug ist. Ein eigener Leitfaden beschreibt das unabhängige Prüfverfahren für die weitergehende Frage, ob das Tool mit Ihren eigenen Daten tatsächlich funktioniert.