
Kaum eine operative Frage spaltet Krypto-Compliance-Teams stärker als die Zulässigkeit automatisch geschlossener Alarme. Kurz gesagt sind automatisierte Bearbeitungsentscheidungen nicht grundsätzlich verboten. Ob ein konkretes Verfahren belastbar ist, hängt von seinen Bedingungen ab: nachvollziehbares Scoring, ein Audit-Trail, der Manipulationen erkennbar macht, eine konservative Risikoschwelle und ein erreichbarer menschlicher Prüfer für relevante Muster. Diese Seite erläutert die öffentliche Debatte, die Erwartungen der Aufsicht und die Bedingungen, die eine begründbare automatische Entscheidung von einer Programmlücke trennen. Diese Seite ist Teil des KYT-Wissensportals.
Haftungsausschluss: Dieser Artikel behandelt die Compliance-Debatte zum automatischen Schließen und bewährte Verfahren zur Begründbarkeit. Er ist keine Rechtsberatung. Regeln für automatisierte Bearbeitungsentscheidungen und ihre Zulässigkeit hängen vom Rechtsraum, der zugrunde liegenden Pflicht und den konkreten Umständen des Programms ab. Konsultieren Sie qualifizierte Compliance- und Rechtsberater, bevor Sie eine entsprechende Richtlinie einführen oder aufheben.
Warum Compliance-Teams über automatisches Schließen diskutieren
Ob automatische Abschlüsse rechtlich begründbar sind, taucht in Fachdiskussionen immer wieder auf. Die Frage lautet häufig: „Automatisches Schließen falsch positiver AML-Alarme: Ist das rechtlich [vertretbar]?“ Die Formulierung zeigt den Kern. Es geht nicht darum, ob Software einen Alarm verwerfen kann, sondern ob ein regelbasierter Abschluss ohne menschliche Sichtung einer späteren Kontrolle standhält – durch Aufsichtsprüfer, Auditoren oder im Rahmen von Durchsetzungsmaßnahmen.
Der Druck ist operativ. Krypto-Compliance-Teams erzeugen durch Überwachung und Screening große Alarmmengen, von denen ein erheblicher Teil falsch positiv ist. Manuelle Prüfung jedes Alarms ist für die Begründbarkeit am sichersten, aber auch am teuersten. Bei hohem Volumen entstehen Prüfermüdigkeit, lange Durchlaufzeiten und uneinheitliche Bewertungen. Das automatische Schließen eindeutig risikoarmer Alarme konzentriert menschliche Aufmerksamkeit auf Fälle mit echtem Beurteilungsbedarf. Der Nutzen ist real – das Risiko ebenso.
Die Debatte ist schwer aufzulösen, weil automatisches Schließen keine einheitliche Praxis ist. Einen Alarm zu einer bekanntermaßen unbedenklichen internen Wallet nach einer dokumentierten Regel und mit protokollierter Begründung zu schließen, ist das eine. Einen Alarm wegen einer Exposition gegenüber einer Hochrisikojurisdiktion anhand eines undurchsichtigen, nicht reproduzierbaren Scores zu schließen, ist etwas anderes. Ersteres ist Routine und begründbar. Letzteres ist eine als Automatisierung verkleidete Programmschwäche.
Was die Aufsicht von automatisierten Bearbeitungsentscheidungen erwartet
Die Aufsicht veröffentlicht in der Regel weder ein eindeutiges Verbot noch eine allgemeine Billigung automatisierter Bearbeitung. Sie erwartet, dass Finanzinstitute einschließlich VASPs ihre Alarmentscheidungen identifizieren, bewerten und dokumentieren können – unabhängig davon, ob Mensch oder Regel entschieden hat.
Der risikobasierte Ansatz der FATF für Anbieter von Dienstleistungen für virtuelle Vermögenswerte bildet die Grundlage. Er verpflichtet VASPs zur Identifikation und Bewertung von Geldwäsche- und Terrorismusfinanzierungsrisiken und zu passenden Kontrollen einschließlich laufender Transaktionsüberwachung. Es muss fortlaufend überwacht und gezeigt werden, wie Risiken erkannt und behandelt wurden. Eine automatische Abschlussregel ist Teil dieser Pflicht. Sie muss auf eine Risikobewertung zurückführbar, an einer definierten Schwelle kalibriert und durch Aufzeichnungen gestützt sein. Diese zeigen, was warum geschlossen wurde.
FinCEN formuliert eine verwandte Erwartung in seiner Vorschrift zu AML-Programmen für Money Services Businesses (31 CFR 1022.210). Die Pflicht betrifft laufende Überwachung, keinen festen Echtzeit-Grenzwert. Sie setzt aber prüfbare Aufzeichnungen darüber voraus, was überwacht und mit den Ergebnissen getan wurde. Eine automatische Abschlussregel ohne prüfbare Aufzeichnung steht dazu im Spannungsverhältnis.
Der gemeinsame Nenner: Jede manuelle oder automatische Bearbeitungsentscheidung muss erkennbar und nachprüfbar sein. Automatisierung ist vertretbar, wenn das Institut Regel, Schwelle, Eingaben und Maßnahme zeigen und diese Aufzeichnung auf Anfrage reproduzieren kann. Die Prüfbarkeit der Entscheidung ist ihre Rechtfertigung.
Wann automatisches Schließen belastbar sein kann
Automatisches Schließen ist belastbar, wenn die Entscheidung unter Bedingungen erfolgt, die sie prüfbar, reproduzierbar und konservativ machen. Drei Bedingungen tragen den größten Teil dazu bei.
Erstens nachvollziehbares Scoring. Ein automatisch geschlossener Alarm muss auf einer erklärbaren Risikobewertung statt auf einem undurchsichtigen Black-Box-Score beruhen. Fragt ein Prüfer nach dem Grund, muss die Antwort die ausschlaggebenden Indikatoren, die autorisierende Schwellenregel und die damals verfügbaren Daten nennen. Ein nachvollziehbarer Score macht eine automatische Entscheidung prüfbar statt nur schnell.
Zweitens ein Audit-Trail, der Manipulationen erkennbar macht. Jeder automatische Abschluss muss mit genügend Details zur späteren Rekonstruktion protokolliert werden: Alarm, Score und Risikoindikatoren zum Entscheidungszeitpunkt, autorisierende Regel, Zeitstempel und Verbindung zum zugrunde liegenden Screening-Ereignis. Der Audit-Trail macht aus einer unsichtbaren Löschung eine dokumentierte Entscheidung. Ohne ihn ist die fehlende Aufzeichnung selbst ein Befund.
Drittens eine konservative Risikoschwelle. Automatisches Schließen ist belastbar, wenn es auf einen engen risikoarmen Bereich mit niedrigen Folgen einer Fehlentscheidung begrenzt bleibt. Alarme zu vernachlässigbarer Exposition, bereits freigegebenen internen Wallets oder wiederholt als unbedenklich bestätigten Mustern zu schließen ist eng gefasst. Alles mit mittlerem Risiko automatisch zu schließen ist etwas anderes. Die Schwelle muss bewusst gesetzt, dokumentiert und bei verändertem Risikoprofil überprüft werden.
Wann automatisches Schließen riskant ist
Fehlt eine dieser drei Bedingungen, wird automatisches Schließen riskant und schwer begründbar. Am riskantesten ist Black-Box-Scoring ohne erklärbare Ebene. Kann das Institut die ausschlaggebenden Indikatoren nicht nennen, kann es den Abschluss nicht begründen und die Regel bei Fehlern nicht verbessern. Eine Black Box mit automatischem Abschluss ist eine schnell erkennbare Programmlücke.
Das zweite Muster ist ein fehlender Audit-Trail. Ein Abschluss ohne Aufzeichnung unterscheidet sich funktional nicht von einem nie ausgelösten Alarm. Erweist sich die Transaktion später als mit illegalen Aktivitäten verbunden, fehlt jeder Nachweis einer Prüfung oder dokumentierten Entscheidung. Fehlende Aufzeichnungen werden als fehlende Kontrolle gewertet.
Das dritte Muster ist die automatische Bearbeitung von Hochrisiko-Alarmen. Jeder Abschluss oberhalb eines eindeutig risikoarmen Bereichs verändert die Risikoposition, ohne dies anzuerkennen. Bei Hochrisiko-Alarmen verursacht ein falscher Abschluss die größten Folgekosten, und dort prüft die Aufsicht die Begründung besonders genau.
Ein viertes, verwandtes Muster ist automatisches Schließen ohne die Möglichkeit, Fälle wieder in die menschliche Prüfung zu übergeben. Auch eine gut kalibrierte Regel trifft irgendwann auf Grenzfälle oder neue Muster. Ein Programm, das nie an menschliche Prüfer weiterleitet, hat keine Rückkopplung. Regeln verbessern sich nicht, Schwellen bleiben unverändert, und das Institut erhält kein Signal zur fortbestehenden Eignung der Automatisierung.
Bewährte Verfahren mit menschlicher Einbindung und belastbaren Entscheidungen
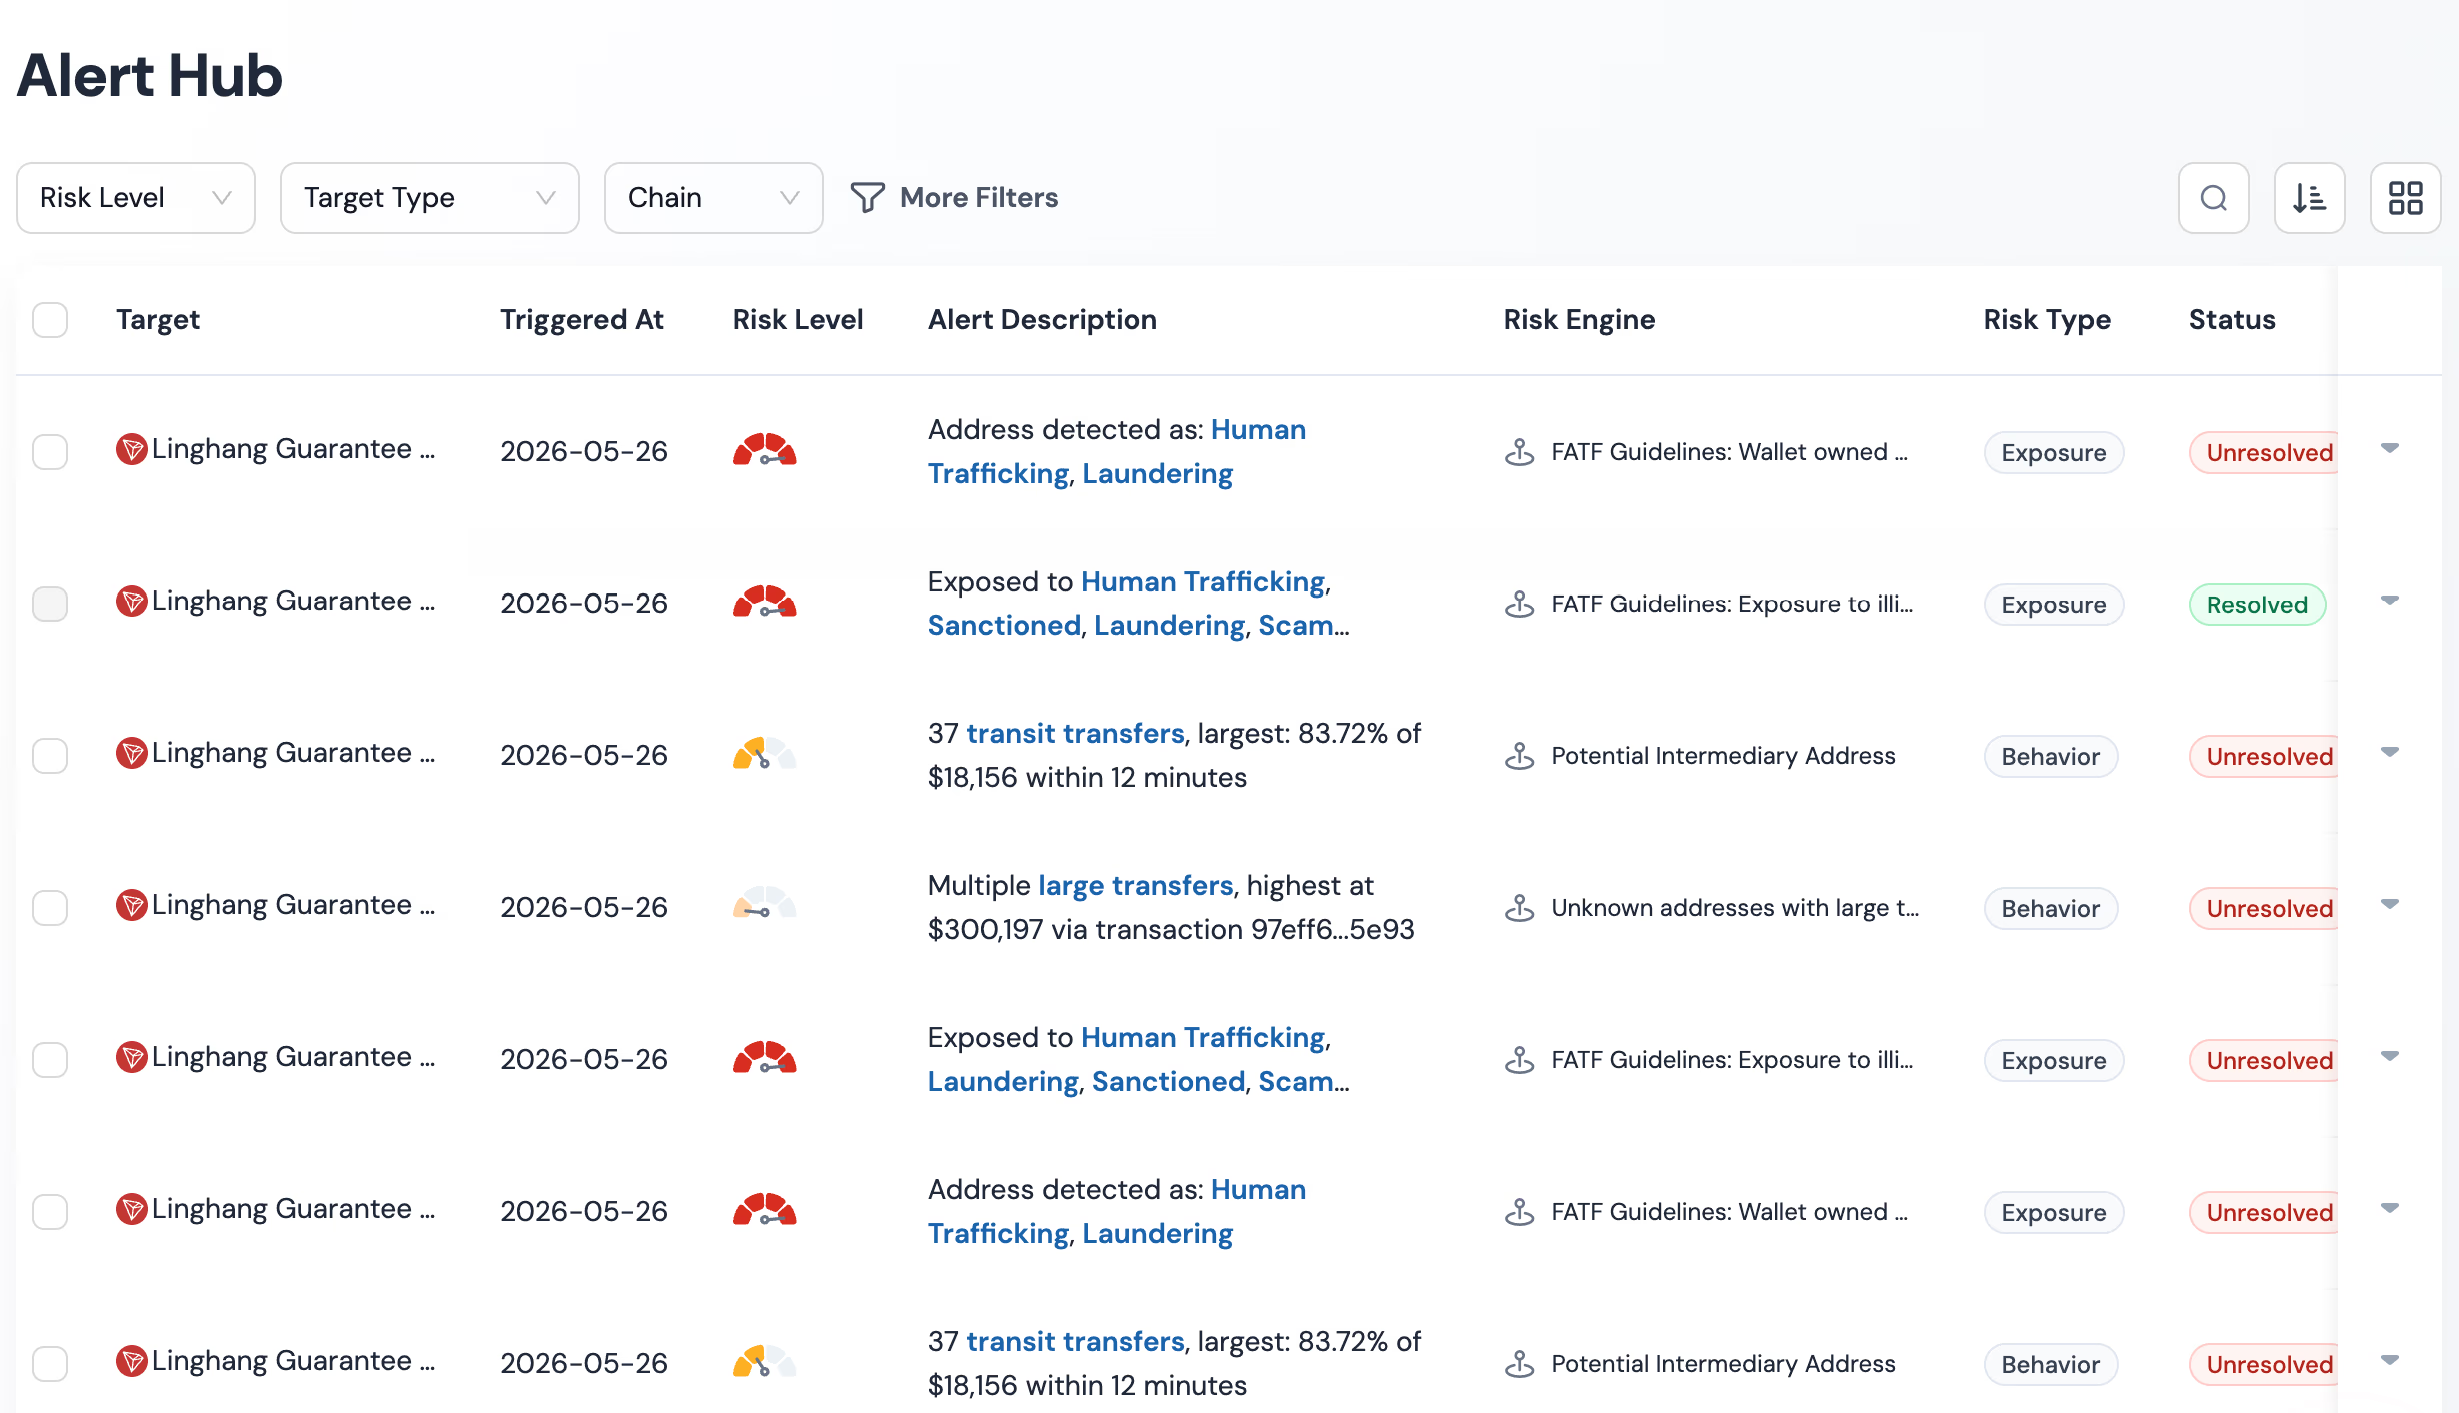
Ein belastbarer automatischer Abschluss ist kein unbeaufsichtigter Betrieb. Die Automatisierung bearbeitet eindeutig risikoarme Fälle, menschliche Prüfer treffen die erforderlichen Beurteilungen. Dazwischen liegt eine klare Übergabe. Phalcon Compliance unterstützt diese Struktur durch eine transparente Risiko-Engine und einen Audit-Trail, der Manipulationen erkennbar und Entscheidungen nachvollziehbar sowie prüfbar macht.
Die Plattform zeigt hinter jedem Adressrisikoscore 17 Risikoindikator-Kategorien statt einer einzelnen undurchsichtigen Zahl. Wird ein Alarm innerhalb einer konservativen Schwelle geschlossen, kann das Institut vorhandene und fehlende Indikatoren sowie die Score-Zusammensetzung zeigen. Diese Details machen aus einer Systementscheidung eine dokumentierte Entscheidung. Genau das verlangt ein Prüfer bei einer Stichprobe.
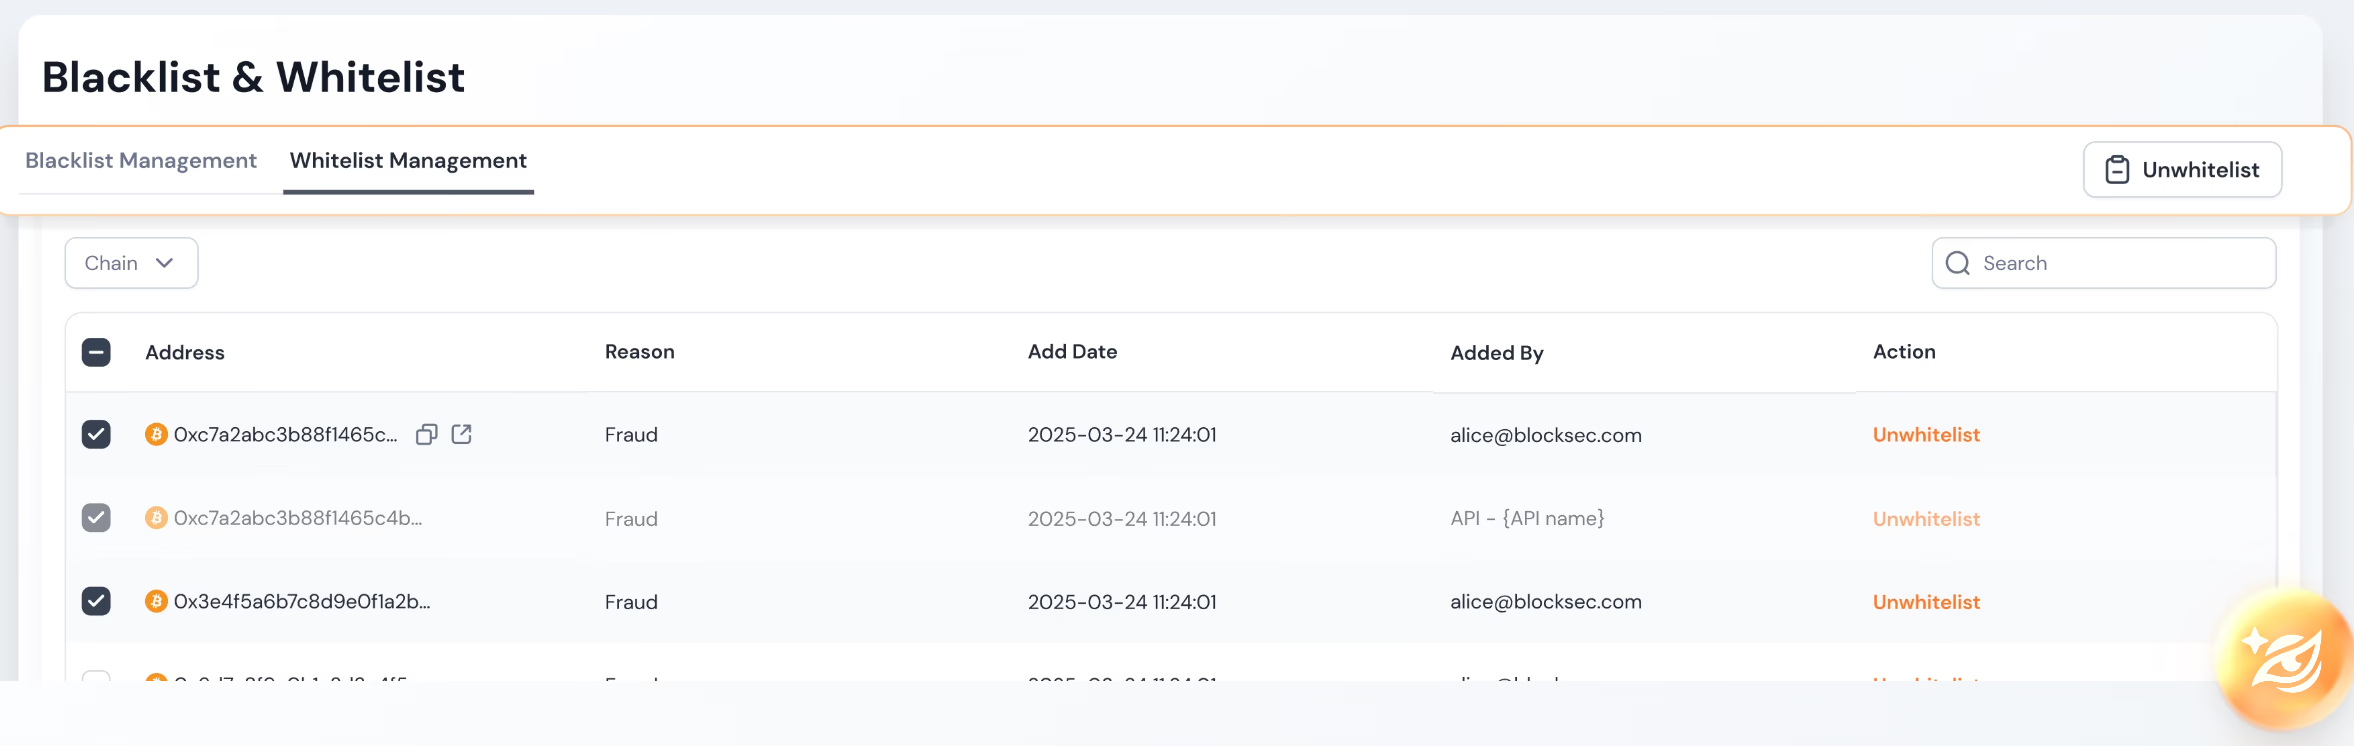
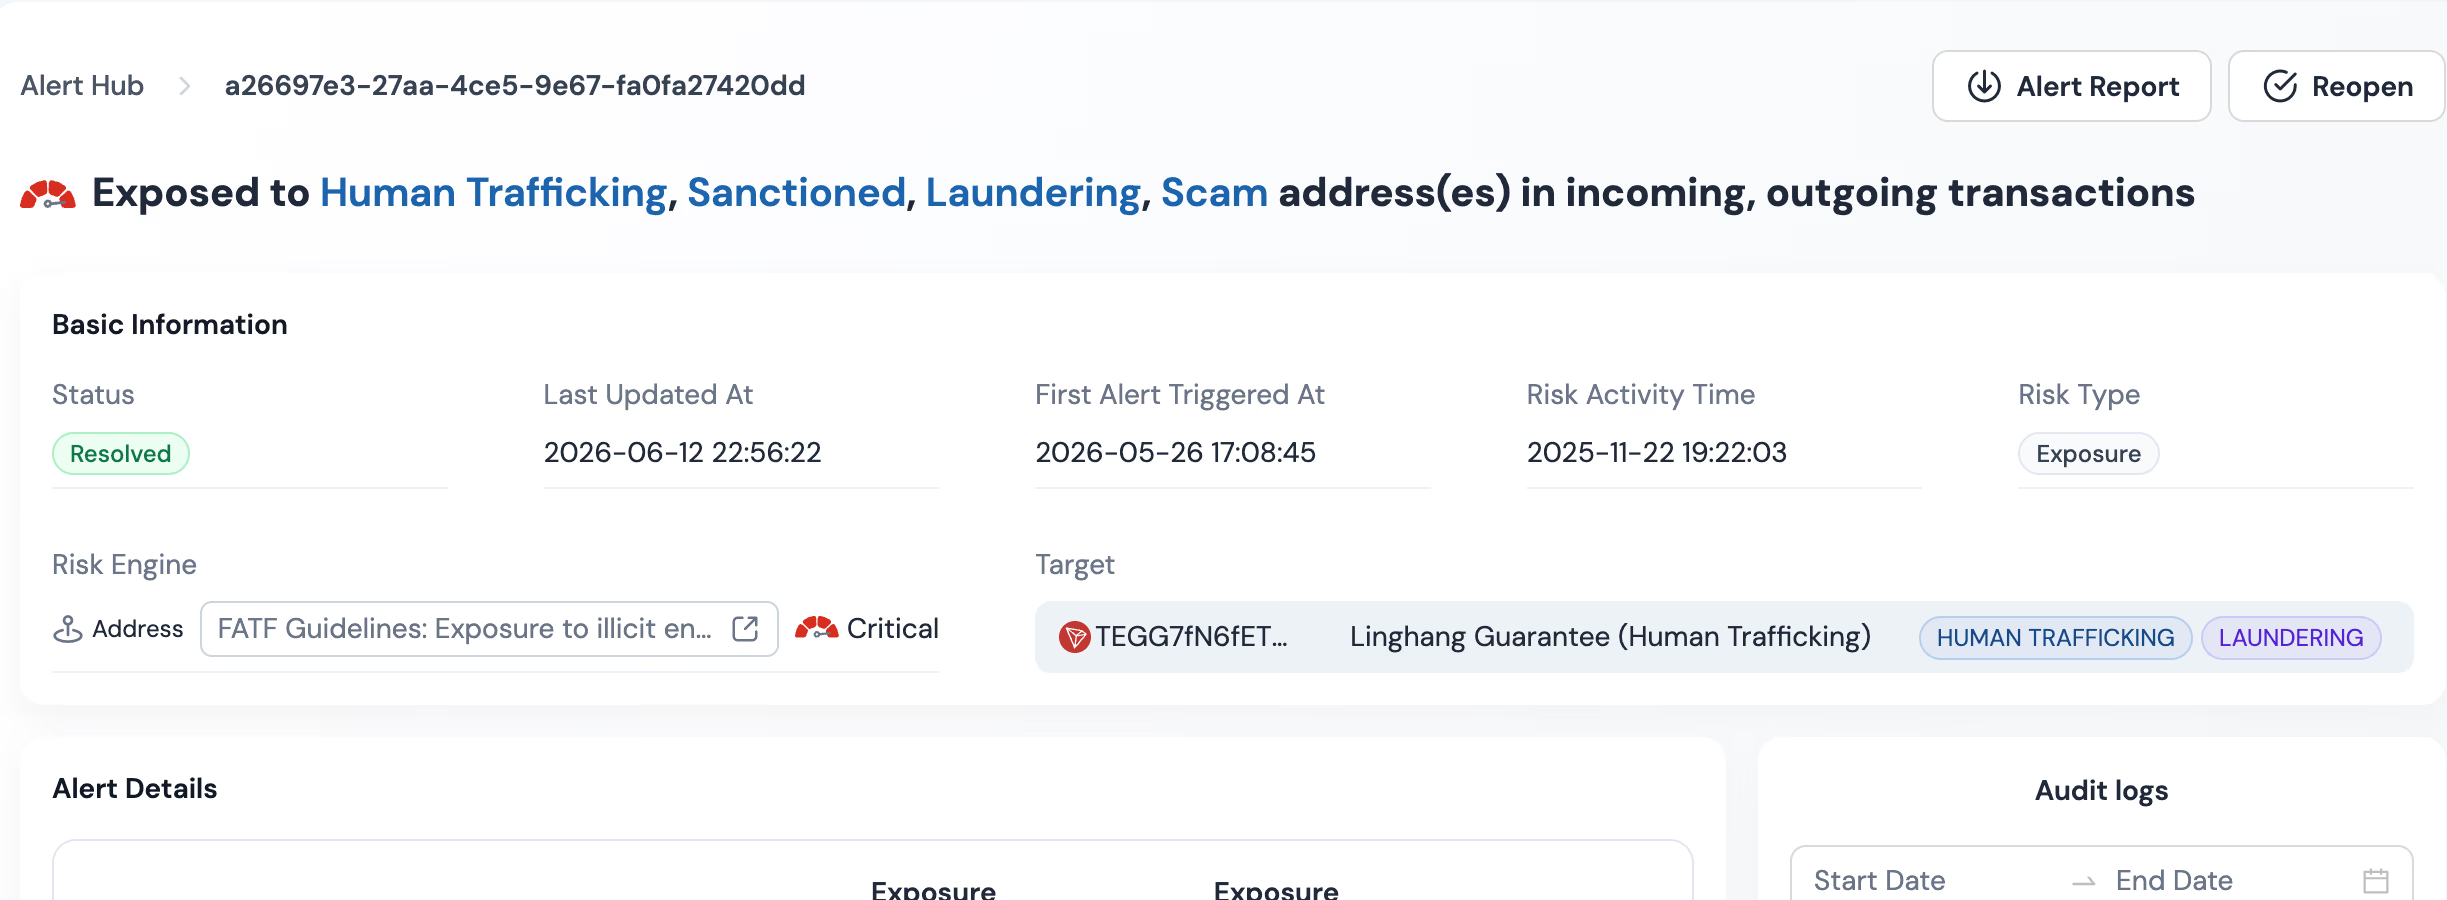
Der Audit-Trail erfasst Screening-Ereignis, Score und Indikatoren zum Entscheidungszeitpunkt sowie die autorisierende Regel und den Ergebnisstatus. Audit Trails und Logs sind reproduzierbar. Wochen oder Monate alte Entscheidungen lassen sich rekonstruieren – die Voraussetzung langfristiger Begründbarkeit. Dieselbe Aufzeichnung unterstützt menschliche Nachprüfung, weil Prüfer geschlossener Alarme sehen, was die Regel damals gesehen hat.
Das praktische Muster ist eine gestufte Bearbeitung. Risikoarme Alarme mit konservativer Schwelle und unauffälligem Indikatorprofil werden mit vollständiger Protokollierung geschlossen. Alarme mit mittlerem Risiko gehen mit Score, Indikatoren und Expositionskontext an menschliche Prüfer. Alarme mit hohem Risiko werden zur manuellen Prüfung zurückgehalten und bei Bedarf eskaliert. Phalcon Compliance unterstützt diese Stufung, weil transparente Indikatoren und Audit-Trail in allen drei Bereichen gleich funktionieren. Das Institut betreibt dadurch eine einheitliche Bearbeitungsmethodik. Den vollständigen Workflow erläutert Phalcon Compliance KYT-Compliance.
Ihre Bearbeitungsrichtlinie dokumentieren
Ein belastbares Verfahren muss vor dem Betrieb schriftlich feststehen, nicht erst auf Prüferanfrage rekonstruiert werden. Die Bearbeitungsrichtlinie verbindet Risikobewertung, Schwellen, Regeln und Audit-Trail. Dadurch wird das Programm für externe Prüfer verständlich.
Eine praktikable Richtlinie umfasst mindestens fünf Elemente. Erstens Risikobereiche und zugehörige Maßnahmen einschließlich der Eignung für automatisches Schließen. Zweitens die Indikatoren und der Expositionskontext jedes Bereichs, damit Schwellen auf konkrete Signale zurückführbar sind. Drittens Audit-Trail-Anforderungen mit Protokollinhalten und Aufbewahrungsfristen. Viertens menschliche Prüfung einschließlich Stichprobenauswahl geschlossener Alarme für die zweite Kontrolllinie und Neukalibrierung. Fünftens ein Änderungsverfahren, das jede Regel- oder Schwellenanpassung dokumentiert und datiert.
Hier hält das Institut auch die Grenze zwischen begründbarer und riskanter Automatisierung fest. Die Richtlinie sollte ausdrücklich ausschließen, Hochrisiko-Alarme automatisch zu schließen oder Black-Box-Scores für Bearbeitungsentscheidungen zu nutzen. Änderungen am automatischen Abschlussbereich müssen freigegeben werden. Das unterscheidet bewusste Automatisierung von schleichender Ausweitung.
Ziel ist nicht, Automatisierung zu vermeiden. Eine manuelle Prüfung jedes Alarms ist im Produktivbetrieb nicht realistisch. Wer die automatische Bearbeitung risikoarmer Fälle verweigert, bindet Prüferkapazität an die falschen Alarme. Ziel ist Automatisierung unter belastbaren Bedingungen: nachvollziehbares Scoring, ein Audit-Trail, der Manipulationen erkennbar macht, eine konservative Schwelle und eine dokumentierte, an die Risikobewertung gebundene Richtlinie. So ist automatisches Schließen begründbar. Ohne diese Bedingungen ist es ein künftiger Prüfungsbefund.