7,400 ETH 流经混币器。一次 20 跳的跨链桥攻击在两小时内完成。151 个地址因恐怖主义融资被列入黑名单。这是三个真实的加密货币洗钱案例,每一个都在链上留下了永久性的痕迹。以下示例涵盖了基于混币器的洗钱、DeFi 跨链桥攻击以及稳定币恐怖主义融资。每个案例都揭示了洗钱运作方式的某些具体细节,同时也展示了合规系统需要检测的内容。
这些示例来源于有据可查的执法行动、已发布的区块链研究以及链上分析。它们面向那些不仅仅需要定义的合规专业人员。
为什么加密货币案例对合规团队至关重要
洗钱案例不仅仅是历史记录,它们是培养合规直觉的训练素材,也是风险团队构建检测逻辑、设定筛查阈值以及决定哪些地址行为需要升级处理的基础。
加密货币洗钱案例尤其具有指导意义,因为链上交易被永久记录。与现金洗钱留下有限书面证据不同,区块链洗钱留下完整的审计追踪。问题不在于证据是否存在,而在于合规工具是否能够读取它。
司法部的洗钱概述概述了法定框架。以下案例展示了该框架在实践中遇到的情况。
案例一:基于混币器的洗钱(Tornado Cash 案)
Tornado Cash 是一个去中心化的以太坊混币器:用户以标准金额存入 ETH,并从全新地址提取等额资金,从而切断发送方与接收方之间的链上联系。在美国财政部于 2022 年 8 月对其实施制裁之前,它已成为多个犯罪团伙首选的分层工具。
MetaSleuth 追踪了约 7,400 ETH(约 3,000 万美元)流经 Tornado Cash 的路径,绘制了资金流经 Kraken、SimpleSwap 和 Binance 的流向图。该案例表明为何存款前筛查至关重要。这 7,400 ETH 本不应进入混币器平台。
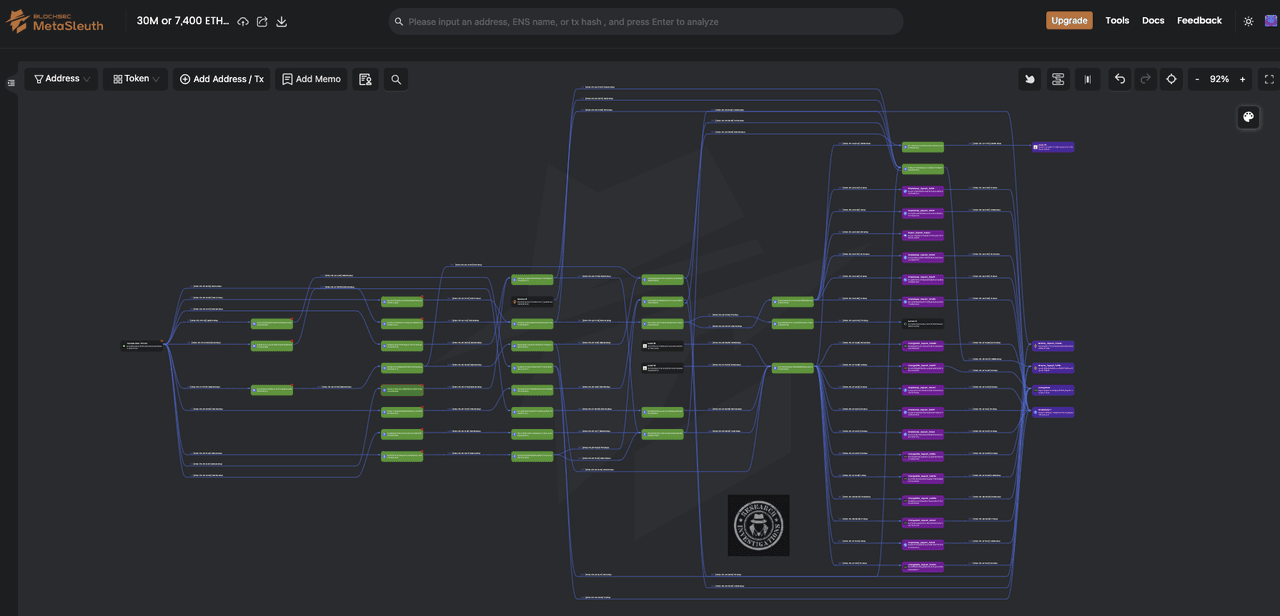
美国财政部对 Tornado Cash 的制裁行动确立了一个原则:智能合约本身(而不仅仅是个人)可以被制裁。任何在指定日期后与被制裁智能合约发生交互的地址,其本身都可能受到牵连。
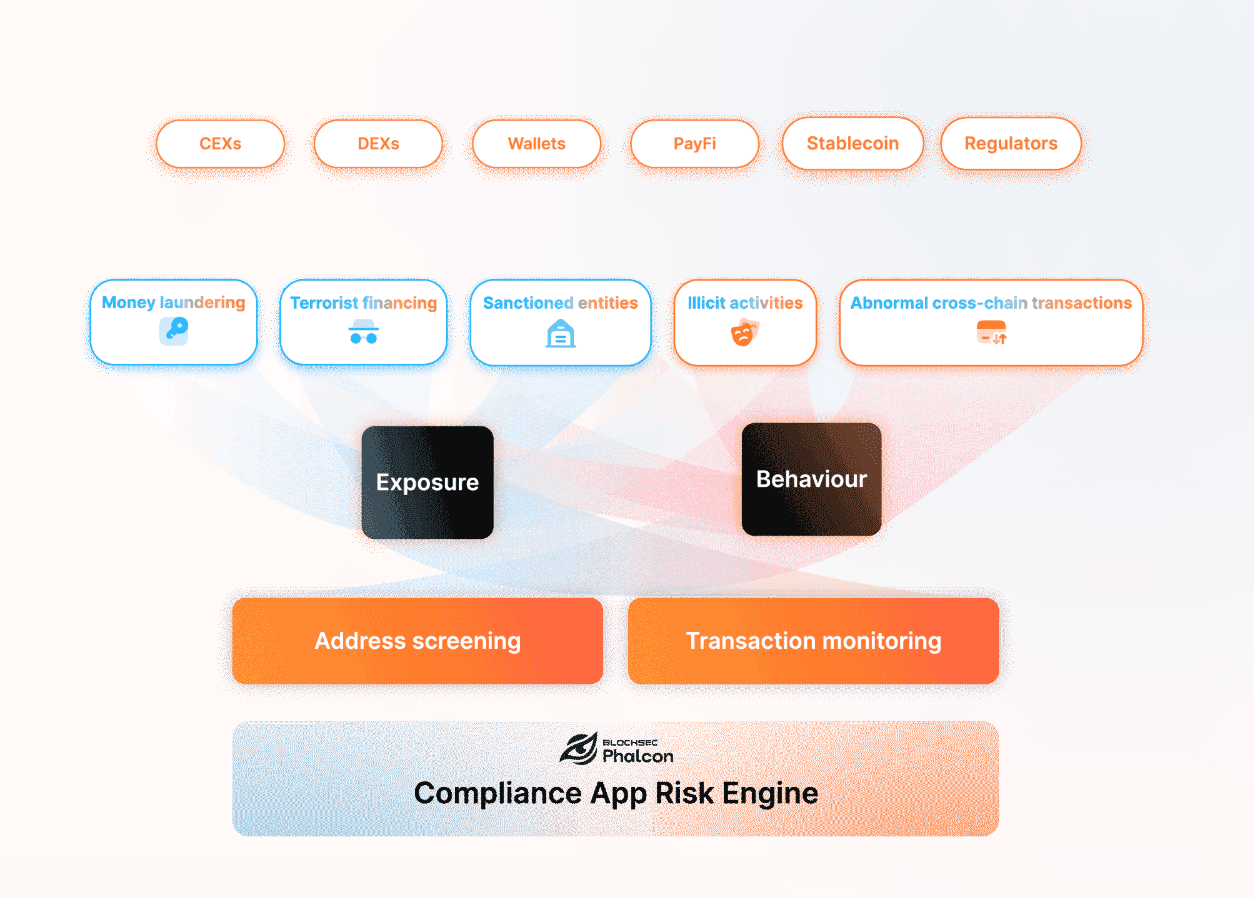
本案揭示的内容:混币器敞口并不总是涉及直接存款。资金可能在经过混币器两三跳之后才抵达交易所。要检测混币器敞口,需要跨链追踪工具能够回溯资金的完整历史,而不仅仅是最近一跳。
有关涉及杀猪盘诈骗和 Bybit 被黑事件的更多记录案例,请参阅我们的配套文章《什么是洗钱?》和《洗钱的含义》。
案例二:DeFi 跨链桥攻击(LI.FI 20 跳案例)
LI.FI 漏洞利用事件展示了被盗资金如何以机器速度在 DeFi 基础设施中流动。在 LI.FI 攻击中,被盗资金在 2 小时内流经 32 个下游地址。MetaSleuth 追踪到最长路径达 20 跳,部分资金流入了 Tornado Cash。(BlockSec,LI.FI 攻击案例研究)
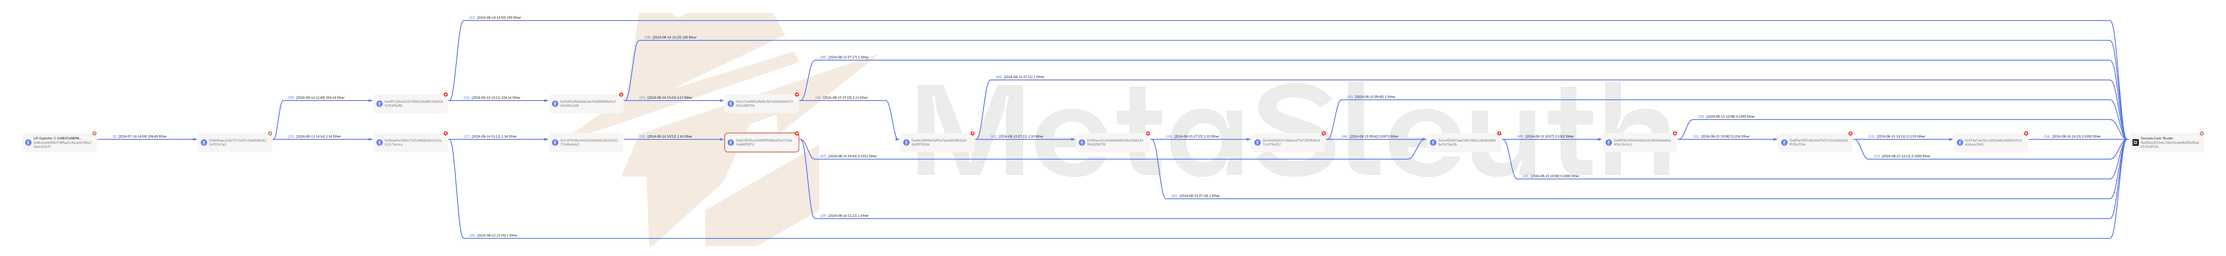
两小时内完成 20 跳。没有任何人工合规审查能以如此节奏运作。在任何人工调查人员开始追踪资金之前,分层结构已在实质上完成。
本案揭示的内容:DeFi 跨链桥攻击产生的分层虽然复杂,但在链上完全可读。资金不会消失,只是在流动。支持无限跳数深度和跨链追踪的工具可以重建完整路径。合规层面的含义是:交易所筛查必须标记任何处于风险关联聚类中的地址,而不仅仅是直接交易对手。
案例三:稳定币洗钱与恐怖主义融资(151 个被列入黑名单的地址)
通过加密货币进行的恐怖主义融资在技术模式上与商业洗钱相似,但风险截然不同。与恐怖主义融资相关的资产冻结会受到更严格的监管审查,并可能触发更广泛的平台级审查。
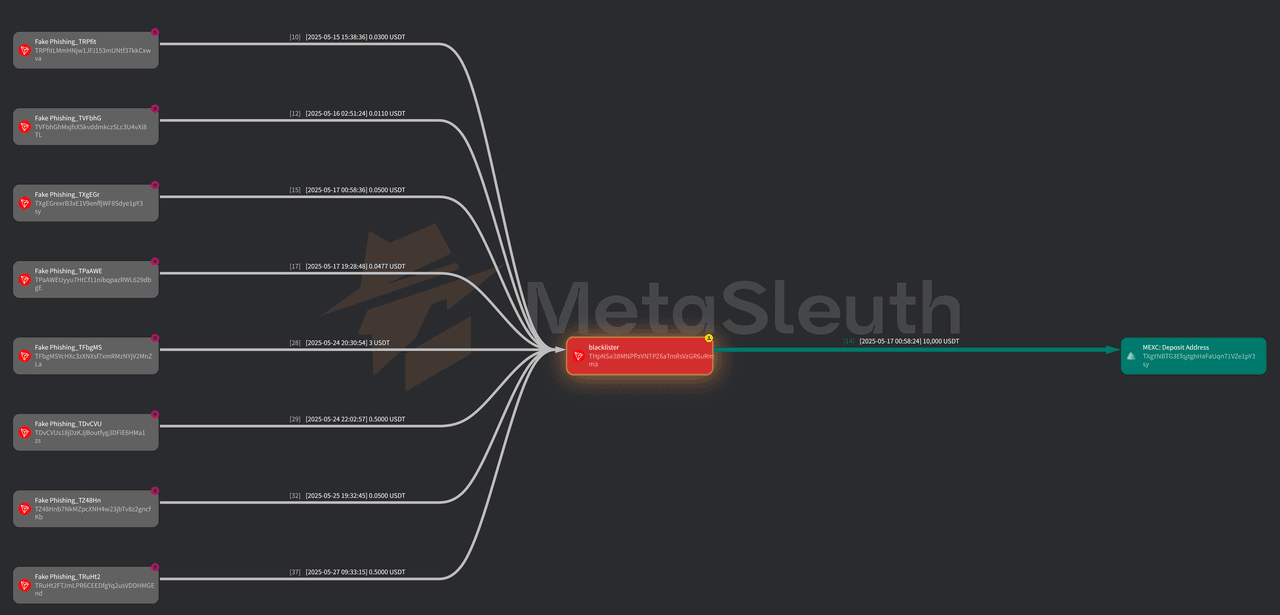
BlockSec 对 2025 年 6 月 13 日至 30 日期间 USDT 黑名单的分析发现:
-
151 个被列入黑名单的地址遭到冻结,总额约为 8,634 万美元。
-
90% 的黑名单地址位于 Tron 网络。
-
上游存款来源包括 Binance(20 个地址)、OKX(7 个)和 MEXC(7 个)。
-
哈马斯关联钱包位列被冻结地址之中。
FATF 虚拟资产 2025 年更新报告特别指出虚拟资产欺诈及其与恐怖主义融资的关联显著上升。FATF 更新后的指引要求虚拟资产服务提供商(VASP)同时筛查制裁敞口和恐怖主义融资指标,而不仅仅是商业欺诈模式。
对于大规模处理 USDT 的平台,OFAC 关于数字货币地址的指引明确指出:即使是间接与被列入黑名单的地址进行交易,在美国法律下也可能构成制裁违规。
本案揭示的内容:上游交易所数据尤为重要。151 个被列入黑名单的地址中,有 20 个曾与 Binance 有过交互记录,各有 7 个曾与 OKX 和 MEXC 有过交互记录。这并不意味着这些交易所存在共谋,而是说明被列入黑名单的地址在主要平台上有存款历史。这强调了持续监控的重要性,而不仅仅是在入职时进行一次性筛查。
作为相关操作检查,BlockSec 的 USDT 冻结检查工具允许合规团队验证某个 Tron 或以太坊 USDT 地址是否已被 Tether 冻结,这与案例三中展示的黑名单类型直接相关。
这些案例对您的平台意味着什么
三个案例,三种不同的洗钱机制,一条共同主线:每个案例都留下了专用工具可以检测到的链上证据。
| 案例 | 金额 | 主要方法 | 洗钱阶段 | 检测方法 | 合规含义 |
|---|---|---|---|---|---|
| Tornado Cash 网络 | 约 3,000 万美元(MetaSleuth 分析) | 混币器存款、多交易所分层 | 分层 | 存款前混币器敞口筛查 | 若无存款前筛查,与混币器关联的资金将进入平台并产生下游没收敞口 |
| LI.FI 跨链桥攻击 | 未披露 | 32 个地址,20 跳链路,跨链 | 分层 | 深跳跨链追踪 | 仅批量筛查会遗漏完整分层路径;重建路径需要实时跨链追踪 |
| USDT 恐怖主义融资 | 151 个地址被列入黑名单(2025 年 6 月) | 基于 Tron 的 USDT,交易所存款 | 归置 | 黑名单监控 + 上游交易所分析 | 处理来自上游黑名单地址的资金无论跳数多少均会触发制裁敞口 |
有关交易所和 VASP 实际操作中 AML 合规的详细信息,请参阅加密货币 AML 合规。
常见问题
问:如果加密货币平台在不知情的情况下处理了后来被识别的洗钱资金,该平台面临怎样的法律责任?
平台的法律责任取决于交易发生时其是否拥有正常运作的 AML 项目。根据 FinCEN 指引,维持了合理筛查程序并在适当情况下提交了 SAR 的平台可能符合安全港条件。没有任何 AML 控制措施的平台将面临民事货币处罚,FinCEN 在近期执法行动中开出的罚款金额从 100 万美元到逾 1 亿美元不等。事后补救措施无法消除过往敞口。
问:提交可疑活动报告(SAR)会通知被举报的个人或实体吗?
不会。根据 31 U.S.C. § 5318(g)(2),金融机构被明确禁止向 SAR 报告对象披露已提交报告的事实。违反该保密要求本身即构成联邦罪行。被报告方在法律上无权知晓其已被举报,若被询问,机构亦不得确认或否认 SAR 的存在。
问:轮换使用一次性钱包地址能否可靠地规避链上合规筛查?
在基于聚类的分析面前不能。区块链分析系统通过共同输入、时序关联以及存款地址复用等共享交易模式对地址进行分组。即使洗钱者轮换使用数百个新生成的地址,行为聚类分析也能将这些地址关联至已知实体或风险聚类。LI.FI 攻击的 32 个下游地址正是以这种方式在漏洞利用发生后数小时内完成映射的,尽管每个地址都是新生成且仅使用一次。
→ 预约 Phalcon 合规演示,观看这三种洗钱模式在结算前被标记的全过程 — 预约演示