7,400 ETH 流經混幣器。一場 20 跳的跨鏈橋攻擊在兩小時內完成。151 個地址因恐怖主義融資遭列入黑名單。這是三個真實的加密貨幣洗錢案例,每一個都在鏈上留下了永久的痕跡。以下案例涵蓋了基於混幣器的洗錢、DeFi 跨鏈橋攻擊以及穩定幣恐怖主義融資。每個案例都揭示了洗錢運作方式的具體細節,也顯示了合規系統需要偵測的內容。
這些案例來源於有記錄的執法行動、已發布的區塊鏈研究及鏈上分析,旨在為需要超越定義層面的合規專業人士提供參考。
為何加密貨幣案例對合規團隊至關重要
洗錢案例不僅僅是歷史紀錄,它們是合規直覺的訓練資料,也是風險團隊建立偵測邏輯、設定篩查閾值,以及判斷哪些地址行為需要升級處理的依據。
加密貨幣洗錢案例尤具參考價值,因為鏈上交易是永久記錄的。不同於現金洗錢留下的文件證據有限,區塊鏈洗錢留下了完整的稽核軌跡。問題不在於證據是否存在,而在於合規工具是否具備解讀它的能力。
美國司法部的洗錢概覽概述了法定框架,以下案例則呈現了該框架在實務中所面臨的情況。
案例一:基於混幣器的洗錢(Tornado Cash 案)
Tornado Cash 是一個去中心化的以太坊混幣器:用戶以標準金額存入 ETH,再從全新地址提取等額資金,從而切斷發送方與接收方之間的鏈上關聯。在美國財政部於 2022 年 8 月對其實施制裁之前,它已成為多個犯罪組織首選的分層工具。
MetaSleuth 追蹤了約 7,400 ETH(約 3,000 萬美元)流經 Tornado Cash 的路徑,繪製了資金流經 Kraken、SimpleSwap 及幣安的路線圖。此案說明了存款前篩查的關鍵重要性:那 7,400 ETH 本不應進入混幣器平台。
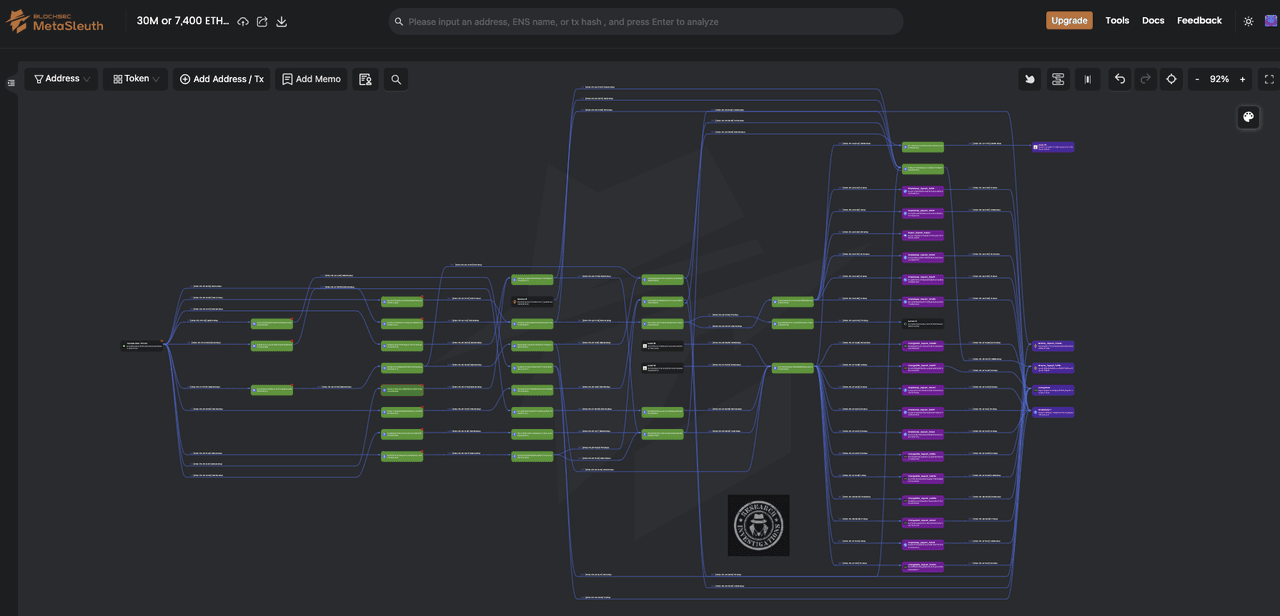
美國財政部的 Tornado Cash 制裁行動確立了一個原則:智能合約本身,而不僅僅是個人,可以被制裁。任何在指定日期後與受制裁智能合約互動的地址,本身也可能受到牽連。
本案揭示的重點:混幣器的曝險並不總是涉及直接存款。資金可能在經過混幣器兩三個跳轉之後才抵達交易所。必須採用跨鏈追蹤技術,追溯資金的完整歷史記錄,而非僅查看最近一跳,才能偵測混幣器曝險。
有關涉及殺豬盤詐欺及 Bybit 駭客事件的更多記錄案例,請參閱我們的配套文章《什麼是洗錢?》及《洗錢的含義》。
案例二:DeFi 跨鏈橋攻擊(LI.FI 20 跳案例)
LI.FI 漏洞利用事件展示了被盜資金如何以機器速度在 DeFi 基礎設施中流動。在 LI.FI 攻擊中,被盜資金在 2 小時內流經 32 個下游地址。MetaSleuth 追蹤到最長路徑達 20 跳,部分資金流入了 Tornado Cash。(BlockSec,LI.FI 攻擊案例研究)
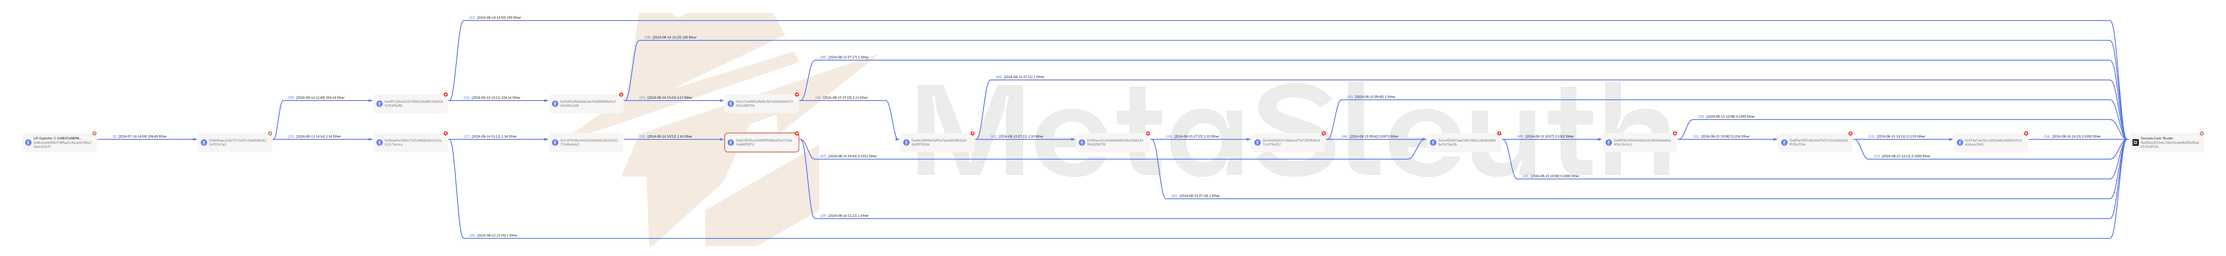
兩小時內完成 20 跳。任何人工合規審查都無法以這樣的節奏運作。在任何人工調查員開始追蹤資金之前,分層在結構上已經完成。
本案揭示的重點:DeFi 跨鏈橋攻擊產生的分層雖然複雜,但在鏈上完全可讀。資金並未消失,只是轉移了。支援無限跳躍深度和跨鏈追蹤的工具可以重建完整路徑。合規層面的啟示是:交易所篩查必須標記任何處於風險關聯群集中的地址,而不僅僅是直接交易對手。
案例三:穩定幣洗錢與恐怖主義融資(151 個被列入黑名單的地址)
透過加密貨幣進行的恐怖主義融資在技術模式上與商業洗錢相似,但風險等級不同。與恐怖主義融資相關的資產凍結面臨更嚴格的監管審查,並可能引發更廣泛的平台層面審查。
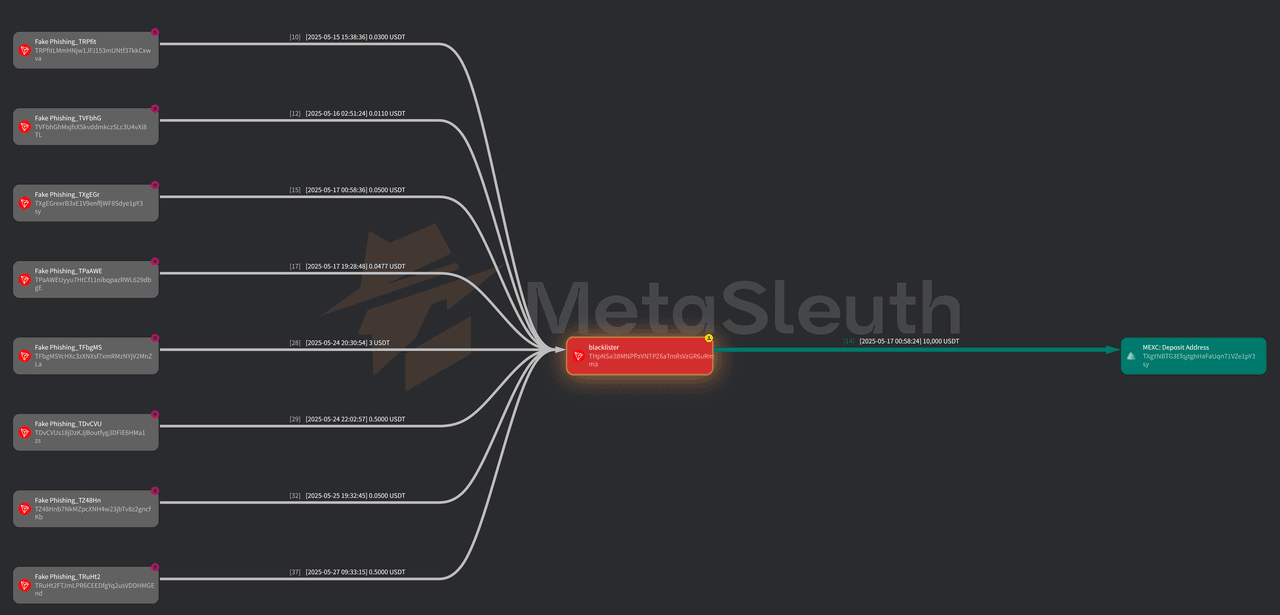
BlockSec 對 2025 年 6 月 13 日至 30 日期間 USDT 黑名單的分析發現:
-
151 個被列入黑名單的地址遭凍結,總金額約為 8,634 萬美元。
-
90% 的被列入黑名單地址位於 Tron 網絡。
-
上游存款來源包括幣安(20 個地址)、OKX(7 個)及 MEXC(7 個)。
-
被凍結的地址中包括與哈馬斯相關的錢包。
FATF 2025 年虛擬資產更新報告特別指出虛擬資產詐欺與恐怖主義融資的關聯顯著上升。FATF 更新的指引要求虛擬資產服務提供商(VASP)同時篩查制裁曝險和恐怖主義融資指標,而不僅僅是商業詐欺模式。
對於大規模處理 USDT 的平台,OFAC 關於數字貨幣地址的指引明確指出,即使是間接與被列入黑名單的地址進行交易,根據美國法律也可能構成制裁違規。
本案揭示的重點:上游交易所數據尤為重要。151 個被列入黑名單的地址中,有 20 個曾與幣安有過互動,各有 7 個曾與 OKX 和 MEXC 有過互動。這並不意味著這些交易所有共謀行為,而是說明被列入黑名單的地址在主要平台上有過存款記錄。這強調了持續監控的重要性,而不僅僅依賴入駐時的篩查。
作為相關的操作檢查工具,BlockSec 的 USDT 凍結查詢工具允許合規團隊驗證 Tron 或以太坊上的 USDT 地址是否已被 Tether 凍結,這與案例三中所示的黑名單類型直接相關。
這些案例對您的平台意味著什麼
三個案例,三種不同的洗錢機制,一個共同點:每個案例都留下了鏈上證據,專門構建的工具可以偵測到這些證據。
| 案例 | 金額 | 主要方式 | 洗錢階段 | 偵測方法 | 合規啟示 |
|---|---|---|---|---|---|
| Tornado Cash 網絡 | 追蹤約 3,000 萬美元(MetaSleuth 分析) | 混幣器存款、多交易所分層 | 分層 | 存款前混幣器曝險篩查 | 若無存款前篩查,與混幣器相關的資金將進入平台並產生下游扣押風險 |
| LI.FI 跨鏈橋攻擊 | 未披露 | 32 個地址、20 跳鏈路、跨鏈 | 分層 | 深度跳躍跨鏈追蹤 | 僅批量篩查會遺漏完整的分層路徑;需要即時跨鏈追蹤才能重建 |
| USDT 恐怖主義融資 | 151 個地址被列入黑名單(2025 年 6 月) | 基於 Tron 的 USDT、交易所存款 | 置入 | 黑名單監控+上游交易所分析 | 處理來自被列入黑名單的上游地址的資金,無論跳躍次數多少,均會引發制裁風險 |
有關交易所和 VASP 實際操作中 AML 合規的詳細說明,請參閱 加密貨幣 AML 合規。
常見問題
問:如果加密貨幣平台在不知情的情況下處理了後來被識別的洗錢資金,平台面臨哪些法律風險?
平台的責任取決於交易發生時是否具備有效運作的 AML 計劃。根據 FinCEN 指引,維持合理篩查程序並在適當情況下提交可疑活動報告(SAR)的平台可能符合安全港資格。沒有任何 AML 控制措施的平台將面臨民事貨幣處罰,FinCEN 已發出的處罰金額從 100 萬美元到逾 1 億美元不等。事後補救措施無法消除過去的曝險。
問:提交可疑活動報告(SAR)會通知被報告的人員或實體嗎?
不會。根據 31 U.S.C. § 5318(g)(2),金融機構被明確禁止向 SAR 的當事人披露報告已被提交。違反此保密要求本身即構成聯邦罪行。當事人沒有法律權利知悉自己被舉報,機構也不能在被詢問時確認或否認 SAR 的存在。
問:輪換使用一次性錢包地址能否可靠地規避鏈上合規篩查?
在基於群集的分析面前不能。區塊鏈分析系統通過共享交易模式對地址進行分組:共同輸入、時序相關性及存款地址的重複使用。即使洗錢者輪換使用數百個新生成的地址,行為群集分析仍可將這些地址與已知實體或風險群集相關聯。LI.FI 攻擊中的 32 個下游地址就是以這種方式,在漏洞利用發生後數小時內被繪製出來的,儘管每個地址都是新生成的且僅使用一次。
→ 預約 Phalcon Compliance 演示,觀看這三種洗錢模式在結算前被標記的過程——預約演示